
 #1
Ferramentas para avaliar a segurança de APIs REST, SOAP e GraphQL.
Recomendado pelo Kitploit
 roottusk/vapi
vAPI é uma Interface Programada Adversamente Vulnerável, que é uma API auto-hospedável que simula os cenários do OWASP API Top 10 por meio de…
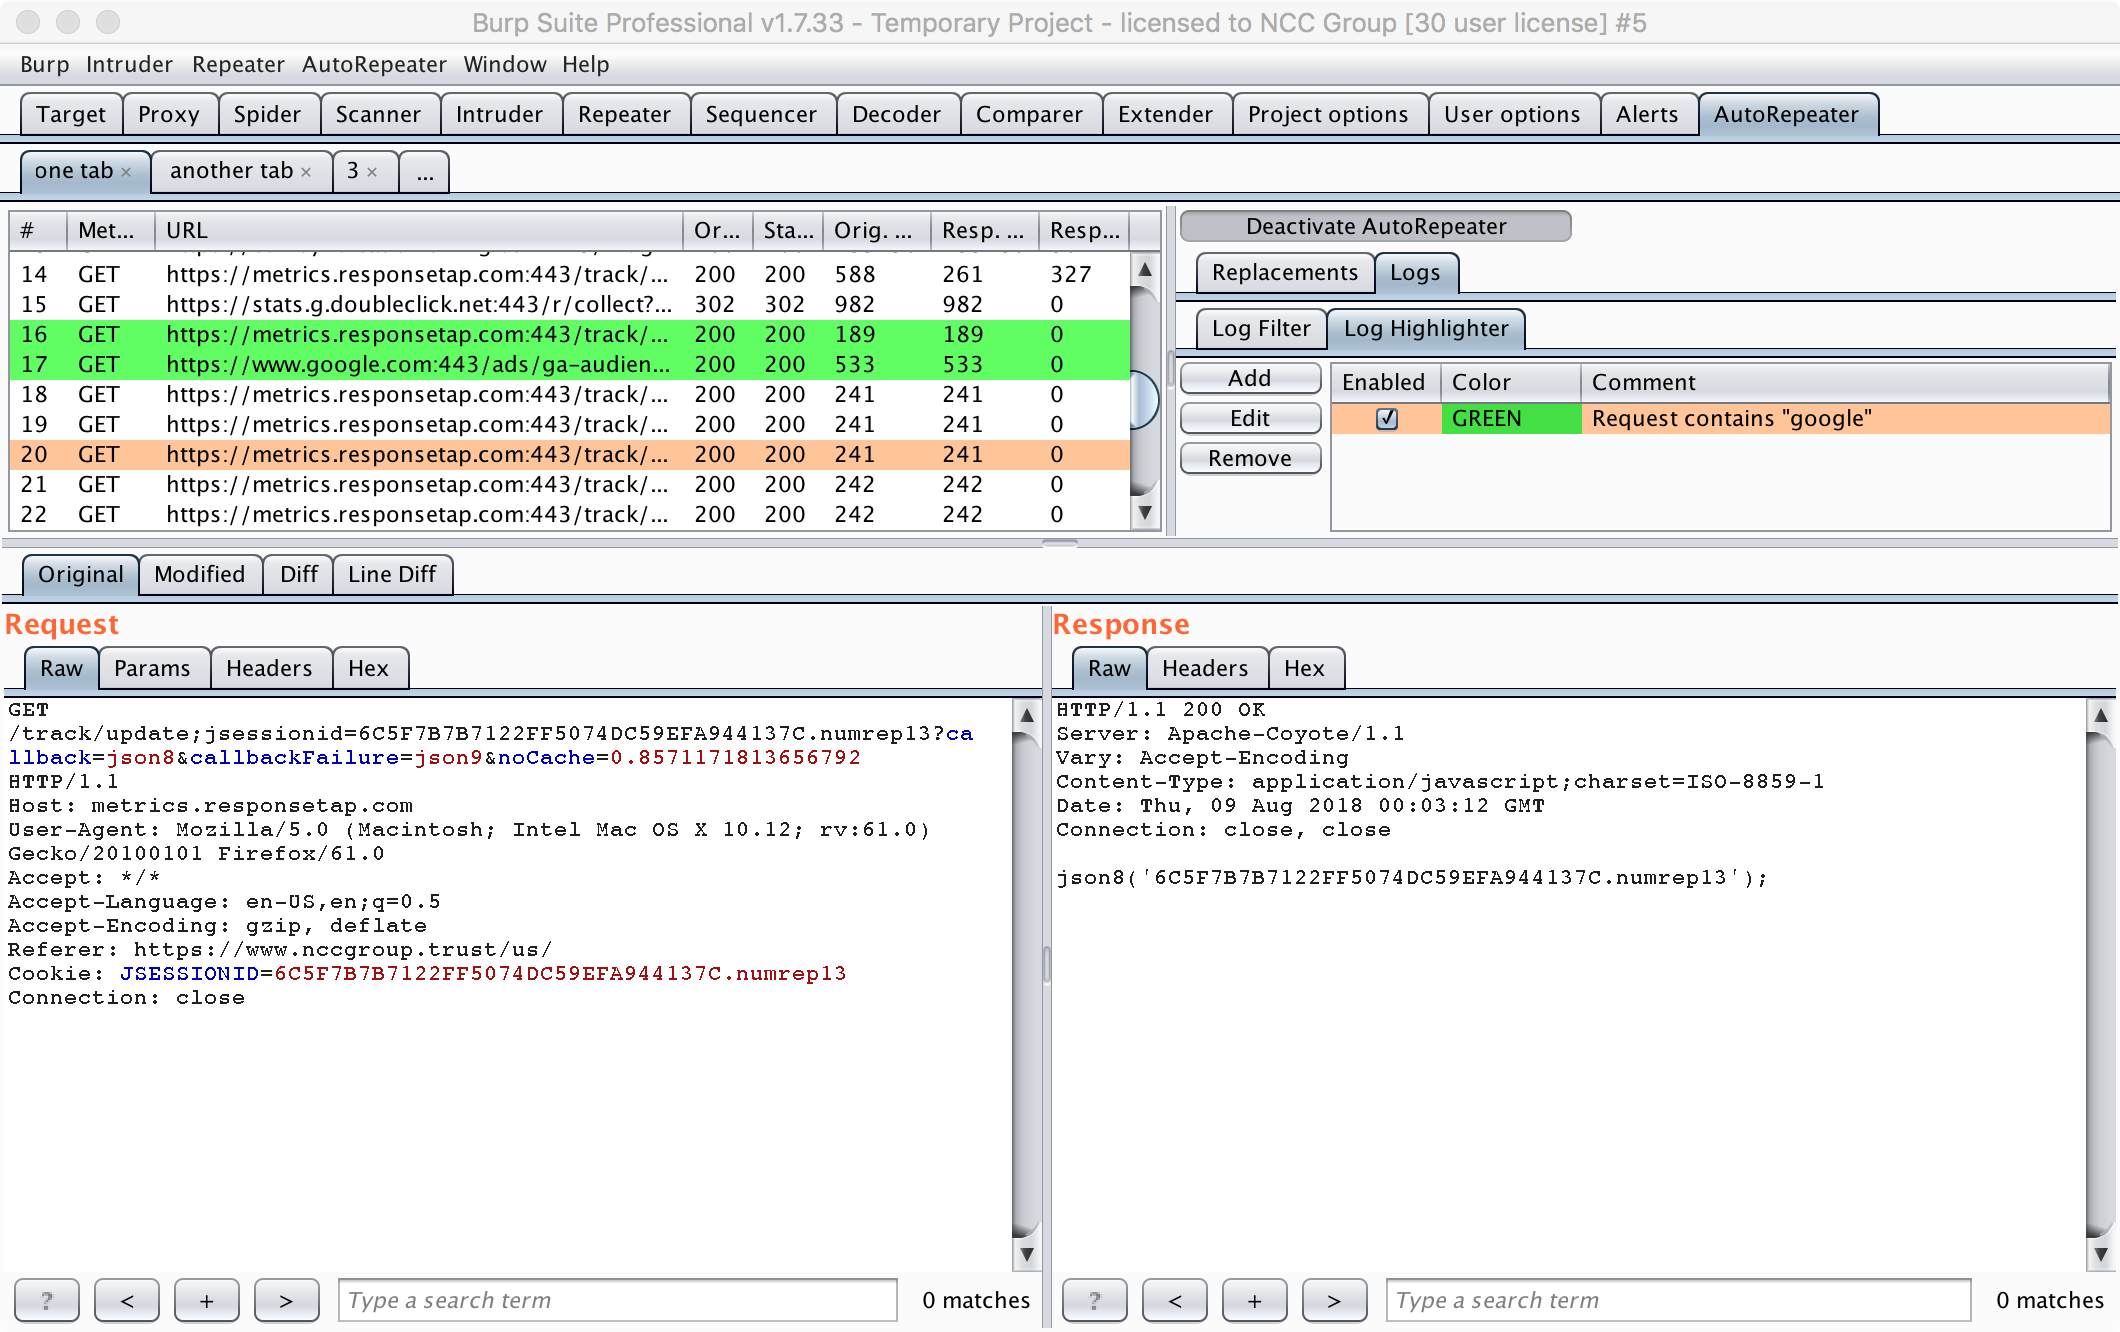 nccgroup/autorepeater
Repetição Automatizada de Requisições HTTP com o Burp Suite
 chrislockard/api_wordlist
Uma wordlist de nomes de API para avaliações de aplicações web
 intelligencex/sdk
SDK para consultar o motor de busca e o arquivo de dados do Intelligence X, com suporte a seletores como e-mail, domínio, IP e telefone. Inclui…
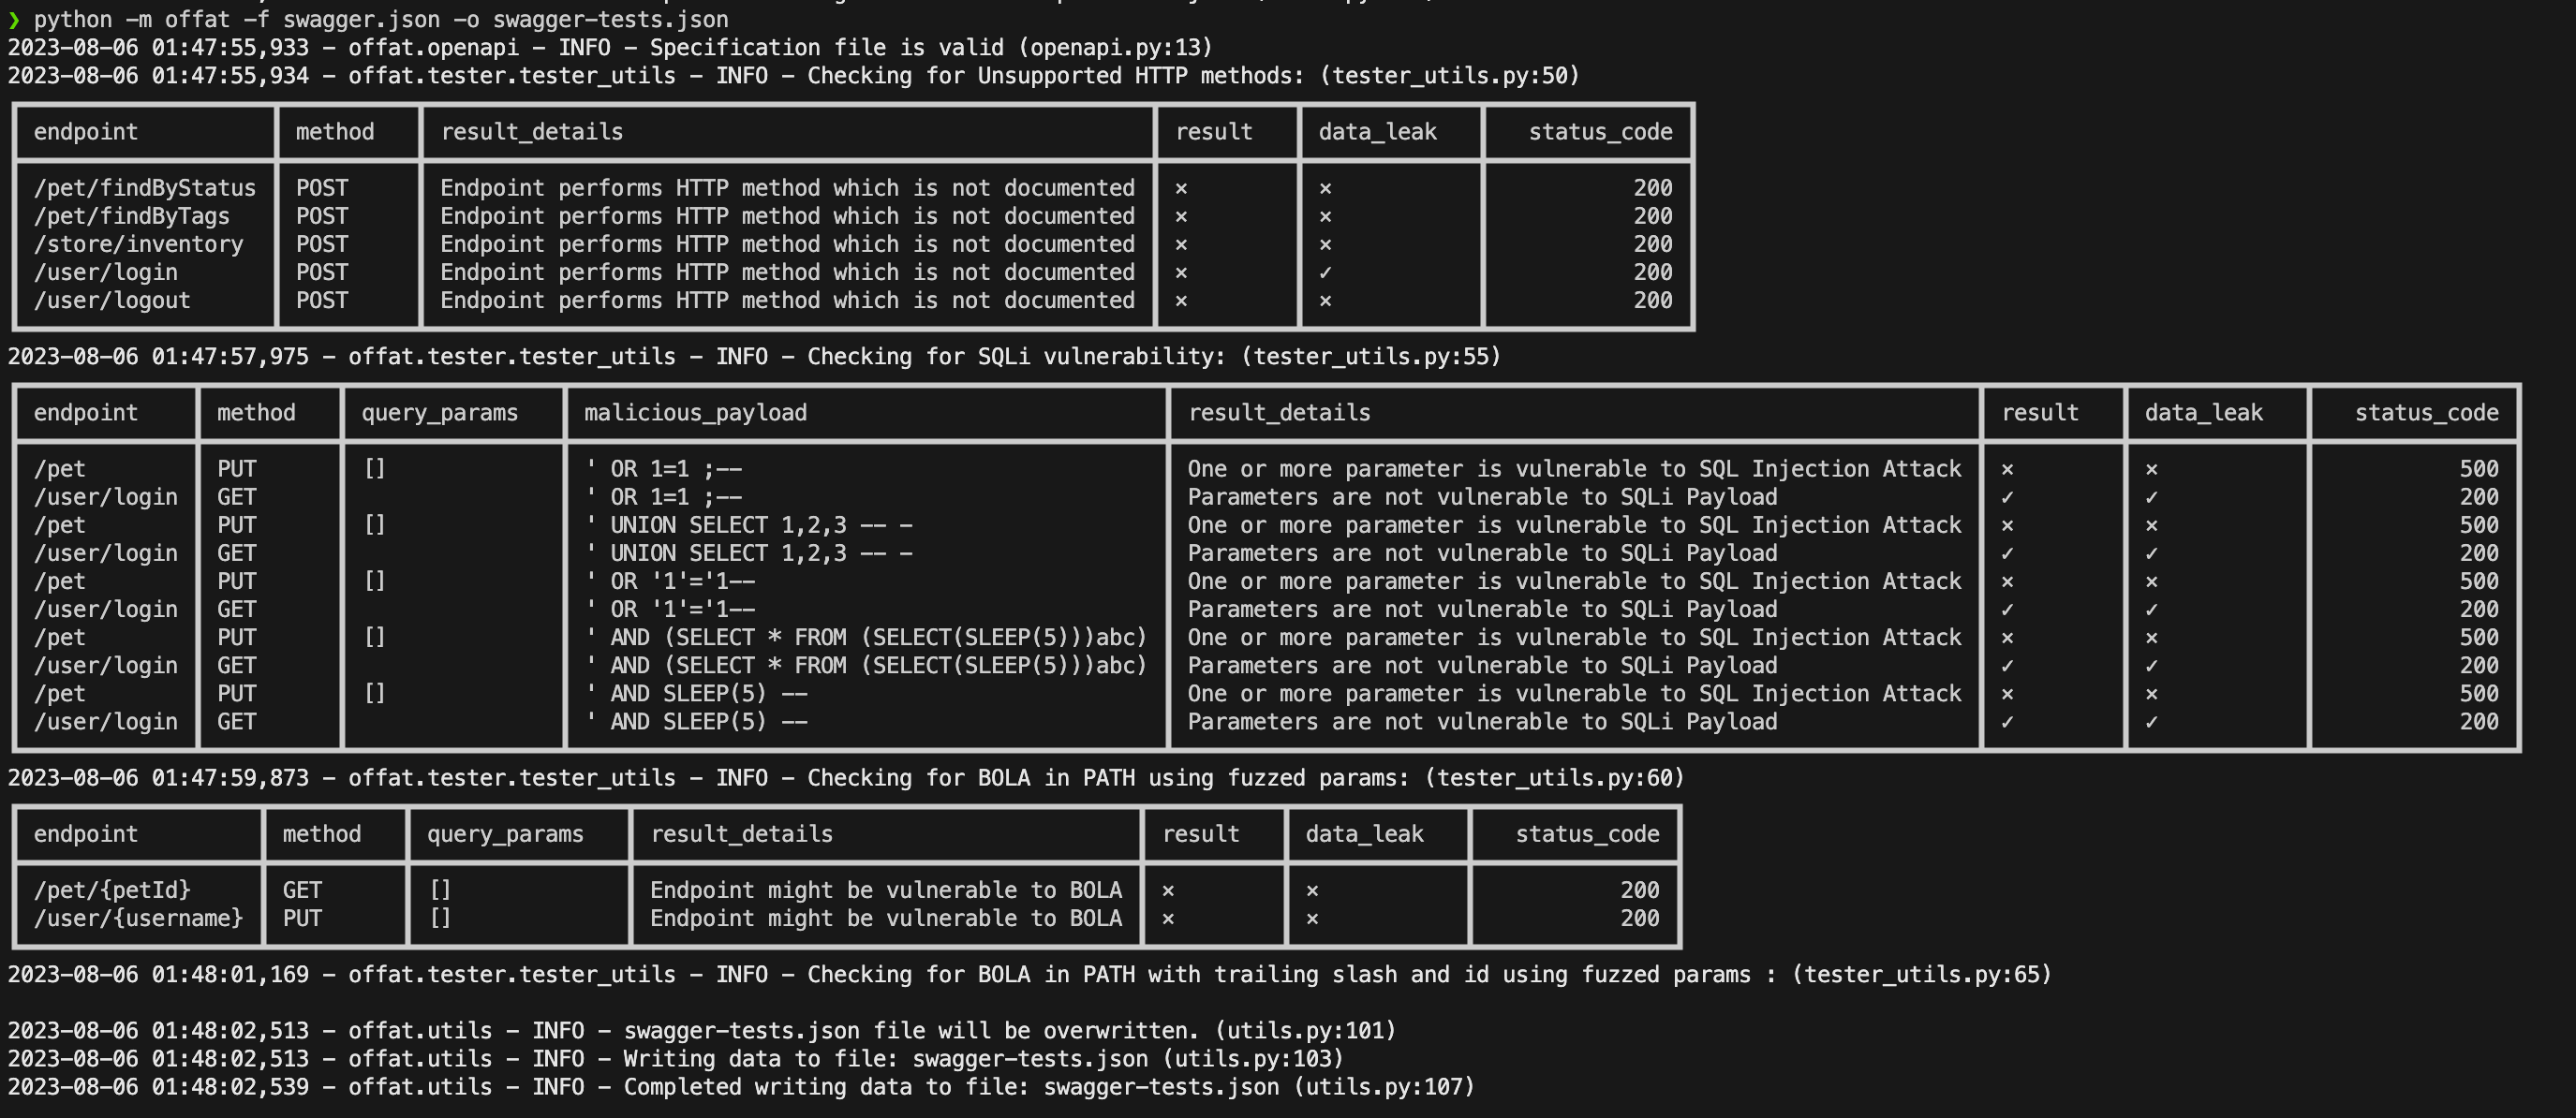 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
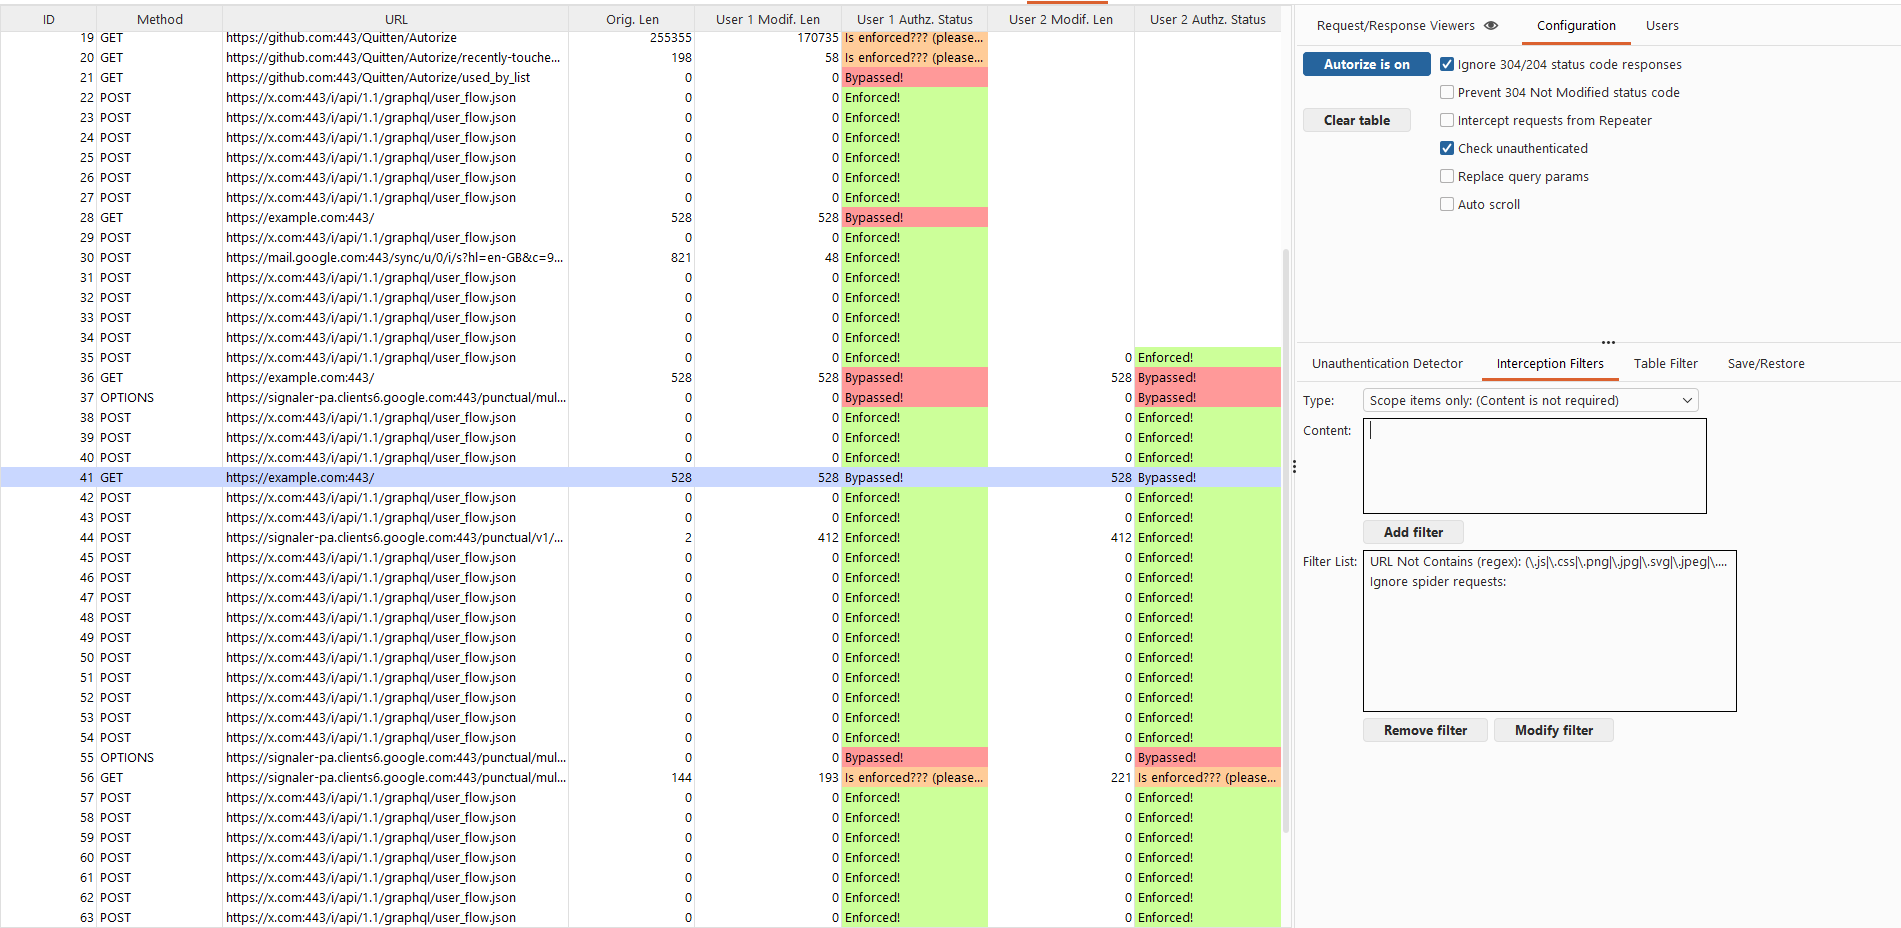 quitten/autorize
Extensão de detecção automática de imposição de autorização para o Burp Suite escrita em Jython desenvolvida por Barak Tawily para facilitar o…
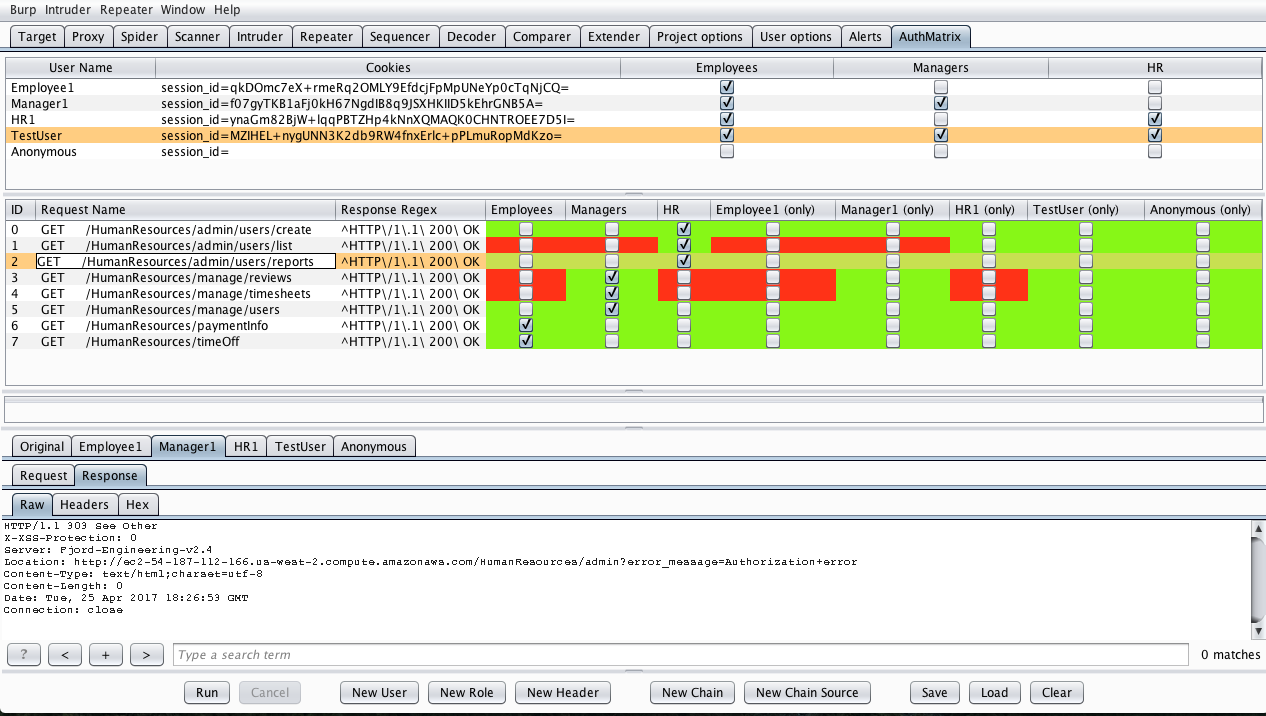 securityinnovation/authmatrix
AuthMatrix é uma extensão do Burp Suite que oferece uma maneira simples de testar autorização em aplicações web e serviços web.
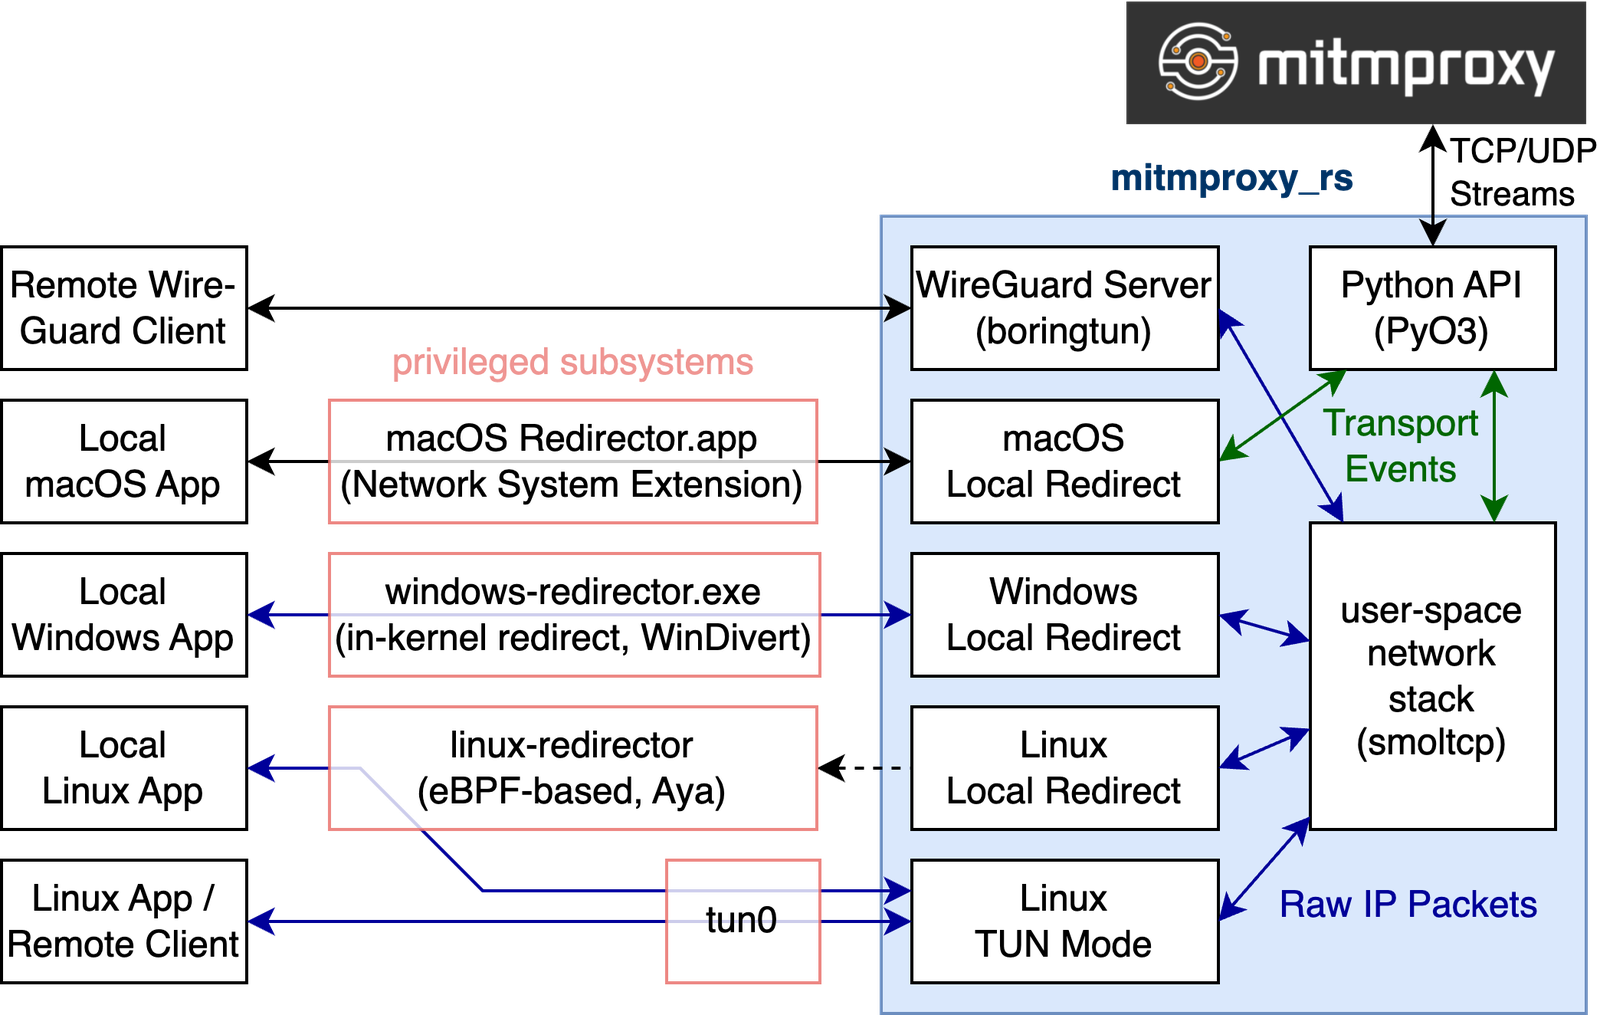 mitmproxy/mitmproxy_rs
Componentes Rust para interceptação e redirecionamento de tráfego, permitindo proxy de dispositivos WireGuard e redirecionamento de aplicativos…
 elastic/agent-skills
Habilidades Oficiais da Elastic
 owasp/dvsa
Uma Aplicação Serverless Maldita Vulnerável
 mseclab/pyjfuzz
PyJFuzz - Fuzzer JSON em Python
 saffron-health/libretto
O kit de ferramentas de IA para construir automações de navegador confiáveis
 mozilla/firefox-devtools-mcp
Servidor Model Context Protocol para Firefox DevTools - permite que assistentes de IA inspecionem e controlem o navegador Firefox através do…
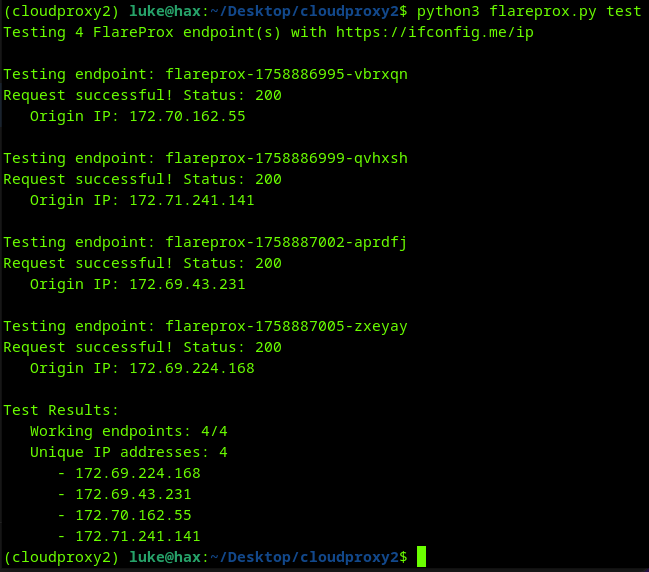 mrturvey/flareprox
Use o Cloudflare para criar HTTP pass-through proxies para rotação de IP única, semelhante ao fireprox
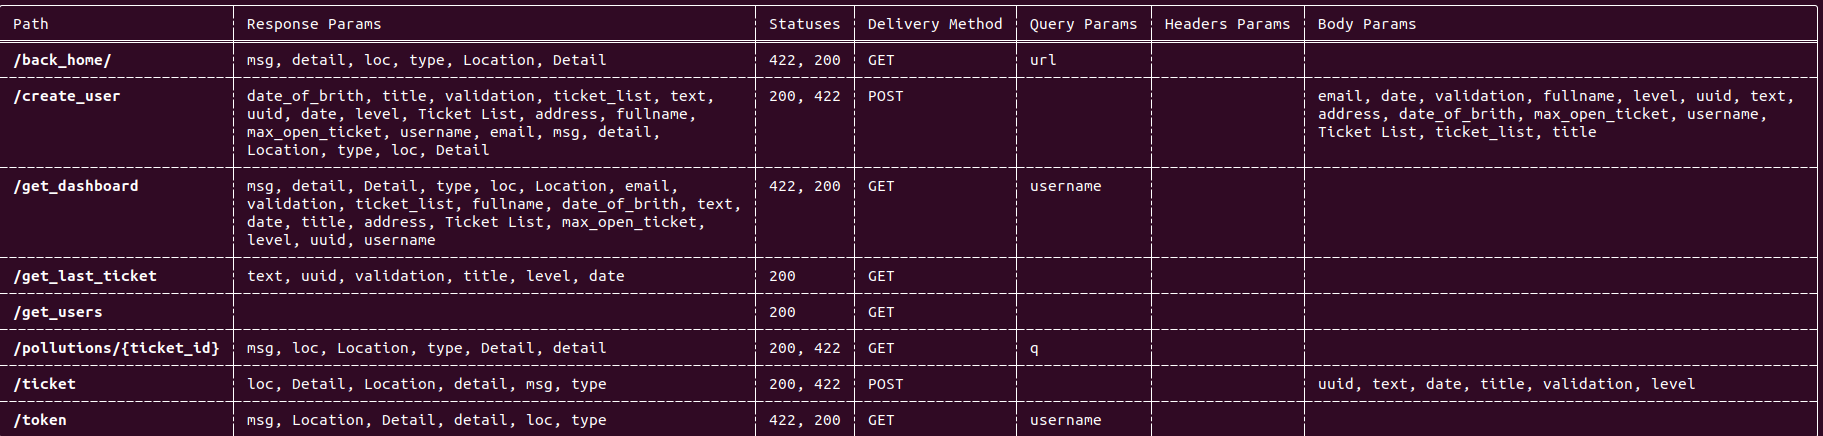 blst-security/cherrybomb
Ferramenta de linha de comando que audita especificações OpenAPI, valida-as contra melhores práticas e executa testes de segurança automatizados para…
 silentchainai/silentchain
Extensão de scanner de vulnerabilidades com tecnologia de IA para Burp Suite, com suporte a múltiplos provedores (Ollama, OpenAI, Claude, Gemini)
 payatu/tiredful-api
Uma aplicação web intencionalmente quebrada baseada em API REST.
 devcop95/bugbounty-lab101
Um workspace completo de bug bounty para pesquisadores do HackerOne. Inclui aplicação de escopo, pipeline automatizado de recon/vuln (mais de 400…








