
 chocapikk/wpprobe
Uma ferramenta rápida de enumeração de plugins do WordPress

"Porque por que escanear às cegas quando o WordPress se expõe?"
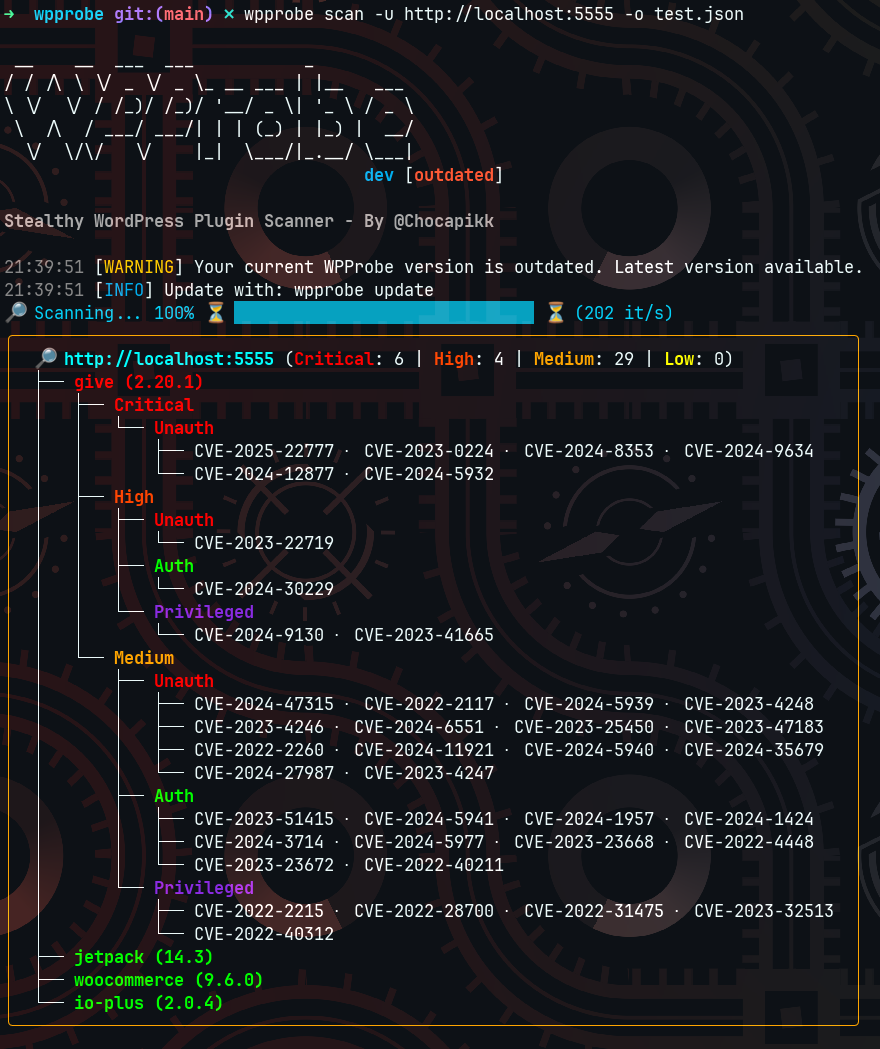


Um scanner rápido de plugins e temas do WordPress que detecta plugins instalados por meio de enumeração da REST API e temas por meio de descoberta em HTML, e então os mapeia para vulnerabilidades conhecidas. Mais de 5000 plugins detectáveis sem força bruta, e milhares a mais com ela.
Desde 9 de março de 2026, o Wordfence descontinuou sua API v2. Todas as versões do WPProbe anteriores à v0.10.16 têm a funcionalidade update-db quebrada. Você precisa atualizar o WPProbe.
Por padrão, wpprobe update-db busca um banco de dados pré-construído deste repositório (atualizado a cada 2h via CI), então nenhuma chave de API é necessária. Se você quiser buscar diretamente do Wordfence por conta própria, pode opcionalmente configurar uma chave de API gratuita:
--api-keygo install github.com/Chocapikk/wpprobe@latest
wpprobe update-db
wpprobe scan -u https://example.com
| Modo | Método | Furtividade | Cobertura |
|---|---|---|---|
stealthy (padrão) | Correspondência de endpoint da API REST + descoberta de tema HTML | Alta | 5000+ plugins + temas |
bruteforce | Verificações diretas de diretório | Baixa | 10k+ plugins |
hybrid | Candidatos REST/HTML mais lista de plugins, verificados por checagens de arquivos | Média | Máxima |
wpprobe scan -u https://example.com --mode stealthy
wpprobe scan -u https://example.com --mode bruteforce
wpprobe scan -u https://example.com --mode hybrid
# Kali Linux (included in kali-rolling)
sudo apt install wpprobe

# Go (requires 1.22+)
go install github.com/Chocapikk/wpprobe@latest

# Nix
nix-shell -p wpprobe

# Docker
docker run -it --rm wpprobe scan -u https://example.com

# From source
git clone https://github.com/Chocapikk/wpprobe && cd wpprobe && go build -o wpprobe
# Mount current directory for input/output files
docker run -it --rm -v $(pwd):/data wpprobe scan -f /data/targets.txt -o /data/results.csv

# Persist vulnerability databases
docker run -it --rm \
  -v $(pwd):/data \
  -v wpprobe-config:/config \
  wpprobe scan -f /data/targets.txt -o /data/results.json

# Update databases
docker run -it --rm \
  -v wpprobe-config:/config \
  -e WORDFENCE_API_KEY=your_key \
  -e WPSCAN_API_TOKEN=your_token \
  wpprobe update-db
# Single target
wpprobe scan -u https://example.com

# Multiple targets with threading
wpprobe scan -f targets.txt -t 20

# Custom options
wpprobe scan -u https://example.com \
  --header "User-Agent: CustomAgent" \
  --proxy http://proxy:8080 \
  --rate-limit 10 \
  --no-check-version

# Output formats
wpprobe scan -u https://example.com -o results.csv
wpprobe scan -u https://example.com -o results.json
# Update databases (Wordfence requires free API key, WPScan requires Enterprise API token)
wpprobe update-db --api-key your_wordfence_key
# Or use env var
export WORDFENCE_API_KEY=your_key_here
wpprobe update-db

# Search vulnerabilities
wpprobe search --cve CVE-2024-1234
wpprobe search --plugin woocommerce
wpprobe search --severity critical
wpprobe search --auth Unauth
wpprobe search --title "SQL Injection" --details

# Database statistics
wpprobe list
Defina WORDFENCE_API_KEY para atualizações do banco de dados do Wordfence (gratuito). Defina WPSCAN_API_TOKEN para atualizações do banco de dados do WPScan (apenas plano Enterprise).
wpprobe update
Apenas binários instalados a partir de uma release se atualizam automaticamente. Uma compilação a partir do código-fonte normalmente está à frente da última release, portanto substituí-la seria um downgrade: recompile-a a partir do repositório, ou passe --force para instalar o binário da release mesmo assim.
Na inicialização, o WPProbe verifica a release publicada mais recente para rotular o banner. A resposta é armazenada em cache por 24 horas, e a verificação pode ser desativada completamente:
export WPPROBE_NO_UPDATE_CHECK=1
O modo furtivo consulta rotas REST API expostas (?rest_route=/) e compara os endpoints descobertos com um banco de dados pré-compilado de assinaturas de plugins conhecidos. Ele também descobre temas ativos analisando referências a wp-content/themes/ no HTML da página e obtém suas versões a partir do style.css. Isso gera um número mínimo de requisições e evita a detecção por WAFs.
O modo força bruta verifica diretórios de plugins diretamente por meio de requisições GET. Uma resposta 403 confirma que o plugin existe (listagem de diretório proibida). Uma resposta 200 é validada verificando a presença de readme.txt na listagem do diretório, para evitar falsos positivos de instâncias WordPress que retornam 200 para todos os caminhos.
O modo híbrido coleta candidatos a partir de rotas REST e do HTML, adiciona a lista de plugins configurada e, em seguida, verifica cada candidato com uma checagem direta do arquivo do plugin. Rotas REST sozinhas podem ser compartilhadas por vários plugins e não confirmam uma instalação. Os temas são sempre descobertos via HTML, independentemente do modo.
Plugins e temas detectados são correlacionados com CVEs conhecidas dos bancos de dados Wordfence e WPScan, com correspondência de faixas de versão para identificar instalações vulneráveis.
CSV:
URL,Plugin,Version,Severity,AuthType,CVEs,CVE Links,CVSS Score,CVSS Vector,Title
http://example.com,give,2.20.1,critical,Unauth,CVE-2025-22777,https://www.cve.org/CVERecord?id=CVE-2025-22777,9.8,CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H,GiveWP <= 3.19.3 - Unauthenticated PHP Object Injection
A saída JSON é sempre um array, com um objeto por alvo escaneado, de modo que um único arquivo permanece válido quer você escaneie uma URL ou muitas com -f.







