
 #1
Ferramentas de descompilação, análise binária, resumo de código e análise de malware com IA.
Recomendado pelo Kitploit

 idamcp/idamcp
Servidor MCP que integra o IDA Pro com agentes de IA, apresentando um gateway sem estado para gerenciamento de múltiplas sessões, um mecanismo de…
 symbioticsec/hermes-decomp
Um poderoso descompilador que permite fazer engenharia reversa de aplicativos móveis React Native ao converter seus bytecodes Hermes compilados…
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 dnakov/r2d2
🤖🏴☠️ plugin radare2 para GPT-4 🦜. Resolva crackmes automaticamente 🪄
 allthingsida/allthingsida
Repositório para os trechos de código do canal de vídeo AllThingsIDA
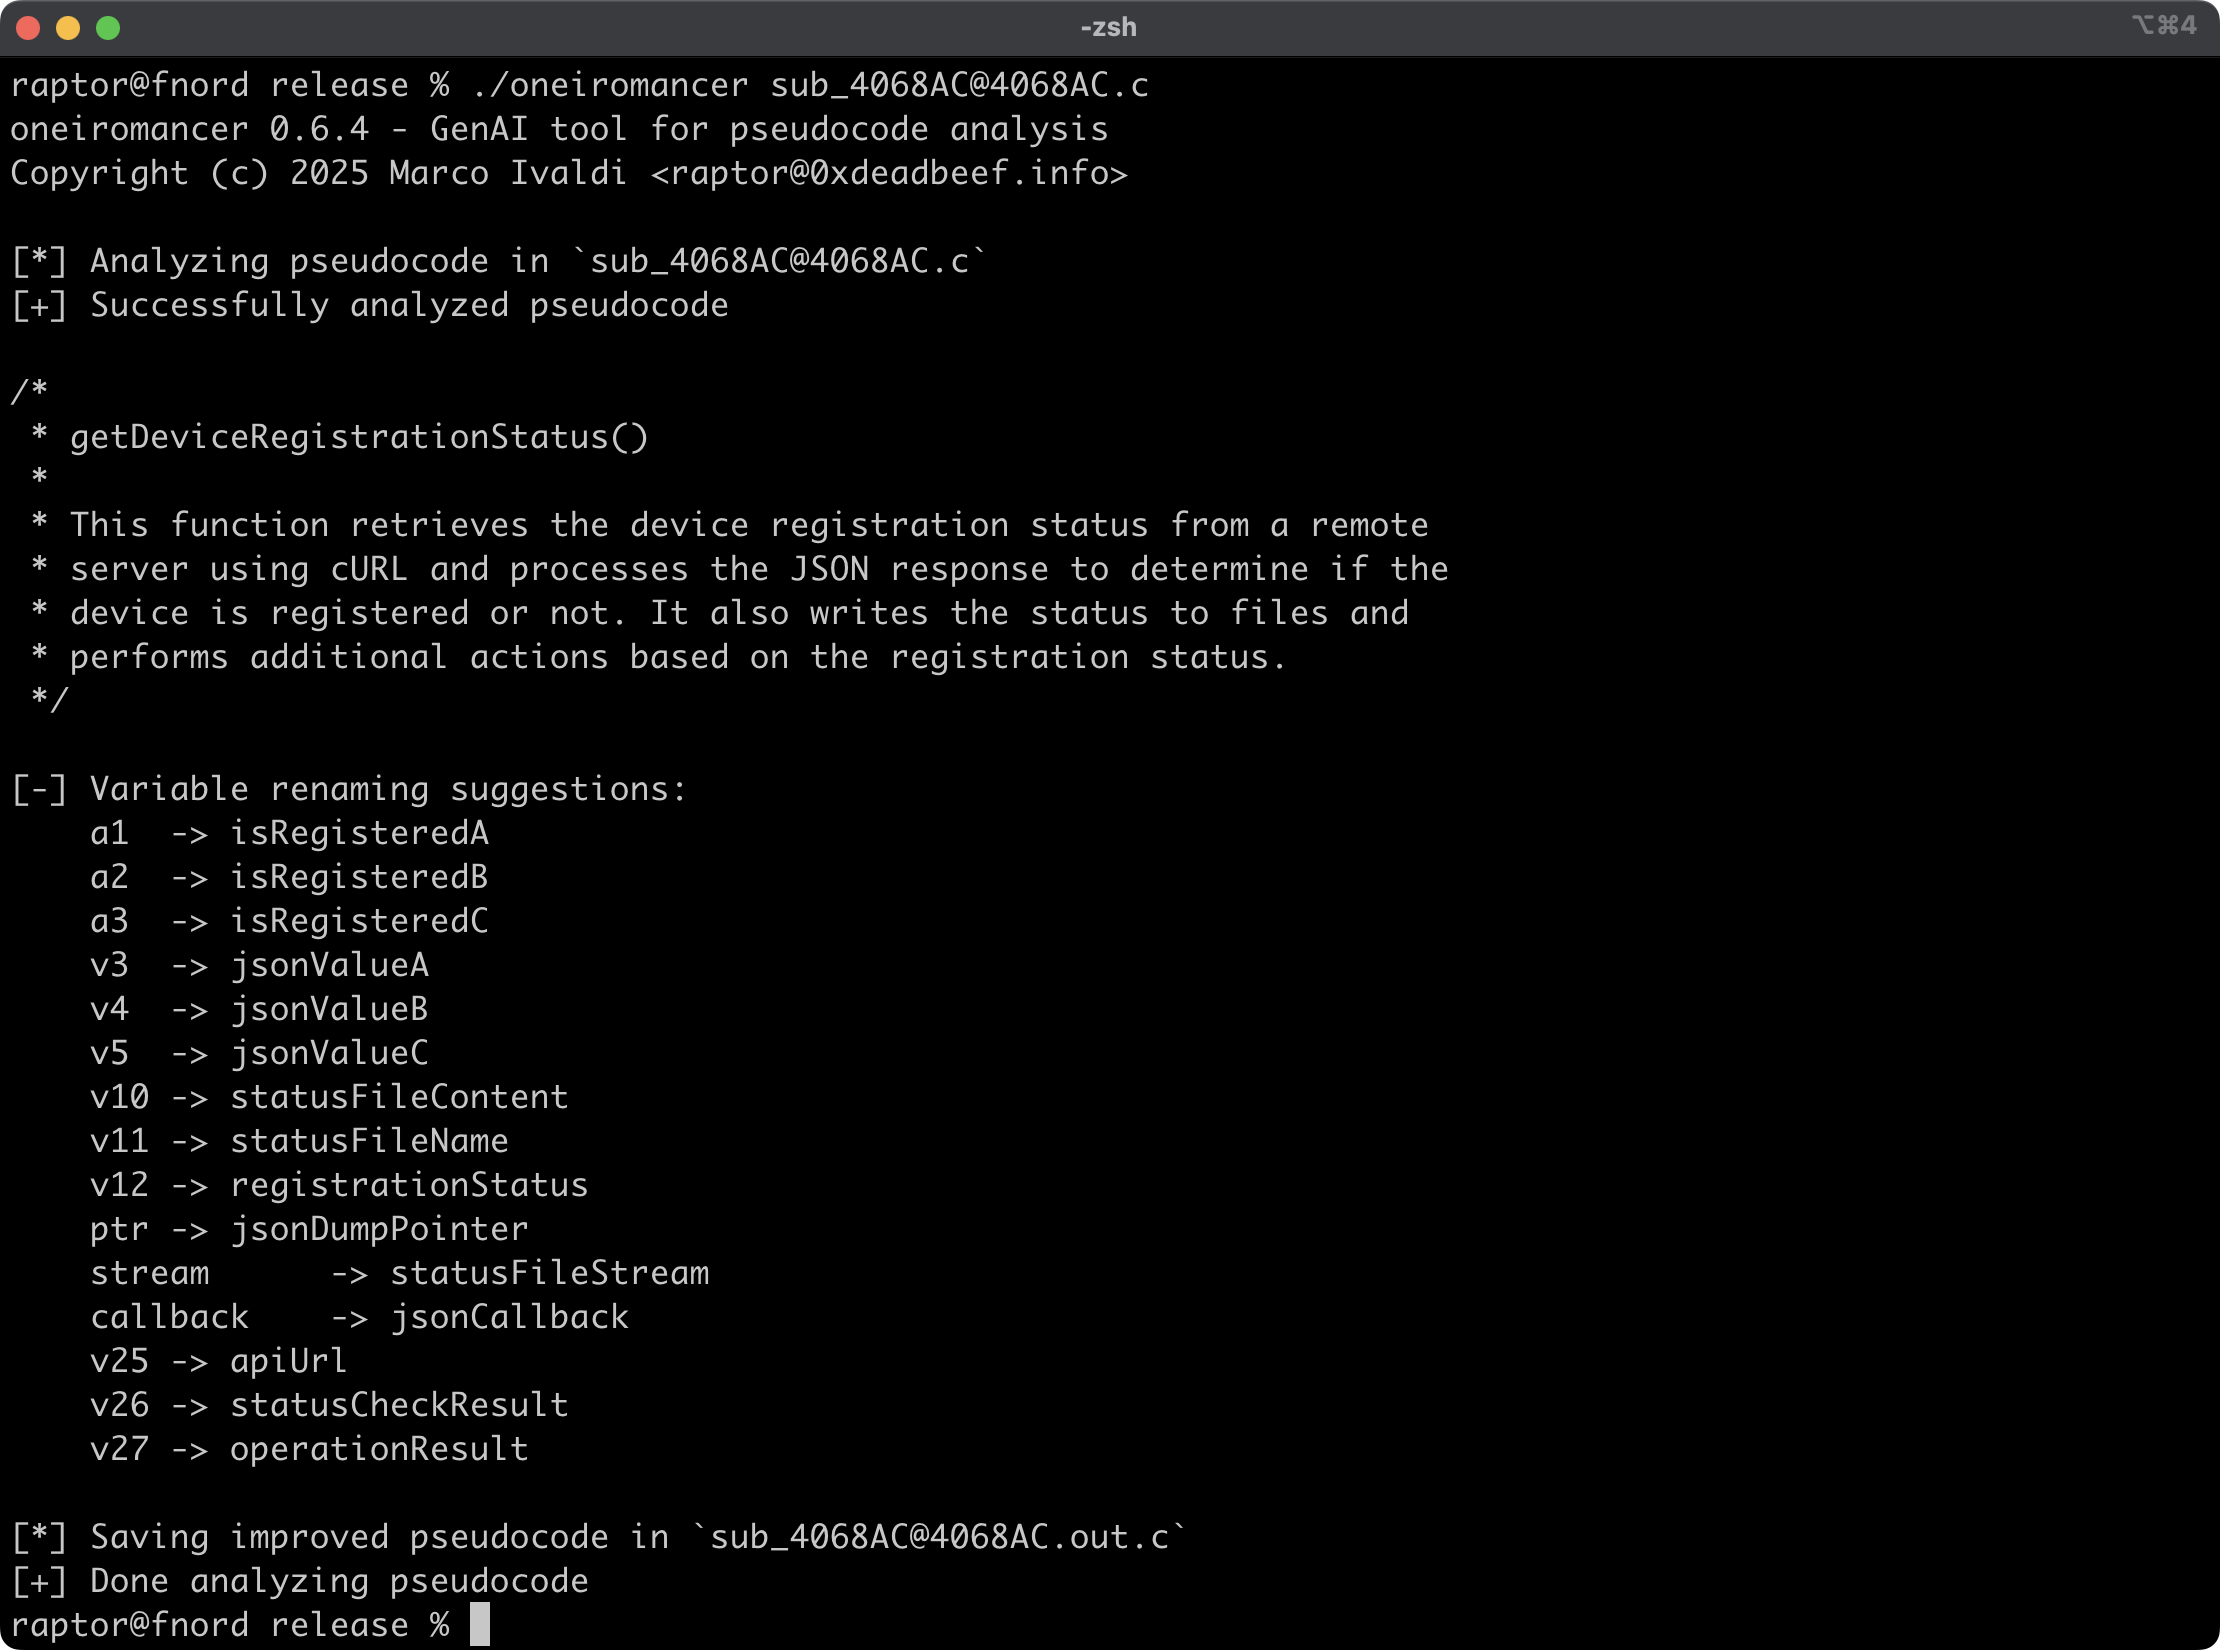 0xdea/oneiromancer
Assistente de engenharia reversa que usa um LLM executado localmente para auxiliar na análise de pseudocódigo.
 githubsecuritylab/seclab-taskflows
Example de taskflows de agentes de IA e servidores MCP para auditar código-fonte, triar problemas e detectar vulnerabilidades em projetos web,…
 tihanyin/rex-skill
REx@Skill - Habilidade de Execução de Engenharia Reversa Agêntica para descoberta de vulnerabilidades em binários
 cosmosyi/autocontrol-arena
Estrutura automatizada para avaliação de segurança de IA de fronteira que sintetiza ambientes de teste executáveis e ricos em pressão para descobrir…
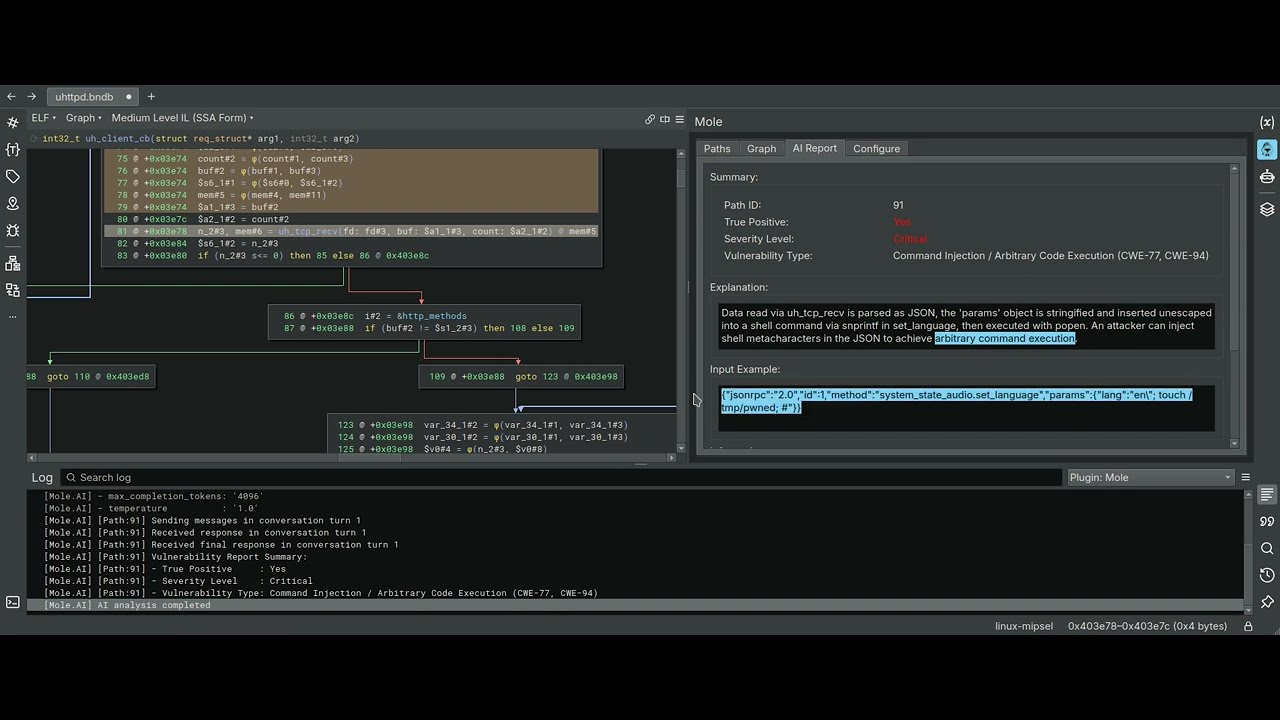 cyber-defence-campus/mole
Um plugin do Binary Ninja que utiliza backward slicing de variáveis como motor para static taint analysis.
 amd2g2zz/kunglao-agent
O agente especialista em engenharia reversa: planeja seu próprio caminho de análise, deriva cada fato a partir de evidências brutas e converge sob…
 lt-asset/resym
Para o nosso artigo da CCS24 🏆 "ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" de Danning Xie, Zhuo…
 bunnybuzz/enigma
Motor de engenharia reversa em C++ nativo com pipeline de desmontagem, descompilação e análise para binários PE/ELF, apresentando GUI interativa e…
 rasetsuu/vmp-devirt
Trace-assisted VMProtect devirtualization research platform: version front-ends feed a shared Remill/LLVM backend to lift handlers, recover dataflow,…
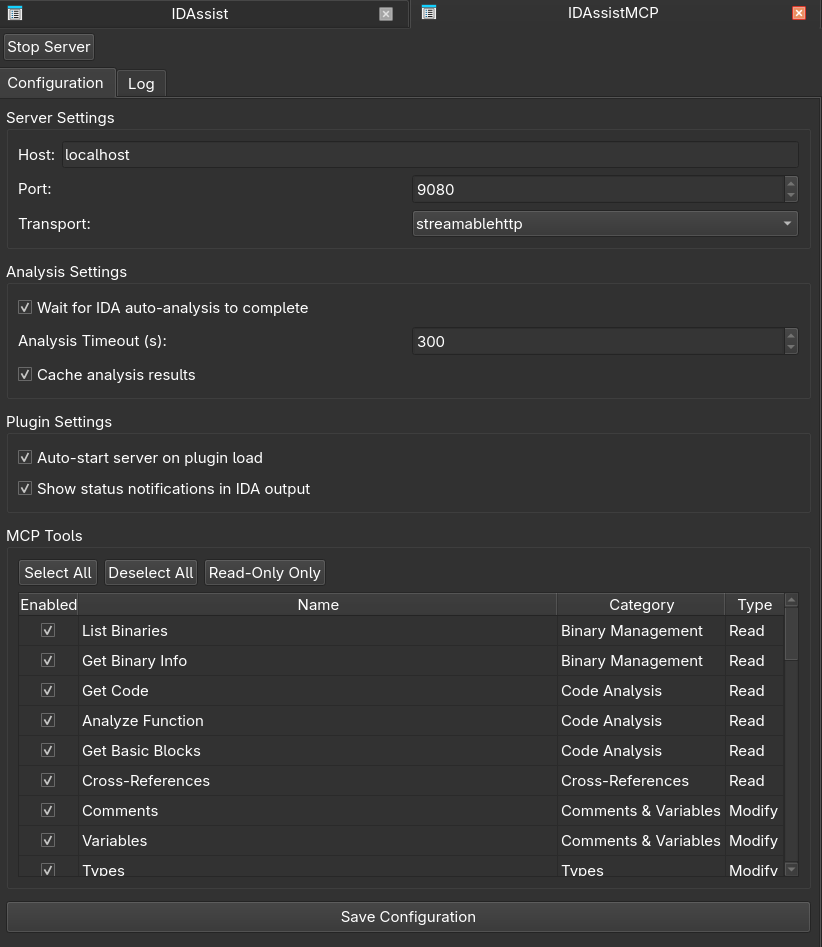 symgraph/idassistmcp
Plugin de servidor MCP autônomo para IDA Pro.
 kernullist/windbg-decompile-ext
Extensão do WinDbg x64 que desmonta funções ativas e usa um LLM para produzir pseudocódigo verificado.
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Análise binária paralela com IDA Pro, nomeação de funções alimentada por IA, grafo de conhecimento Neo4j e motor de emulação/hooking/fuzzing…
 llvmparty/striga
Lifter experimental de x86-64 para LLVM IR em Python que traduz código de máquina em IR analisável para engenharia reversa, otimização e análise de…








