
MSSQL-Analysis-Coerce
 p0dalirius/mssql-analysis-coerce
Uma técnica para forçar um SQL Server do Windows a autenticar em uma máquina arbitrária.
exploitationlateral-movementpost-exploitation+3
133
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
p0dalirius/mssql-analysis-coerceUma técnica para forçar um SQL Server do Windows a autenticar em uma máquina arbitrária.
 thiagopeixoto/winsos-poc
Uma PoC demonstrando execução de código via DLL Side-Loading em binários WinSxS.
 0xsch1zo/nullgate
Biblioteca que facilita o uso de syscalls indiretas. Bypass de AV/EDR bastante interessante como PoC.
 techryptic/pokemon-shellcode-loader
Cansado de olhar para hex o dia todo e ver '\x41's? Prefere olhar para Lugia/Charmander? Tenho a solução para você.
 nul0x4c/etwsessionhijacking
Um PoC sobre como bloquear o Procmon de monitorar eventos de rede
 choisg/onedriveupdatersideloading
Payload para sideloading de DLL do OneDriveUpdater.exe, baseado na publicação do blog da PaloAltoNetwork Unit42
 c0axx/canaryhunter
Canary Hunter pretende ser um script PowerShell rápido para verificar Canários Comuns em vários formatos gerados gratuitamente em canarytokens.org
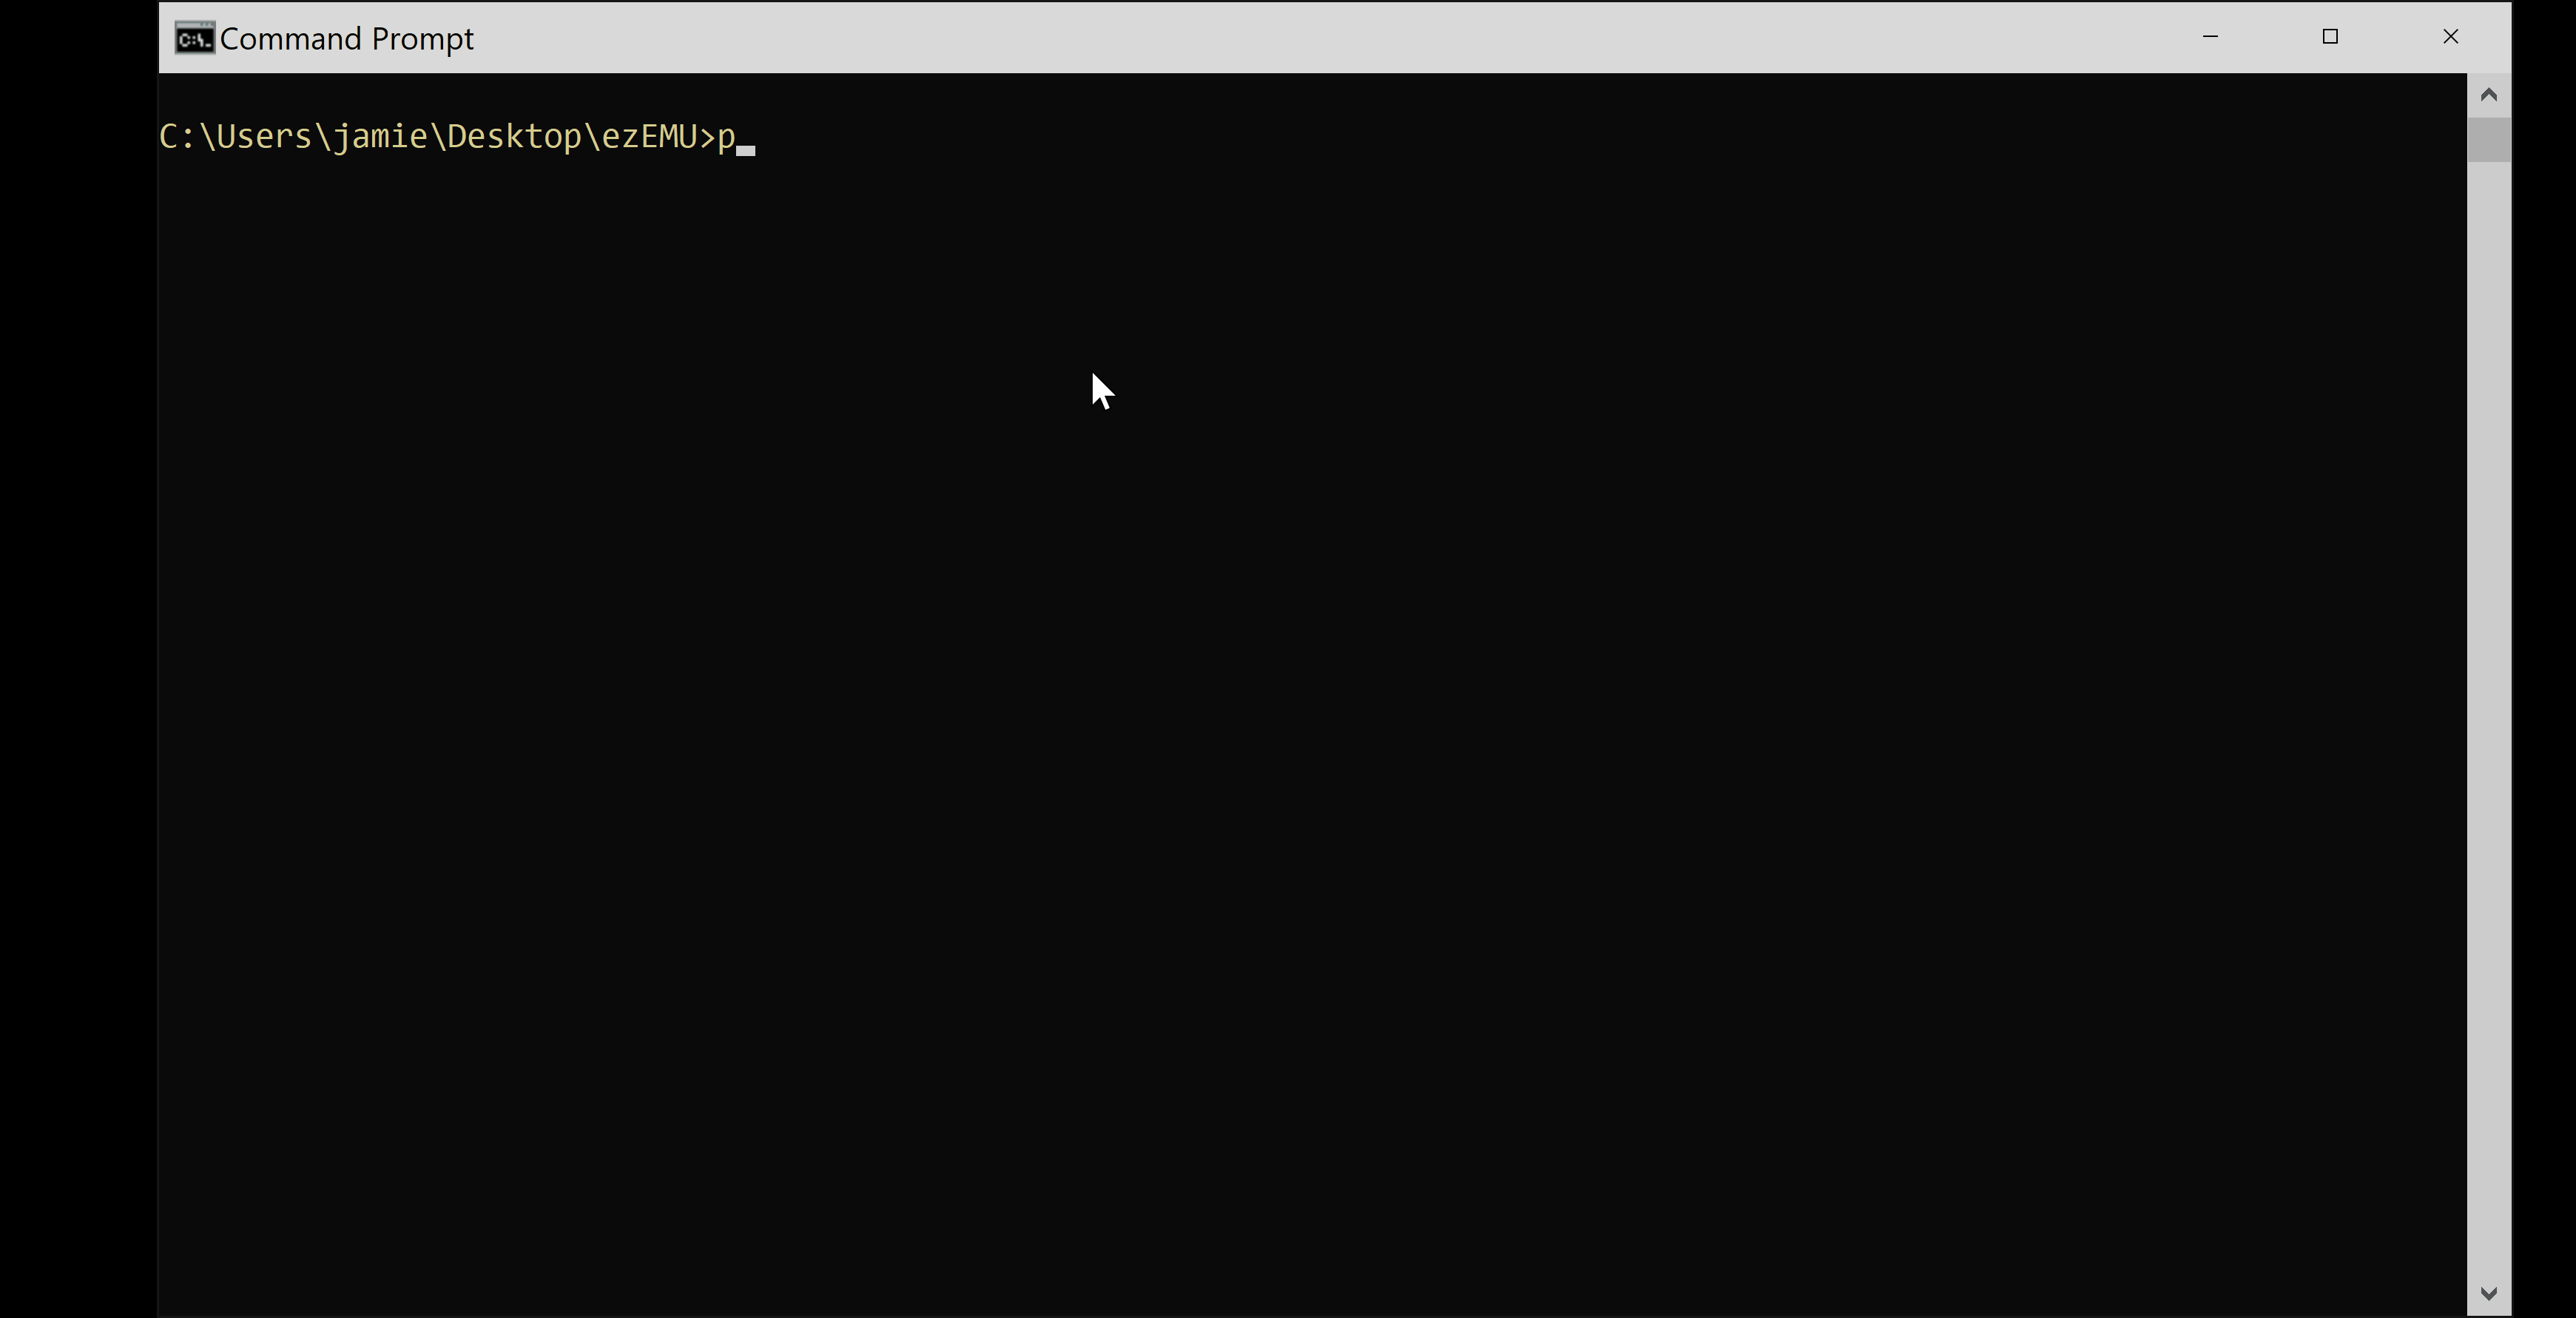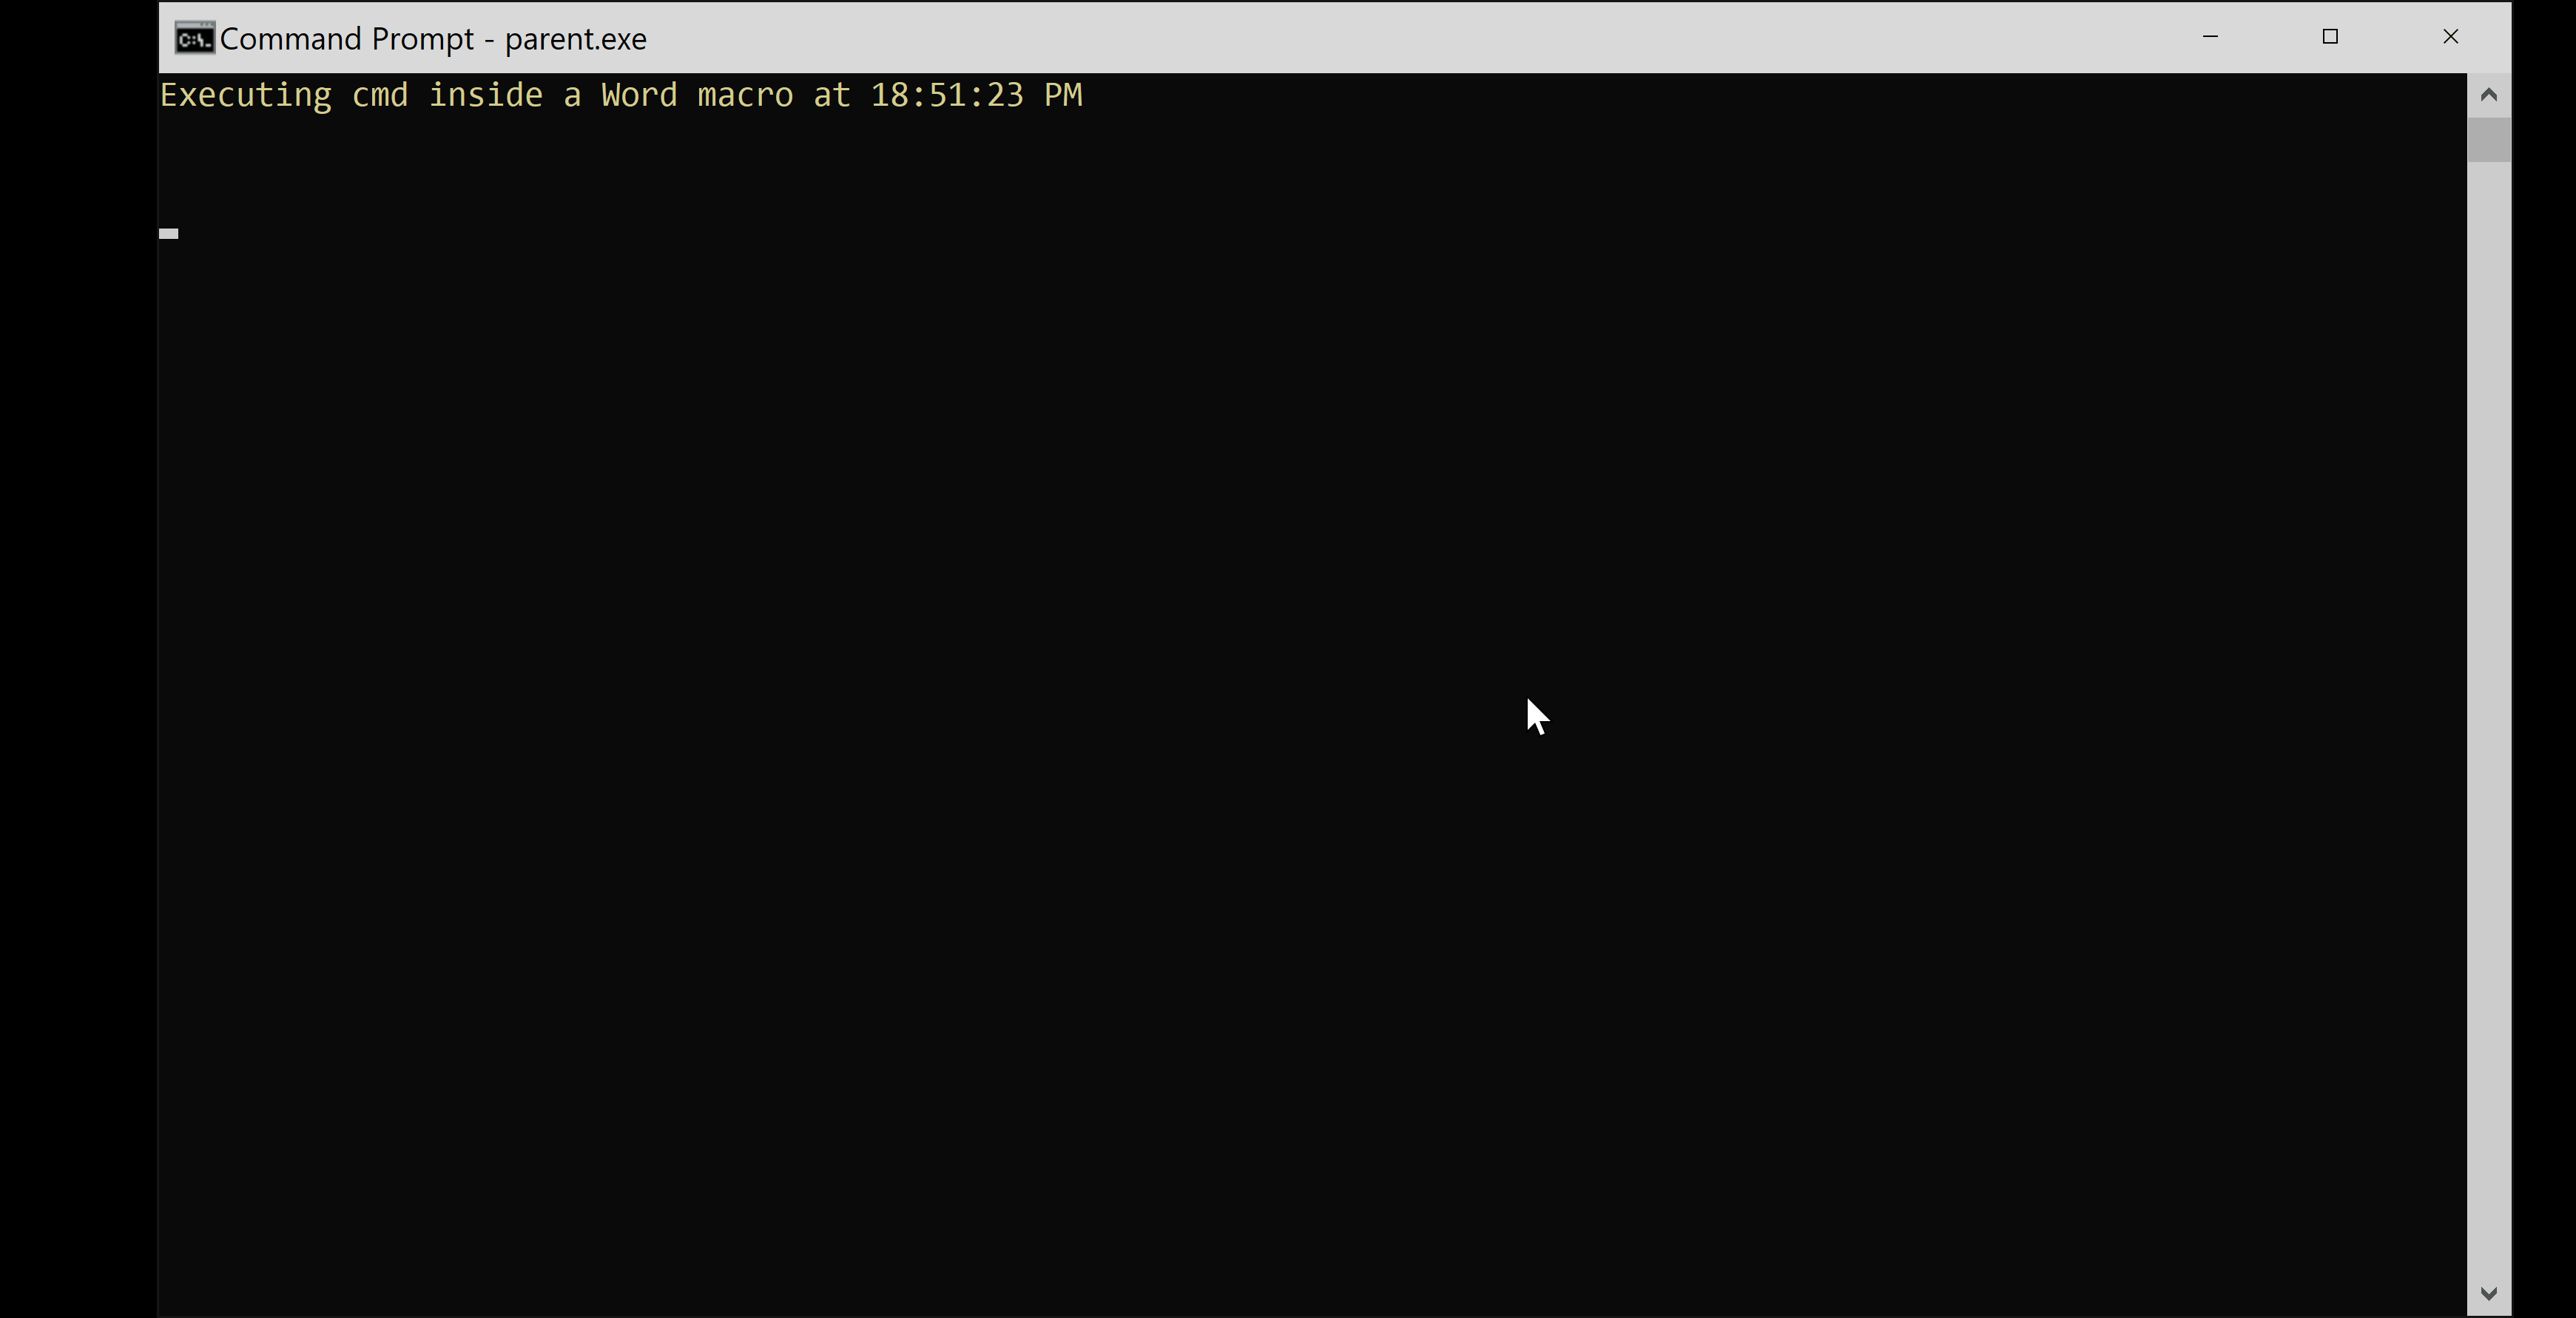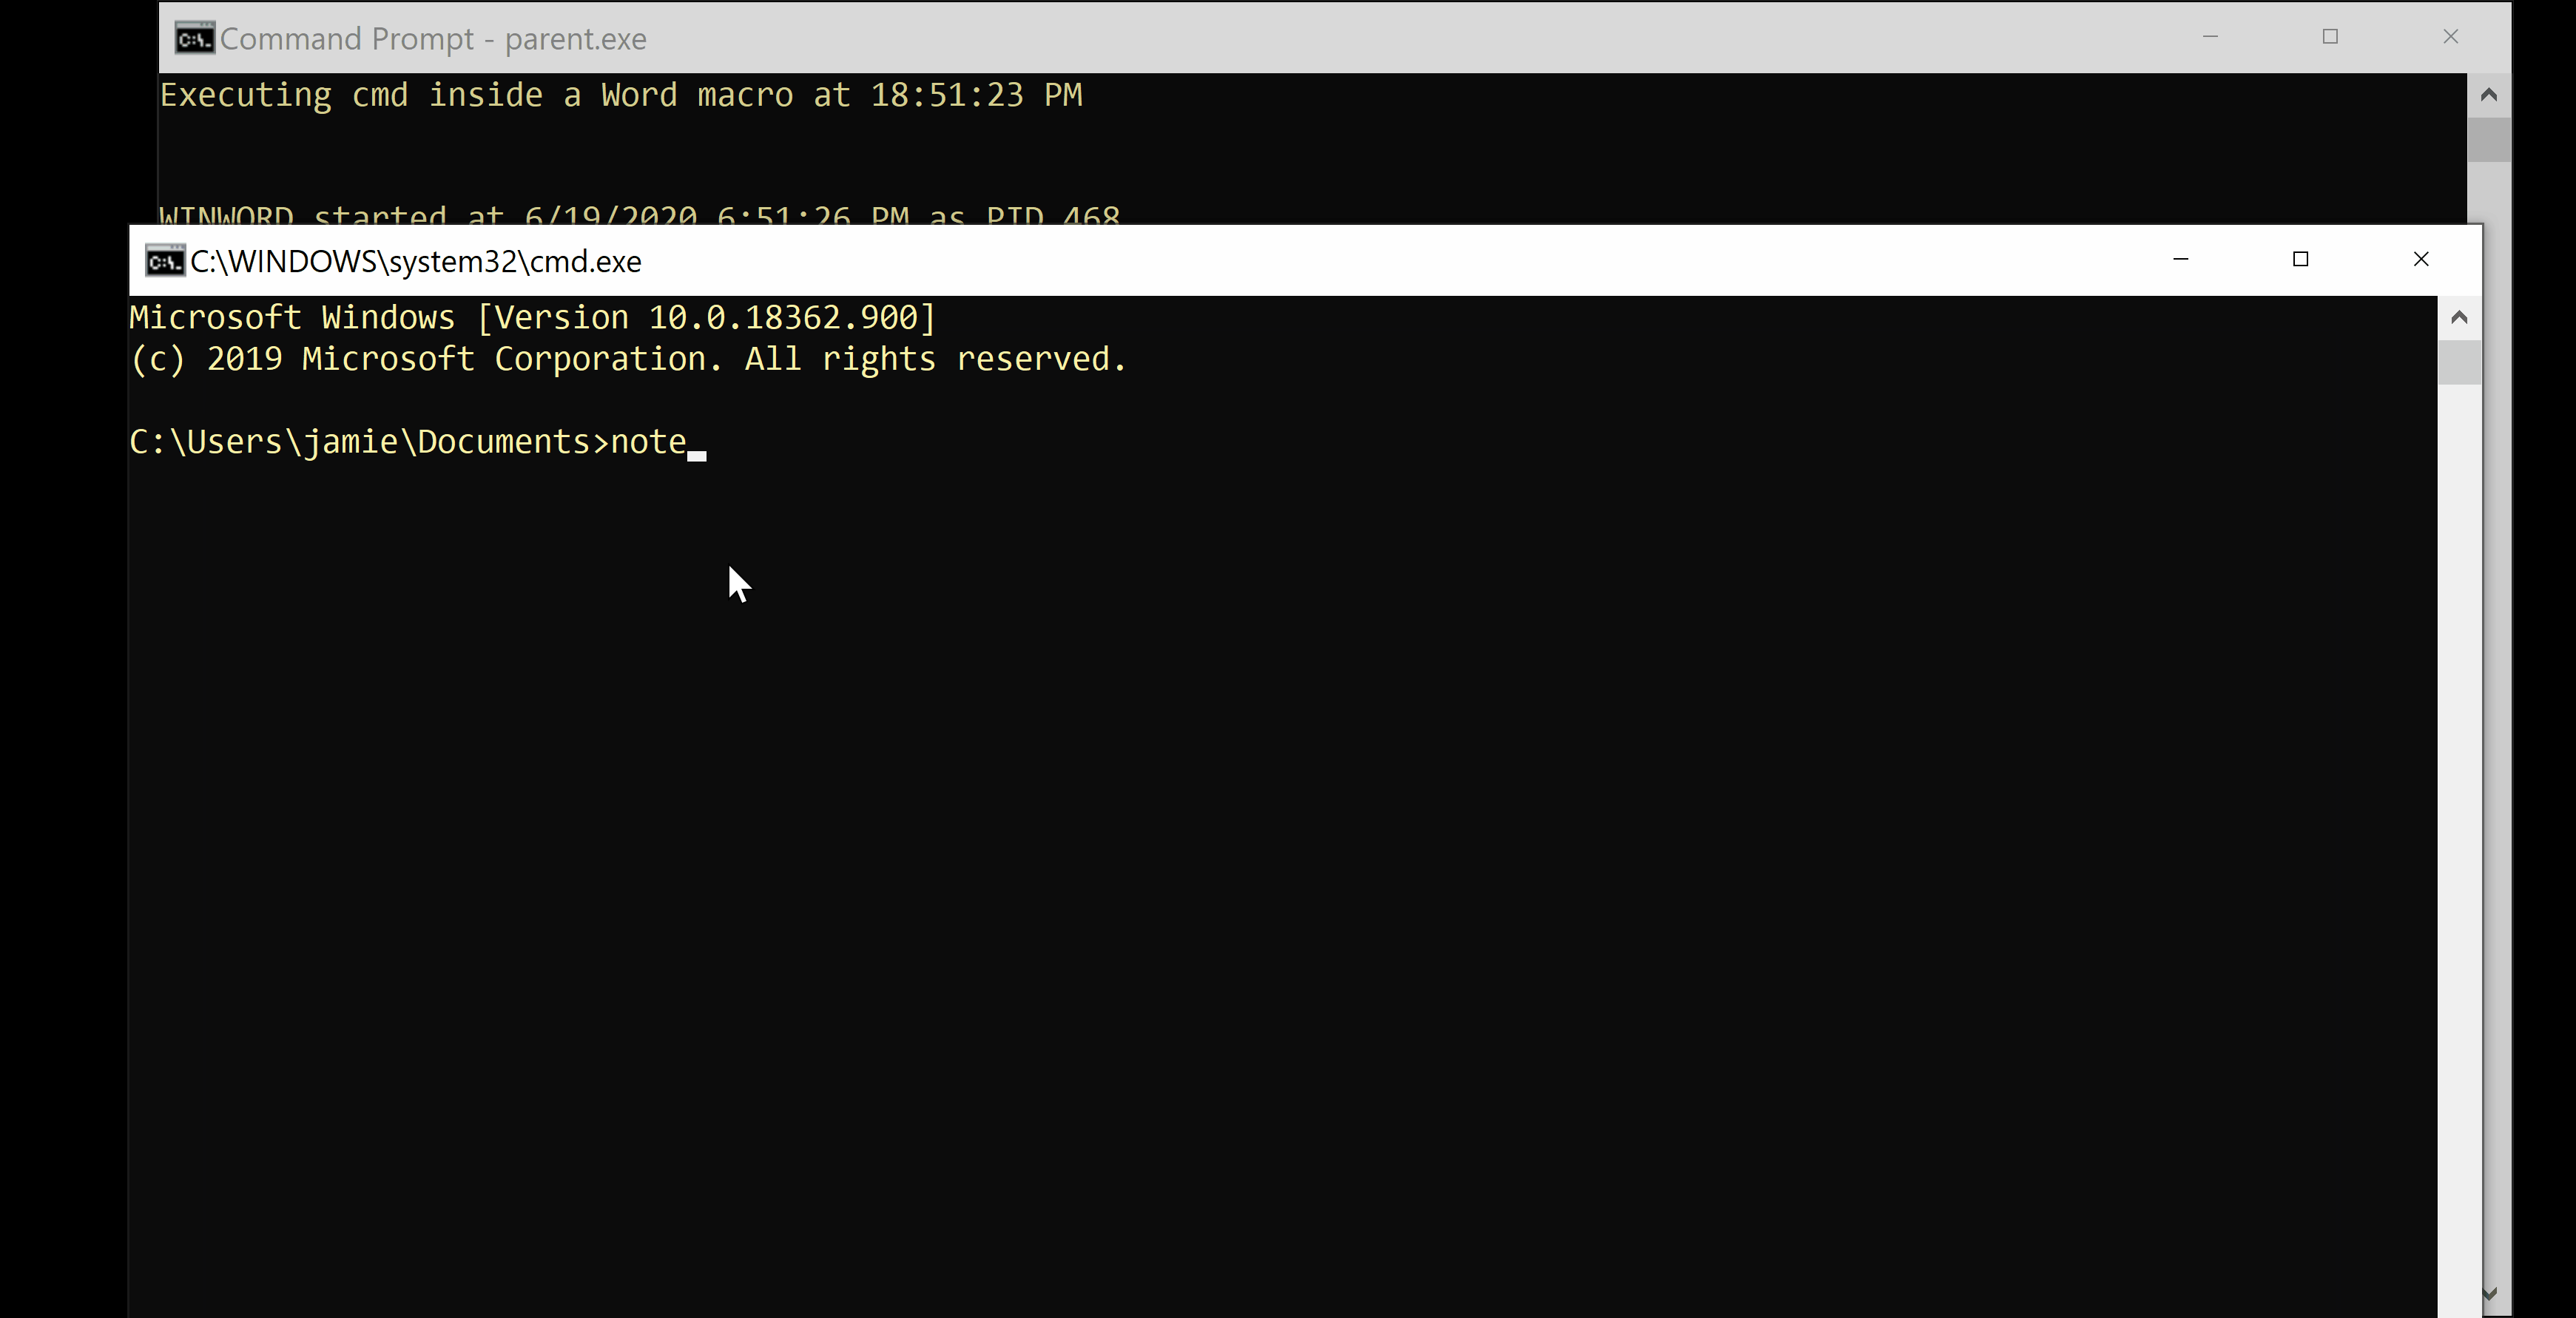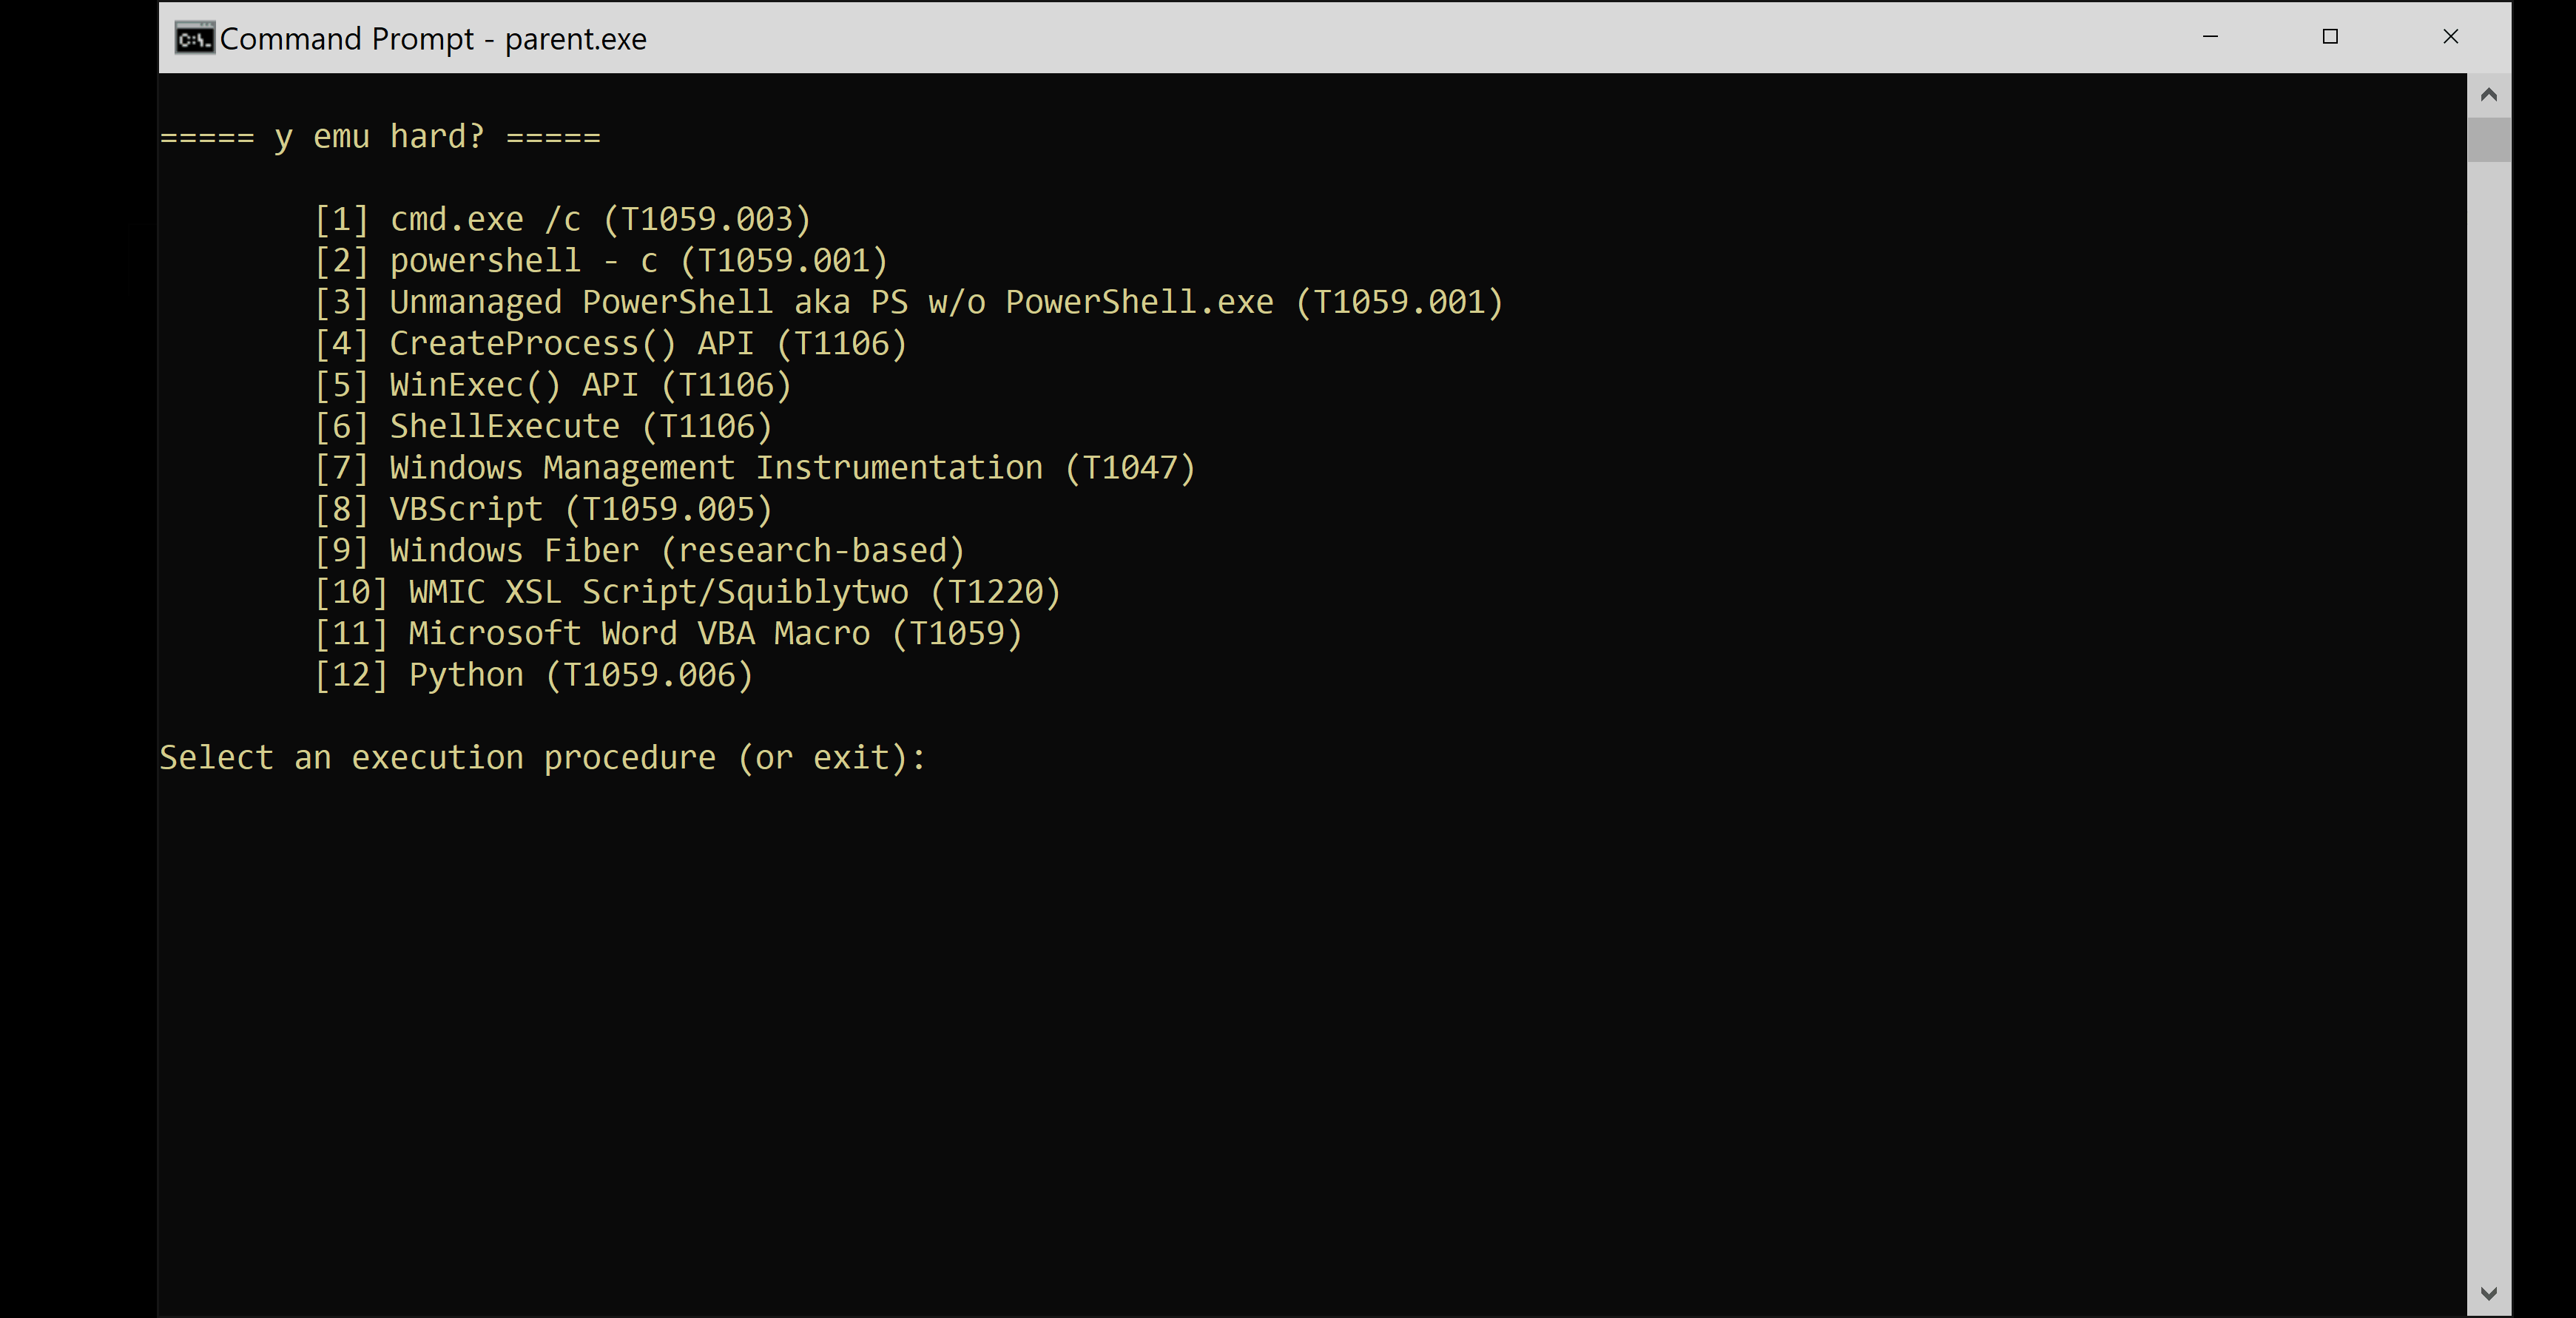 jwillyamz/ezemu
Veja o adversário, faça o adversário: Execução simples de comandos para ajuste/pesquisa defensiva (agora com mais ELF na prateleira)
 unkvolism/fuck-etw
Contorne o Event Trace Windows(ETW) e remova o hook do ntdll.
 aloshdenny/claude-awm
Contorna marcas d'água de texto de LLM injetando seletores de variação Unicode; inclui o gerador SynthID, detector mean-g, defesas de normalização e…
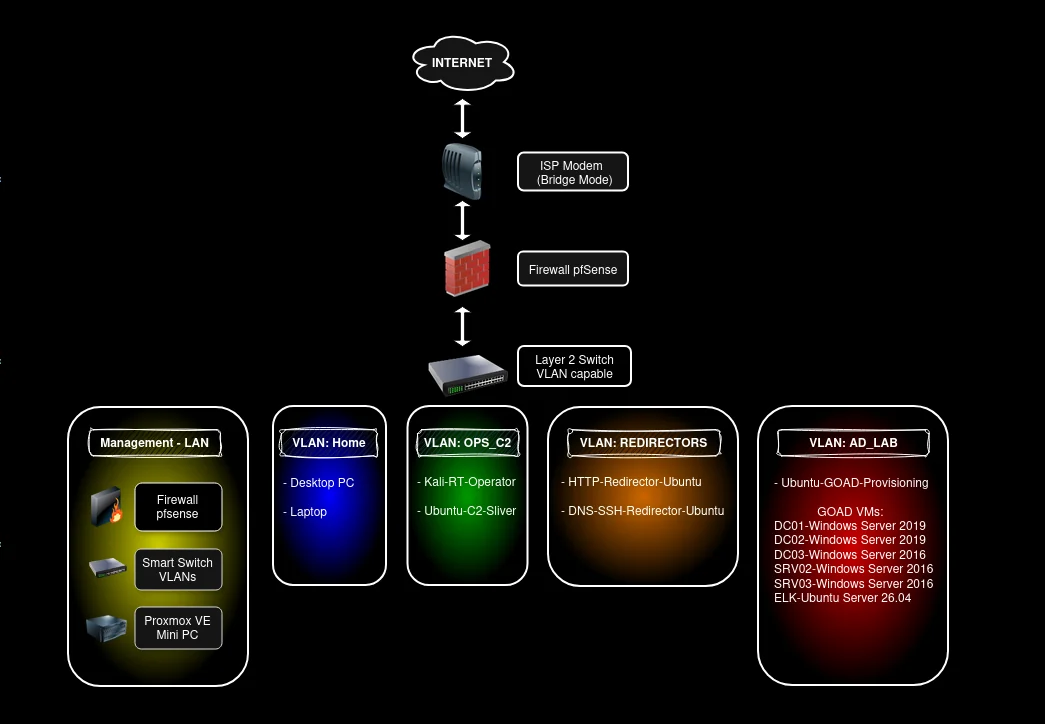 pho5nix/red-team-goad-lab-proxmox
Guia de construção para laboratório doméstico de Red Teaming. Configuração do laboratório GOAD em Proxmox e pfSense, Operator/C2 e Redirectors.
 rasta-mouse/libtp
Biblioteca Crystal Palace para fazer proxy de chamadas Nt API via Threadpool
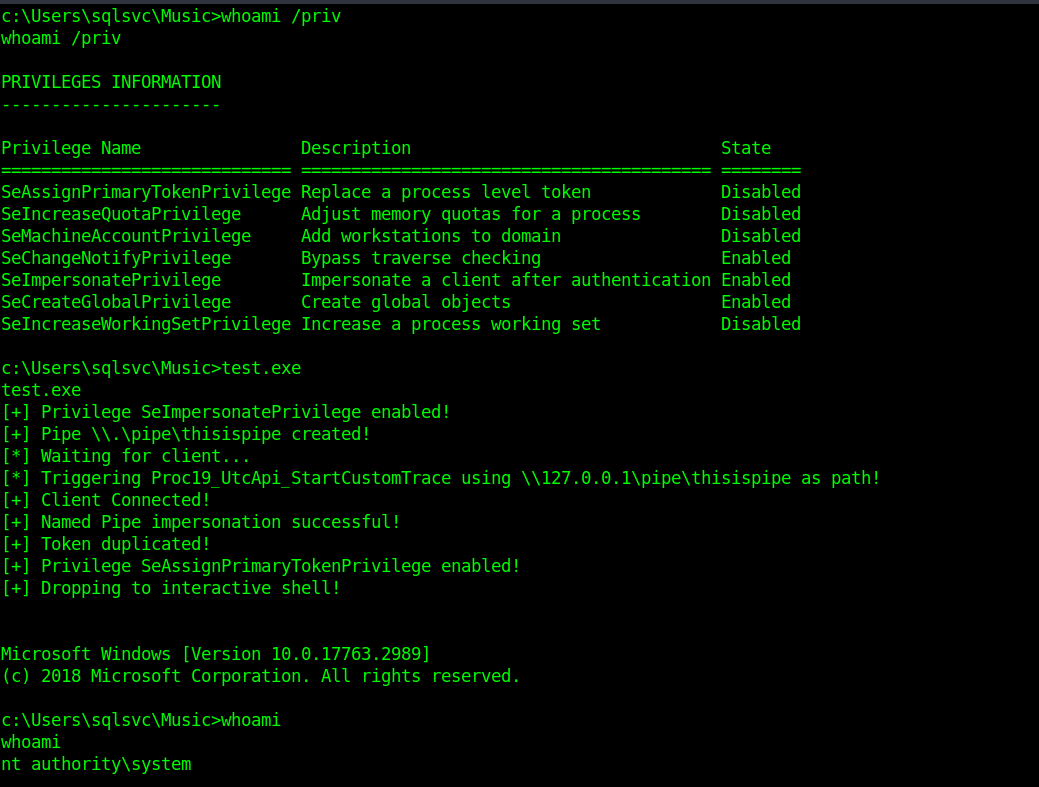 wh04m1001/diagtrackeop
Exploit de escalada de privilégios no Windows que abusa de SeImpersonate via RPC do DiagTrack, usando o Secondary Logon para obter um token…
 zarkones/bloodfangc2
Implante PIC moderno para Windows (64 e 32 bits)
 secdev02/easytokens
Kali365 - Réplica do EvilTokens
 saadahla/pspersist
Despejar um script powershell em %HOMEPATH%\Documents\WindowsPowershell\ , que contém o caminho do implant , e sempre que o processo powershell for…
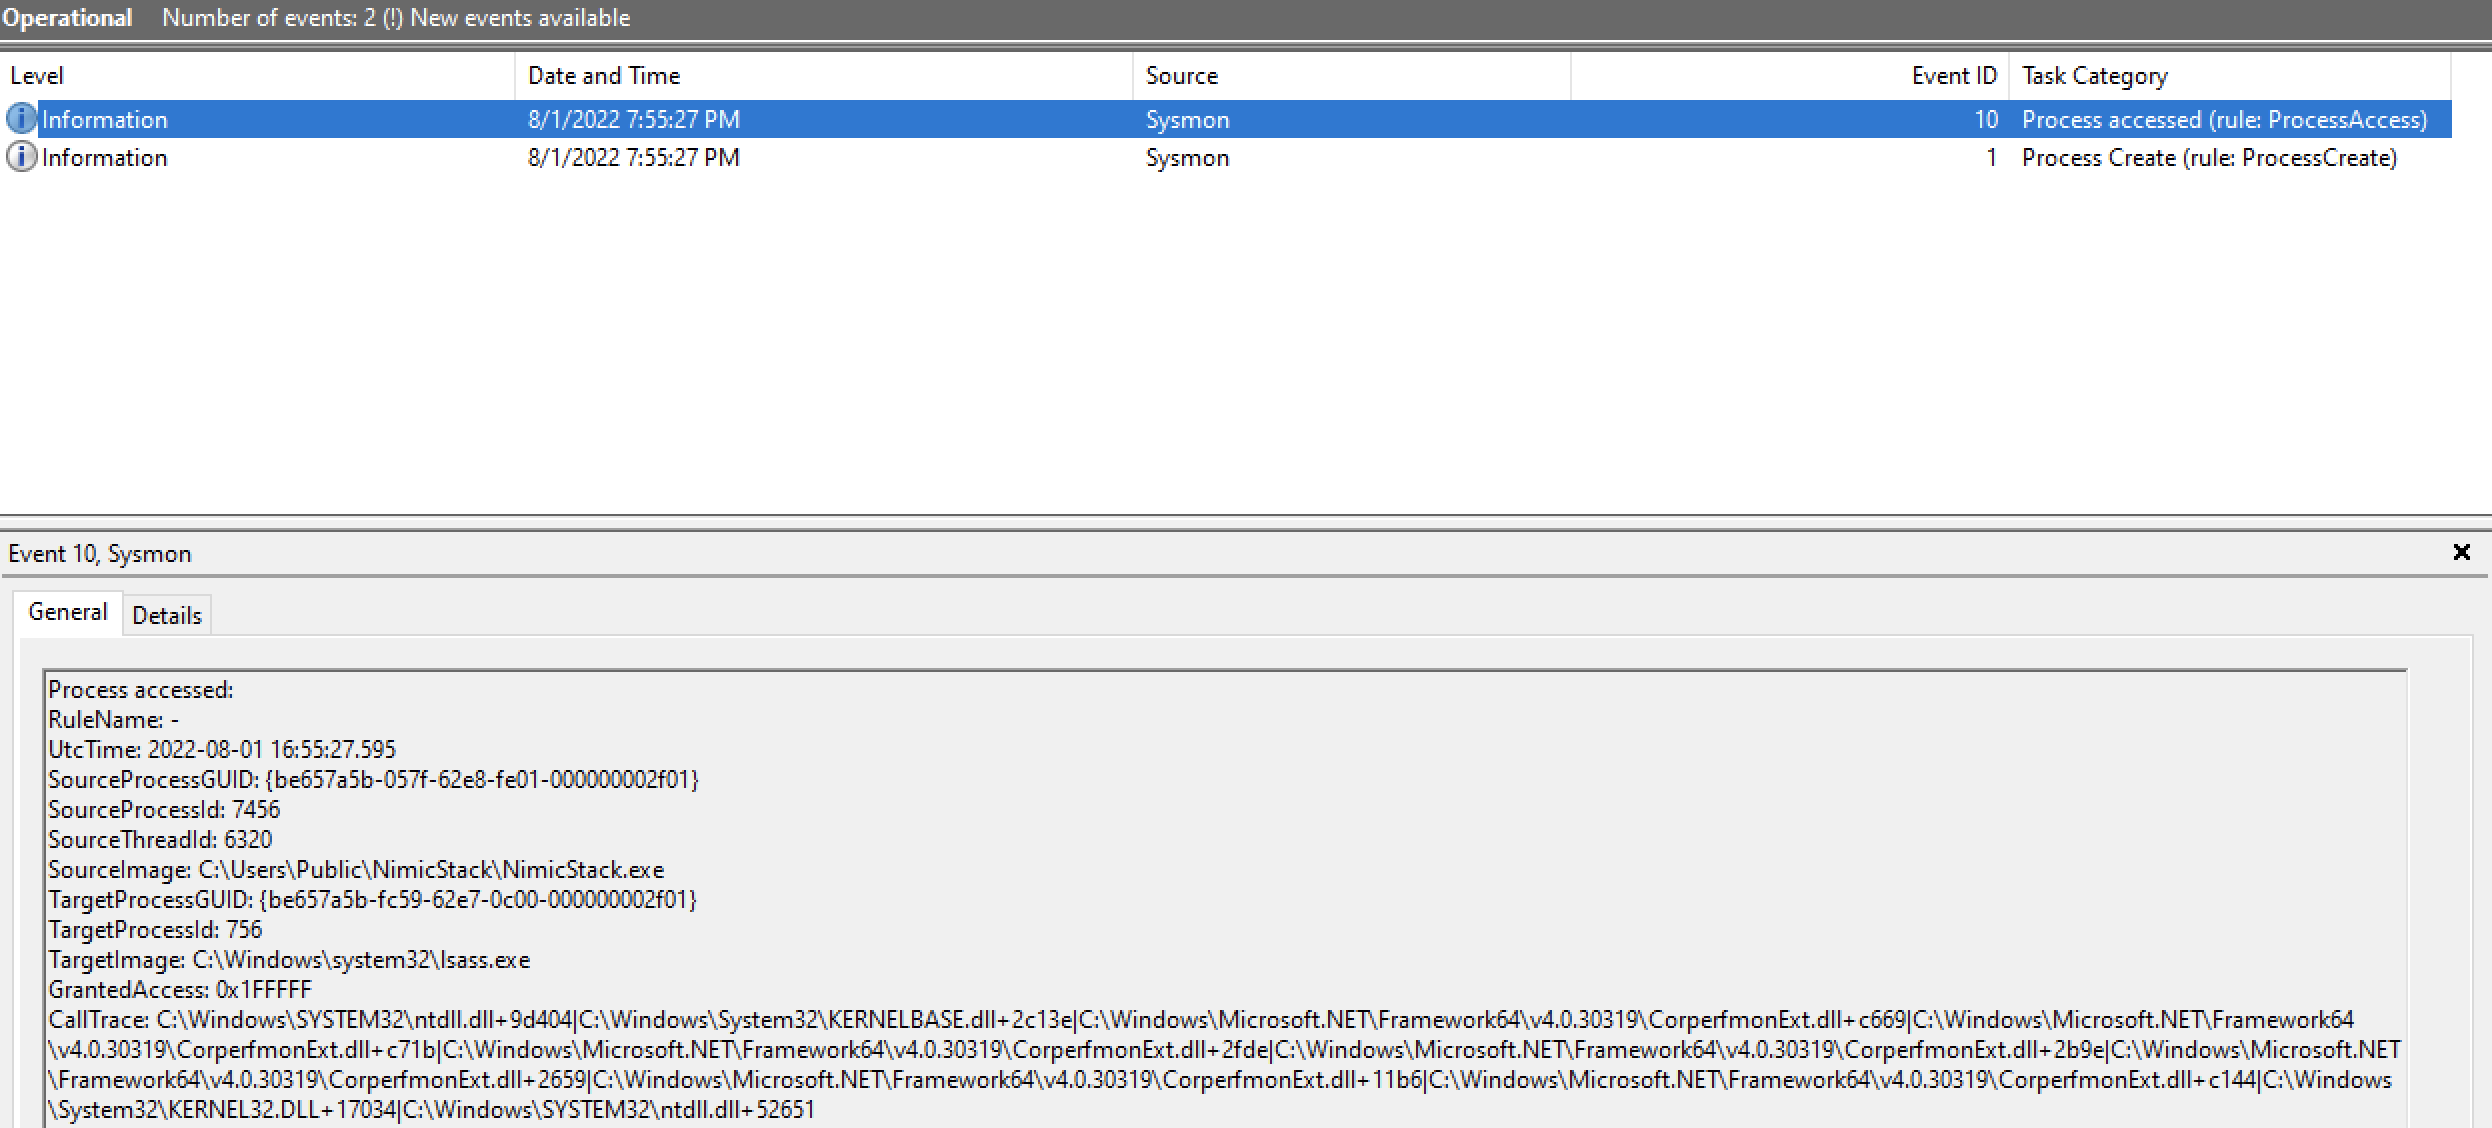 frkngksl/nimicstack
NimicStack é a implementação pura em Nim da técnica de Call Stack Spoofing para imitar programas legítimos.
 intelbroker/endurance-wiper
um pequeno malware wiper programado em C#