
 #1
Frameworks de ataque ML adversário, técnicas de evasão e ferramentas de avaliação de robustez de modelo.
Recomendado pelo Kitploit
 pasquini-dario/project_mantis
Project Mantis: Contra-Atacando o Hackeador de IA; Injeção de Prompt como Defesa Contra Ciberataques Conduzidos por LLM
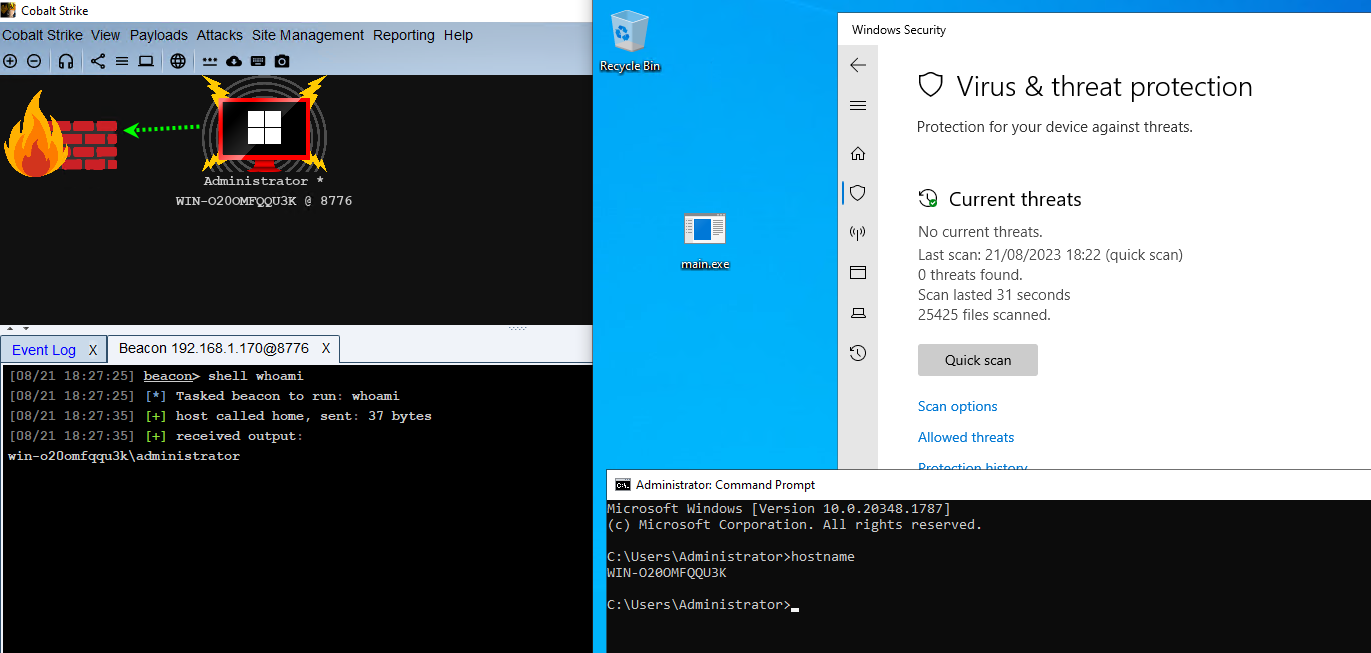
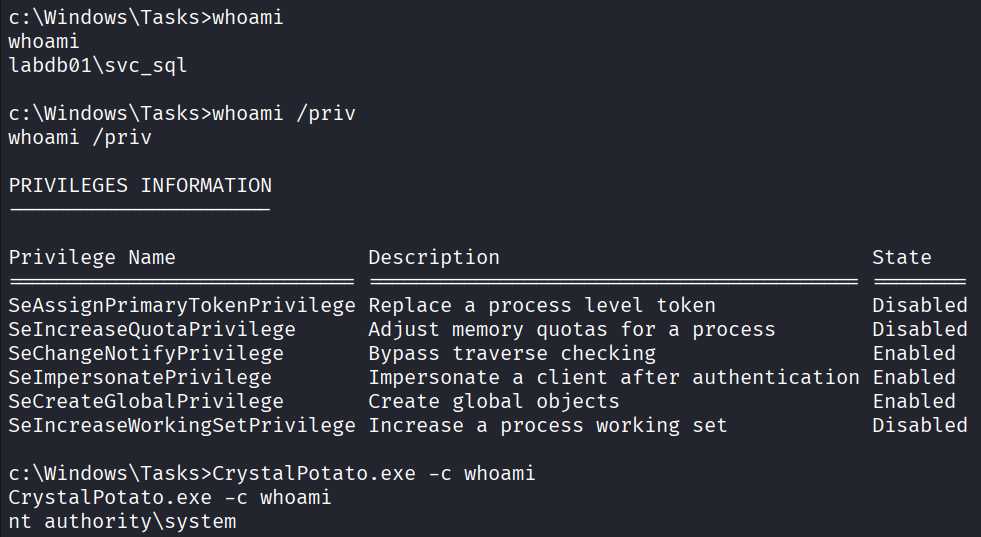 ricardojoserf/crystalpotato
Port em Crystal do GodPotato para abusar do SeImpersonatePrivilege com syscalls indiretas, resolução dinâmica de API e ofuscação de strings em tempo…
 aloshdenny/reverse-synthid-text
engenharia reversa do SynthID para texto
 ghostwolflab/ai_security_top
Uma base de conhecimento estruturada que cobre fundamentos de segurança de IA, modelagem de ameaças, técnicas ofensivas de red team e defesas de blue…
 deepinstinct/shimme
PoC para escalonamento de privilégios no Windows e injeção de código usando RPC do OfficeClickToRun e manipulação não documentada de shims para…
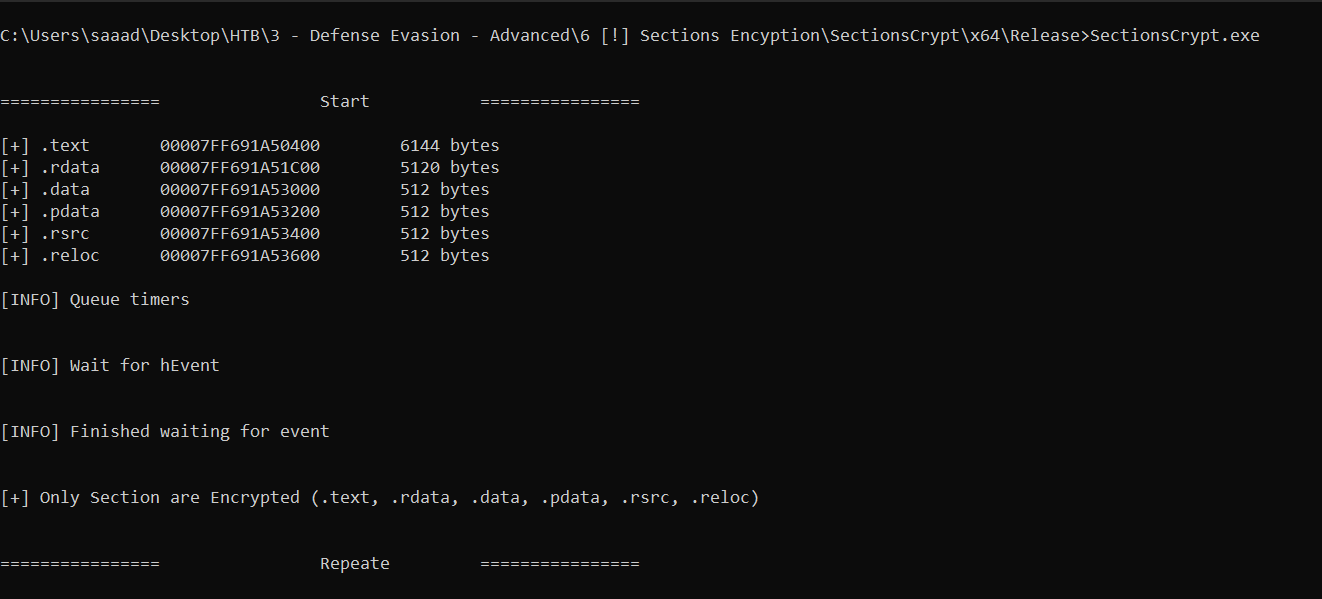 saadahla/d1rksleep
Versão aprimorada do EKKO por @5pider que criptografa apenas as Seções de Imagem
 mthcht/purpleteam
Purpleteam scripts de simulação & Detecção - acionar eventos para detecções de SOC
 joshuagodwin7929/purple-team-automation
Emulação automatizada de adversário (Caldera) contra um laboratório de AD para validar a cobertura de detecção do Sigma e mapear os resultados para o…
 med0x2e/vba2clr
Executando .NET a partir de VBA
 sleepthegod/windows
Windows E Maneiras De Quebrá-lo
 vozzie/uacscript
Vulnerabilidade de bypass de UAC do Windows 7 no Windows Script Host
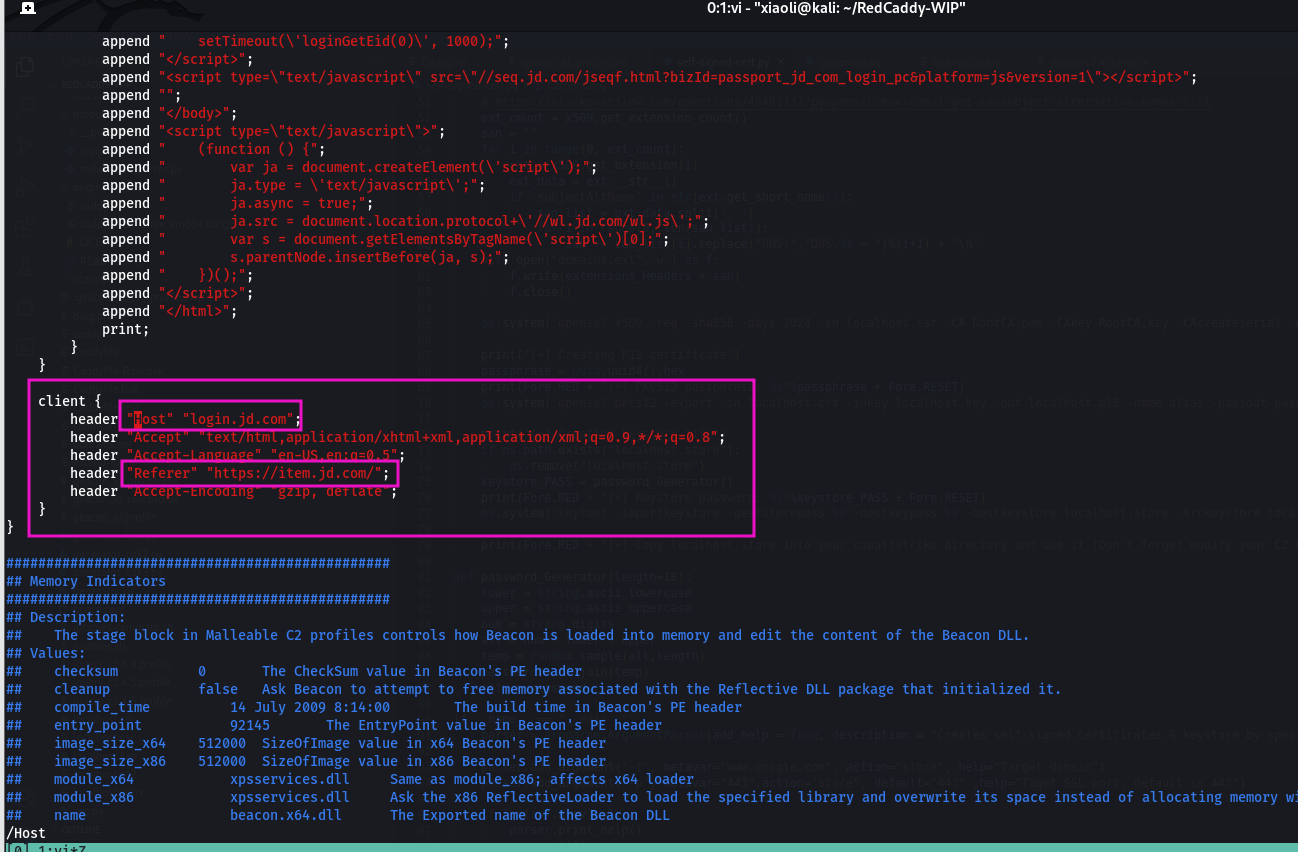 xiaolichan/redcaddy
C2 redirector baseado em caddy
 rad9800/vehapiresolve
Resolve APIs do Windows em tempo de execução usando manipuladores de exceção vetorizados e buscas com hash para ocultar importações e retardar a…
 kozmer/aad-bofs
Coleção de BOFs do Cobalt Strike para atacar o Azure AD durante operações de red team, cobrindo vetores de autenticação, enumeração e pós-exploração.
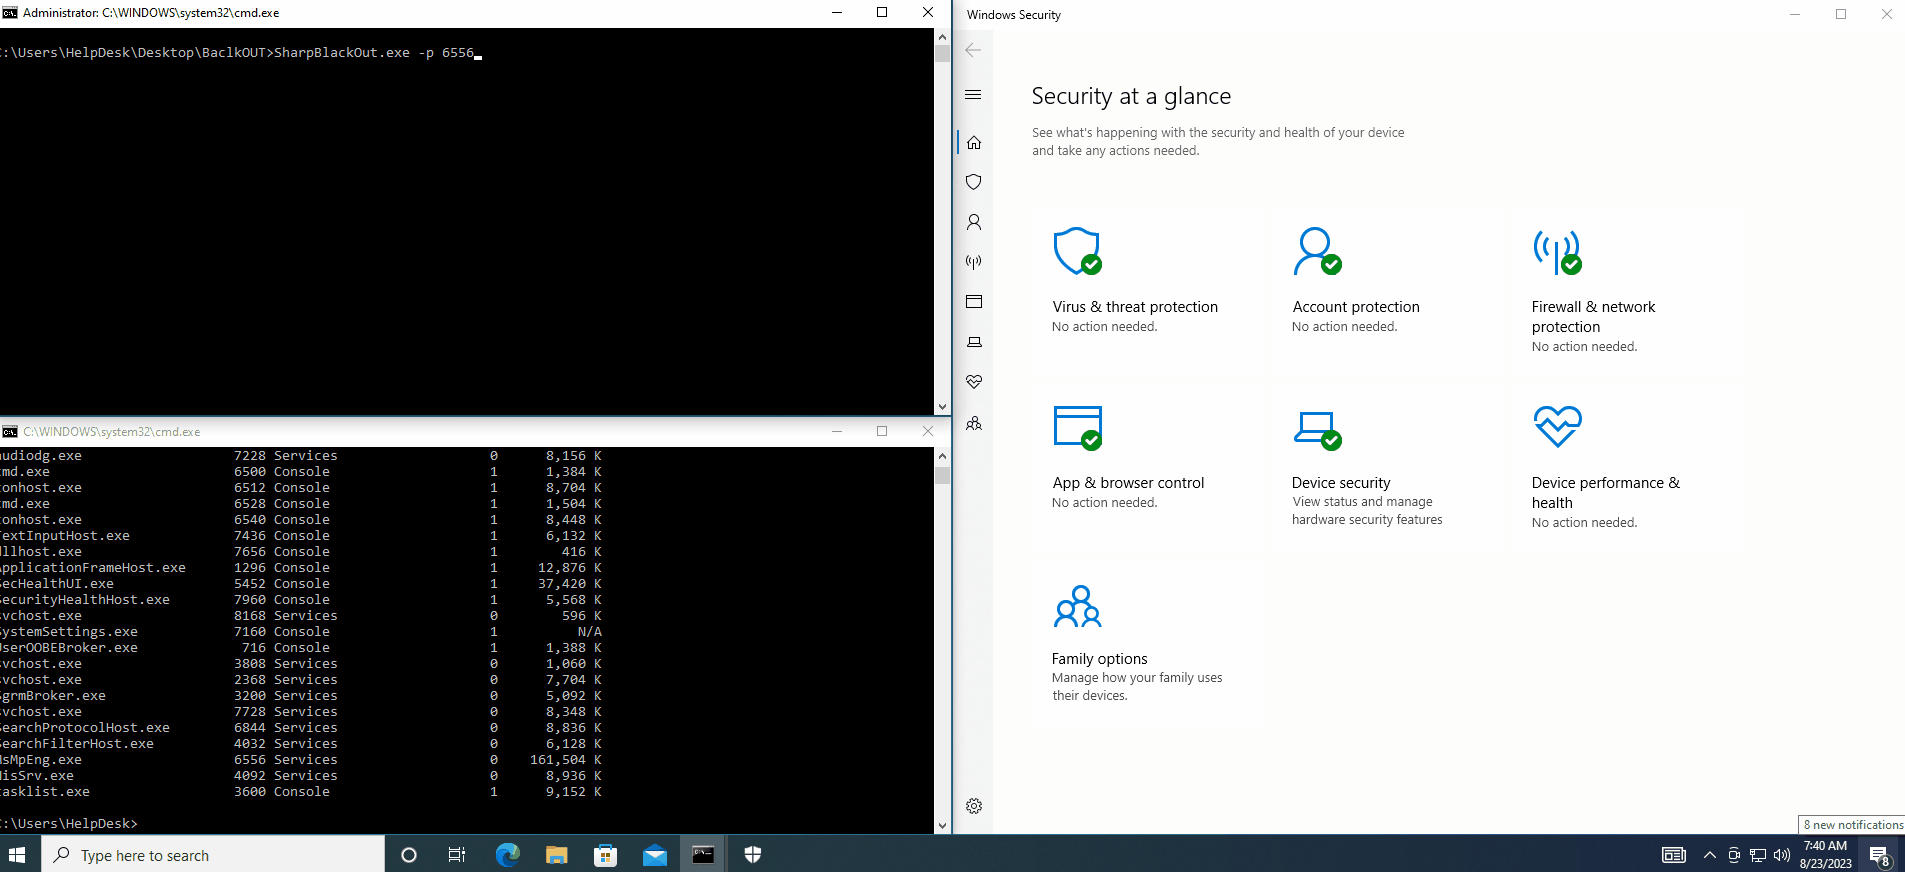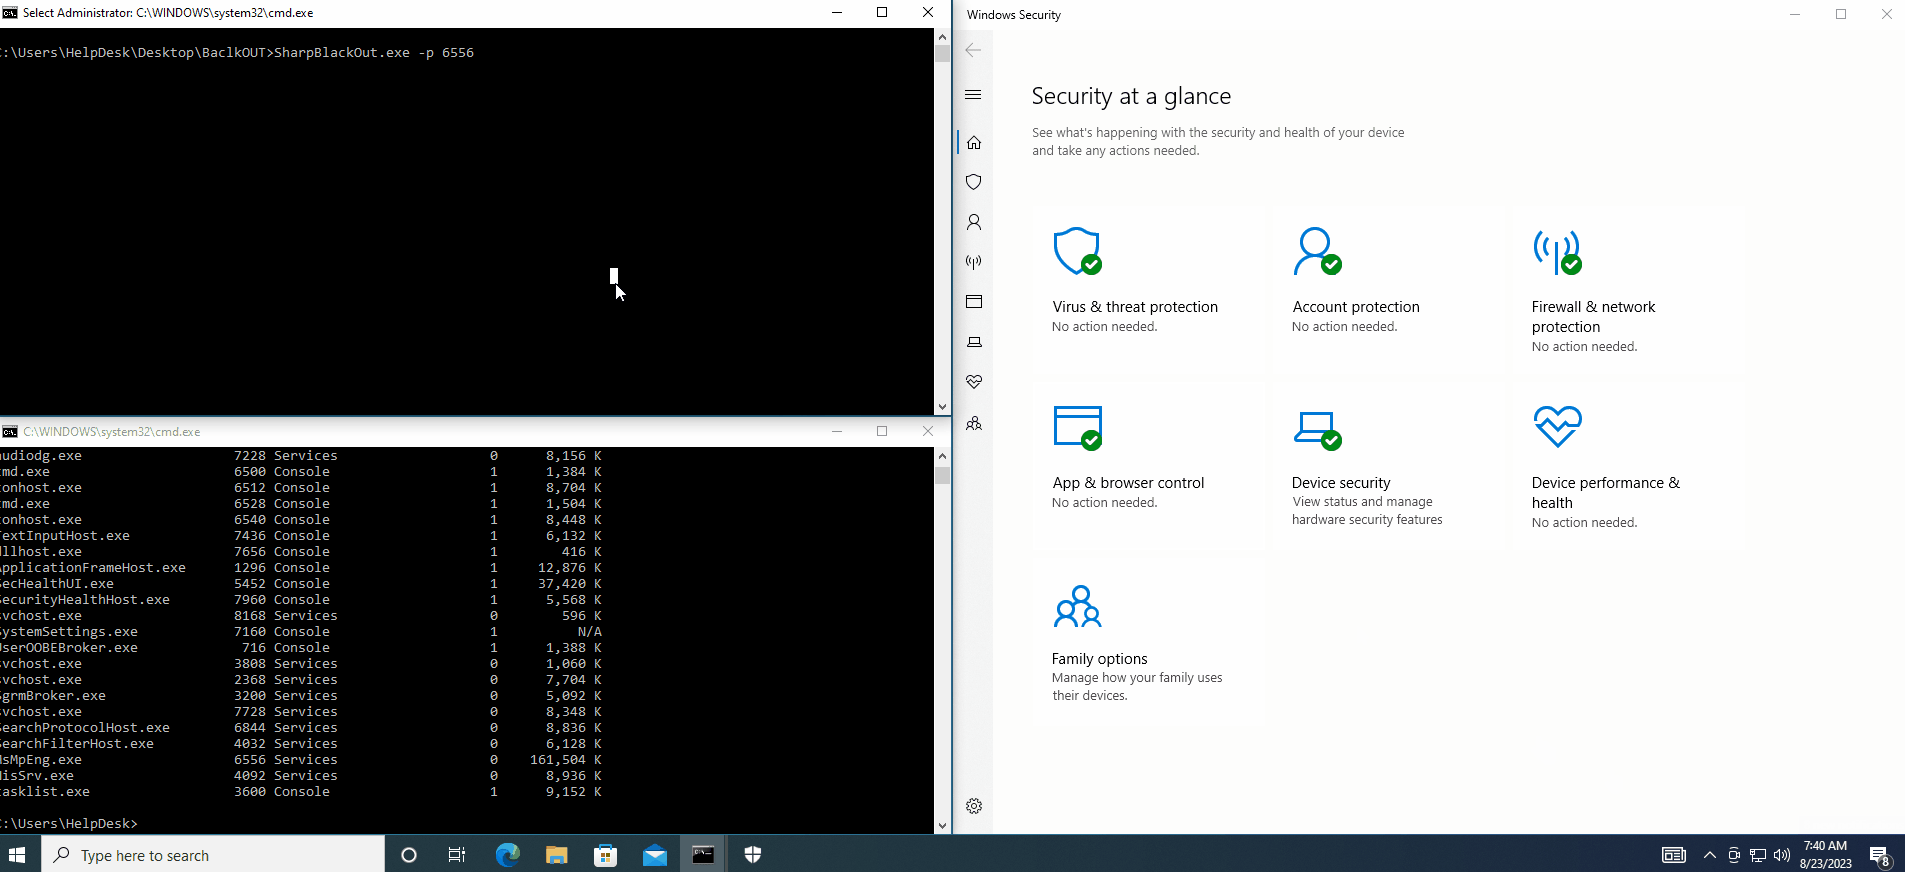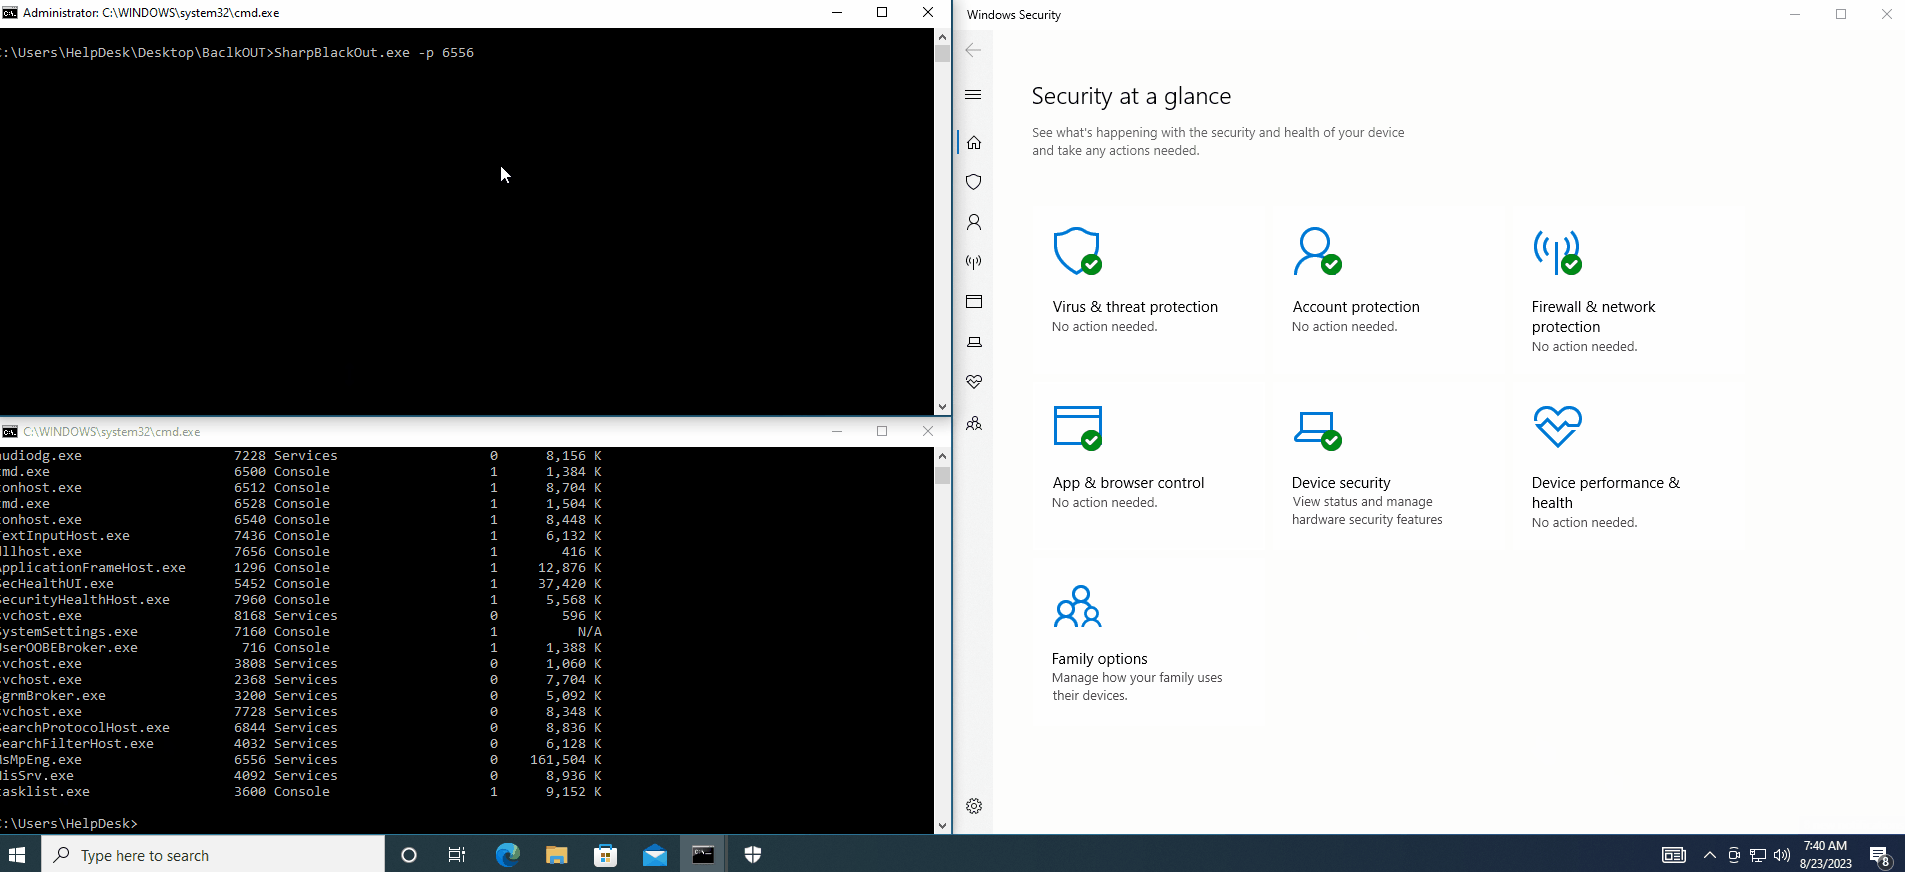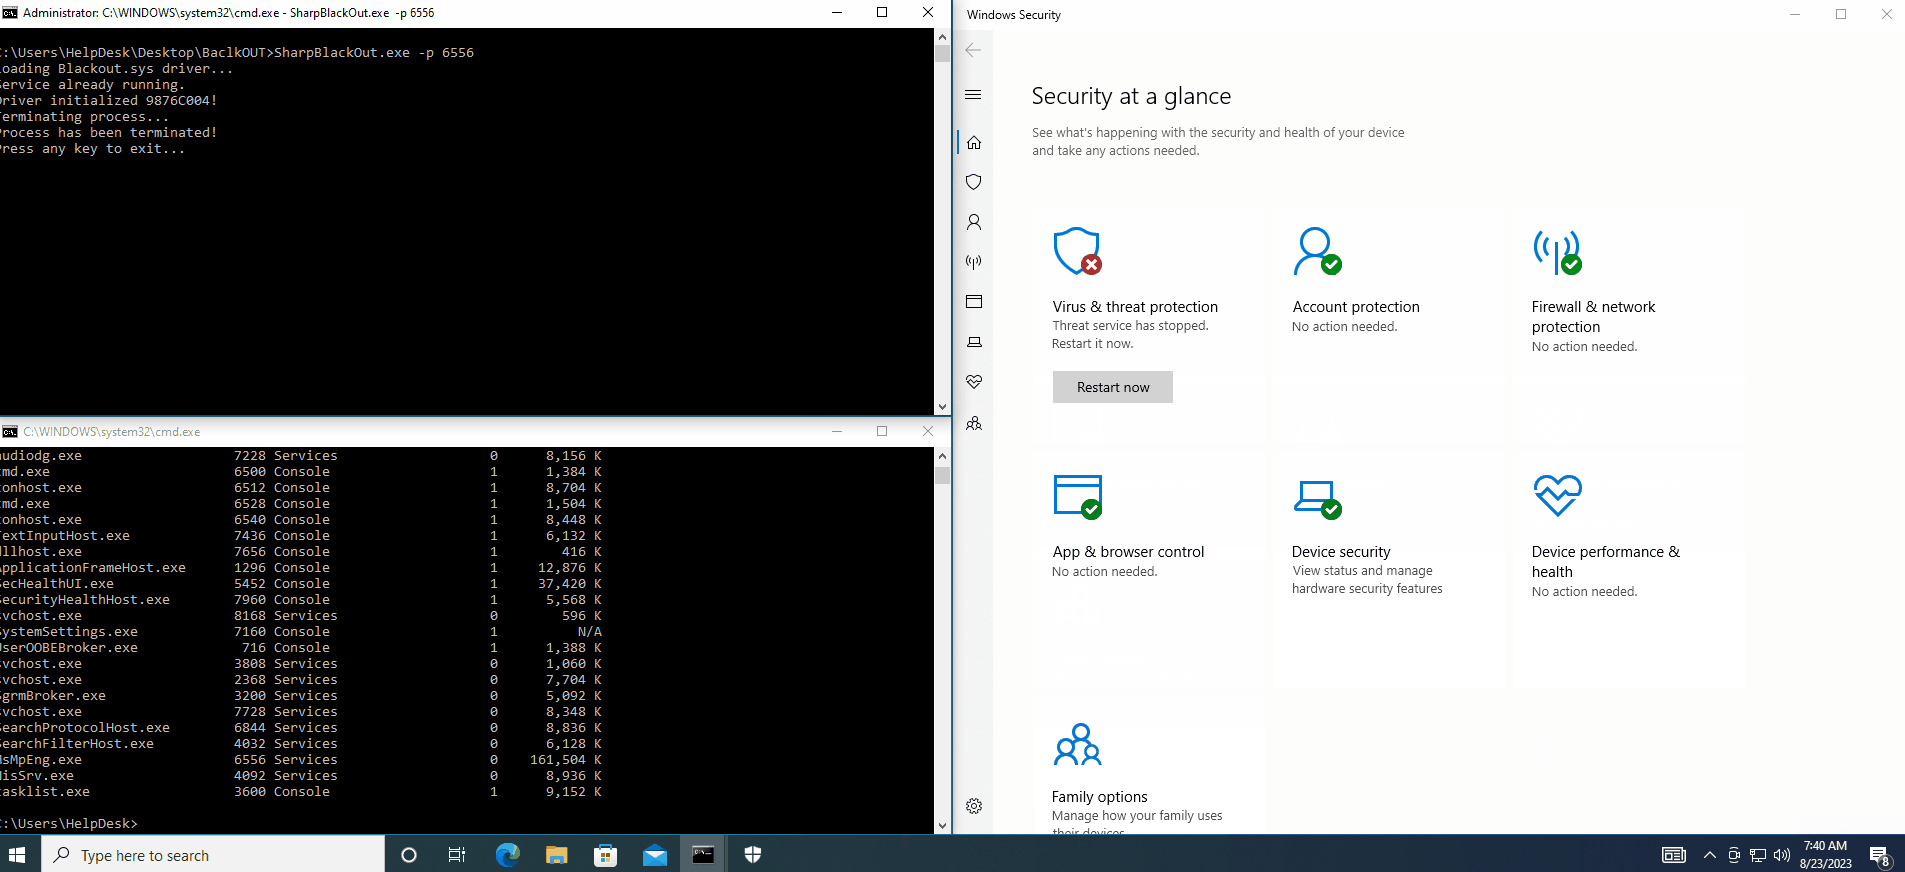 dmcxblue/sharpblackout
Termine AV/EDR aproveitando o ataque BYOVD
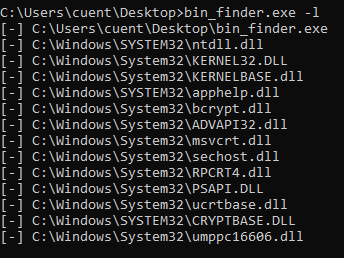 kudaes/bin-finder
Detectar as exceções do EDR inspecionando os módulos carregados dos processos.
 facebookresearch/meta_secalign
LLMs de pesos abertos e código de treinamento/avaliação para defesa contra ataques de injeção de prompt, com benchmarks para segurança de chamadas de…








