

Hexestra
 absllk/hexestra
AI-native penetration testing IDE where operators and an AI agent share browser, terminals, traffic capture, shells, asset graph, tasks, and evidence…
penetration-testing-frameworksreconnaissancenetwork-mapping+7
99
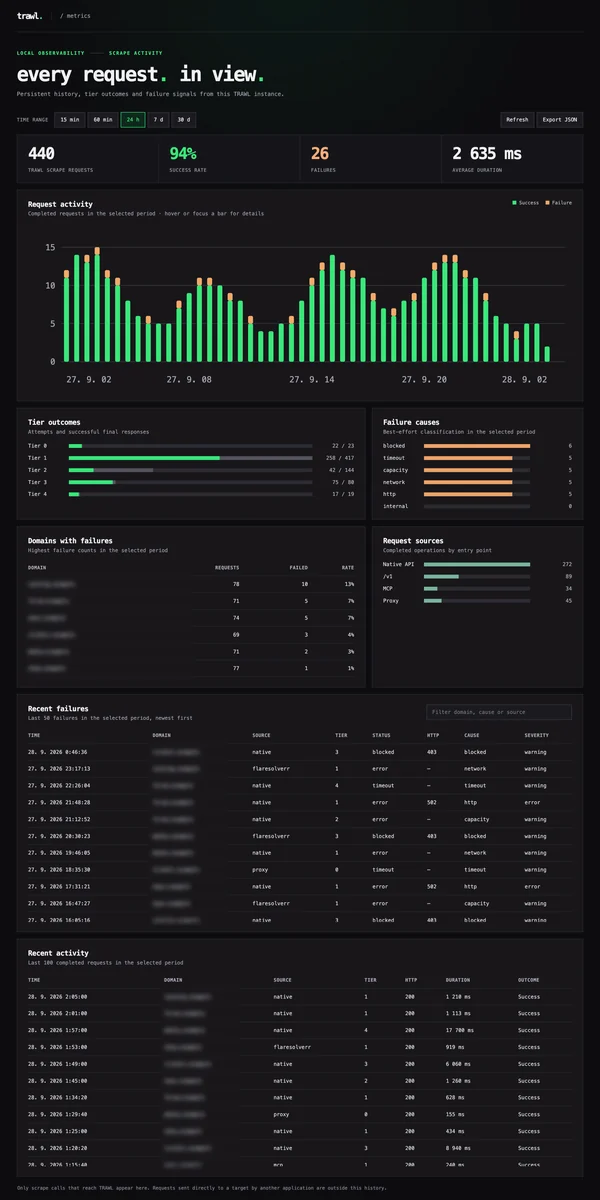 germondai/trawl
Self-hosted scraping engine — bypasses any JS challenge & captcha: Cloudflare, Turnstile, reCAPTCHA, hCaptcha, GeeTest. FlareSolverr & Byparr…
 bifrost-proxy/bifrost
Rust로 구현된 고성능 HTTP/HTTPS/SOCKS5 MITM 프록시로, TLS 인터셉션, 규칙 기반 요청 재작성, 트래픽 캡처, 브레이크포인트, 스크립트 샌드박스 및 Web UI를 통한 요청 재전송 기능을 제공합니다.
 jpillora/chisel
SSH 암호화를 사용하는 HTTP 기반의 빠른 TCP/UDP 터널로, 역방향 포트 포워딩, SOCKS5 프록시, 클라이언트 인증을 지원하여 안전한 네트워크 통과 및 방화벽 우회를 가능하게 합니다.
 trhhubsd/artex
격리된 랩 환경에서 자율 침투 테스트를 수행하는 멀티 에이전트 LLM 시스템: 플래너/워커 에이전트가 자산 및 탐색 그래프를 공유하며, MITM 트래픽 기록과 사람 개입 승인(human-in-the-loop) 기능을 제공합니다.
 mitmproxy/mitmproxy
침투 테스터와 소프트웨어 개발자를 위한 대화형 TLS 지원 HTTP 인터셉팅 프록시입니다.
 spectolabs/hoverfly
개발자와 테스터를 위한 경량 서비스 가상화/API 시뮬레이션/API 모킹 도구
 forefy/reburp
A Burp Suite extension that exposes the full Montoya API as a local REST API, with Swagger UI
 yaklang/yakit
MITM 프록시, 웹 퍼저, 역연결 핸들러, 자동화된 보안 테스트 및 익스플로잇을 위한 플러그인 시스템을 갖춘 올인원 침투 테스트 플랫폼입니다.
 projectdiscovery/httpx
빠르고 다중 프로브를 사용하는 HTTP 툴킷으로, 정찰 및 정보 수집을 위한 도구입니다. TLS, CSP, 헤더, 기술 스택, CDN을 검사합니다. 매처, 필터 및 JSON 출력을 지원하여 자동화된 보안 테스트에 사용됩니다.
 drk1wi/modlishka
Modlishka. 리버스 프록시.
 shopify/toxiproxy
:alarm_clock: :fire: A TCP proxy to simulate network and system conditions for chaos and resiliency testing
 wireshark/wireshark
심층 패킷 검사, 수백 가지 프로토콜에 걸친 프로토콜 디코딩 및 캡처 파일 지원을 통해 네트워크 트래픽을 캡처하고 분석하여 문제 해결, 포렌식, 보안 조사에 활용할 수 있습니다.
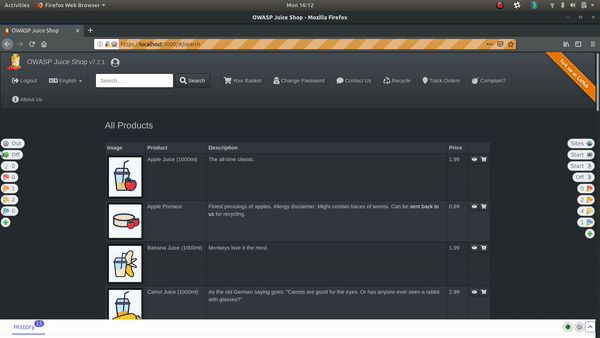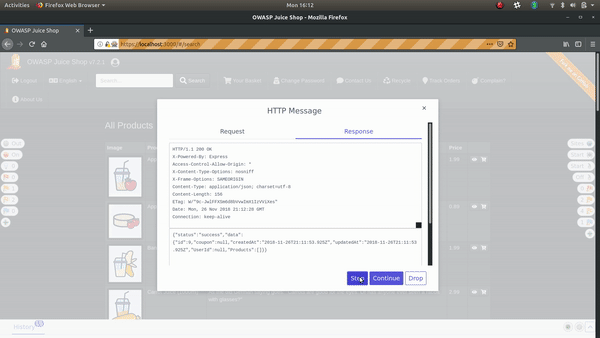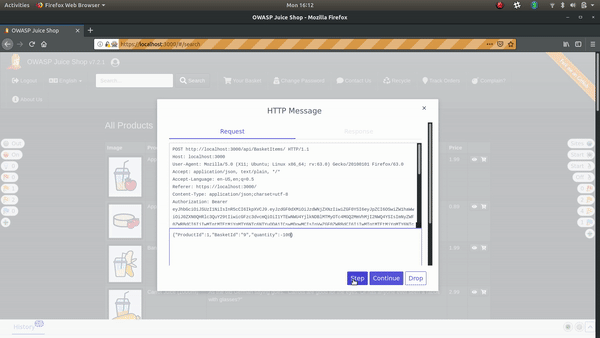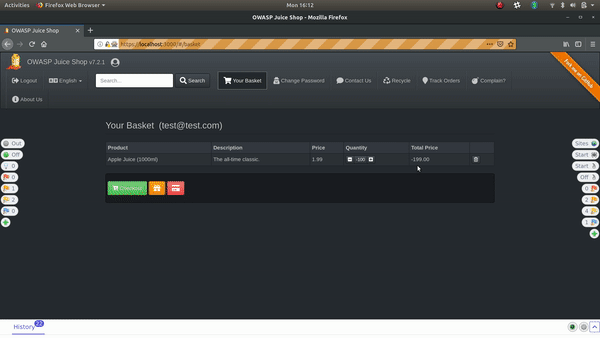 zaproxy/zap-hud
ZAP 헤드업 디스플레이 (HUD)
 paradigmxyz/iron-proxy
신뢰할 수 없는 워크로드를 위한 이그레스 방화벽.
 sunghoojung/reverse-engineering-browser
로컬 우선 macOS 리서치 브라우저로, 웹 앱 리버스 엔지니어링을 위해 네트워크 트래픽, 핑거프린트, 스크립트, 런타임 증거를 캡처하는 커스텀 Brave 빌드 기반입니다.
 bugbasesecurity/pentest-copilot
Kali 박스에 연결하여 보안 도구를 자율적으로 실행하고, 결과를 분석하며, 브라우저 기반 워크플로를 반복하는 AI 기반 침투 테스트 에이전트입니다.
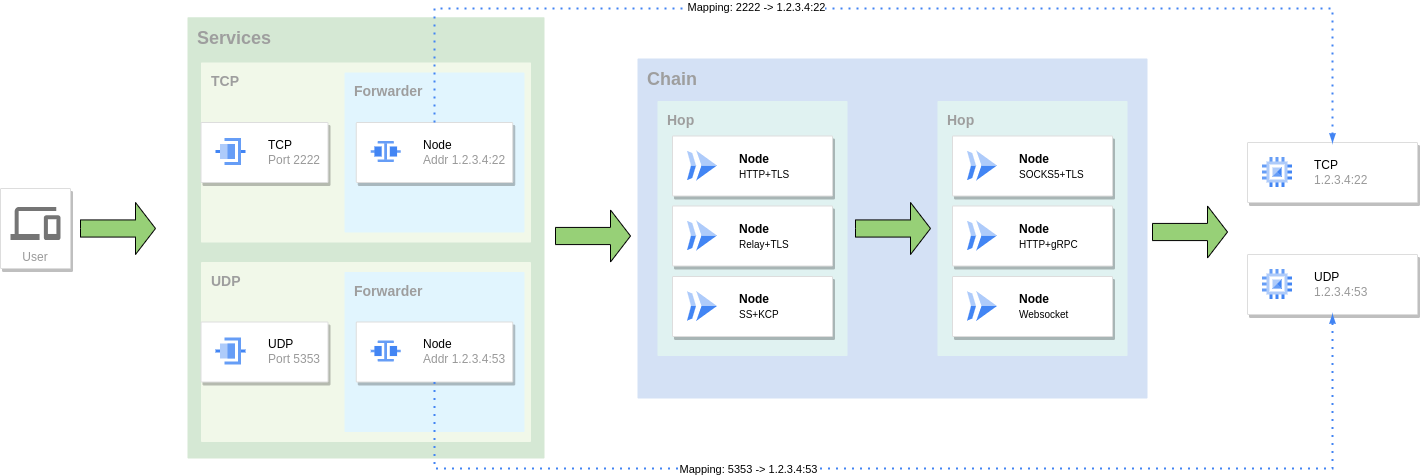 go-gost/gost
GO Simple Tunnel - golang으로 작성된 간단한 터널