

pwndbg
 pwndbg/pwndbg
GDB 및 LLDB를 활용한 익스플로잇 개발 및 리버스 엔지니어링을 쉽게
embedded-systems-securitystatic-analysismemory-forensics+12
 radareorg/radare2
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음
 icsharpcode/ilspy
.NET 디컴파일러, PDB 생성 지원, ReadyToRun, 메타데이터(및 기타) - 크로스 플랫폼!
 dougwithseismic/dezlock-dump
Deadlock, CS2, Dota 및 기타 게임(Source 2)을 위한 런타임 스키마 + RTTI 추출 도구입니다. source2gen이 필요하지 않습니다.
 attify/firmware-analysis-toolkit
펌웨어 보안 연구 플랫폼으로, IoT, 엣지 AI, 모바일 기기 및 로봇 분야에서 바이너리 분석, 오염 추적(taint tracing), 에뮬레이션을 결합합니다.
 capstone-engine/capstone
다중 아키텍처 디스어셈블리 프레임워크로, 20개 이상의 하드웨어 아키텍처에 걸쳐 바이너리 분석, 리버스 엔지니어링, 악성코드 연구를 위한 경량 스레드 안전 API를 제공합니다.
 lief-project/lief
ELF, PE 및 MachO 실행 파일 형식을 파싱, 수정, 추상화하는 크로스 플랫폼 라이브러리입니다. 디스어셈블러, 어셈블러 및 디버그 정보 기능을 갖춘 C++, Python, Rust API를 지원합니다.
 rizinorg/rizin
UNIX 계열 리버스 엔지니어링 프레임워크 및 명령줄 도구 모음.
 majd/ipatool
iOS, iPadOS, tvOS, watchOS, visionOS 및 macOS 앱을 App Store에서 검색하고 .ipa 또는 macOS .pkg 앱 패키지를 다운로드할 수 있는 명령줄 도구입니다.
 krxi/asmsense
스트립된 x86-64 바이너리에서 함수의 이름을 지정하고 설명하는 소형 언어 모델로, 공개 데이터셋, 베이스라인, LoRA 파인튜닝 실험을 포함합니다.
 advdebug/brovan
사용자 모드 x86_64 바이너리 에뮬레이터로, 악성코드 분석 및 리버스 엔지니어링을 위한 도구입니다. PE, ELF, 메모리 덤프, 원시 바이너리를 지원하며, 시스템 콜 추적, 네트워크 덤프, 샌드박스 환경에서의 대화형 디버깅 기능을 제공합니다.
 momo5502/sogen
🪅 Windows 및 Linux 사용자 공간 에뮬레이터
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
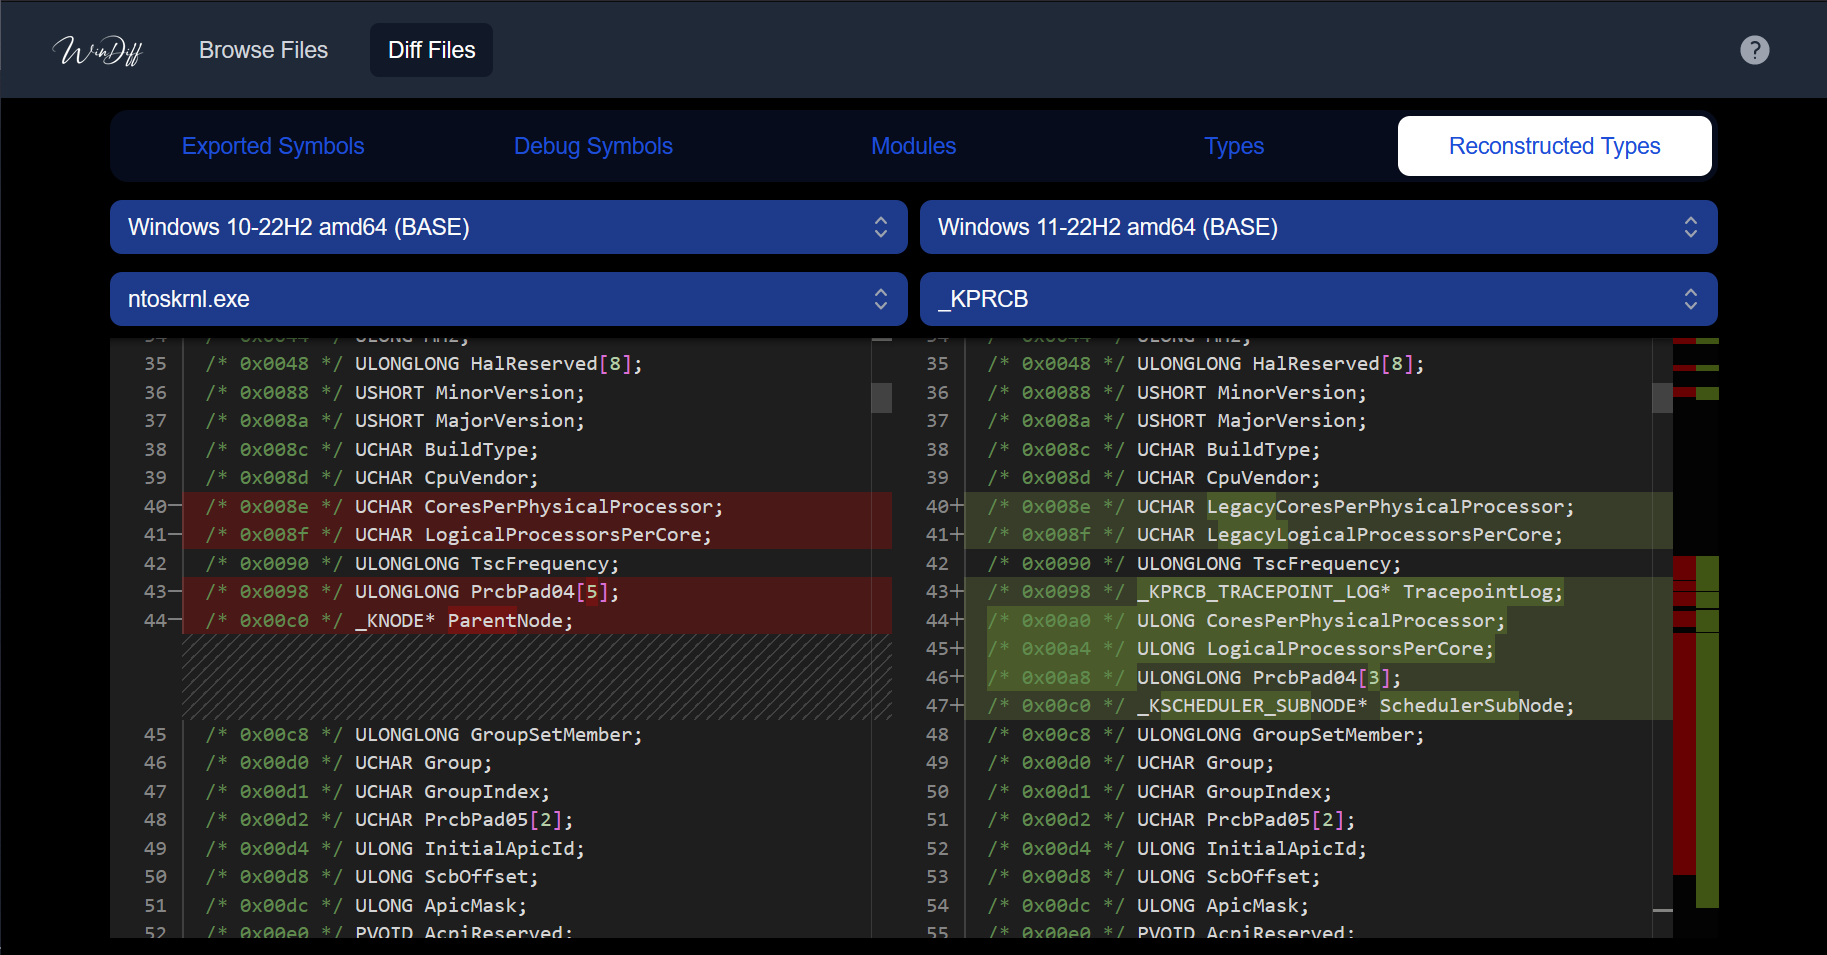 ergrelet/windiff
Microsoft Windows 바이너리의 심볼, 타입 및 시스템 호출 정보를 OS의 여러 버전 간에 비교할 수 있는 도구로, 웹 UI 및/또는 LLM을 사용합니다.
 horsicq/detect-it-easy
Windows, Linux 및 MacOS용 파일 유형을 결정하는 프로그램입니다.

 x64dbg/x64dbg
An open-source user mode debugger for Windows. Optimized for reverse engineering and malware analysis.
 kevoreilly/capev2
악성코드 설정 및 페이로드 추출