

ThreatLens
 abdaullahag/threatlens
IP, 도메인, CVE에 대한 신속한 IOC 분석을 위해 6개의 무료 위협 인텔리전스 API를 사용하는 Python CLI 도구입니다. 출력: 색상으로 구분된 Excel, JSON, CSV. 사용: VT, Shodan, AbuseIPDB.
defensive-toolsioc-managementosint+7
25
abdaullahag/threatlensIP, 도메인, CVE에 대한 신속한 IOC 분석을 위해 6개의 무료 위협 인텔리전스 API를 사용하는 Python CLI 도구입니다. 출력: 색상으로 구분된 Excel, JSON, CSV. 사용: VT, Shodan, AbuseIPDB.
 kavan00/android-projector-c2-malware
중국 beamers의 C2 네트워크 분석 - SilentSDK-Analysis
 karim852/kage-dfir-toolkit
Windows 호스트 DFIR 트리아지 콘솔로, 아티팩트 수집, Sigma 상관 타임라인, YARA 스캔, 소켓 및 계정 검사, 지표 강화, 그리고 보정된 위험 점수를 연쇄적으로 수행합니다.
 ethan-andrews/threatintel-aggregator
자체 호스팅 위협 인텔리전스 플랫폼 — 피드 집계, AI 트리아지, MITRE ATT&CK 커버리지, Sentinel 통합 탐지 엔지니어링. 독립 실행형 또는 완전한 Azure 통합으로 실행됩니다.
 asmitdesai/ubuntils
Ubuntu 시스템의 포렌식 트리아지를 위한 Python CLI/TUI — 아티팩트 수집, 타임라인 상관 분석, Wazuh 통합을 통해 지속성 메커니즘을 탐지하고 치료합니다.
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 opencti-platform/connectors
MISP 및 MITRE ATT&CK과 같은 외부 소스에서 위협 인텔리전스, IOC 및 CTI 데이터를 수집하여 플랫폼으로 동기화하는 OpenCTI 커넥터 모음입니다.
 svdwi/bluebox
오픈소스 위협 인텔리전스 플랫폼으로, 악성코드 및 관찰 가능 항목(observable) 분석을 위한 도구입니다. IP, 도메인, URL, 해시를 외부 소스로 강화하고, 정적 파일 분석, YARA 탐지, ML 기반 피싱 탐지를 수행합니다.
 forrest-orr/moneta
Moneta는 Windows에서 사용자 모드 메모리 분석을 실시간으로 수행하며, 악성코드 IOCs를 탐지할 수 있는 도구입니다.
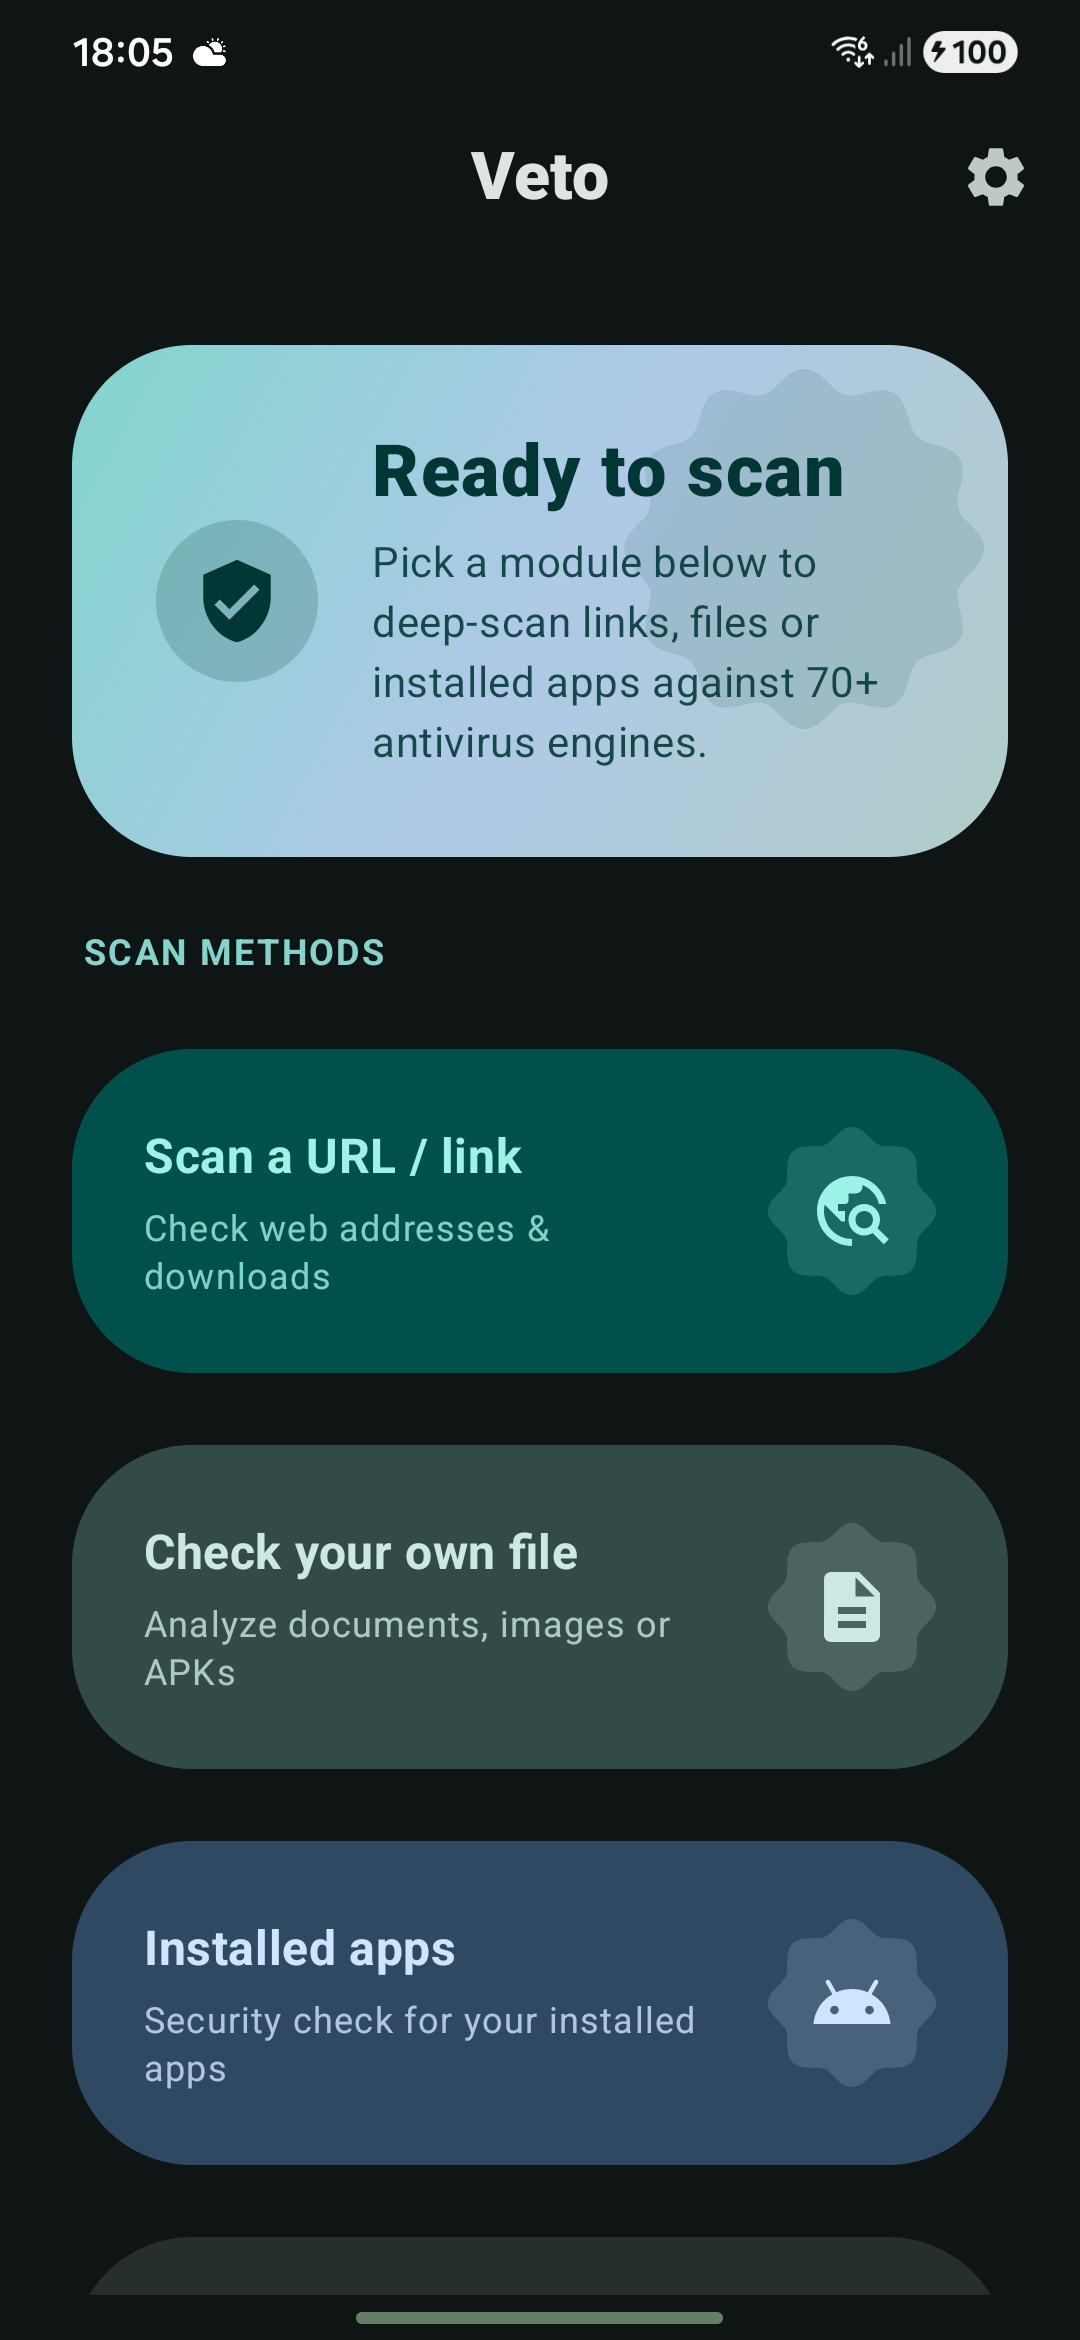 professorquantumuniverse/veto
VirusTotal용 오픈소스 Android 클라이언트. 70개 이상의 안티바이러스 엔진으로 파일, URL, 설치된 앱을 스캔합니다. 해시, 위협 분류, YARA 일치, 샌드박스 동작이 포함된 상세 보고서를 확인합니다. 추적이나 광고가 없습니다.
 soteria-security/hafnium-ioc
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 및 CVE-2021-26865의 악용 징후를 식별하는 PowerShell 스크립트입니다.
 mthcht/awesome-lists
위협 인텔리전스 피드, IoC 목록, YARA 규칙, 그리고 SOC/CERT/CTI 탐지 및 사고 대응을 위한 DFIR 도구 참조 자료의 선별된 저장소입니다.

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…
 fazmin/cve-intel
CVE 트리아지를 위한 로컬 보안 인텔리전스 — 31개 도구, 25개 소스, 위험 점수, 그리고 AI 에이전트용 MCP 서버까지, 모두 네이티브 Rust로 구현. 기본적으로 프라이빗.
 st0rn/siglens
AV 탐지를 PE 오프셋, 섹션, RVA/VA 및 문자열에 매핑하고 YARA, AMSI, capa 및 다중 엔진 스캔과 JSON/HTML 보고서를 제공하는 Windows 아티팩트 분석 툴킷입니다.

 opencve/opencve
여러 소스에서 CVE를 집계, 필터링 및 추적하고 팀 협업, 맞춤형 대시보드, 알림, AI 기반 분석을 통해 취약점 인텔리전스를 제공합니다.
 adamwhitehat/judge-jury-and-executable
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.