

BEAR-C2
 s3n4t0r-0x0/bear-c2
The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+8
703
 bishopfox/joro
협업형 웹 익스플로잇 프레임워크.
 nullsecuritynet/tools
보안 도구, 익스플로잇, 개념 증명 코드, 셸코드 및 침투 테스트와 교육용 공격적 보안 연구를 위한 스크립트의 엄선된 컬렉션입니다.
 rapid7/metasploit-payloads
다양한 Metasploit Framework 페이로드를 위한 통합 저장소
 pnwcomputers/ultimate-cybersecurity-master-guide
이 저장소는 운영 사이버 방어 및 공격을 위한 중앙 집중식 리소스를 제공하며, 다양한 중요 보안 영역에 걸쳐 이론, 도구, 운영 절차 및 단계별 가이드를 정리합니다. 콘텐츠는 업계 선도적인 서적과 기술 프레젠테이션에서 가져왔으며, 단순 이론보다는 실제 적용에 중점을…
 blackarch/blackarch
ArchLinux 기반의 침투 테스터와 보안 연구원을 위한 배포판입니다.
 pentoo/pentoo-overlay
보안 도구를 위한 Gentoo 오버레이이자 Pentoo Livecd의 핵심
 mythicagents/thanatos
Rust로 작성된 Linux 및 Windows 호스트를 대상으로 하는 Mythic C2 에이전트
 its-a-feature/mythic
협업형 멀티플랫폼 레드 팀 프레임워크

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 broskigx/oihk-pentesting
자율형 멀티 에이전트 AI 침투 테스트 엔진: 통제된 도구 샌드박스, 불변의 증거 및 검증 게이트, 재현 가능한 보안 에이전트 평가 환경.
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 owasp/nettacker
자동화된 침투 테스트 프레임워크 - 오픈소스 취약점 스캐너 - 취약점 관리
 vxcontrol/pentagi
복잡한 침투 테스트 작업을 수행할 수 있는 완전 자율 AI 에이전트 시스템
 0xsteph/pentest-ai
모든 발견을 입증하는 오픈소스 AI 펜테스터. 머신 오라클이 각 익스플로잇을 재실행하며, 검증된 버그는 직접 재현할 수 있는 증명 캡슐과 함께 제공됩니다.
 xaitax/sploitscan
CVE 세부 정보, 익스플로잇 데이터베이스 및 EPSS 점수를 집계하고 AI 위험 평가 및 취약점 스캐너 가져오기를 통해 우선 순위가 지정된 패치를 제공합니다.
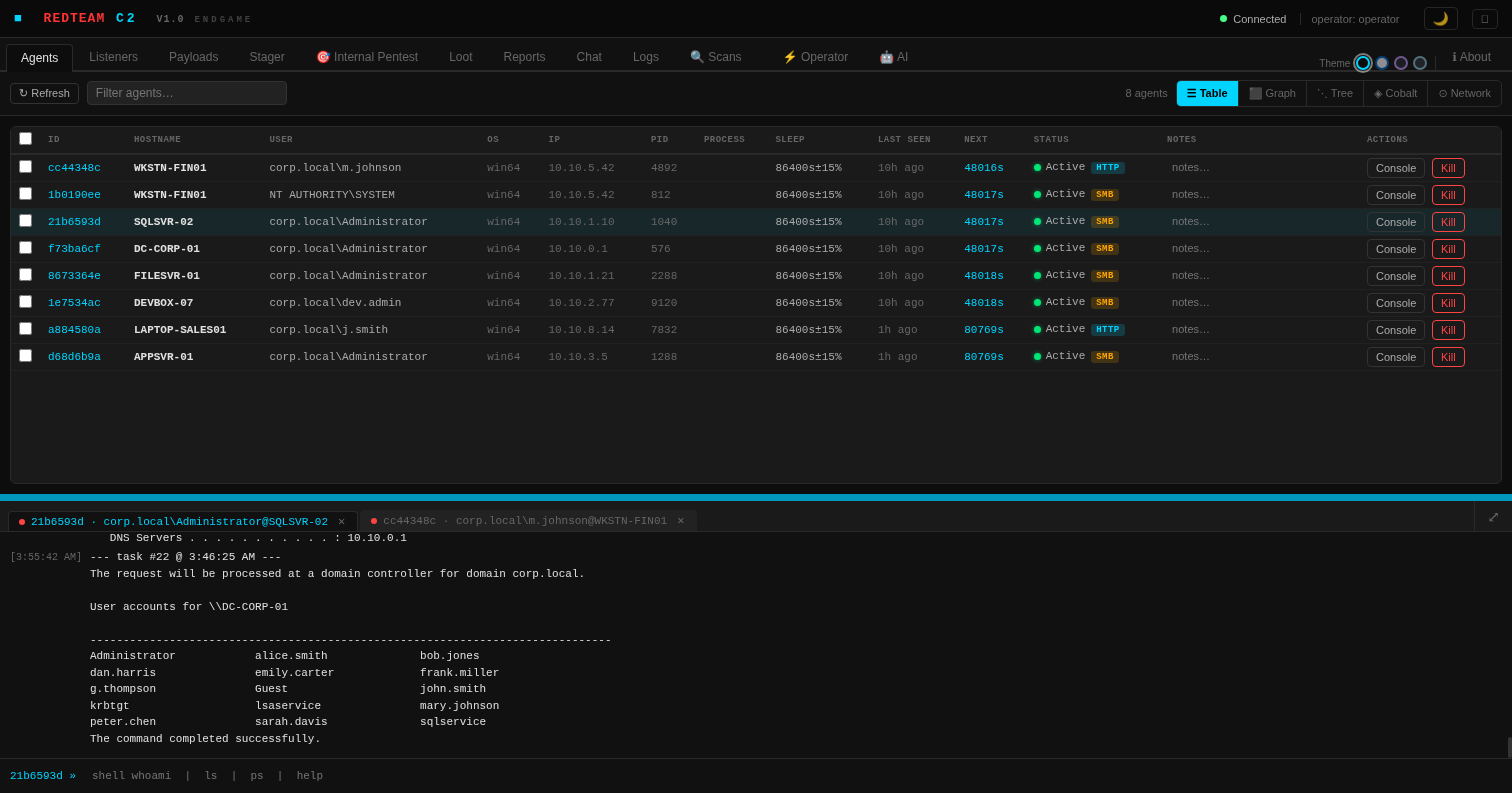 endgamec2framework/endgame
ENDGAME C2 FRAMEWORK — AI-powered command and control for professional red team operations
 adshao/flounder
AI 기반 코드 리뷰, 버그 바운티 연구, 익스플로잇 구축, 실행 기반 검증을 위한 자율적 화이트햇 보안 감사 도구.