zidansec/cloudpeler
CloudFlare로 보호된 웹사이트 뒤에 있는 실제 원본 IP를 확인하여 정찰을 위한 호스트 이름, 조직, 지리적 위치 및 DNS 데이터를 반환하는 PHP CLI 도구입니다.

CrimeFlare가 다시 돌아왔습니다! 이 도구는 CloudFlare로 보호된 웹사이트 뒤에 있는 실제 IP를 확인하는 데 도움을 줍니다




프로젝트 개발을 위한 후원

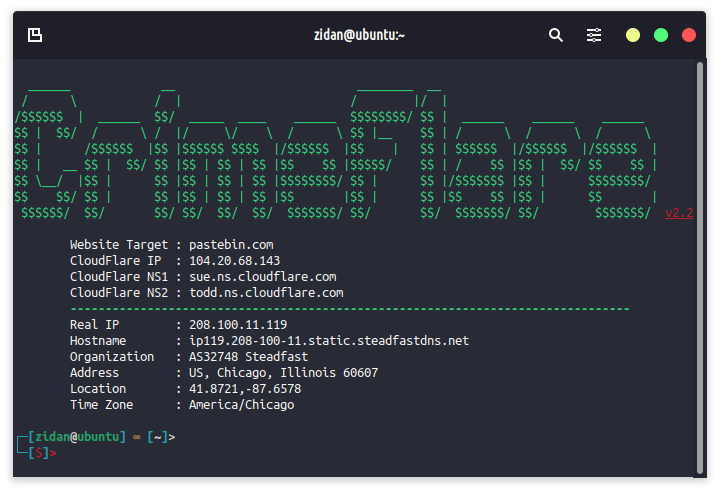
이 도구는 CloudFlare로 보호된 웹사이트 뒤에 있는 원래 IP를 찾는 데 사용되며, 생성된 정보는 추가 침투 테스트에 유용할 수 있습니다. 이 도구가 생성하는 정보는 다음과 같습니다.
이 도구는 최대한의 결과를 얻기 위해 여러 API를 사용하는 매우 간단한 프로그래밍 방식의 PHP 코드로 만들어졌지만, 이 도구가 CloudFlare로 보호된 웹사이트를 100% 우회할 수 있다고 보장하지는 않습니다. 일부 웹사이트는 때때로 원래 IP로 탐지되지 않을 수 있습니다.
WAF Cloudflare 뒤에 있는 실제 IP를 확인하기 위한 추가 참고 도구
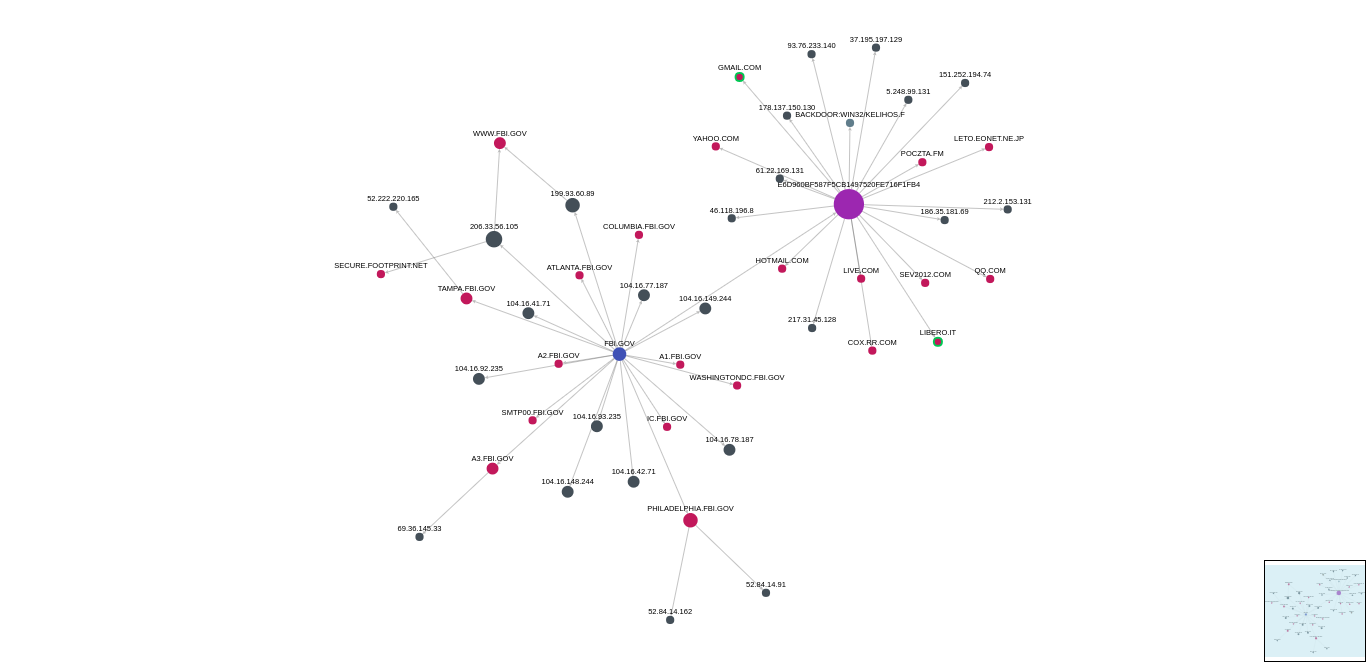
추가 침투 테스트를 위한 간단한 도구로, 이 도구는 도메인, IP, 이메일 등으로부터 네트워크를 시각화할 수 있습니다.
CrimeFlare를 실행하기 전에 php-curl이 설치되어 있는지 확인하고, sudo apt install php-curl 명령으로 설치한 후 다음 설치 단계를 따르세요.
git clone https://github.com/zidansec/CloudPeler.git
cd CloudPeler
./crimeflare.php exemple.com
Ubuntu에 CrimeFlare를 간단히 설치하기:
sudo wget https://github.com/zidansec/CloudPeler/raw/master/crimeflare.php -O /bin/crimeflare && sudo chmod +x /bin/crimeflare
실행 명령: crimeflare 또는 crimeflare exemple.com
Linux Ubuntu에서 crimeflare를 간편하게 실행하려면 아래 명령을 따르세요. 이 명령은 Ubuntu OS의 /bin/ 디렉터리에 crimeflare.php 파일을 추가합니다.
cd CloudPeler
sudo cp crimeflare.php /bin/crimeflare
이제 리눅스 터미널에서 crimeflare 명령어를 입력하기만 하면 실행됩니다