
 wagga40/logstotal
이벤트 로그를 위한 자체 호스팅 멀티 엔진 Sigma 탐지

LogsTotal은 셀프 호스팅 로그 분석 플랫폼입니다. 로그 파일 — Windows EVTX 또는 Event XML, Winlogbeat/EVTX JSON, auditd, syslog, journald 내보내기, Sysmon for Linux — 을 올리면 여러 탐지 엔진이 Sigma 규칙을 실행하고 각 엔진이 찾은 결과를 보고합니다: 심각도별로 그룹화된 탐지 결과, MITRE ATT&CK 컨텍스트, 관련 엔티티, 그리고 그 위에 얹힌 분석가 도구까지 제공합니다.
파일을 제출하거나 공개 결과를 열람하는 데 계정은 필요하지 않습니다.
탐지 엔진: Zircolite, Chainsaw, Hayabusa, ChopChopGo 및 RSigma. 다른 엔진을 추가하려면 카탈로그 항목과 어댑터, 그리고 바이너리 또는 Docker 이미지에 대한 타입이 지정된 출력 매핑이 필요합니다 — 도구 어댑터 추가를 참고하세요.
| 업로드 및 워크플로 | 탐지 | 분석 |
|---|---|---|
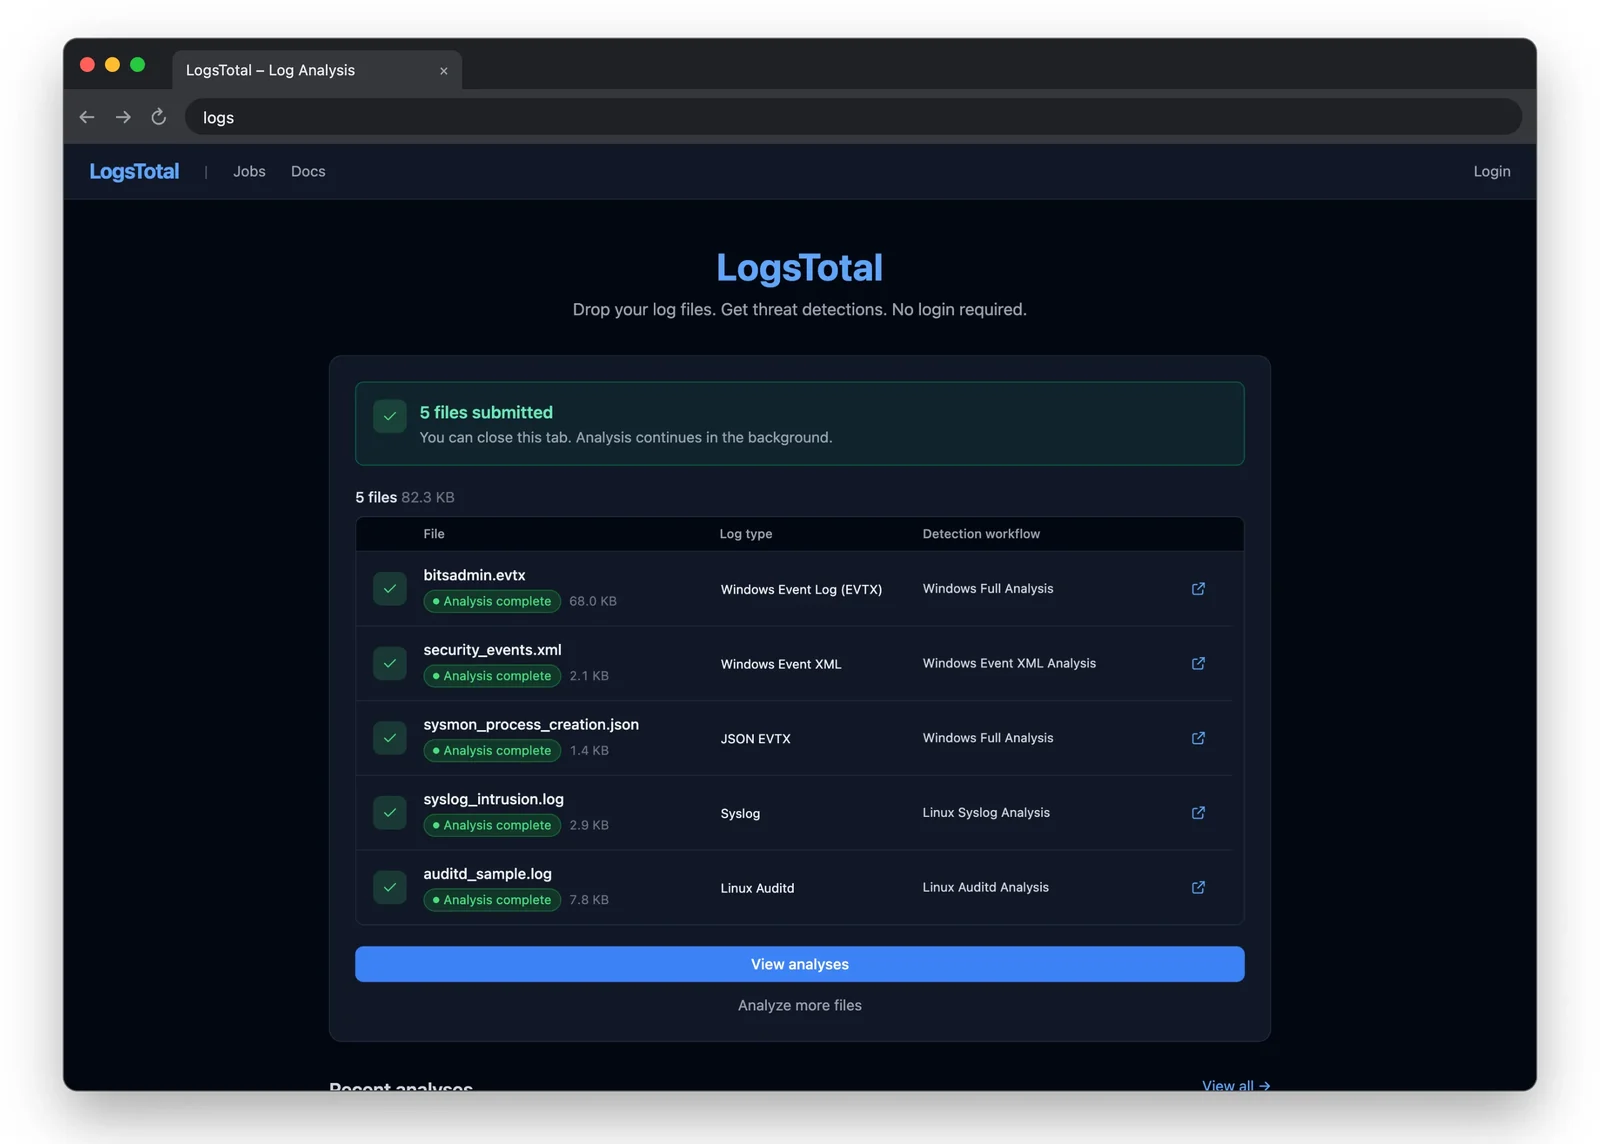 | 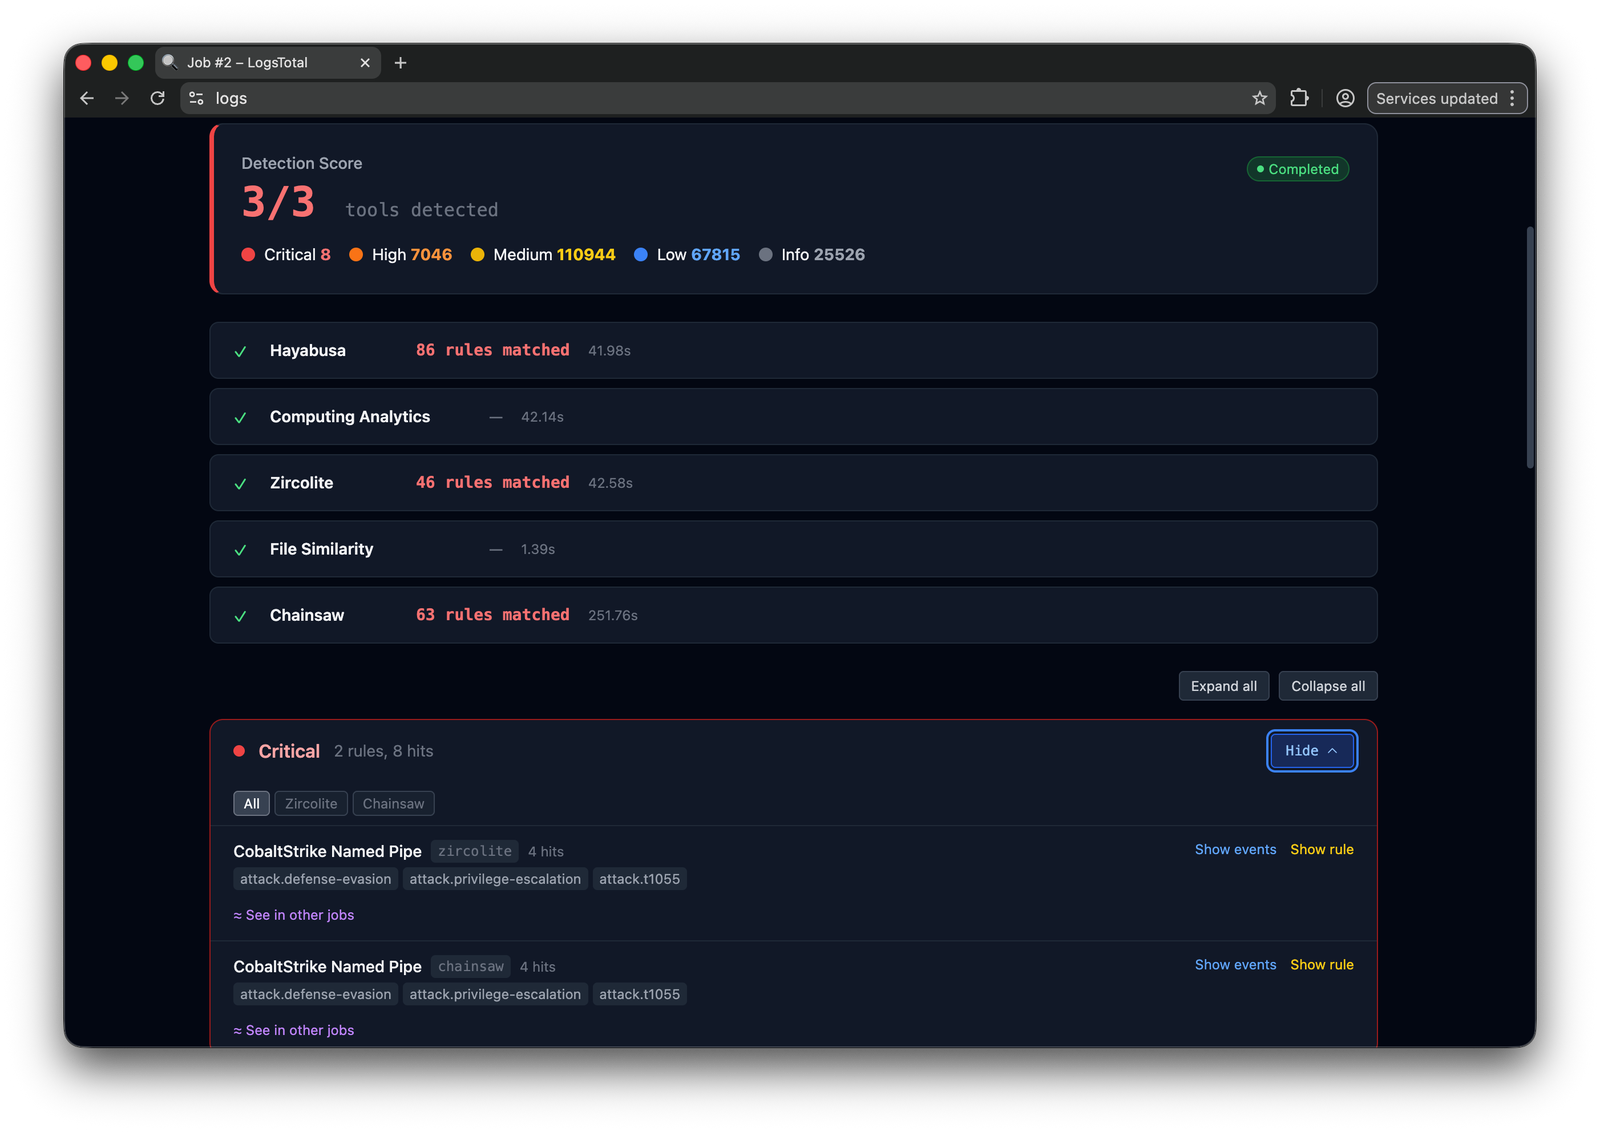 | 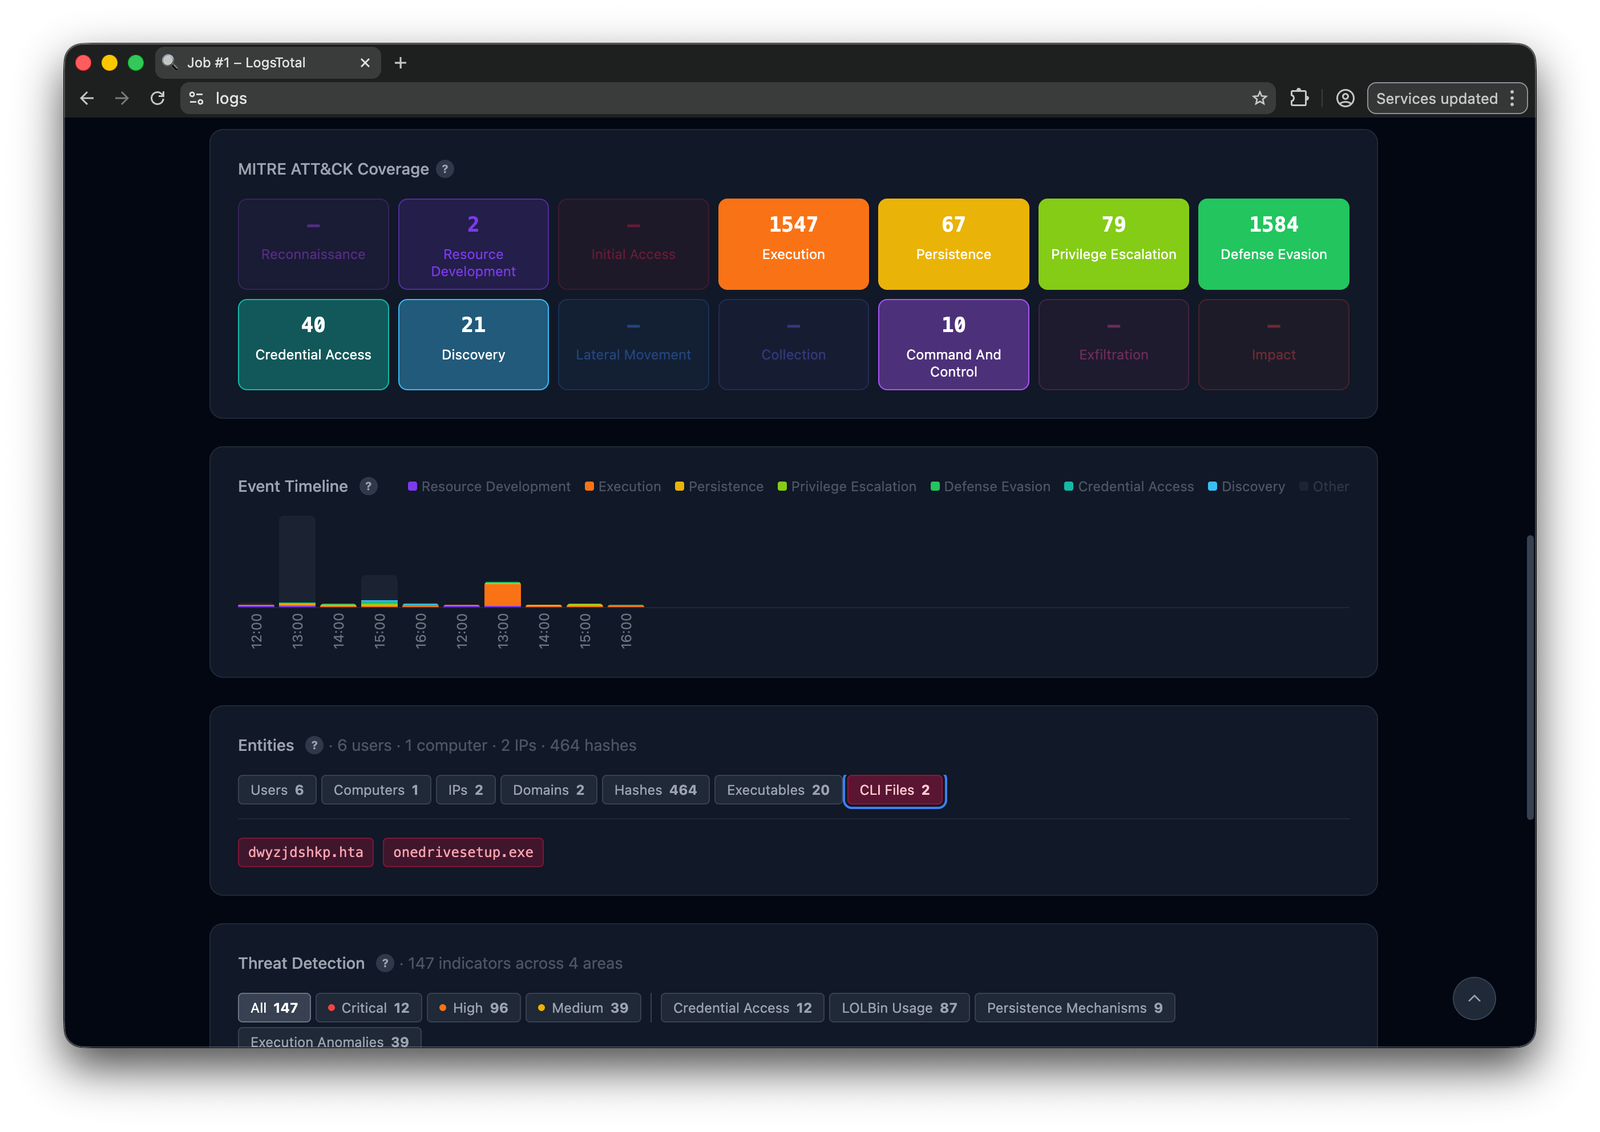 |
| 이벤트 타임라인 | 규칙 | 프로세스 트리 |
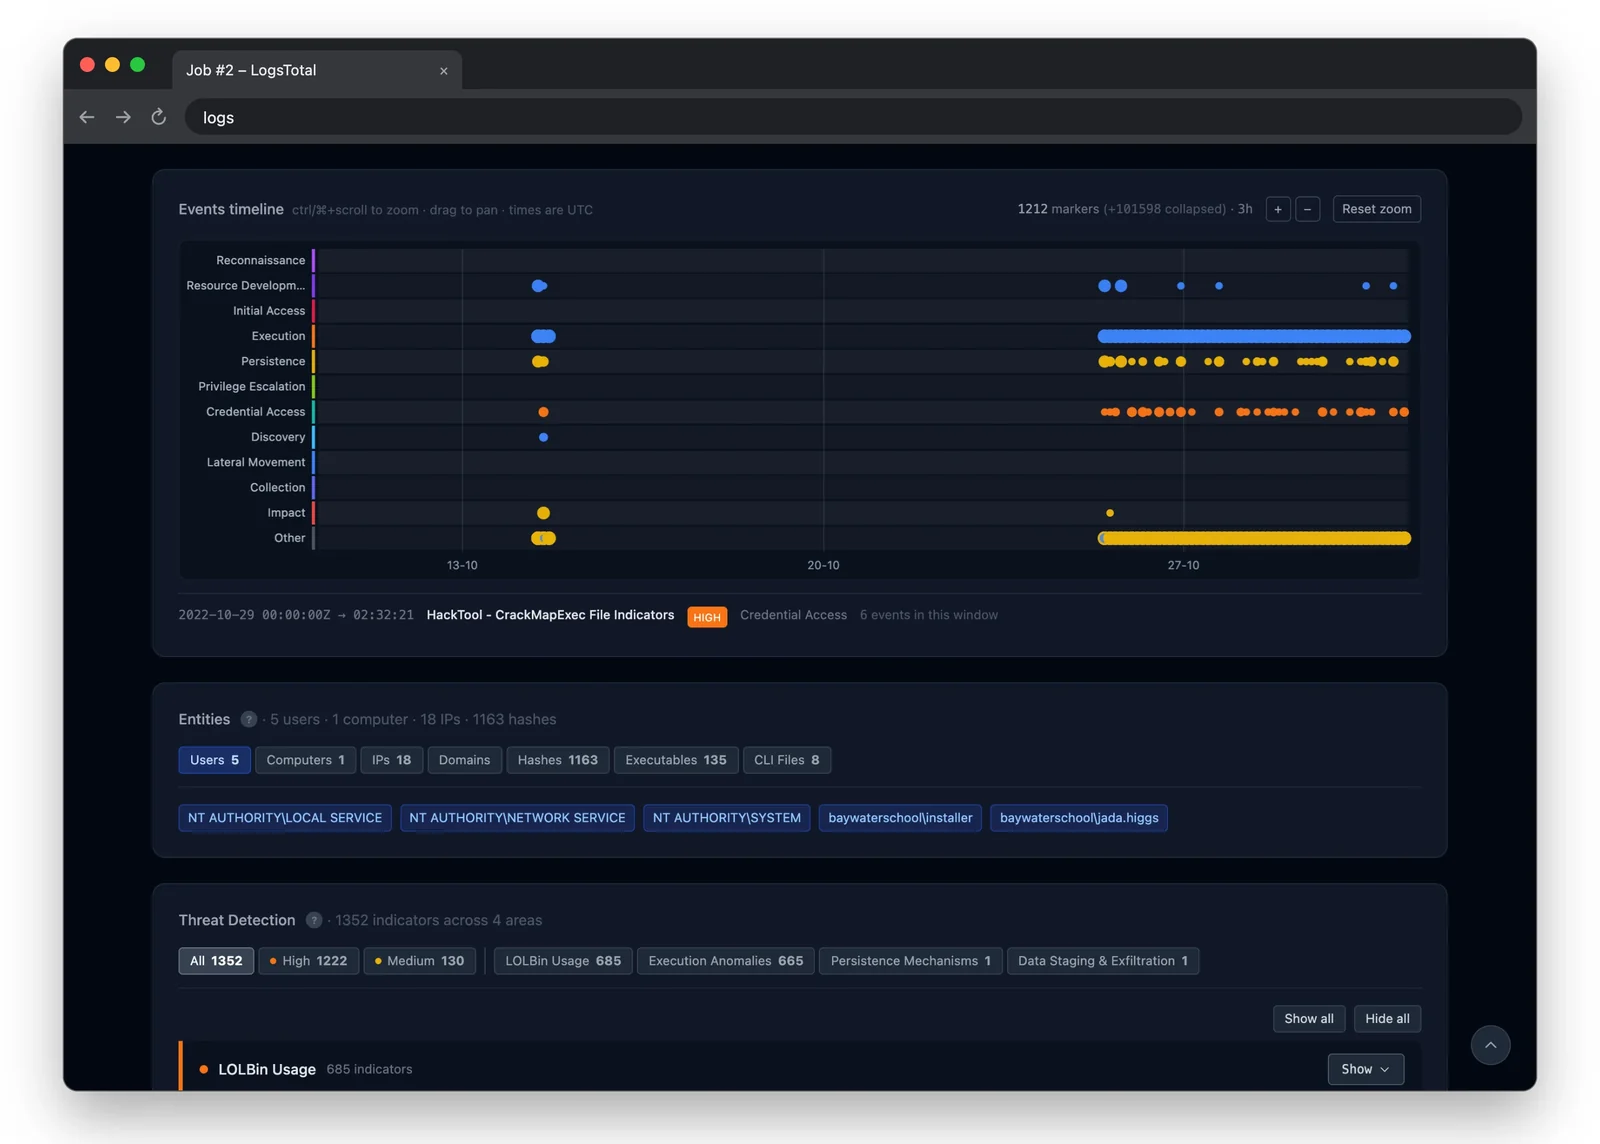 | 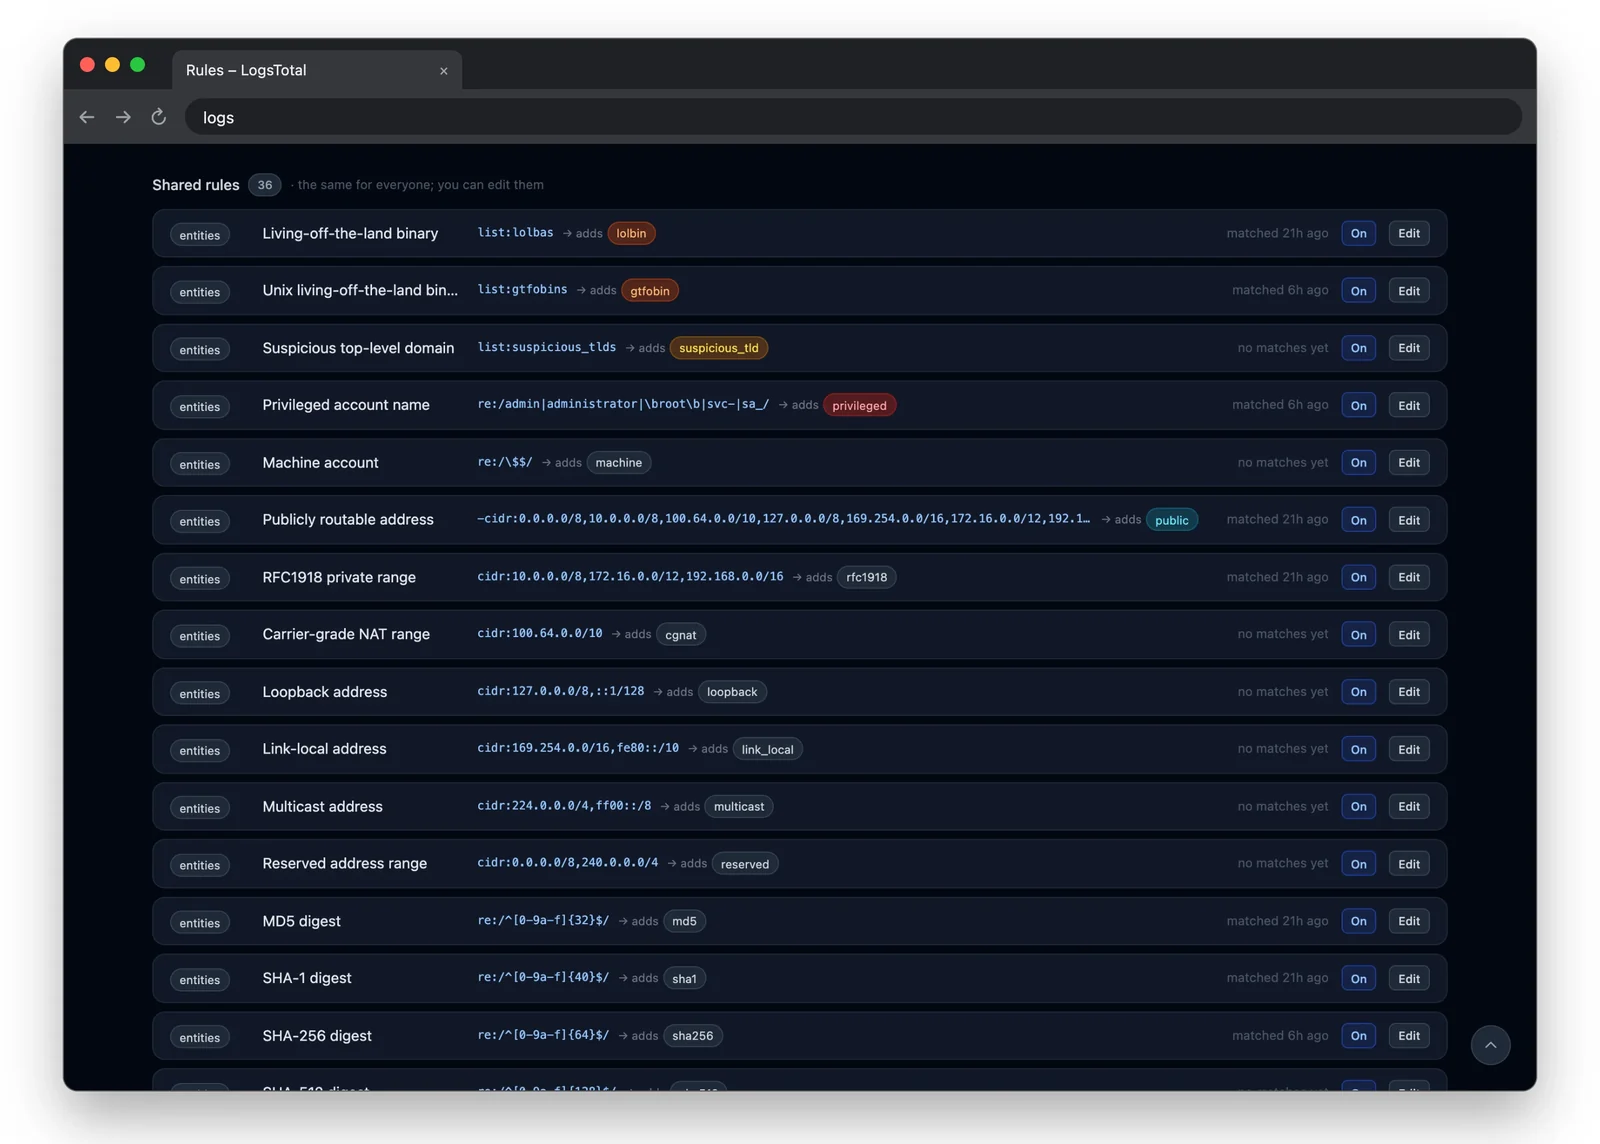 | 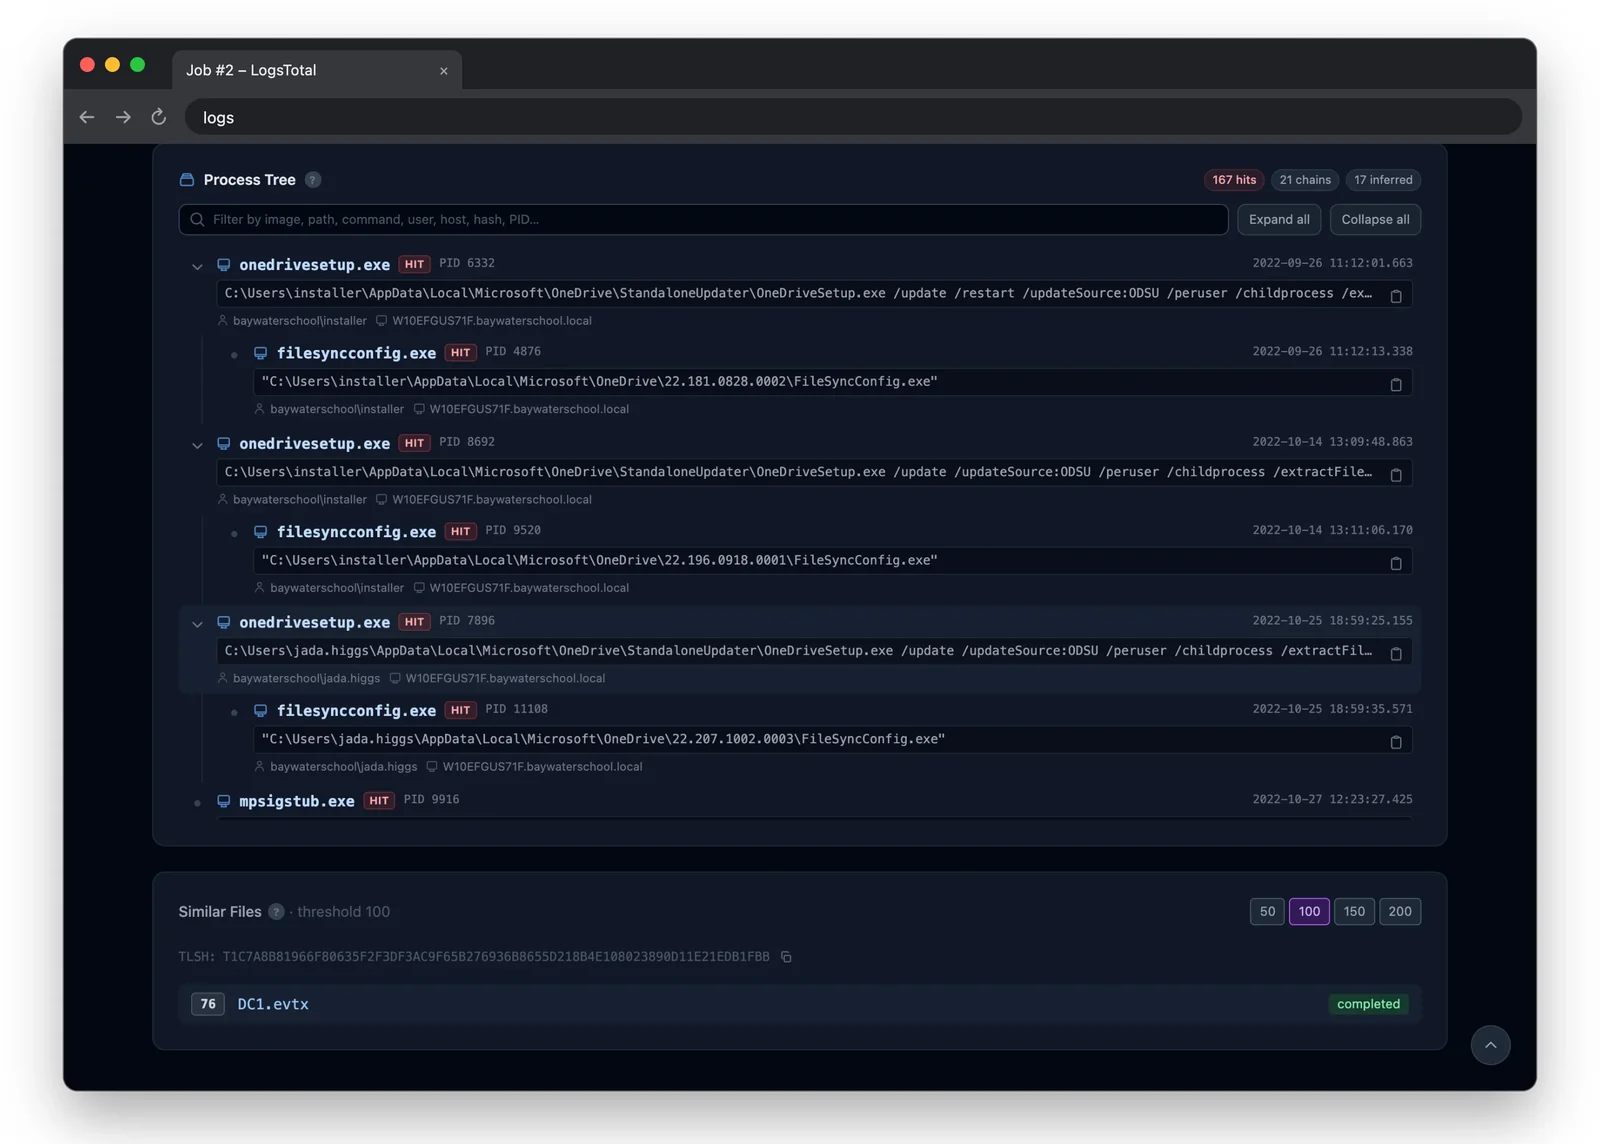 |
| 기능 | 관리자 | 멤버 | 사용자 | 익명 |
|---|---|---|---|---|
| 업로드 및 작업 | 예 | 예 | 예 | 예 |
| 비공개 제출 | 예 | 예 | 예 | 아니오 |
| 작업의 모든 이벤트 탐색 | 예 | 예 | 본인 작업 | 아니오 |
| 인텔(엔티티, 케이스, 규칙) | 예 | 예 | 아니오 | 아니오 |
| 관리자 페이지 및 워크플로 | 예 | 아니오 | 아니오 | 아니오 |
관리자는 /admin/users에서 역할을 할당합니다.
7z(p7zip-full), rsync 및 curl../logstotal은 자체적으로 고정된 Task를 가져옵니다.설치 명령을 포함한 전체 목록은 사전 요구 사항에 있습니다.
릴리스 페이지에서
logstotal-<version>.7z를 다운로드하세요. 호스트에서:
7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart
./logstotal quickstart는 .env를 생성하고, 관리자 비밀번호를 포함한 모든 시크릿을 생성하며 — 비밀번호는 한 번만 출력되므로 반드시 저장하십시오 — 스택을 빌드하고 검사한 뒤 시작하고, 응답할 때까지 기다립니다. 다시 실행해도 안전합니다.
그런 다음 http://<host>:8000을 열고 .env의 ADMIN_EMAIL과 출력된 비밀번호로 로그인하십시오. 단계별 버전, PostgreSQL, 그리고 다음에 해야 할 일은 단일 호스트 설치에 있습니다.
업그레이드하려면 같은 디렉터리에서 ./logstotal upgrade를 실행하십시오. 최신 릴리스를 다운로드하여 적용합니다. ./logstotal upgrade:rollback은 이 호스트 또는 플릿의 모든 호스트에서 직전 릴리스로 복원합니다. 각 롤백은 해당 스냅샷을 소모하므로, 두 번 실행하면 두 릴리스 전으로 돌아갑니다. 업그레이드 및 롤백을 참조하십시오.
관리자 문서는 **https://wagga40.github.io/LogsTotal/**에 게시되며, 모든 릴리스는 docs/에 이를 포함합니다:
./logstotal 명령어분석가용 가이드(로그 제출, 결과 읽기, Intel)는 애플리케이션에 내장되어 있으며 /docs에서 확인할 수 있습니다. 기여자는 로컬 개발부터 시작하십시오.
