#1
Cross-platform tools and methodologies for comprehensive security testing of mobile applications.
Kitploit 추천

 nationalsecurityagency/ghidra
Ghidra는 소프트웨어 리버스 엔지니어링(SRE) 프레임워크입니다.
 skylot/jadx
Android Dex 및 APK 파일을 읽을 수 있는 Java 소스 코드로 디컴파일하는 명령줄 및 GUI 도구입니다. 리소스 디코딩, 난독 해제 및 Smali 디버깅 기능을 제공합니다.
 mitmproxy/mitmproxy
침투 테스터와 소프트웨어 개발자를 위한 대화형 TLS 지원 HTTP 인터셉팅 프록시입니다.
 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 ibotpeaches/apktool
Android apk 파일을 리버스 엔지니어링하기 위한 도구입니다.
 mobsf/mobile-security-framework-mobsf
Android, iOS, Windows용 자동화된 모바일 애플리케이션 보안 테스트 프레임워크입니다. 정적 및 동적 분석, 멀웨어 탐지, CI/CD 통합을 통한 API 보안 테스트를 수행합니다.
 owasp/mastg
모바일 앱 보안 테스트, 리버스 엔지니어링 및 정적, 동적, 암호화 분석을 통해 MASVS/MASWE 취약점을 검증하기 위한 포괄적인 OWASP 가이드입니다.
 google/artemis
ADB를 통해 실제 기기를 제어하고, Logcat과 스크린샷을 캡처하며, AI IDE와 CI 테스트 파이프라인을 위한 MCP 서버를 제공하는 자연어 기반 Android 자동화 에이전트입니다.
 sensepost/objection
Frida 기반 런타임 모바일 탐색 툴킷으로 iOS 및 Android 앱 보안을 평가합니다. SSL pinning을 우회하고, 키체인을 덤프하며, 힙 객체를 조작하고, 탈옥 없이 메모리를 패치합니다.
 majd/ipatool
iOS, iPadOS, tvOS, visionOS 및 macOS 앱을 App Store에서 검색하고 .ipa 또는 macOS .pkg 앱 패키지를 다운로드할 수 있게 해주는 명령줄 도구입니다.
 pxb1988/dex2jar
안드로이드 .dex 및 자바 .class 파일을 다루는 도구
 androguard/androguard
안드로이드 애플리케이션을 위한 리버스 엔지니어링 및 침투 테스트
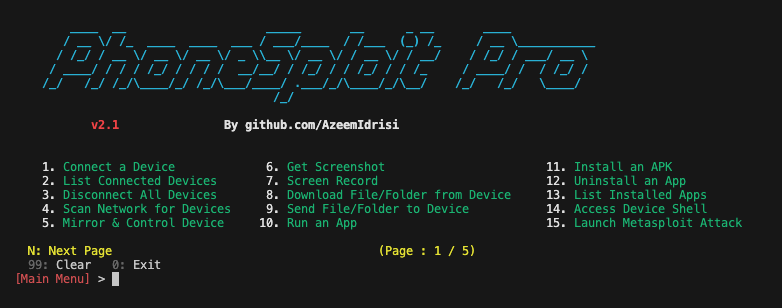 azeemidrisi/phonesploit-pro
Android 기기를 원격으로 장악하기 위한 올인원 해킹 도구.
 simoneavogadro/android-reverse-engineering-skill
Android APK/XAPK/JAR/AAR 파일을 디컴파일하고, jadx를 사용하여 HTTP API, 인증 패턴 및 호출 흐름을 추출하며, R8에 강한 Kotlin 이름 복구 기능을 통해 보안 연구 및 침투 테스트를 지원합니다.
 lief-project/lief
ELF, PE 및 MachO 실행 파일 형식을 파싱, 수정, 추상화하는 크로스 플랫폼 라이브러리입니다. 디스어셈블러, 어셈블러 및 디버그 정보 기능을 갖춘 C++, Python, Rust API를 지원합니다.
 tanprathan/mobileapp-pentest-cheatsheet
Mobile App Pentest 치트 시트는 특정 모바일 애플리케이션 침투 테스트 주제에 대한 고가치 정보의 간결한 모음집을 제공하기 위해 작성되었습니다.
 saeidshirazi/awesome-android-security
침투 테스터 및 버그 헌터를 위한 안드로이드 보안 자료 및 리소스 선별 목록