
 k1nd0ne/volweb
중앙화되고 향상된 메모리 분석 플랫폼

VolWeb은 Volatility 3 프레임워크의 강력한 기능을 활용하는 디지털 포렌식 메모리 분석 플랫폼입니다. 조사 및 사고 대응을 지원하기 위해 설계되었습니다.
VolWeb의 목표는 중앙 집중식 시각적 웹 애플리케이션을 제공하여 사고 대응자와 디지털 포렌식 조사관의 메모리 수집 및 포렌식 분석 효율성을 향상시키는 것입니다. 조사관이 Linux 또는 Windows 시스템(Mac은 곧 지원 예정)에서 메모리 이미지를 획득하면 증거를 VolWeb에 업로드할 수 있으며, VolWeb은 Volatility 3 프레임워크의 강력한 기능을 사용하여 자동으로 처리 및 아티팩트 추출을 수행합니다.
하이브리드 스토리지 기술을 활용하여 VolWeb은 사고 대응자가 커뮤니티에서 유지 관리하는 전용 스크립트를 통해 다양한 위치에서 메모리 이미지를 VolWeb 플랫폼에 직접 업로드할 수 있도록 합니다. 또 다른 목표는 사용자가 STIX 지표(Indicator)와 같은 기술 정보를 수집하여 나중에 OpenCTI와 같은 최신 CTI 플랫폼으로 가져와 조사 후 사고 대응 팀과 CTI 팀을 연결할 수 있도록 하는 것입니다.
프로젝트 문서는 Wiki에서 확인할 수 있습니다. 해당 문서에서 조사 환경이나 랩에 도구를 배포하는 방법을 확인할 수 있습니다.
[!IMPORTANT] 일반적인 설정 오류를 방지하기 위해 문서를 읽는 데 시간을 투자하세요.
빠른 면책 조항: VolWeb은 volatility3 프레임워크 CLI와 함께 사용하도록 설계되었습니다. 결과를 검토하고 조사하는 다른 방식을 제공하며, 모든 심층 분석 작업을 대신해 주지는 않습니다.
증거는 VolWeb 플랫폼에 업로드되며, 최고의 성능을 위해 기본적으로 파일 시스템 분석을 사용합니다. 하지만 클라우드 스토리지 솔루션(AWS/MINIO)의 증거를 바인딩하여 사례에 연결하고 클라우드에서 직접 분석을 수행할 수도 있습니다.
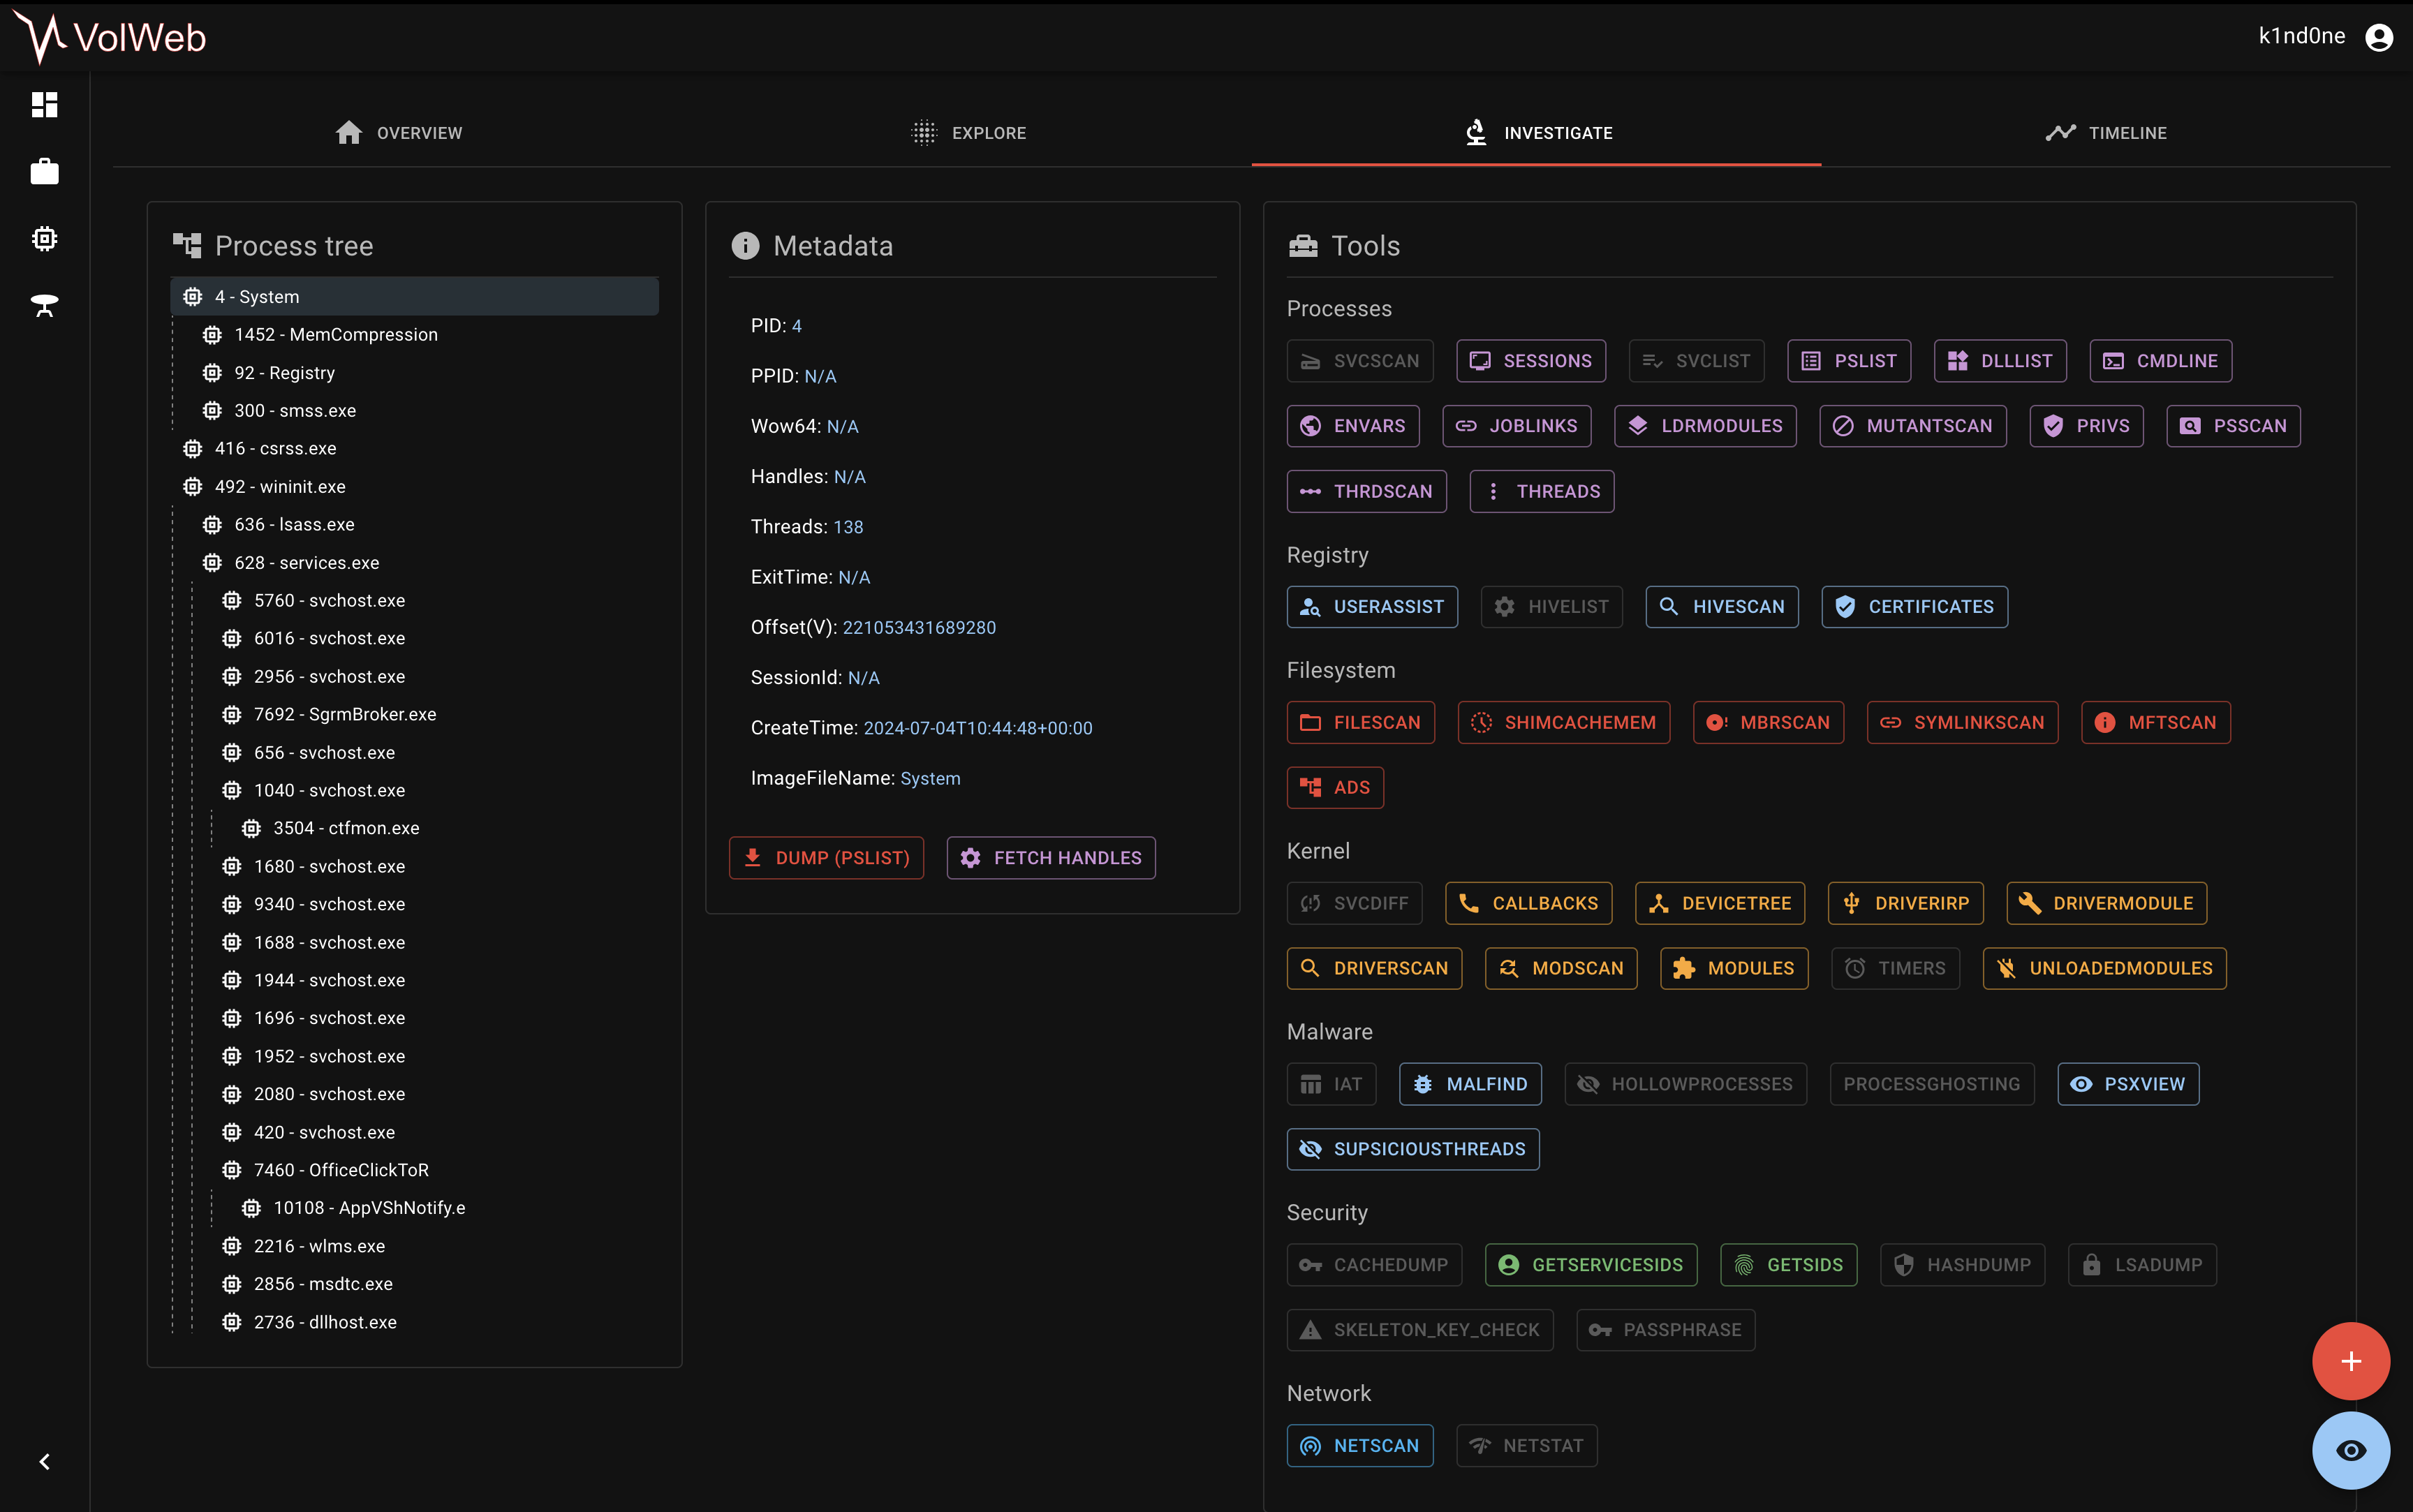
조사 기능은 VolWeb의 핵심 기능 중 하나입니다. 백엔드의 커스텀 volatility3 엔진이 추출한 사용 가능한 아티팩트 개요를 제공합니다. 가능한 경우 프로세스 트리를 시각화하고 각 프로세스에 대한 기본 정보를 얻거나 덤프하는 등의 작업을 수행할 수 있습니다. 또한 모든 플러그인 결과를 범주별로 향상된 보기로 확인할 수 있습니다.
« 방어자는 목록으로 생각한다. 공격자는 그래프로 생각한다. 이것이 사실인 한, 공격자가 승리한다. »
탐색 기능은 Windows 조사(Linux는 곧 지원 예정)를 위해 VolWeb 3.0에 도입되었습니다. 메모리 포렌식 전문가가 의심스러운 프로세스를 그래프 뷰로 조사하여 데이터를 다른 방식으로 볼 수 있게 하고, volatility3 플러그인을 연관시켜 더 많은 컨텍스트를 얻을 수 있도록 합니다.
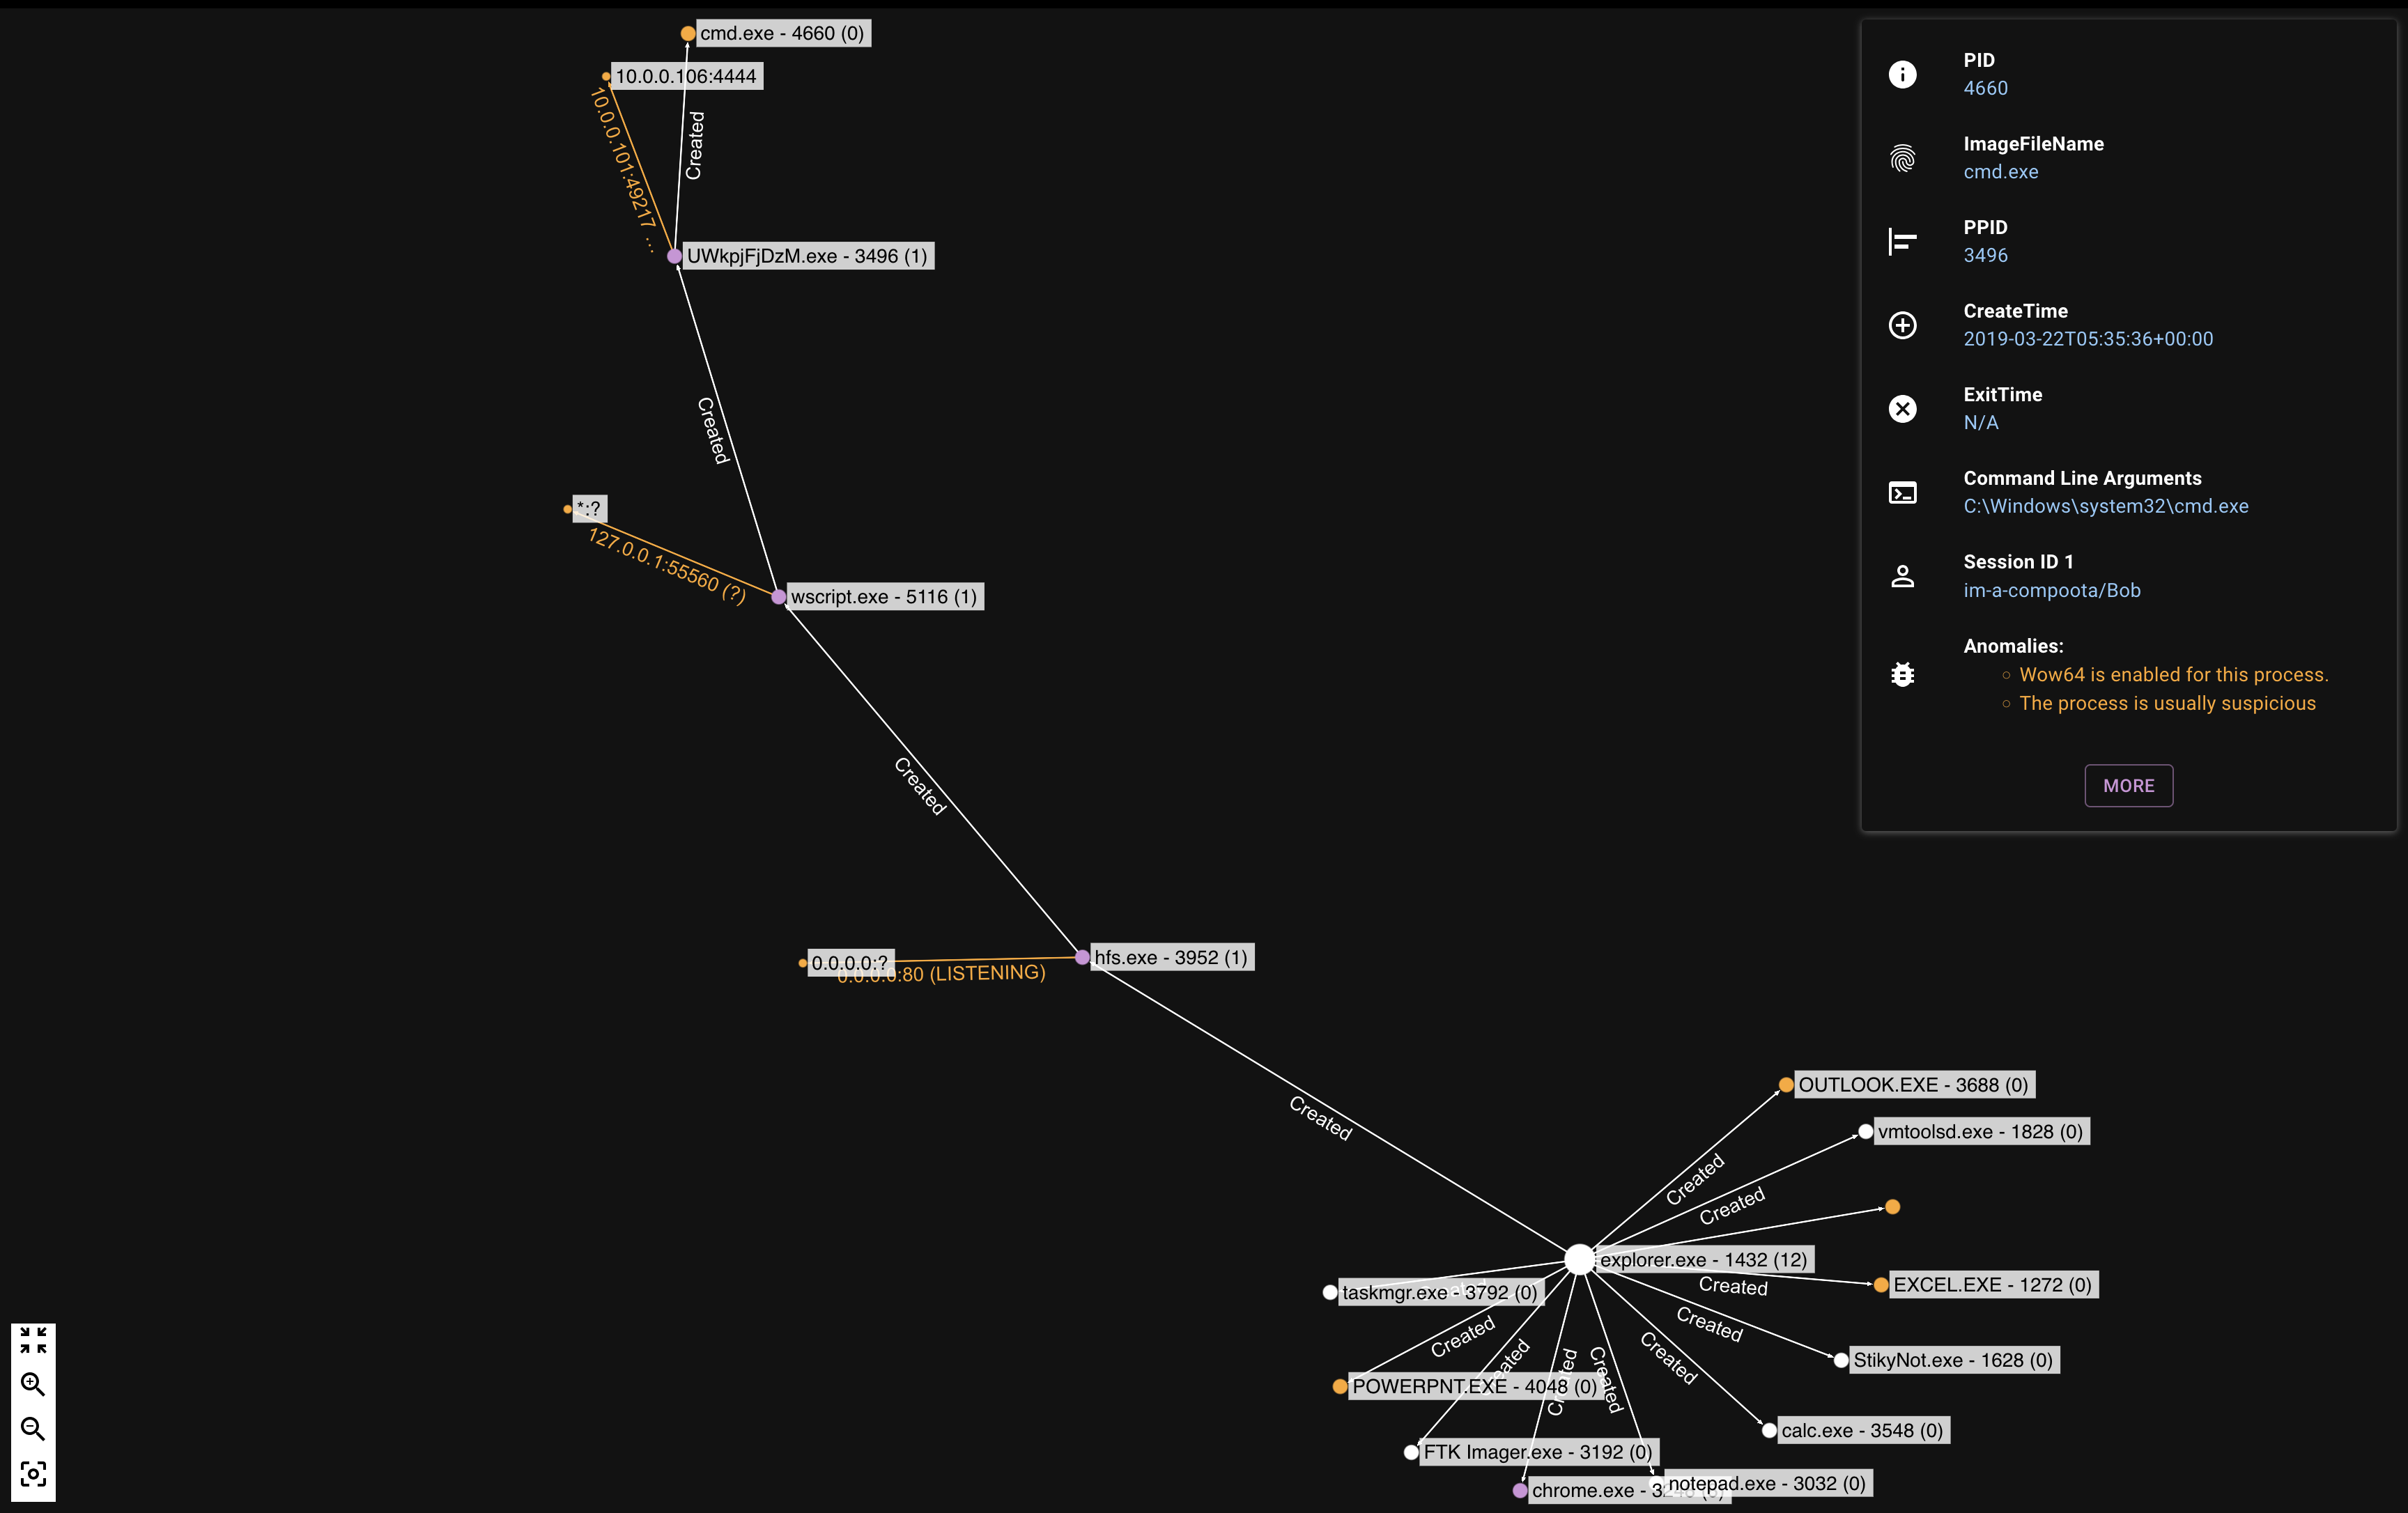
전문가가 악성 활동을 발견하면 VolWeb은 인터페이스에서 직접 STIX V2 지표를 생성하고 사례에 중앙 집중화할 수 있는 기능을 제공합니다. 사례가 종료되면 STIX 번들을 생성하고 MISP 또는 OpenCTI와 같은 CTI 플랫폼을 사용하여 커뮤니티와 지표를 공유할 수 있습니다.

VolWeb은 YARA 스캐닝을 통합하여 메모리 덤프 내의 패턴과 맬웨어 서명을 탐지합니다. 수동으로 규칙을 생성하거나 .yar 파일 또는 GitHub 저장소에서 가져오거나 기존 규칙을 편집기에 직접 붙여넣을 수 있습니다. 규칙은 더 나은 관리를 위해 규칙 세트로 구성하고 그룹 스캔을 수행할 수 있습니다.
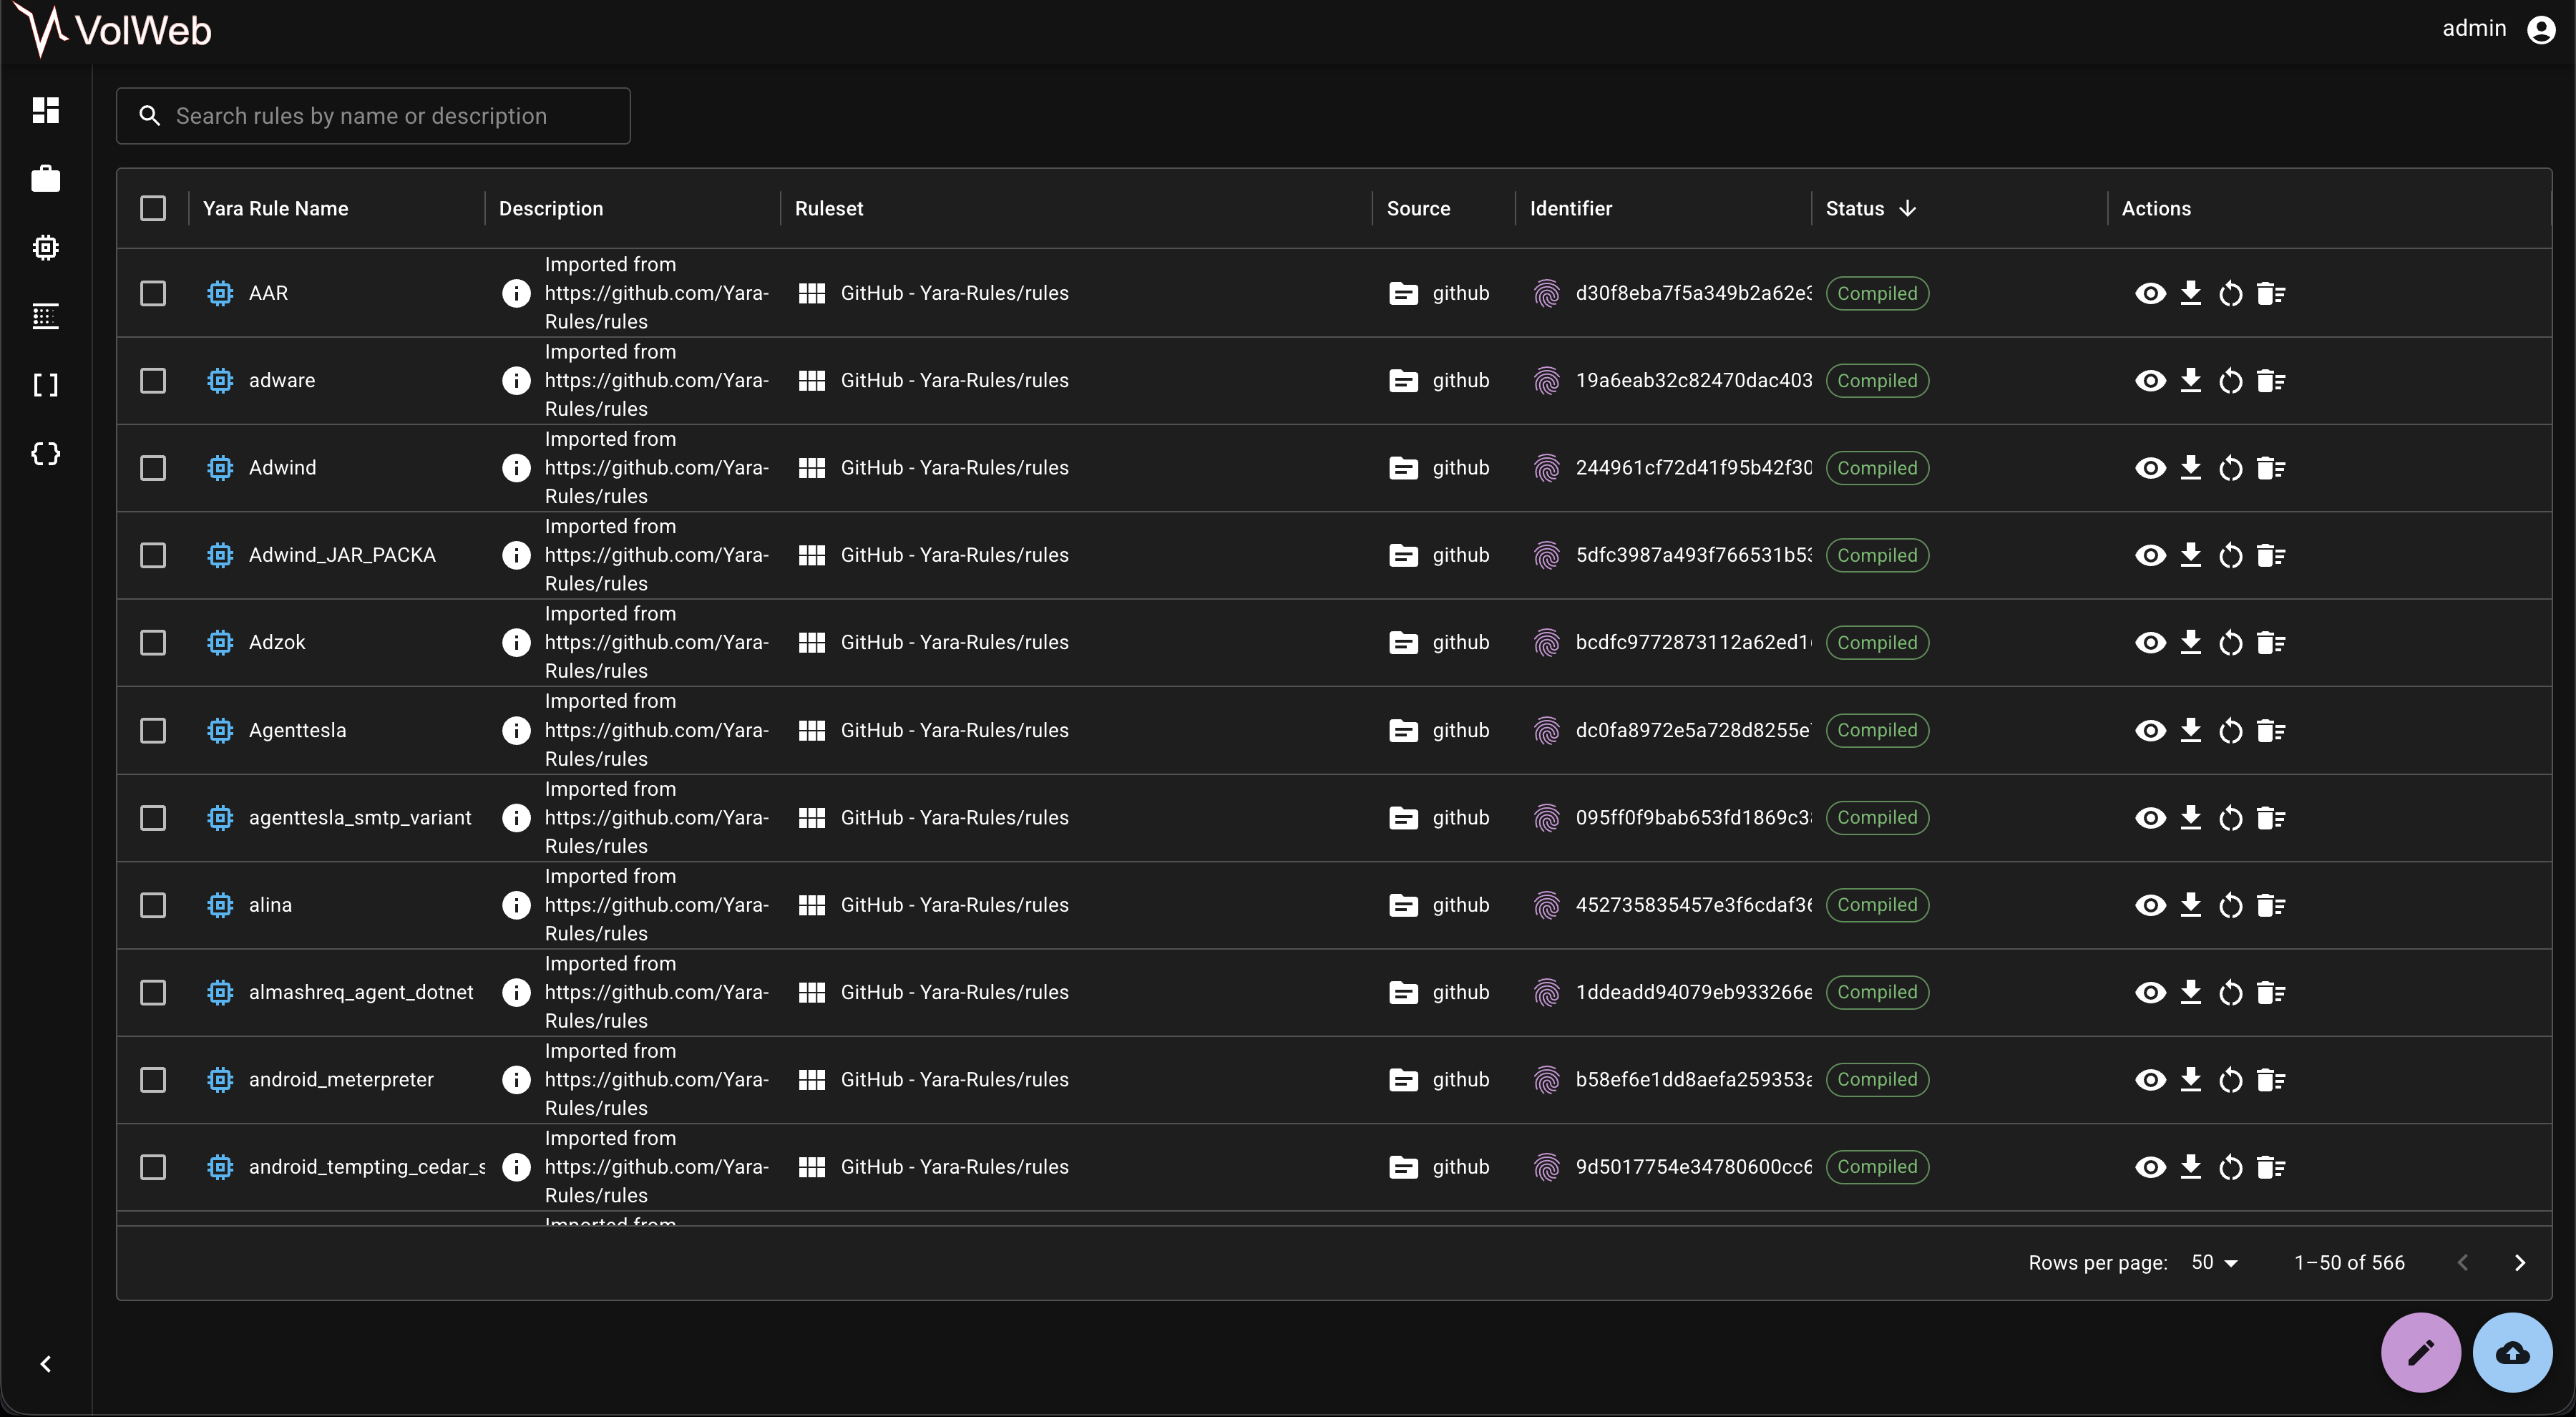
스캔 인터페이스는 규칙 세트, 개별 규칙 또는 사용자 정의 조합을 유연하게 선택할 수 있습니다. 결과는 메모리 오프셋과 일치하는 콘텐츠를 보여주는 검색 가능한 그리드로 표시됩니다. VolWeb은 가장 최근 스캔을 자동으로 유지하여 검색을 다시 실행하지 않고도 마지막 결과에 빠르게 접근할 수 있습니다.


VolWeb은 분석가가 플랫폼과 상호 작용할 수 있도록 REST API를 노출합니다. 전체 문서를 확인할 수 있는 Swagger가 플랫폼에서 제공됩니다. 커뮤니티에서 유지 관리하는 전용 스크립트 저장소가 있습니다: https://github.com/forensicxlab/VolWeb-Scripts .
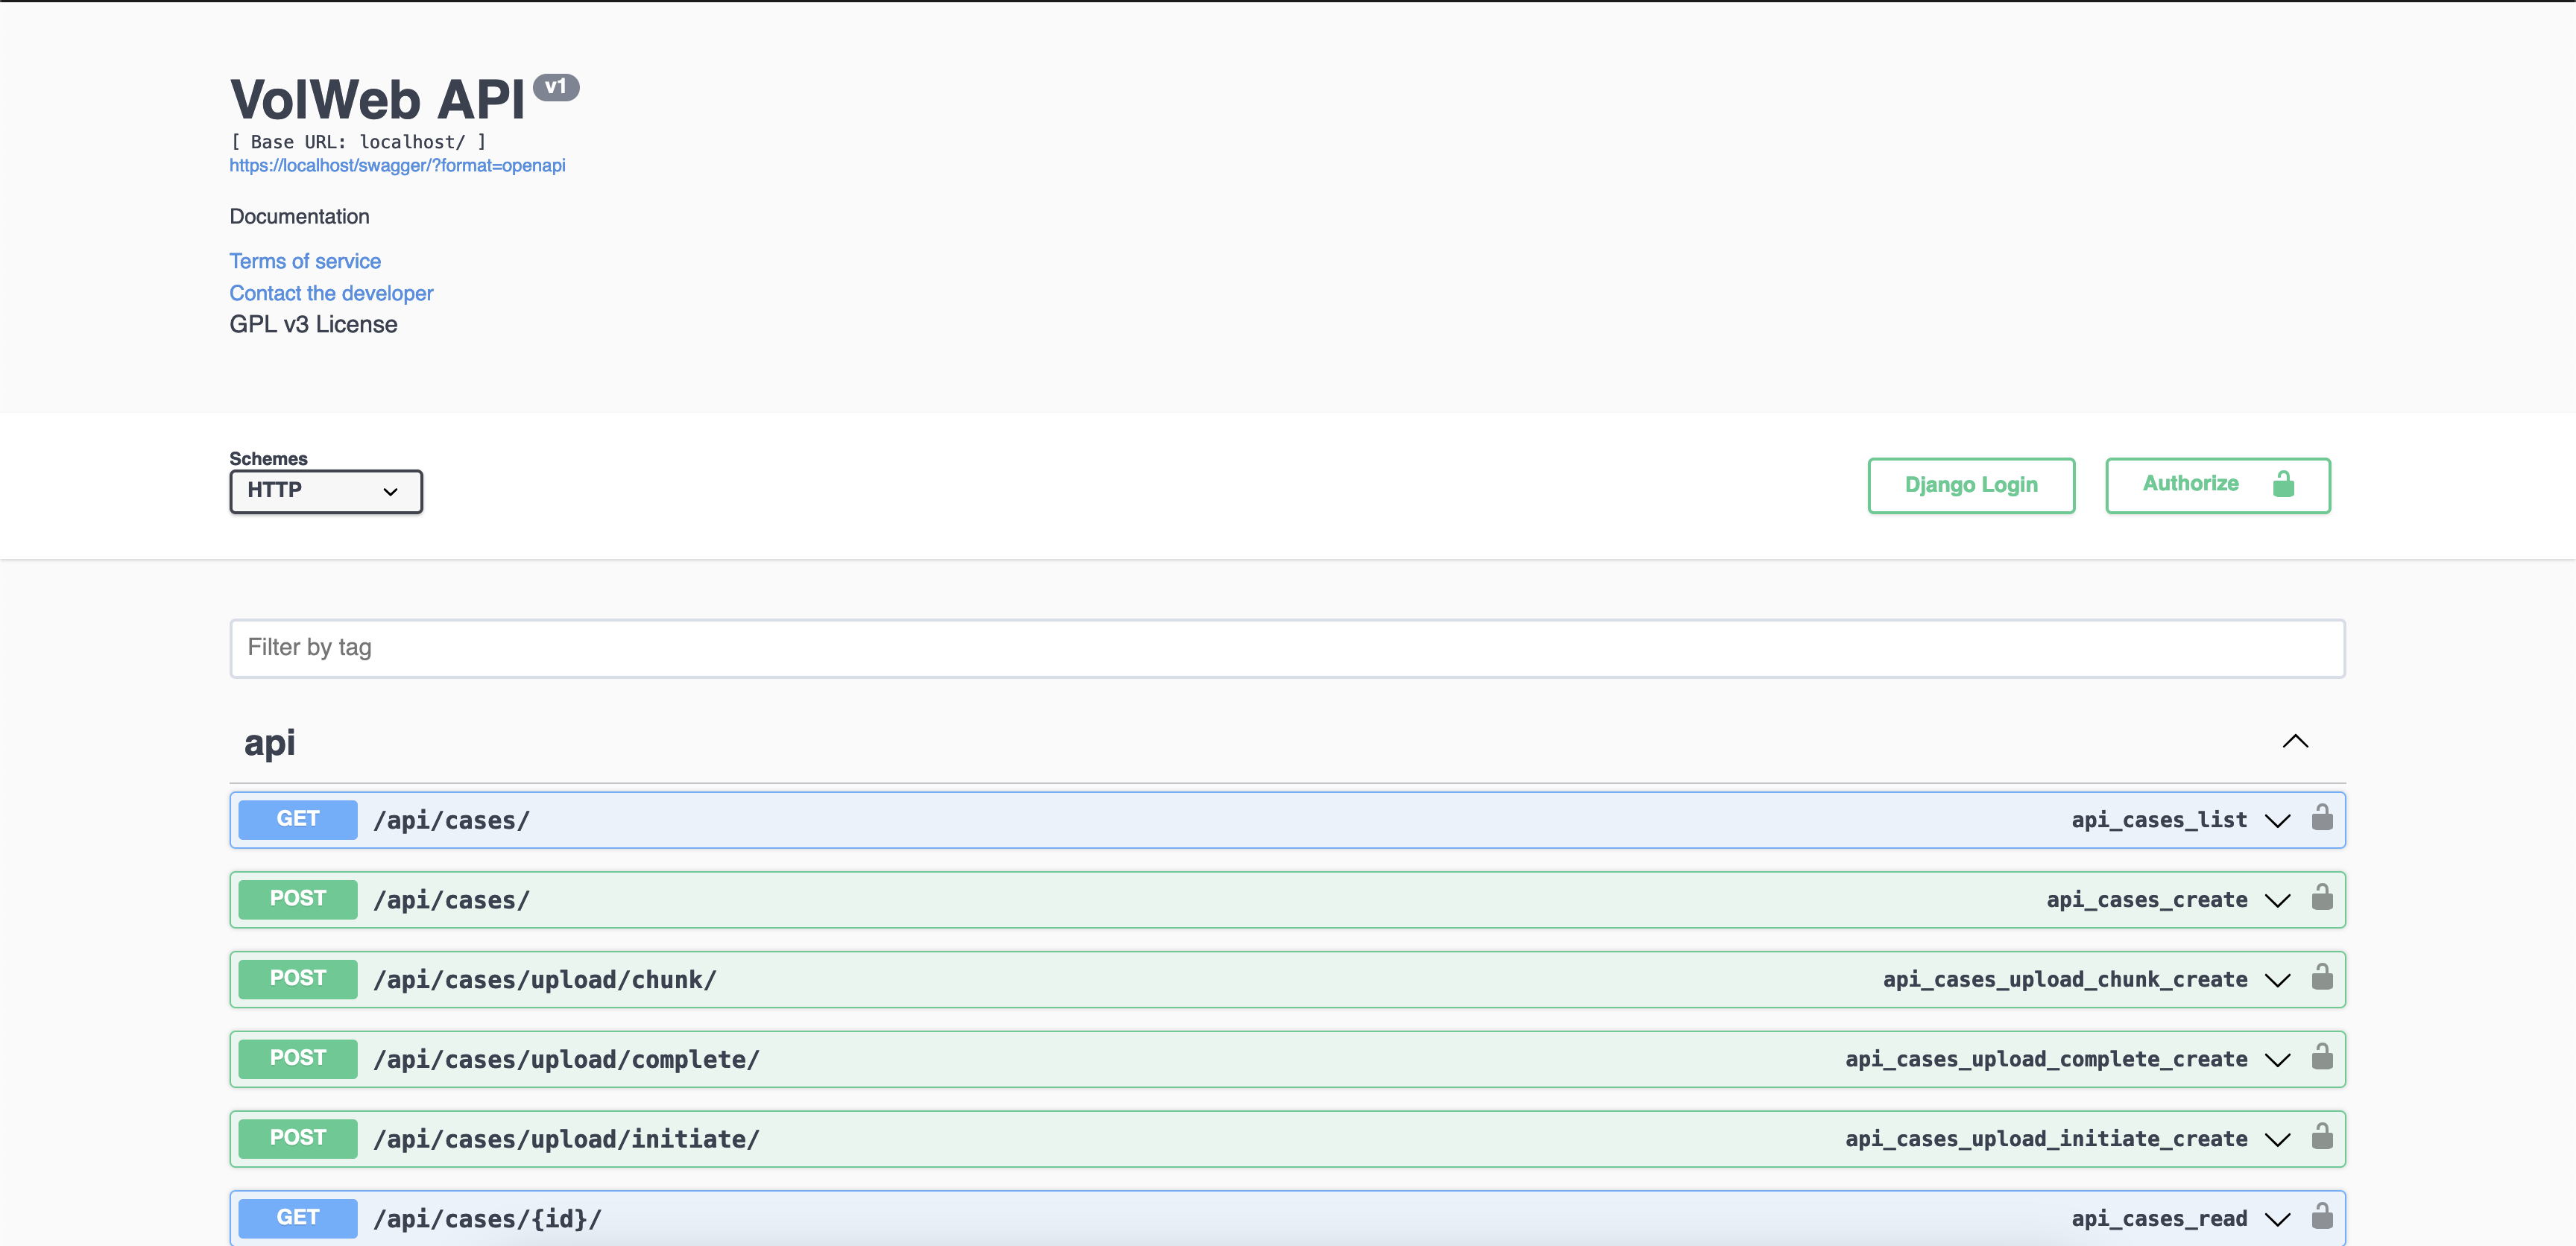
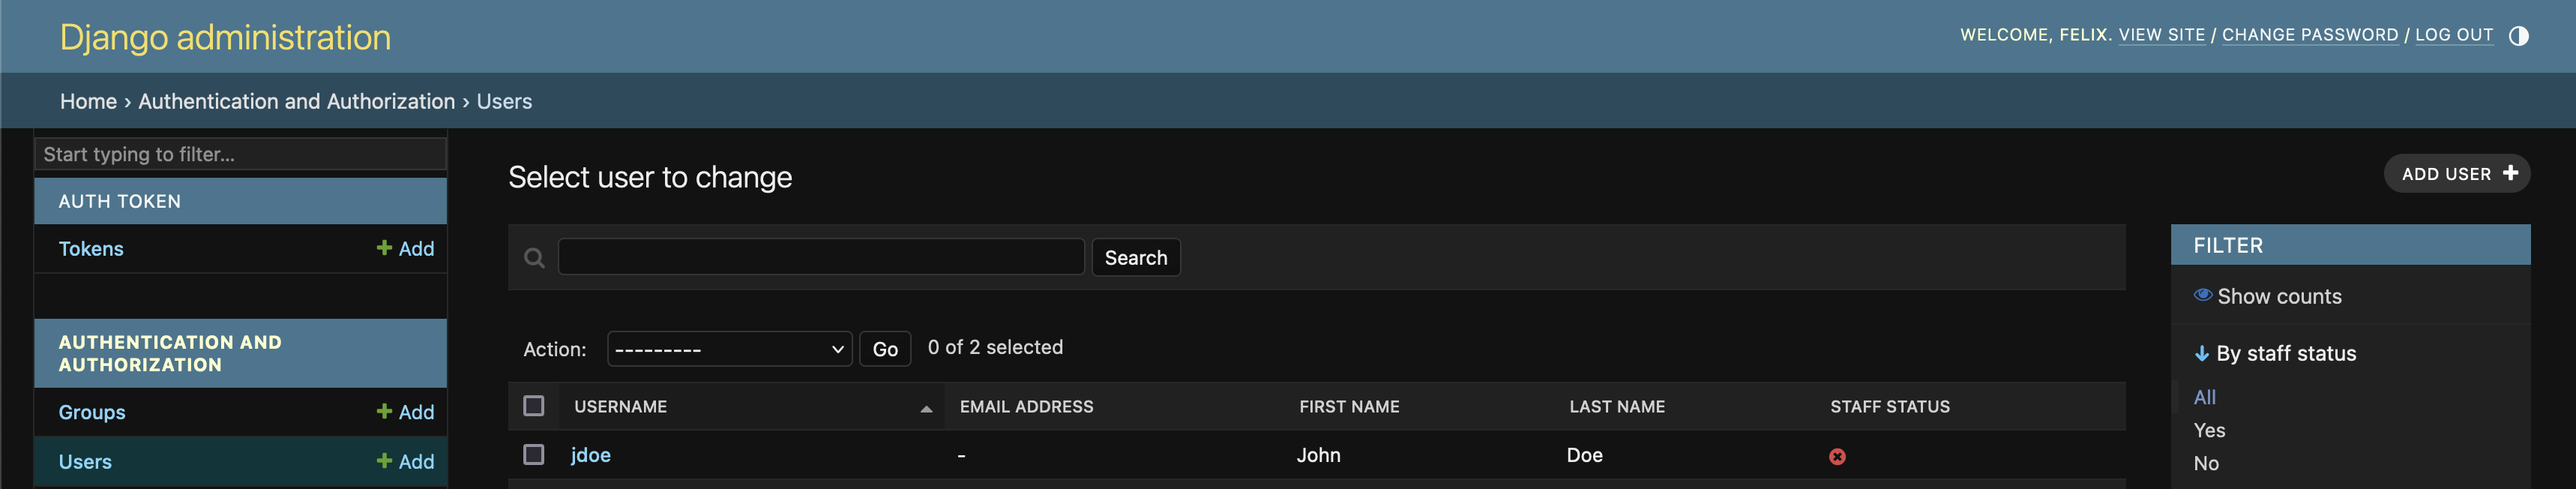
VolWeb은 백엔드에서 Django를 사용합니다. 관리자 패널에서 직접 사용자와 데이터베이스를 관리하세요.
버그를 발견했거나 기능을 제안하려면 토론을 생성하여 신속하게 대응할 수 있도록 해주세요. 문제가 발생하는 경우 로그를 제공해 주시기 바랍니다.
VolWeb은 기여를 환영합니다. 기능을 제안하려면 문서의 기여 가이드라인을 따르세요.
이 도구에 관한 문의 사항은 [email protected] 또는 [email protected]으로 연락해 주세요.
로드맵을 확인하세요.
토론을 확인하세요.






