

Windows 호스트 강화 감사 및 교정 도구(PowerShell 기반): CIS, DISA STIG, Essential Eight 점검, 되돌릴 수 있는 수정, 선택적 AI 분석
     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

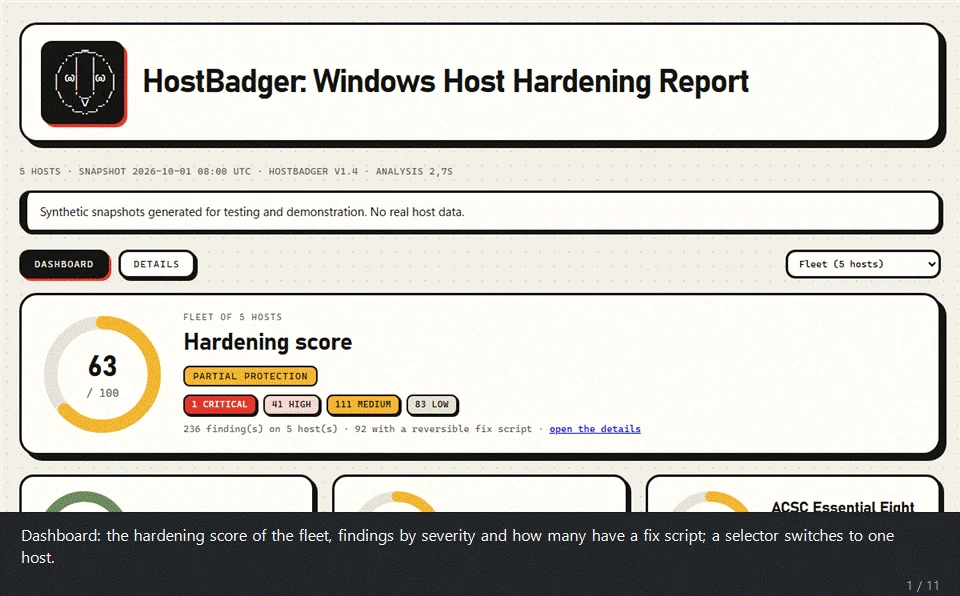
HostBadger는 Windows 머신의 보안 설정을 감사하고 무엇이 취약한지 알려줍니다. 두 단계로 동작합니다. 단일 PowerShell 스크립트가 호스트의 읽기 전용 스냅샷을 생성합니다. 그런 다음 분석기가 스냅샷을 오프라인으로 읽어 HTML 보고서, 발견 사항 CSV, 그리고 원한다면 SIEM용 JSON Lines를 작성합니다. 스냅샷 하나 또는 수백 개가 담긴 폴더를 넘기면 전체 플릿을 하나의 보고서로 받거나 호스트별로 하나씩 보고서를 받을 수 있습니다.
.ps1 파일로, 호스트에서 PowerShell 스크립트를 실행할 수 있는 어떤 도구를 통해서든 SYSTEM 또는 관리자 권한으로 실행되며(CrowdStrike Falcon RTR 같은 EDR의 라이브 응답, RMM, Configuration Manager 또는 Intune 스크립트, 그룹 정책 시작 스크립트, PowerShell 원격), 호스트당 약 15초가 걸립니다.-CheckUpdates(Windows Update 서비스가 누락된 업데이트를 검색), -KevOnline(CISA KEV 카탈로그 다운로드, www.cisa.gov), -DriversOnline(LOLDrivers 카탈로그 다운로드, www.loldrivers.io), -EolOnline(소프트웨어 수명 주기 데이터 다운로드, endoflife.date), -ChocoOnline(프로그램 버전 다운로드, community.chocolatey.org), -CveOnline(CVE 및 EPSS 점수 다운로드, services.nvd.nist.gov 및 epss.empiricalsecurity.com), -ExtensionsOnline(스토어에서 제거된 브라우저 확장 목록 다운로드, raw.githubusercontent.com), -ExploitsOnline(Metasploit 및 Exploit-DB 참조 다운로드, raw.githubusercontent.com 및 gitlab.com), -SendToAI(Gemini). 각 옵션은 제공되는 위치에 이름이 명시되어 있습니다. Test-HostBadgerSafety.ps1은 나머지 부분을 코드로 증명합니다.호스트가 실제로 하는 일을 읽어냅니다. 이는 정책이 해야 한다고 말하는 것과 항상 일치하지는 않습니다.
-CheckUpdates), Windows Update가 누락으로 보고하는
업데이트를 Microsoft 심각도 등급으로 평가.-KevFile
또는 -KevOnline)를 사용하면 악용이 확인된 취약점이 있는 제품과 일치하는
각 프로그램이 검증할 단서가 됩니다(카탈로그에는 버전 범위가 없으므로
벤더 및 제품 이름으로만 일치). 지원 종료가 지난 릴리스(Flash, Java 6/7,
구버전 Office, Exchange 및 SQL Server, Python, Node.js, .NET, 구버전
Visual C++ 런타임)는 수명 주기 테이블에서 플래그가 지정되며 다운로드가
필요 없습니다. -EolOnline(또는 -EolFile)을 사용하면 날짜가
endoflife.date(MIT)에서 제공되며, 이는 Oracle Java, Eclipse Temurin,
PowerShell 7, VirtualBox 및 Wireshark를 추가하고, 각 SQL Server 인스턴스를
서비스 팩과 최신 누적 업데이트 또는 GDR 빌드(엔진 파일 sqlservr.exe에서
읽음)로 판단하며, 해당 라인의 최신 릴리스보다 뒤처진 프로그램을
플래그 지정합니다(software_outdated: 3.12.9가 몇 달째 나와 있는데도
Python 3.12.1인 경우, 업데이트가 중단된 Firefox, Chrome 또는 Notepad++).
릴리스는 스냅샷 이전에 나왔고 -SoftwareGraceDays(30)보다 더 이전에
나온 경우에만 집계됩니다. -ChocoOnline(또는 -ChocoFile)을 사용하면
동일한 검사가 7-Zip, VLC, Git for Windows, GIMP, WinSCP, PuTTY, FileZilla,
KeePass, Audacity, Mullvad VPN, OBS Studio 및 AnyDesk를 대상으로 하며,
Chocolatey 커뮤니티 패키지의 버전과 게시 날짜를 사용합니다(호스트에 무엇이
있든 동일한 목록을 요청하므로 요청은 호스트에 대해 아무것도 알려주지 않습니다).
-CveOnline(또는 -CveFile)을 사용하면 software_cve가 설치된 버전의
Python, Node.js, .NET, Notepad++, PowerShell 7, VirtualBox, Wireshark, 7-Zip,
VLC, Git, GIMP, WinSCP, PuTTY, FileZilla, KeePass, Audacity, Mullvad VPN 및
AnyDesk의 알려진 취약점을 나열합니다. 각 제품의 CVE는
NVD CVE API에서 가져오며(제품별로 요청하고 버전별로는
절대 요청하지 않음) 해당 버전 범위는 로컬에서 판단합니다. 각 발견 항목은
개수, 최고 CVSS 점수, CISA KEV에 있는 CVE 및 최고
EPSS 점수(악용 확률)를 제공하며, 모두를
수정하는 릴리스를 명시합니다. NVD에는 버전 데이터가 없는 CVE의 백로그가
있으므로 최신 항목이 누락될 수 있습니다. NVD API 키 없이 약 2.5분
소요됩니다(NVD_API_KEY를 사용하면 더 빨라집니다).
-ExploitsOnline(또는 -ExploitFile)을 사용하면 동일한 발견 항목이
해당 CVE 중 어떤 것에 사용 가능한 Metasploit
모듈 또는 Exploit-DB 항목이 있는지도
표시하여, 패치할
익스플로잇된 것 우선: KEV와 EPSS 같은 우선순위 신호로, 참조로만 유지되며(모듈 이름과 Exploit-DB id만, 익스플로잇 코드는 절대 아님), 준비된 Metasploit 익스플로잇 모듈이 있으면 해당 발견 사항을 High로 올립니다. 두 참조 목록은 통째로 다운로드되며(raw.githubusercontent.com 및 gitlab.com), 호스트에 무엇이 있든 동일하므로 요청으로는 아무것도 드러나지 않습니다.data\vulnerable-drivers.json에 포함되어 있으며(tools\Convert-LolDrivers.ps1로 재생성), -DriversOnline은 최신 사본을 다운로드합니다. Microsoft 취약한 드라이버 차단 목록이 꺼져 있는 것도 발견 사항입니다.-AllowedExtensions 사용 시 조직이 승인하지 않은 확장 프로그램도 포함됩니다. 아래 "브라우저 확장 프로그램"을 참조하십시오.-NamedPipes 사용 시 누구나 쓸 수 있는 벤더 명명된 파이프.DISA STIG, 14개 제품에 걸친 1,475개 레지스트리 규칙, 차이가 있는 규칙마다 하나의 발견 사항 (STIG가 요구하므로 구성되지 않은 설정도 포함됨):
| 제품 | STIG 릴리스 | 규칙 |
|---|---|---|
| Windows 10 | V3R6 | 137 |
| Windows 11 | V2R7 | 133 |
| Windows Server 2025 (도메인 컨트롤러 / 멤버 서버) | V1R1 | 94 / 94 |
| Windows Server 2022 (도메인 컨트롤러 / 멤버 서버) | V2R8 | 99 / 102 |
| Windows Server 2019 (도메인 컨트롤러 / 멤버 서버) | V3R8 | 98 / 102 |
| Windows Server 2016 (도메인 컨트롤러 / 멤버 서버) | V2R10 | 98 / 102 |
| Microsoft Defender Antivirus | V2R8 | 67 |
| Windows Defender Firewall | V2R2 | 38 |
| Microsoft Edge | V2R5 | 53 |
| Google Chrome | V2R11 | 40 |
| Mozilla Firefox | V6R7 | 43 |
| Microsoft Office 365 ProPlus | V3R5 | 127 |
| Adobe Acrobat Reader DC Continuous | V2R1 | 26 |
| Adobe Acrobat Pro DC Continuous | V2R1 | 22 |







