
 dovughs/velum-vmm
Intel VT-x와 CPU별 EPT 후크를 사용하여 Nt/Ex/Mm 루틴을 가로채고, 요청 정책을 적용하며, 실시간 커널 텔레메트리를 스트리밍하는 Windows x64 연구용 하이퍼바이저입니다.

C 및 x64 어셈블리로 구현한 Intel VT-x 가상화, EPT 후킹, 대화형 커널 텔레메트리.
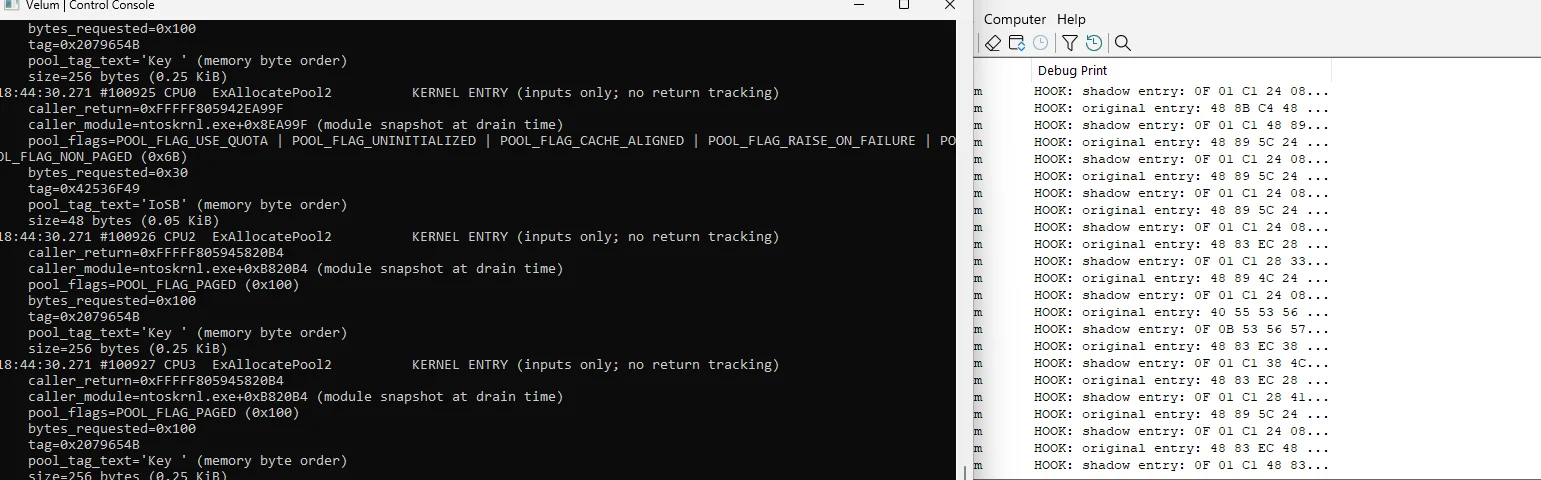
Velum은 실행 중인 Windows 커널을 VMX 비루트(non-root) 동작으로 전환하고, 연구자가 네이티브 호출을 관찰하고 커널 활동을 검사하며 요청 정책을 적용할 수 있는 대화형 방식을 제공합니다. EPT 후킹은 하드웨어에서 원본 명령어를 재생하고, 게스트 헬퍼는 메타데이터를 캡처하며, 지연 워커(deferred worker)는 읽을 수 있는 이벤트를 콘솔이나 DebugView로 전달합니다.
파일 작업을 입력 인자에서 정책 결정까지 추적하거나, 허용된 요청과 거부된 요청을 비교하거나, 하이퍼바이저를 재시작하지 않고 프로세서 ID 및 타이밍 설정을 탐색하는 데 사용할 수 있습니다. 구현에는 CPU별 시작 및 종료, CET 상태 전환, 이벤트 재주입, 변환 캐시 관리가 포함됩니다.
시작하기 | 사용 가이드 | 기술 문서 | 런타임 캡처 | MIT 라이선스
| 영역 | 수행할 수 있는 작업 |
|---|---|
| EPT 후킹 | 원본 명령어 재생 및 MTF 복원을 통해 내보낸 항목(exported-entry) 후킹 활성화 및 비활성화 |
| 네이티브 호출 텔레메트리 | 호출자 ID, 경로, 프로세스 메타데이터, 디코딩된 입력 인자 검사 |
| 요청 정책 | 호출자, 경로, 입력 필드 기준으로 일치하는 Nt 요청 거부 |
| 접근 권한 축소 | NtCreateFile, NtOpenFile, NtCreateSection, NtOpenProcess, NtDuplicateObject에 대해 명시적으로 요청된 권한 제거 |
| 커널 관찰 | 풀 할당/해제, 메모리 매핑, 복사 입력 추적; 모듈/태그 요약 검사 |
| 로깅 | 라이브 콘솔 또는 DebugView 출력 선택 및 대상별 필터 구성 |
| CPUID | ID 규칙 적용 및 조회 후 기본값 복원 |
| TSC | 데드라인 변환과 함께 고정된 부호 있는 오프셋 적용 및 0으로 재설정 |
| 수명 주기 | 참여 중인 각 CPU 확인 및 종료 흐름을 통해 Windows를 네이티브 실행으로 복귀 |
대상 카탈로그에는 12개의 Nt 루틴과 12개의 Ex/Mm 루틴이 포함되어 있습니다. 콘솔은 실행 중인 커널에서 사용 가능한 내보내기와 공유 항목 주소를 확인합니다. 각 대상의 필드와 지원되는 작업은 대상 인덱스를 참조하세요.
런타임은 명시적 상태 소유권과 작은 VM-exit 경로를 중심으로 최적화되어 있습니다. 약 1,000줄의 x64 어셈블리 계층이 레지스터 보존, VMX 전환, CET 상태 전환, 네이티브 복귀를 처리합니다. CPU별 구조체와 사전 할당된 EPT 예약 영역은 exit 경로에서 할당이 발생하지 않도록 하며, 이벤트 포맷팅은 지연된 PASSIVE 수준 워커에서 실행됩니다. 릴리스 빌드는 컴파일러 최적화를 사용하며, 선택적 가로채기를 통해 일반 작업을 불필요하게 트래핑하지 않습니다.
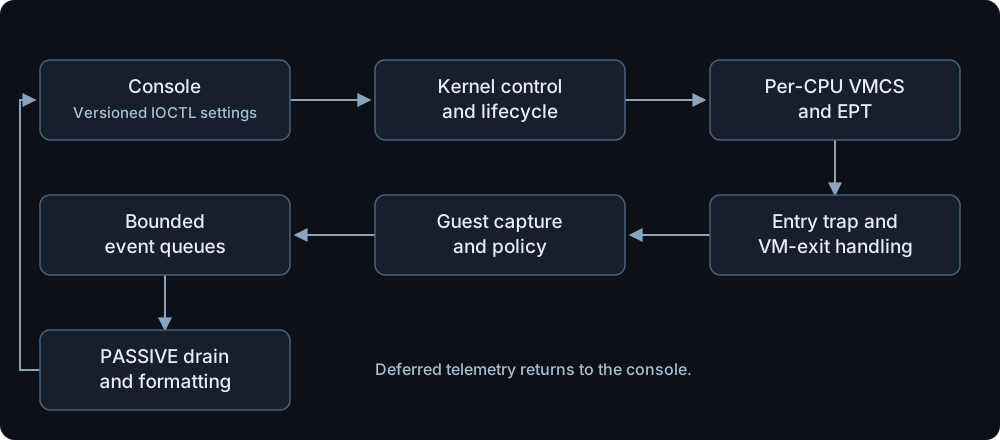
루트 핸들러는 VMCS 및 EPT 전환을 관리합니다. 적격한 게스트 헬퍼는 Windows 컨텍스트에서 인자를 캡처하고 정책을 평가합니다. 포맷팅은 나중에 드레인 워커에서 실행됩니다. 허용된 호출은 임시 EPT 매핑 아래에서 원본 항목 명령어를 실행하며, MTF가 제어를 반환하여 섀도우를 복원합니다. 거부된 호출은 실제 게스트 복귀를 사용하므로 일반 스택과 CET 섀도 스택이 함께 진행됩니다.
심층적인 설명은 Velum: VMX 전환 전반에 걸쳐 Windows 실행 보존하기를 참조하세요. 이 문서는 소스 코드를 따라 VMX 시작, VMCS 제어, EPT 후킹, CET, NMI/이벤트 처리, 텔레메트리, 종료 과정을 다룹니다. Windows 10 조사에서 얻은 WinDbg 증거를 포함하며 ExFreePool/ExFreePoolWithTag 별칭 수정을 설명합니다. 더 짧은 엔지니어링 노트는 이러한 결정들을 요약합니다.
아래 캡처는 Intel i7-12700F(논리 프로세서 20개) 환경의 실제 Windows 11 빌드 26300.9711 세션에서 수집한 것입니다. 이 세션에는 20/20 CPU 진단 검사, 범위가 지정된 파일 쓰기 거부, 접근 권한 축소, 프로세서 구성 및 검증된 종료가 포함됩니다. 전체 갤러리 및 애니메이션 | 세션 세부 정보 및 해시.
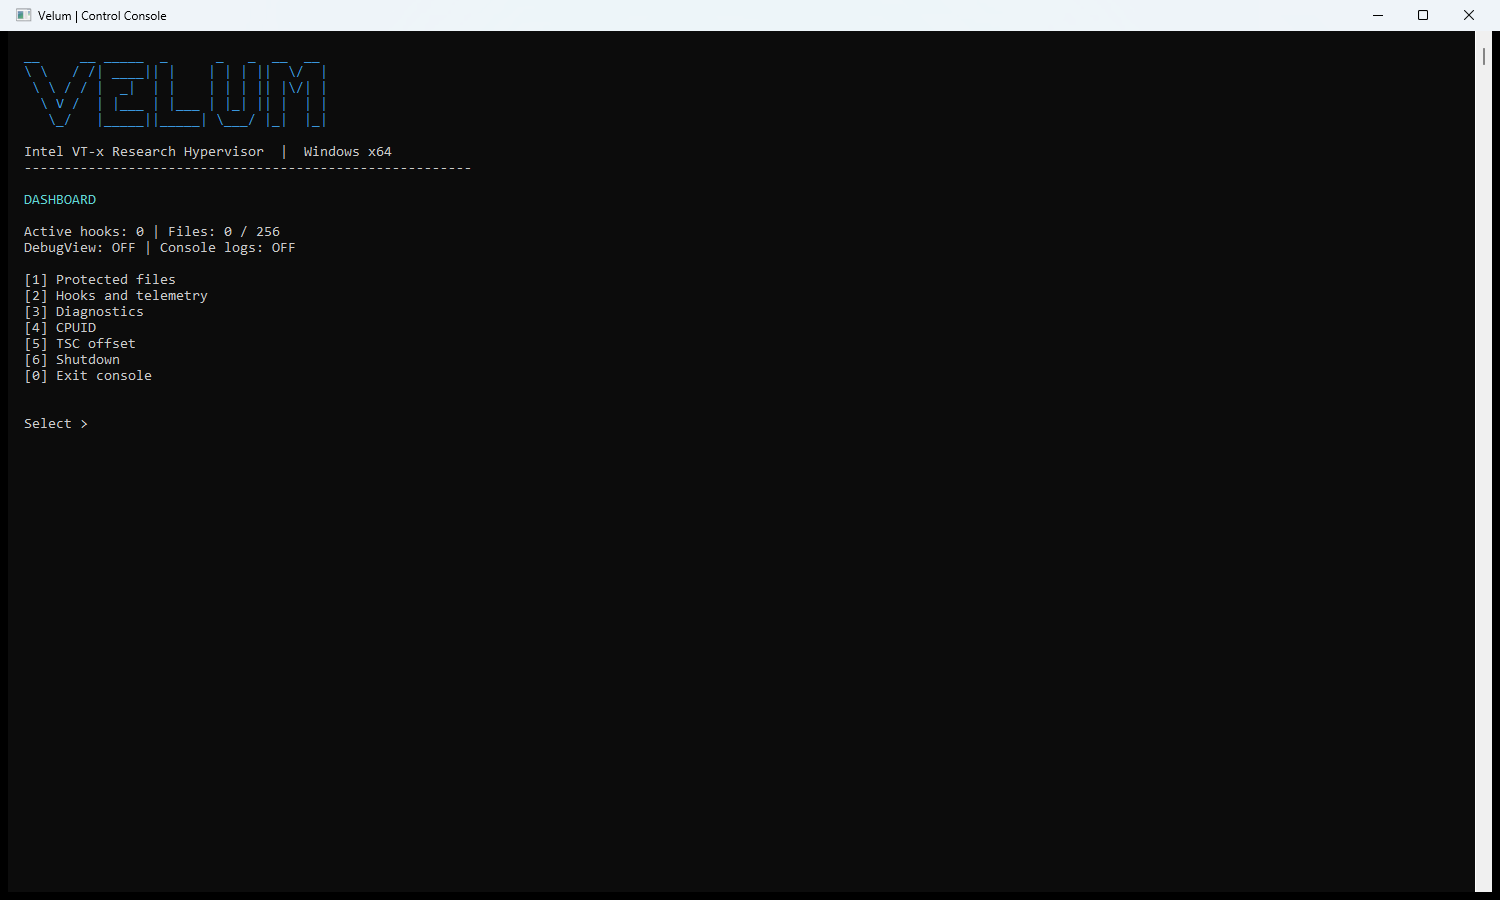
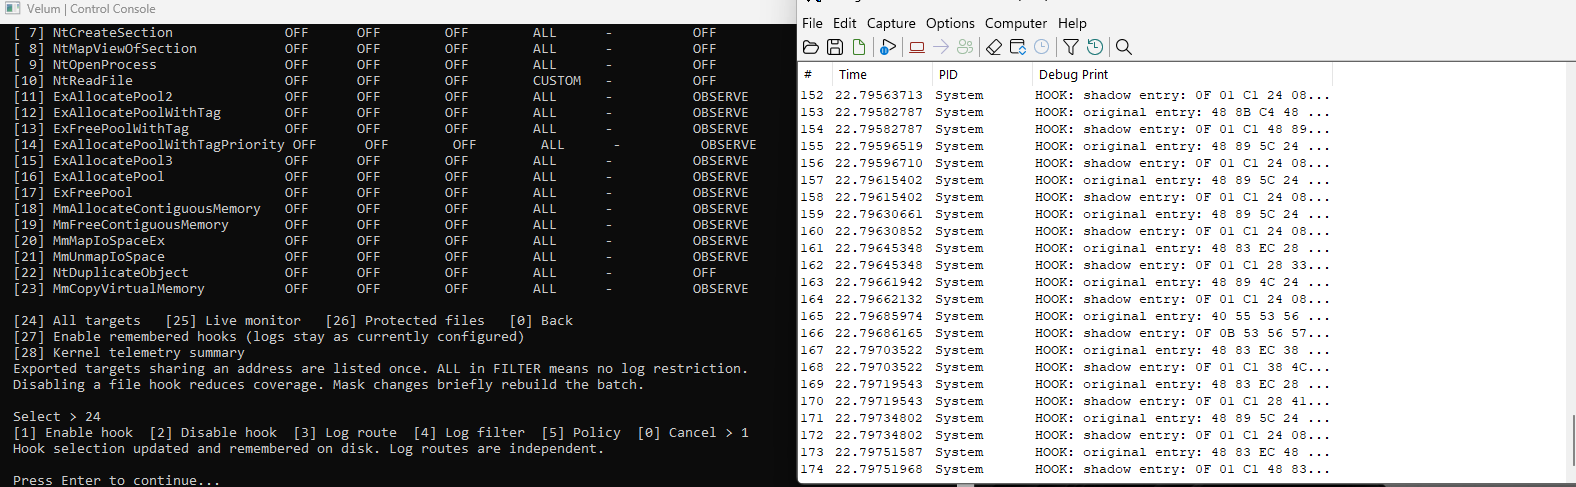
하나의 콘솔에서 훅을 활성화하고, 정책을 구성하고, CPU 상태를 검사하고, 런타임을 관리합니다.
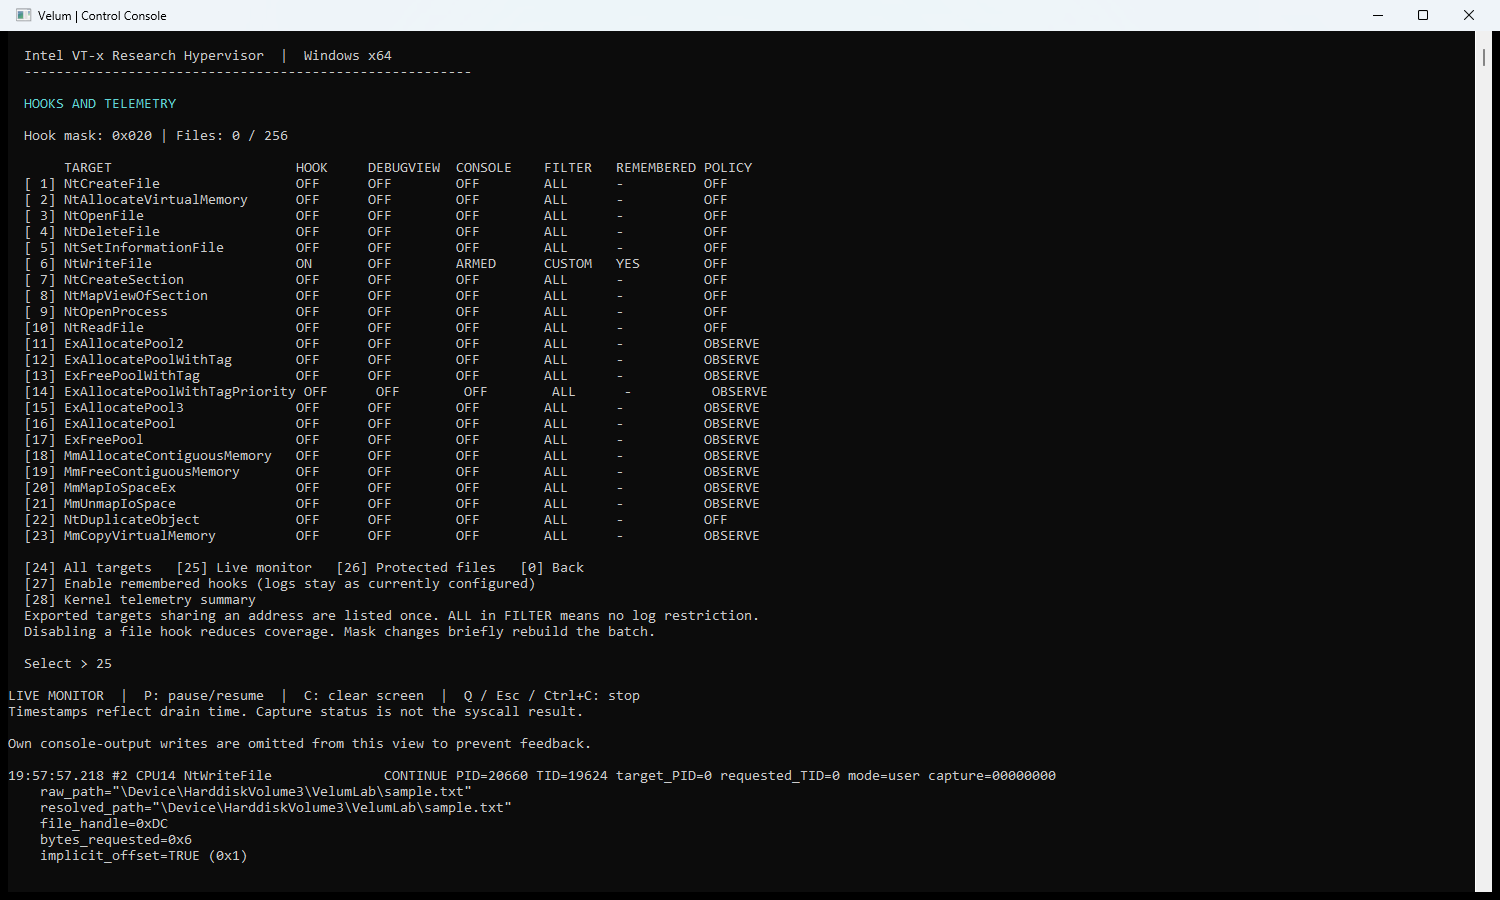
호출자, 경로 및 입력 필드가 포함된, 제어된 6바이트 NtWriteFile 요청입니다.
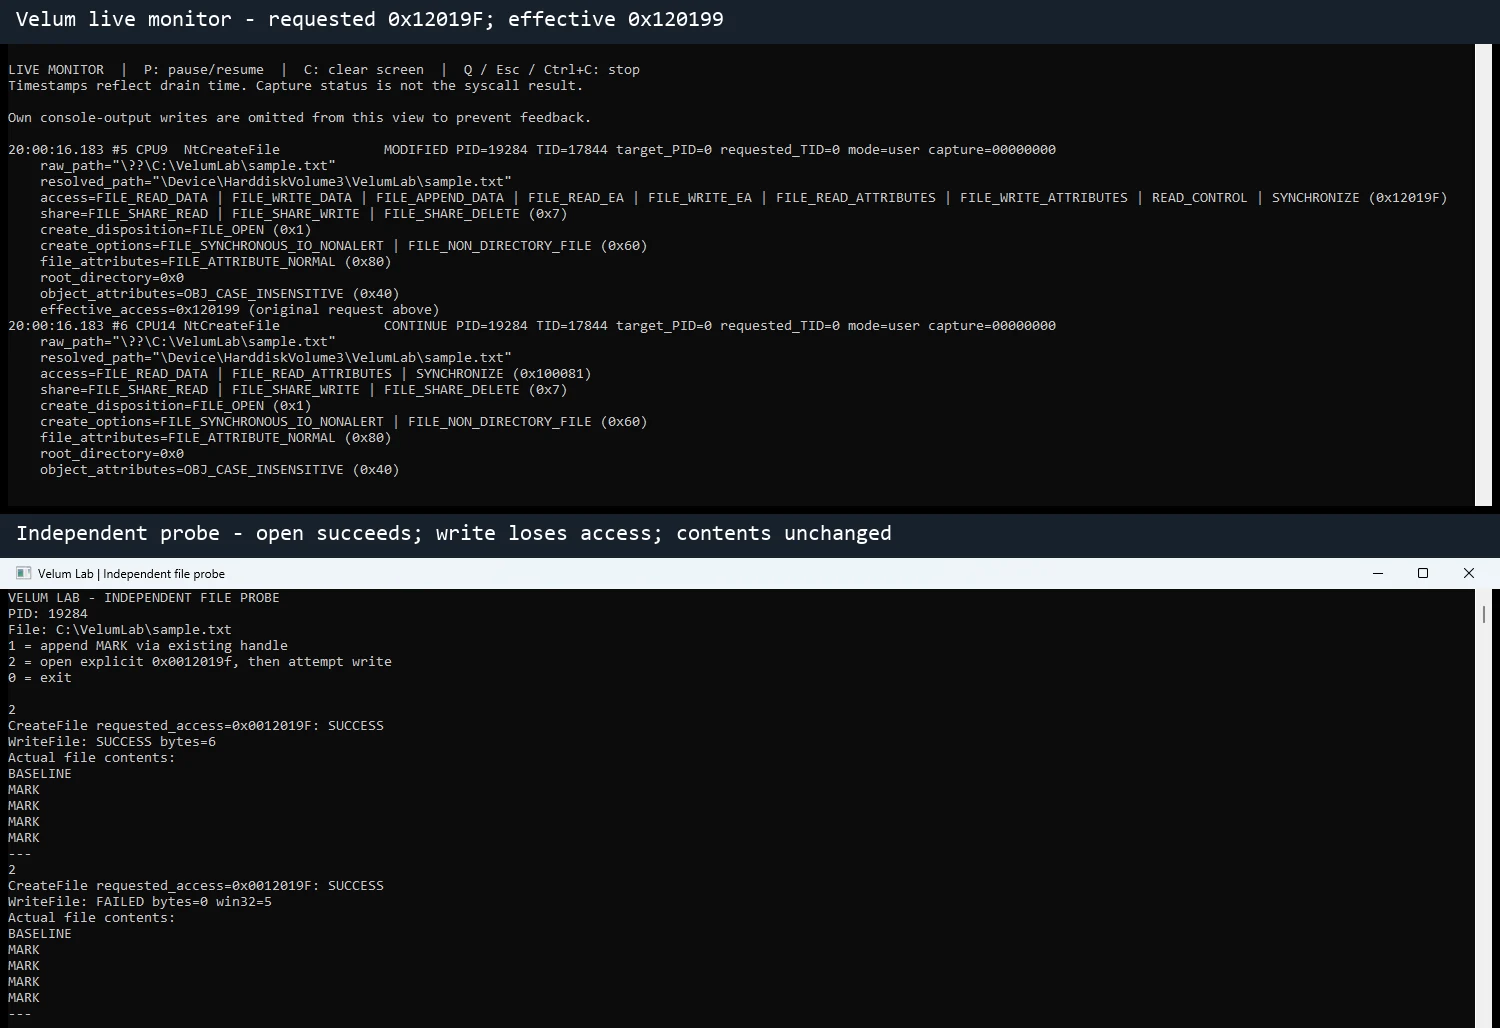
요청된 접근 권한 0x12019F는 마스크 0x6을 제거한 후 0x120199가 됩니다. 열기는 성공하며, 프로브는 결과 핸들이 쓰기를 수행할 수 없음을 확인합니다. 이 레이블이 지정된 합성 이미지는 모니터 출력과 애플리케이션의 결과를 나란히 보여줍니다.
Windows x64용 v0.1.0 다운로드 (ZIP) | 릴리스 노트 및 SHA-256 체크섬
ZIP에는 velum.sys와 velum-console.exe가 포함되어 있습니다. 드라이버를 로드하기 전에 아래 설정 가이드를 따르거나, 소스에서 빌드하십시오:
C++ x64 도구와 호환되는 Windows SDK 및 WDK가 포함된 Visual Studio 2022 또는 2026을 설치하십시오. build.bat은 설치된 도구를 자동으로 탐색합니다. VS_PATH, WDK_ROOT 및 WDK_VER를 통해 명시적으로 선택할 수 있습니다. 키트 호환성 및 로컬에서 검증된 구성은 빌드 요구 사항을 참조하십시오.
build.bat check
build.bat
기본 최적화 Release 빌드는 x64/Release/velum.sys와
x64/Release/velum-console.exe를 생성하며, PE 디버그 디렉터리나 PDB 출력은 없습니다.
build.bat diagnostic은 별도의 진단 바이너리와 심볼을 위한 명시적 옵트인입니다.
런타임 텔레메트리는 Release에서도 계속 사용할 수 있습니다. 생성된 출력은 Git 외부에 유지됩니다.
설정 가이드는 임시 F7 로딩, 설치, Intel VT-x/EPT 요구 사항, 게스트 Hyper-V/VBS 설정 및 테스트된 VMware 구성을 다룹니다. 준비된 드라이버를 로드한 후, 관리자 권한으로 일치하는 콘솔을 실행하십시오:
velum-console.exe
velum-console.exe status
velum-console.exe remove
하나의 훅과 통제된 워크로드로 시작하십시오. 종료 및 서비스 제거 흐름에는 remove를 사용하십시오. 콘솔을 닫아도 런타임은 설치된 상태로 남습니다.
Windows 10 22H2 및 Windows 11 26H2에서 테스트되었으며, VMware에서의 전체 훅 동작 및 시작/종료를 포함합니다. 실제 Windows 11 캡처 세션은 20/20 per-CPU 진단을 통과했으며 파일 쓰기 거부, 접근 감소, CPUID 적용/재설정, TSC 구성 및 검증된 네이티브 복귀를 입증합니다.
개발 회귀 결과에는 8,272개의 호스트 검사와 1,936개의 모킹된 VM-exit 이벤트 검사가 포함됩니다. 기술 문서에서 테스트 워크로드, 결과 및 구성 세부 사항을 설명합니다.
hypervisor/    Kernel C, assembly and per-CPU runtime
user-mode/     Interactive control console
shared/        Protocols, field schemas and policy helpers
readmes/       Setup, usage guides and technical articles
assets/        Runtime screenshots, animations and capture metadata
build.bat      Source-build entry point
LICENSE        MIT License
보고서는 SECURITY.md를 참조하십시오. 참고 자료: Intel SDM, Windows 드라이버 설명서, 및 PHNT 네이티브 정의.
