
 #1
Tools for creating and managing isolated environments (VMs, containers) for security testing and malware analysis.
Kitploit 추천

 vulhub/vulhub
Docker-Compose 기반의 사전 구축된 취약 환경
 dockur/windows
Docker 컨테이너에서 KVM 가속, 자동 설치, 사용자 지정 가능한 리소스를 사용하여 Windows를 실행합니다. 여러 Windows 버전, USB 패스스루, macvlan 네트워킹을 지원합니다.
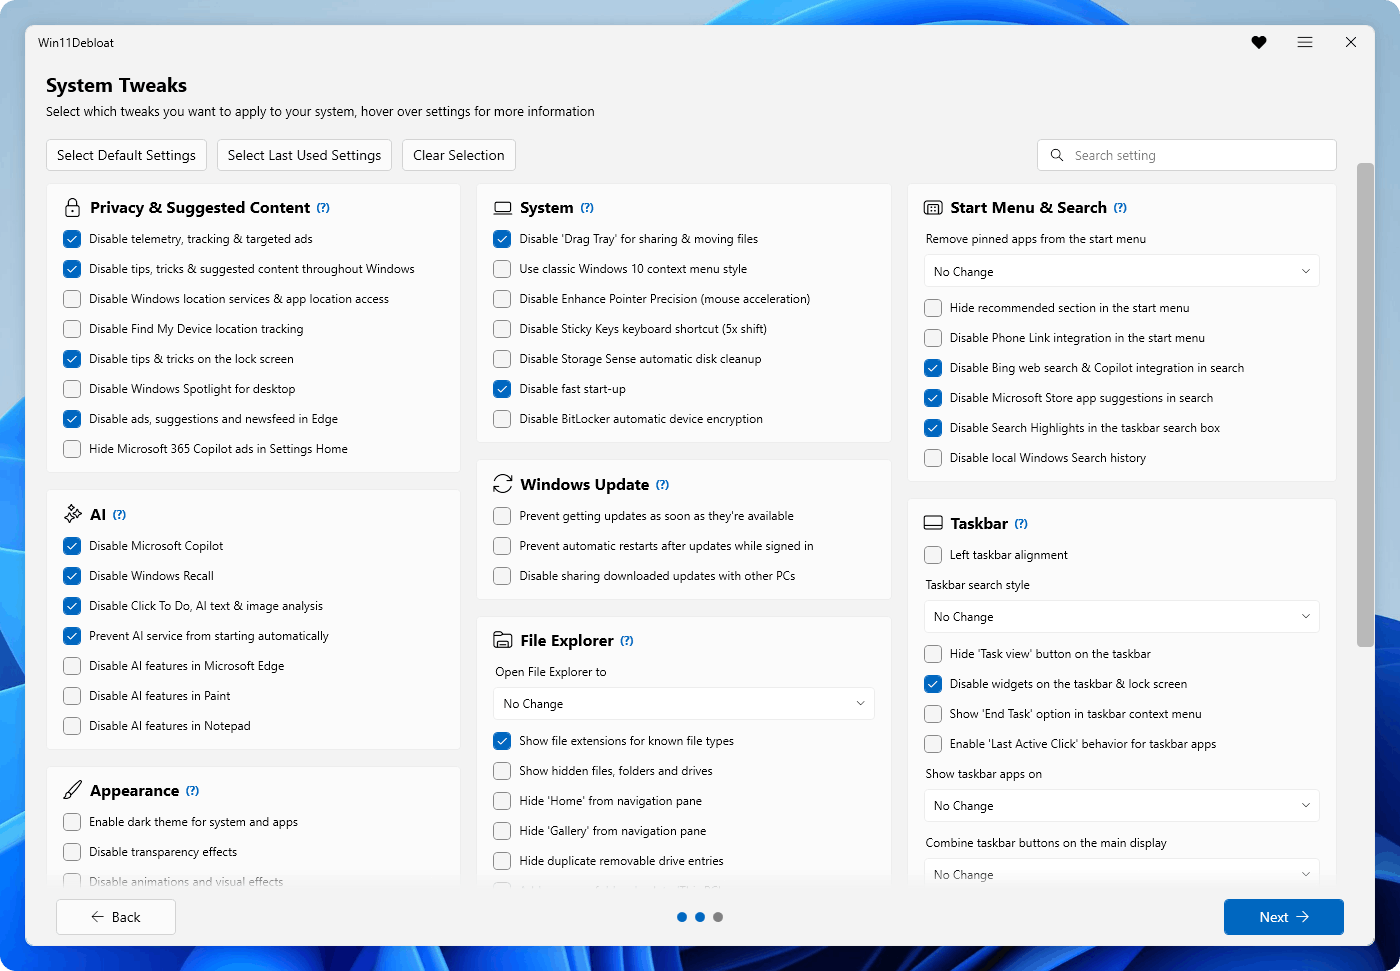 raphire/win11debloat
사전 설치된 앱을 제거하고, 원격 분석을 비활성화하며, Windows 환경을 정리하고 사용자 지정하기 위한 다양한 기타 변경 작업을 수행할 수 있는 간단하고 가벼운 PowerShell 스크립트입니다. Win11Debloat는 Windows 10과 Windows 11…
 firecracker-microvm/firecracker
서버리스 컴퓨팅을 위한 안전하고 빠른 마이크로VM.
 google/gvisor
사용자 공간 애플리케이션 커널로 시스템 호출을 가로채고 호스트 커널 접근을 제한하며, OCI 런타임을 통해 Docker/Kubernetes와 통합하여 컨테이너를 샌드박싱합니다.
 qemu/qemu
공식 QEMU 미러입니다. QEMU에 변경 사항을 제출하는 방법은 https://www.qemu.org/contribute/ 를 참조하십시오. Pull Requests는 비활성화되어 있습니다. QEMU 웹사이트에서 제공하는 릴리스 타르볼만 사용하십시오.
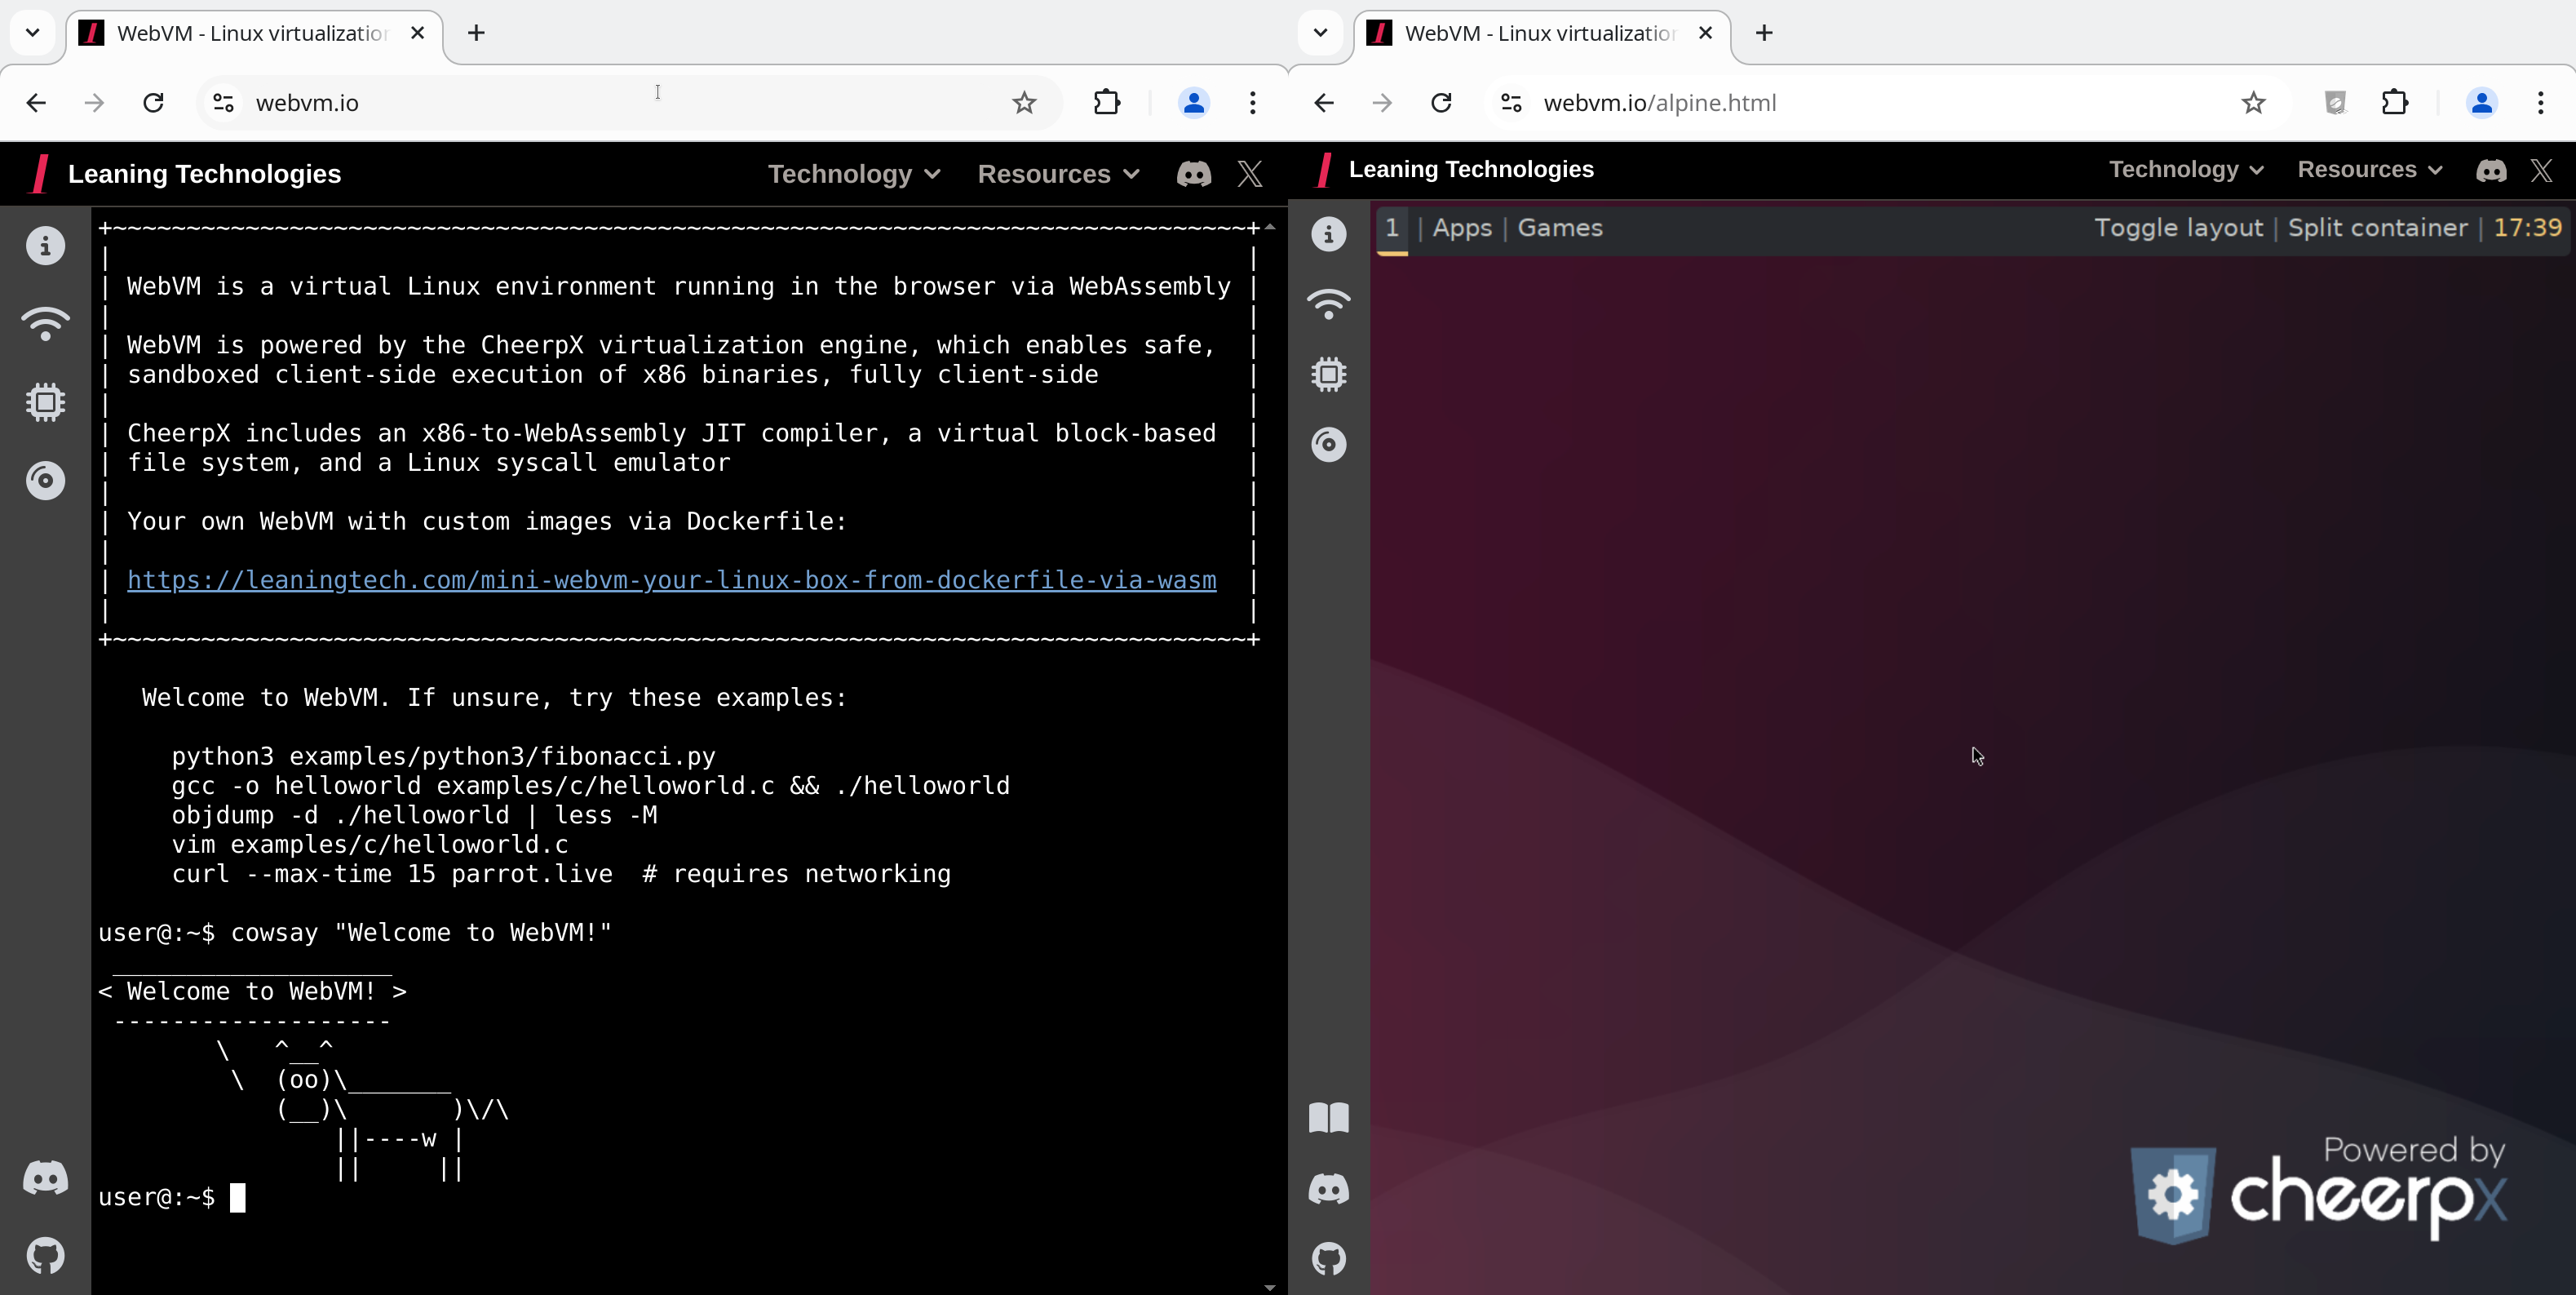 leaningtech/webvm
클라이언트 측 Linux 가상 머신이 WebAssembly를 통해 브라우저에서 실행되며, Tailscale 네트워킹, Dockerfile 기반 사용자 정의 이미지, 그리고 보안 교육 및 개발을 위한 CTF 챌린지 지원을 제공합니다.
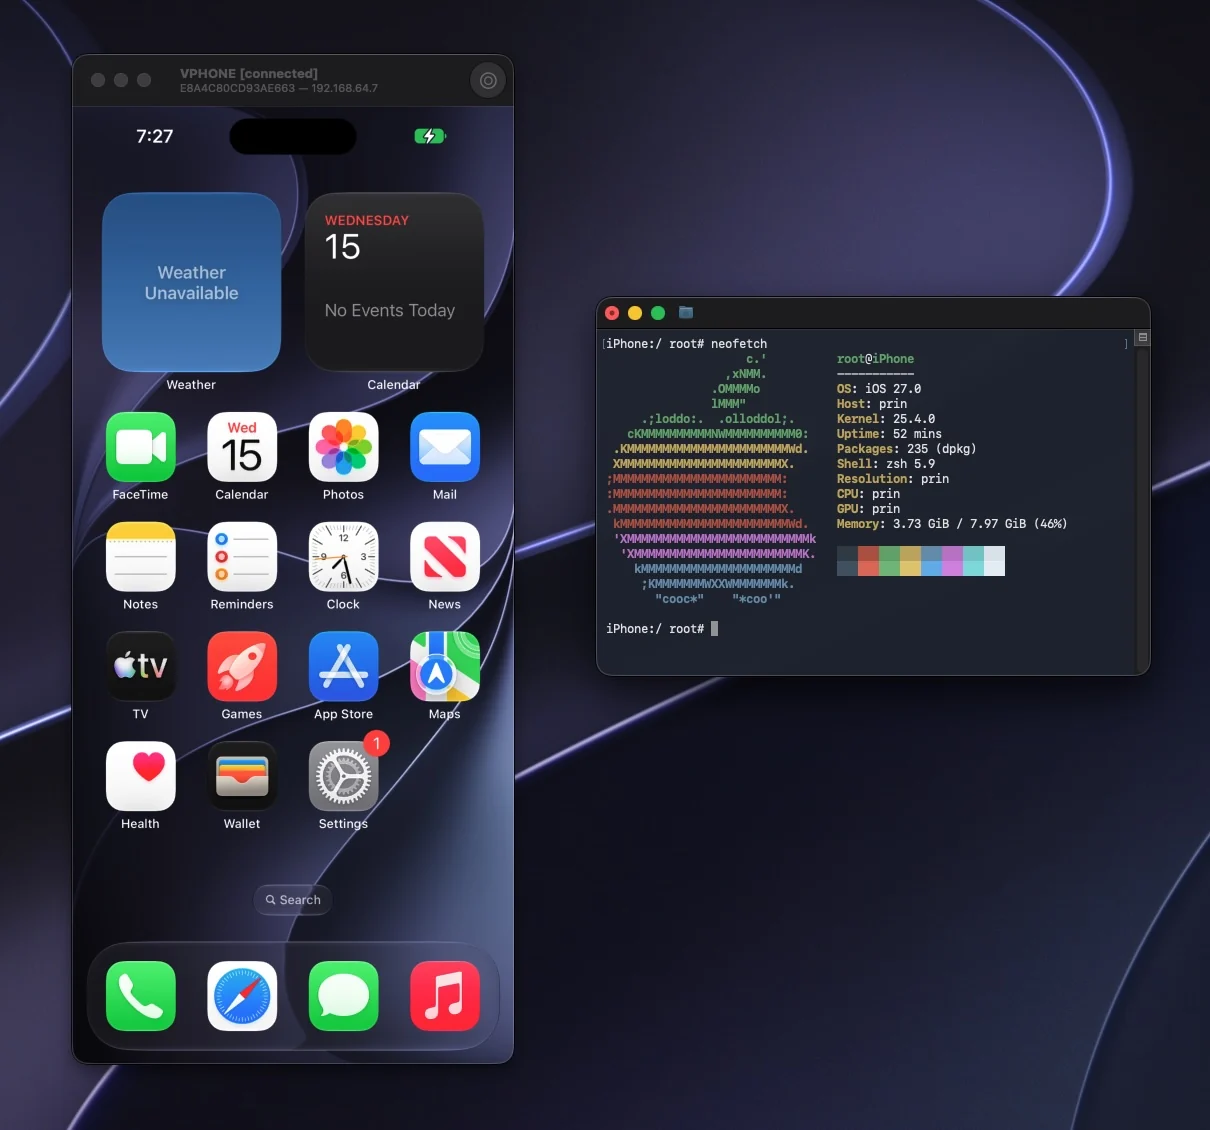 lakr233/vphone-cli
부트 및 관리를 통해 Apple Silicon에서 가상 iPhone을 실행하고, 펌웨어 패치, 탈옥 변형, iOS 테스트 및 분석을 위한 보안 연구 기능을 제공합니다.
 kata-containers/kata-containers
Kata Containers는 컨테이너처럼 느껴지고 성능을 발휘하면서도 VM의 워크로드 격리 및 보안 이점을 제공하는 경량 VM(가상 머신)의 표준 구현을 구축하기 위해 노력하는 오픈 소스 프로젝트이자 커뮤니티입니다. https://katacontainers.io/
 nvidia/openshell
자율 AI 에이전트를 위한 샌드박스 런타임으로, 파일시스템, 네트워크, 프로세스 제약을 강제하는 선언적 YAML 정책과 엔드포인트에 바인딩된 자격 증명 주입을 제공합니다.
 blackarch/blackarch
ArchLinux 기반의 침투 테스터와 보안 연구원을 위한 배포판입니다.
 mandiant/commando-vm
침투 테스트 및 레드 팀 운영을 위한 공격적 보안 도구가 사전 패키징된 사용자 정의 가능한 Windows 기반 가상 머신 배포판.
 netblue30/firejail
리눅스 네임스페이스 및 seccomp-bpf 샌드박스
 bmax121/apatch
Android 커널 및 Android 시스템의 패치
 rapid7/metasploitable3
Metasploitable3는 보안 취약점이 대량으로 포함된 처음부터 구축된 VM입니다.
 containers/bubblewrap
Flatpak 및 유사한 프로젝트에서 사용하는 저수준 비특권 샌드박싱 도구
 momo5502/sogen
🪅 Windows 및 Linux 사용자 공간 에뮬레이터





