
 cyberaeonic/security-research
취약점 연구, 비파괴적 CVE 검증(CVE-2026-23813 ArubaOS-CX), 그리고 자동화된 Linux/PHP 하드닝 스위트 — Abishek M A (CyberAeonic)

저자: Abishek M A (@cyberaeonic) — InCTF 2026 전국 결선 진출자 • CCNA • 공격 및 방어 보안 엔지니어링
이 저장소에는 보안 연구 및 랩 검증 과정에서 개발된 정제된 취약점 검증 방법론, 차등 인증 경계 프로브, 자동화된 런타임 하드닝 스위트가 포함되어 있습니다.
CVE-2026-23813)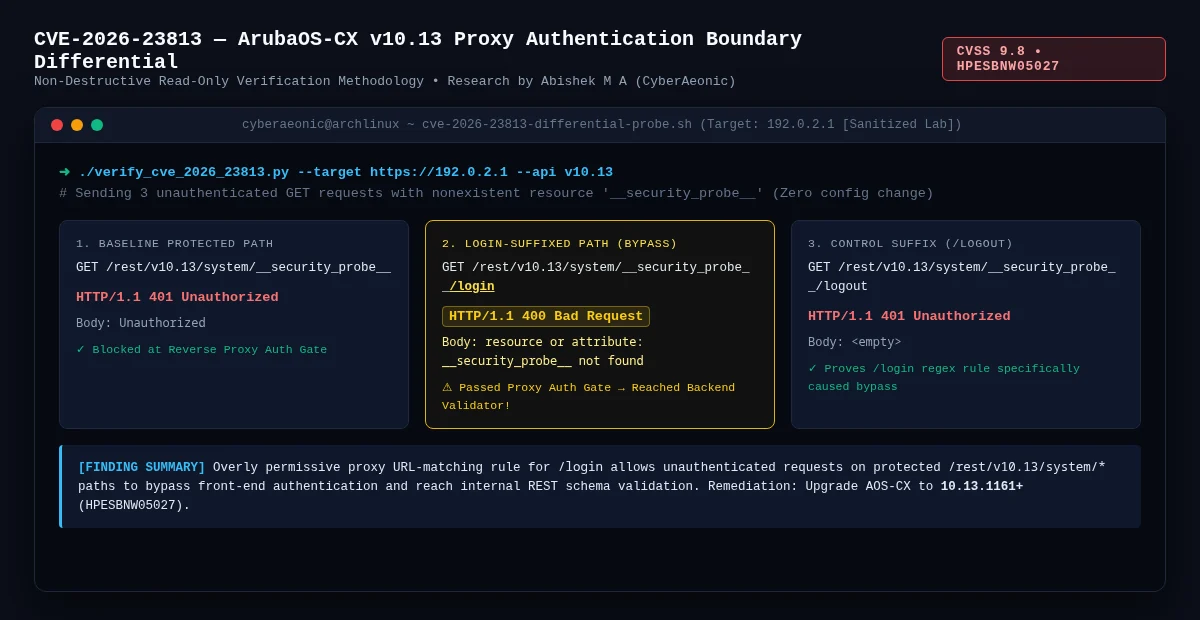
HPE ArubaOS-CX (v10.13) 네트워크 어플라이언스에서 CVE-2026-23813(CVSS 9.8, 권고문 HPESBNW05027)과 일치하는 리버스 프록시 인증 경계 우회를 검증하기 위해 100% 읽기 전용, 비파괴적 차등 HTTP 프로빙 방법론을 개발했습니다.
운영 중인 인프라에서 파괴적인 구성 변경이나 비밀번호 재설정 페이로드를 실행하는 대신, 이 기법은 의도적으로 존재하지 않는 리소스(__security_probe__)를 세 가지 차등 경로에 걸쳐 사용하여 프런트엔드 프록시 정규식 규칙이 /login 접미사가 붙은 요청을 인증 게이트를 통과시키는지 여부를 입증합니다:
| 프로브 유형 | 비인증 HTTP 요청 | 상태 | 응답 본문 | 경계 해석 |
|---|---|---|---|---|
| 1. 기준 보호 경로 | GET /rest/v10.13/system/__security_probe__ | 401 | Unauthorized | 리버스 프록시 인증 게이트에서 차단됨 |
| 2. 접미사 우회 | GET /rest/v10.13/system/__security_probe__/login | 400 | resource or attribute: __security_probe__ not found | 프록시 인증 게이트 우회 → 백엔드 스키마 검증기 도달 |
| 3. 대조 접미사 | GET /rest/v10.13/system/__security_probe__/logout | 401 | <empty> | 프록시 게이트에서 차단됨 (/login 접미사의 특수성 확인) |
aruba-cve-2026-23813/ 내 산출물aruba-authentication-finding.md)reproduction-and-methodology.md)auth-boundary-evidence.json)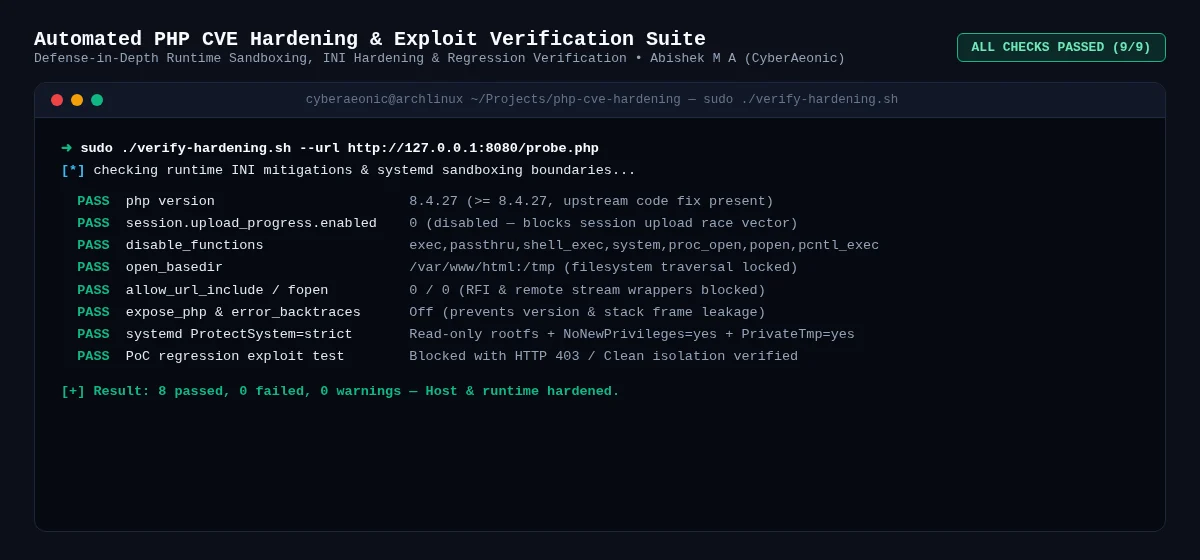
운영 중인 Linux 서버에서 심각한 PHP/CGI 및 세션 업로드 경쟁 조건 취약점(CVE-2026-109618 / CVE-2026-109619 계열 완화)을 완화하기 위해 설계된 엔드투엔드 심층 방어 하드닝, 샌드박싱 및 회귀 검증 스위트입니다.
php-cve-hardening/ 내 주요 기능apply-hardening.sh: php.ini 잠금(session.upload_progress.enabled=0, disable_functions, open_basedir, allow_url_include=0, expose_php=Off)을 자동화하고 엄격한 systemd 서비스 샌드박싱(ProtectSystem=strict, NoNewPrivileges=yes, PrivateTmp=yes)을 적용합니다.verify-hardening.sh: 이중 모드 검증 엔진(로컬 호스트 검사 + 원격 --url 프로브 검사)으로, 모든 완화 제어 항목에 대해 PASS/FAIL을 JSON 출력으로 보고합니다.update-php.sh & rollback.sh: 무중단 사고 대응을 위한 안전한 업그레이드 및 원자적 구성 롤백 스크립트입니다.@cyberaeonic의 관련 보안 도구github.com/cyberaeonic/Reaper): Shannon 엔트로피 점수 산정과 워커 풀을 갖춘 고동시성 Go 기반 리포지토리 노출 및 시크릿 인텔리전스 플랫폼입니다.github.com/cyberaeonic/reaper-agent): 메모리 내 자격 증명을 마스킹하고 자동화된 GitHub Fix PR을 생성하는 프라이버시 보호형 AI 시크릿 리미디에이터입니다.github.com/cyberaeonic/vocal.sh): 실시간 Linux /var/log/auth.log SSH 브루트포스 탐지기이자 <130ms 청각 SOC 경보 데몬입니다.





