
 0xblackash/cve-2026-106173
Fortinet FortiSIEM의 경로 순회(CWE-22) 취약점인 CVE-2026-106173을 문서화하며, 영향을 받는 대상에 대한 영향 분석, 탐지 지침, 완화 조치를 제공합니다.

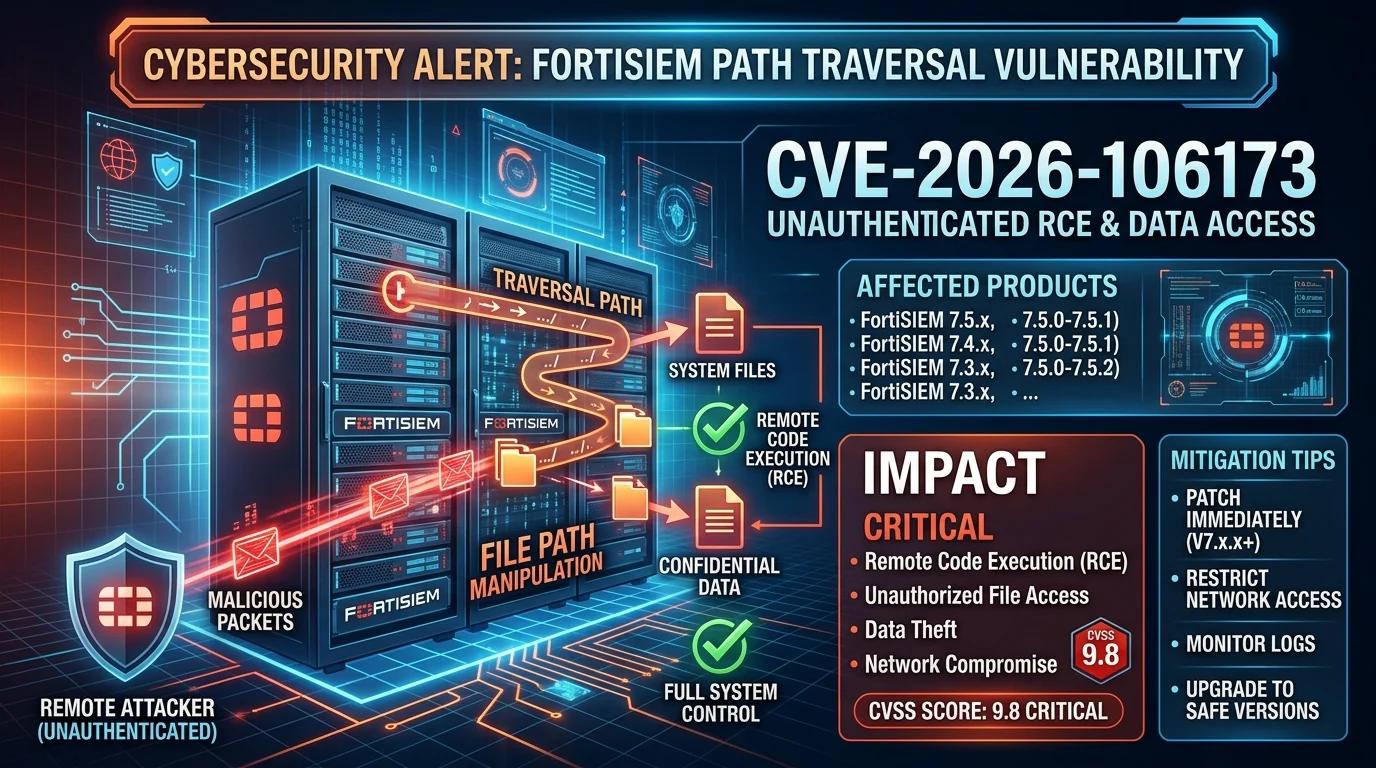
이 저장소는 Fortinet FortiSIEM에 영향을 미치는 것으로 보고된 경로 순회(path traversal) 취약점인 CVE-2026-106173을 문서화합니다.
경로 순회 취약점은 애플리케이션이 파일 경로를 적절히 검증하지 못할 때 발생하며, 잠재적으로 공격자가 의도된 디렉터리 외부의 리소스에 접근할 수 있게 합니다. 취약한 구성 요소와 실행 컨텍스트에 따라 그 결과는 무단 파일 접근 또는 추가적인 시스템 침해를 포함할 수 있습니다.
면책 조항: 이 저장소는 취약점 연구, 방어 보안 및 교육 목적으로 제공됩니다. 기술적 세부 사항에 의존하기 전에 반드시 공식 벤더 권고문과 대조하여 검증하십시오.
| 필드 | 세부 정보 |
|---|---|
| CVE ID | CVE-2026-106173 |
| 벤더 | Fortinet |
| 제품 | FortiSIEM |
| 취약점 유형 | 경로 순회 |
| CWE | CWE-22 |
| 심각도 | 심각(Critical)으로 보고됨 |
| CVSS | 공식 기록에서 해당 점수와 버전을 확인하십시오 |
| 공격 벡터 | 네트워크(Network)로 보고됨 |
| 인증 | 불필요(Not Required)로 보고됨 |
| 상태 | 벤더 지침과 대조하여 조사 및 검증하십시오 |
영향받는 구성 요소와 배포 구성에 따라, 성공적인 익스플로잇은 잠재적으로 다음과 같은 결과를 초래할 수 있습니다:
실제 영향은 취약한 구현, 권한, 네트워크 노출 및 적용되는 보안 통제에 따라 달라집니다.
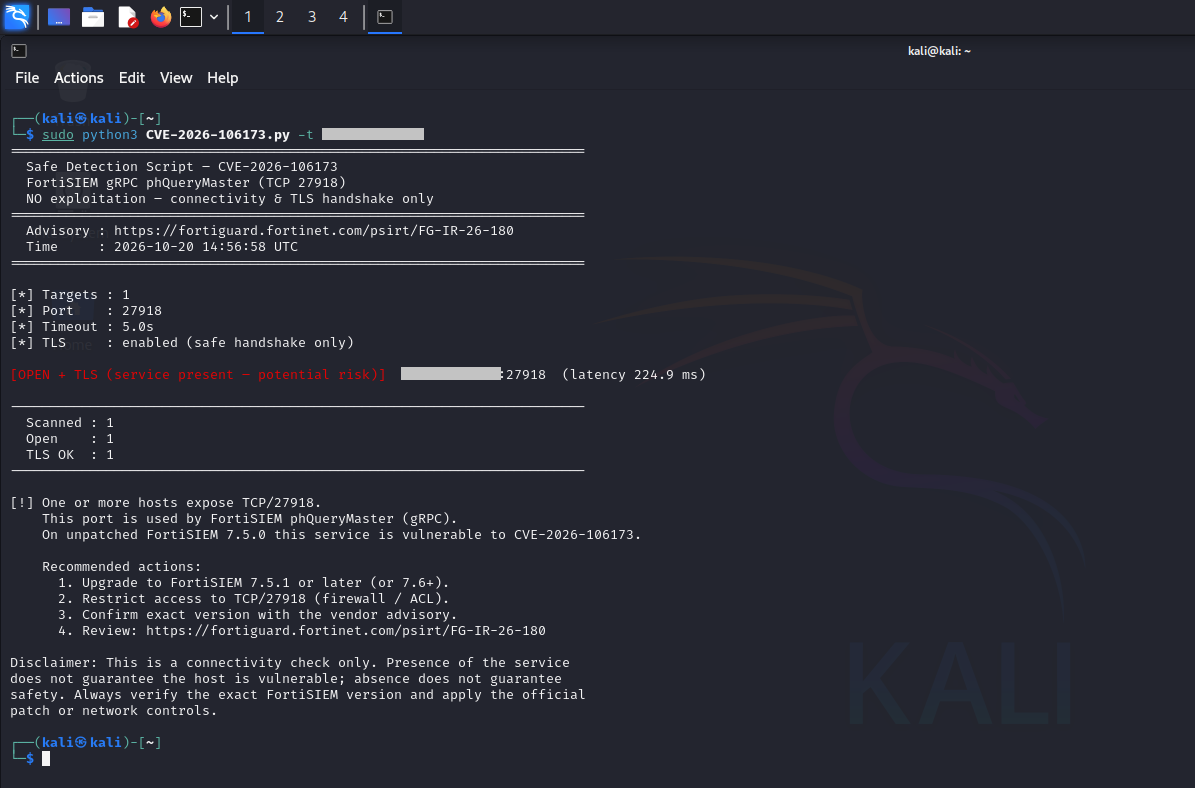
정확한 영향받는 릴리스와 수정된 릴리스를 확인하려면 공식 벤더 권고문을 참조하십시오.
벤더의 최신 지침을 확인하지 않고 2차 출처에서 복사한 버전 번호에 의존하지 마십시오.
권장되는 방어 조치:
보안 팀은 사용 가능한 텔레메트리에서 다음을 검토해야 합니다:
사고가 의심되는 경우, 중단을 초래하는 해결 조치를 수행하기 전에 관련 로그와 증거를 보존하십시오.
이 저장소는 교육 및 방어 보안 목적으로만 제공됩니다. Fortinet과 제휴하거나 Fortinet의 승인을 받은 것이 아닙니다.
모든 테스트는 명시적인 승인을 받은 시스템에서만 수행해야 합니다. 취약점 세부 정보, 영향을 받는 릴리스, 심각도 등급 및 해결 지침은 권위 있는 출처를 통해 독립적으로 검증해야 합니다.
