cyberbro v0.14.2
쓰레기 입력에서 IoC를 추출하고 여러 CTI 서비스를 사용하여 평판을 확인하는 간단한 애플리케이션입니다.
Cyberbro
잡다한 입력에서 IoC를 추출하고 여러 서비스를 통해 평판을 확인하는 간단한 애플리케이션입니다.
🌐 demo.cyberbro.net



소개
Cybergordon과 IntelOwl에서 영감을 받았습니다.
이 프로젝트는 복잡한 솔루션을 배포할 필요 없이, 여러 서비스를 사용하여 관찰 가능한 항목(observable)의 평판을 간단하고 효율적으로 확인할 수 있는 방법을 제공하는 것을 목표로 합니다. 문서는 https://docs.cyberbro.net/ 에서 확인하세요.
[!TIP] 사용자 정의 보고서를 작성하려면 MCP(Model Context Protocol)를 통해 Cyberbro를 좋아하는 LLM(Claude, OpenAI gpt-5...)과 함께 사용하세요.
자세한 내용은 Cyberbro MCP를 확인하세요.
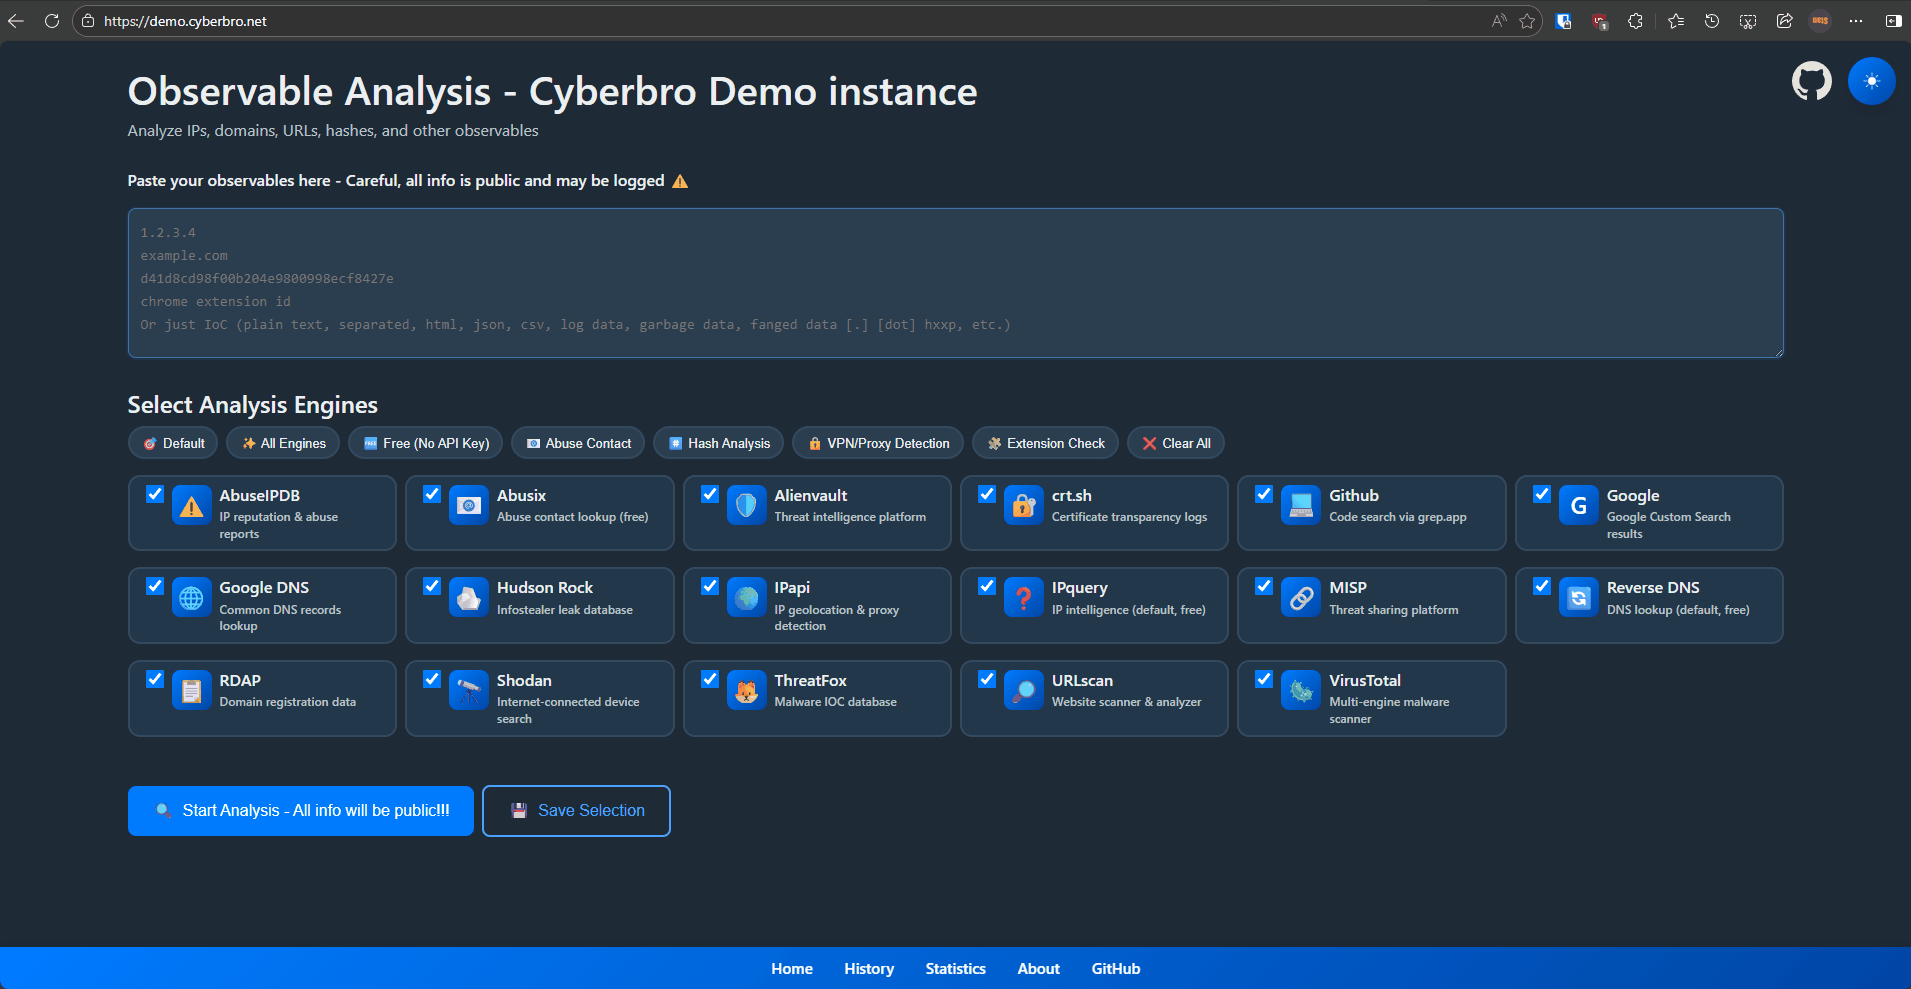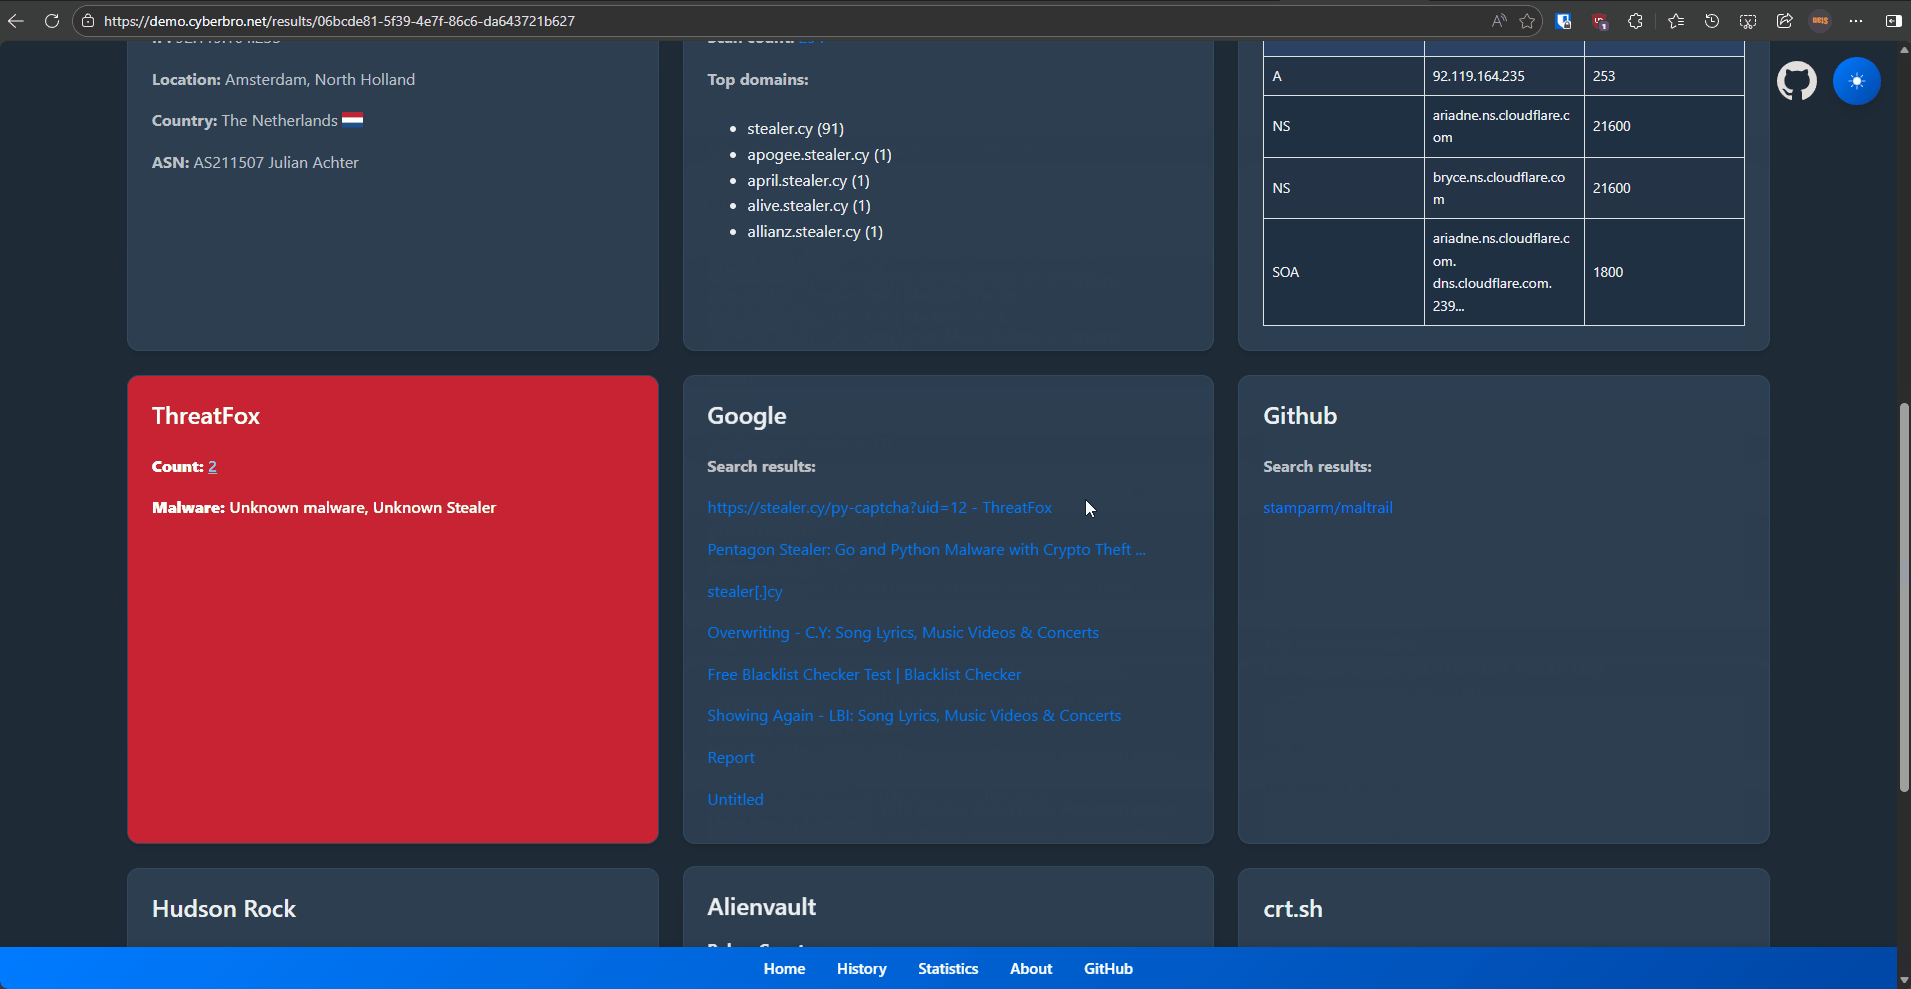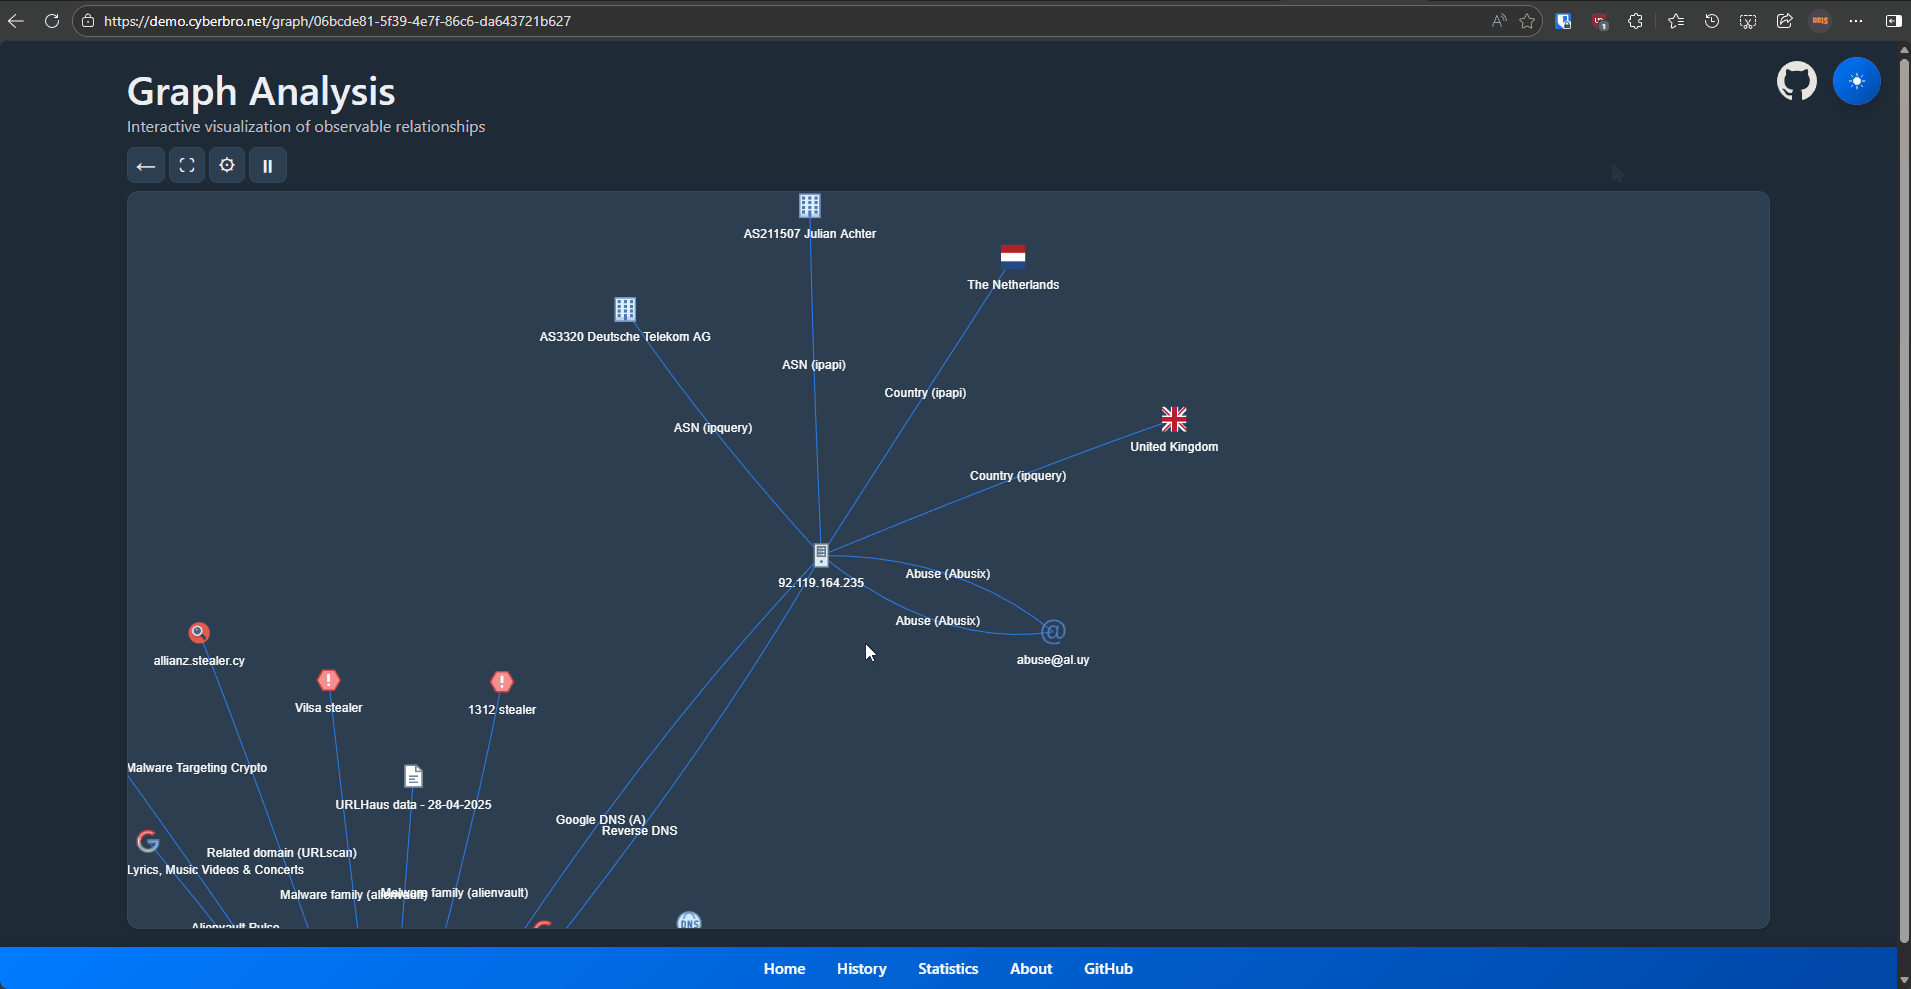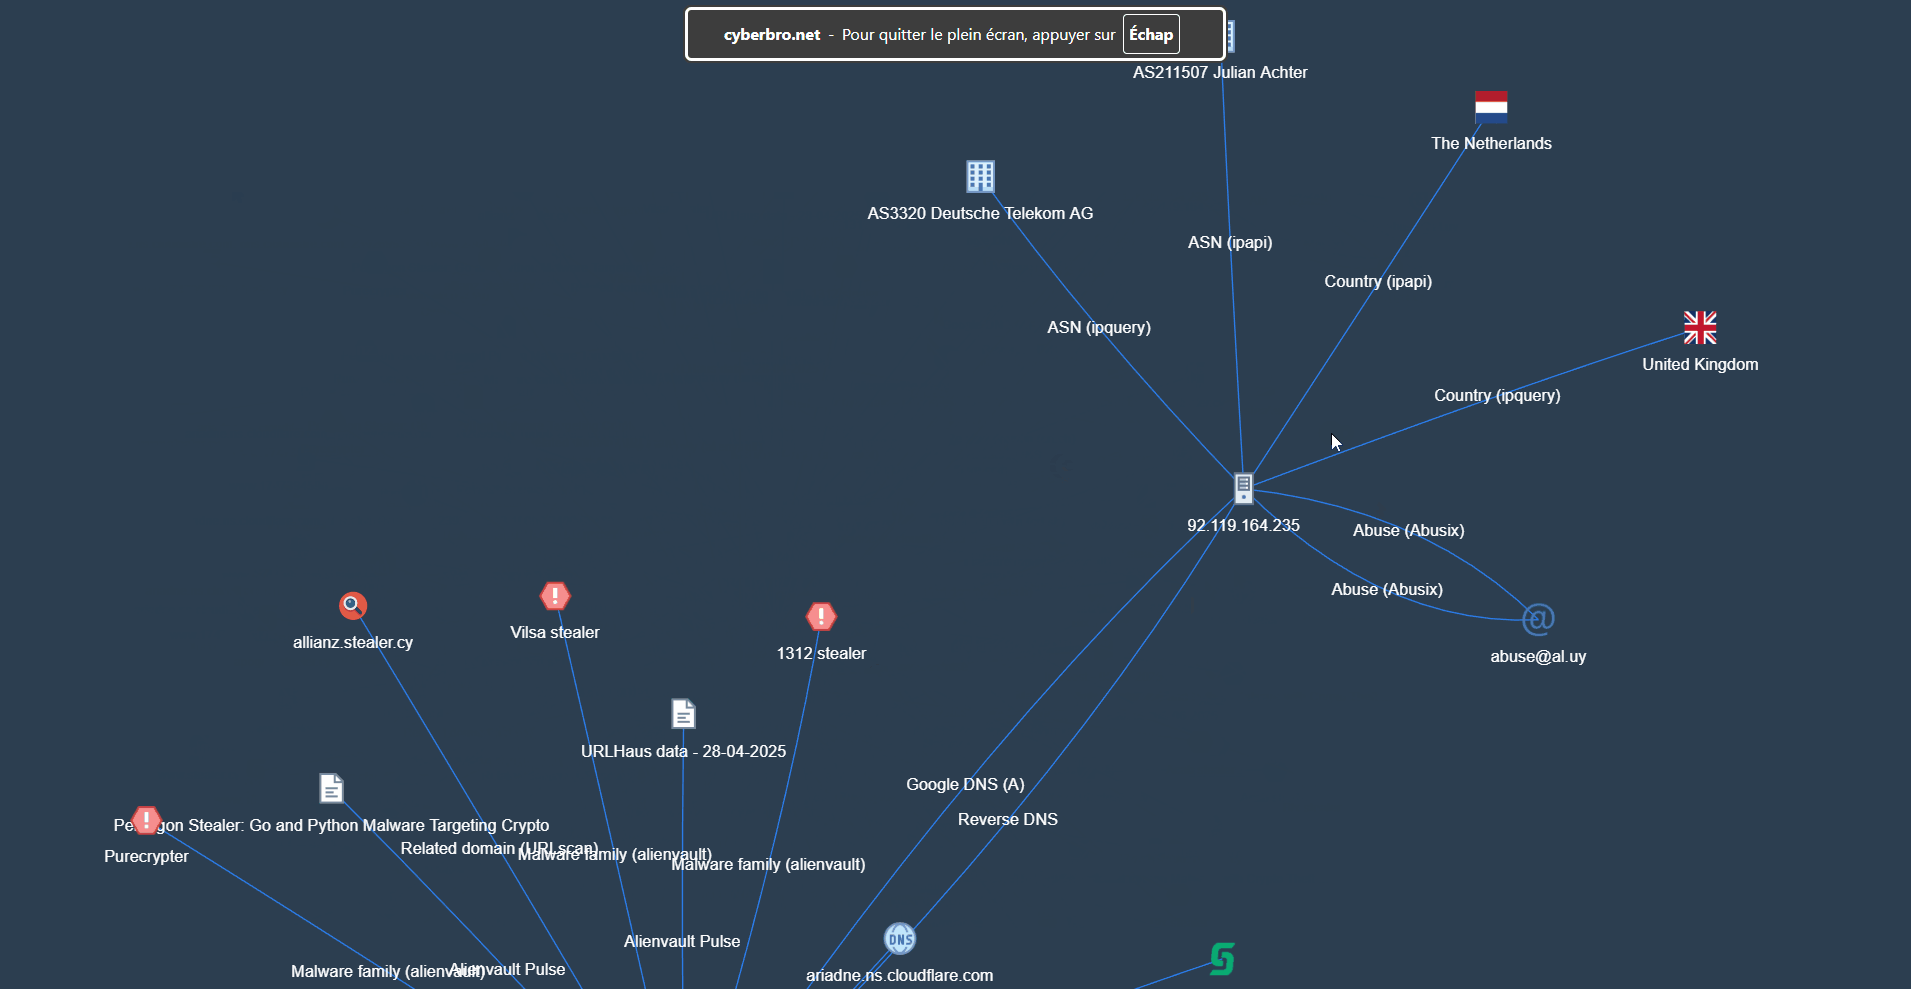
데모
기능
- 간편한 입력: 원시 로그나 IoC를 붙여넣으면 자동으로 파싱하고 추출합니다.
- 다중 서비스 검사: 다양한 위협 인텔리전스 서비스 전반에 걸쳐 IP, 해시, 도메인, URL, Chrome 확장 프로그램 ID의 평판을 조회합니다.
- 종합 보고서: 고급 검색, 필터링, CSV/Excel 내보내기.
- 빠른 처리: 속도를 위한 멀티스레딩.
- 자동 피벗팅: 역방향 DNS와 RDAP / Whois를 통해 관련 도메인, URL, IP를 발견합니다.
- 정확한 도메인 및 악용 정보: RDAP / Whois 및 abuse 연락처 조회.
- 통합: Microsoft Defender for Endpoint, CrowdStrike, OpenCTI, Grep.App, Hudson Rock 등.
- 프록시 및 저장: 프록시 지원 및 결과를 SQLite에 저장.
- 기록 및 그래프: 분석 기록 및 실험적 그래프 뷰.
- 캐시: 반복 조회 속도를 높이기 위한 캐싱(각 엔진이 아닌 멀티 엔진 수준에서 활성화됨).
Cyberbro만의 차별점
- 초보자 친화적: 모든 숙련도 수준에서 접근 가능합니다.
- Chrome 확장 프로그램 ID 조회: ID로부터 확장 프로그램 이름과 CTI 데이터를 가져옵니다.
- 가벼운 배포: 간단한 설정과 사용.
- 고급 TLD 추출: 더 나은 조회를 위한 정확한 루트 도메인 탐지.
- 실용적인 데이터 수집: GitHub와 Google을 사용하여 간과하기 쉬운 IoC를 찾습니다.
- CTI 보고서 통합: IoC.One에서 IoC 관련 보고서를 가져옵니다.
- EDR 통합: 자체 보안 도구(MDE, CrowdStrike)에 대해 관찰 가능한 항목을 검사합니다.
시작하기 - 요약
[!TIP] 귀찮다면 Docker가 필요합니다.
git clone을 하고,.env.sample을.env로 복사한 뒤,docker compose up을 실행하고localhost:5000으로 이동하세요. 네, 그게 전부입니다!
시작하기
- 시작하려면 저장소를 클론하세요
git clone https://github.com/stanfrbd/cyberbro
cd cyberbro
설정 파일 편집 (필수)
cp .env.sample .env
[!NOTE] API 키가 없으신가요? 문제없습니다.
.env.sample을.env로 복사하고 선택적 값을 비워 두면 됩니다. 프록시를 사용하는 경우 주의하세요.
모든 무료 엔진을 사용할 수 있습니다!
.env파일에 값(필요한 경우 프록시 포함)을 채우세요.
[!WARNING]
.env에는 민감한 비밀이 포함되어 있으므로 절대 커밋해서는 안 됩니다. 프로덕션/팀 배포의 경우 SOPS, Vault 또는 이에 상응하는 비밀 관리 워크플로를 사용하세요.
ABUSEIPDB=token_here
ALIENVAULT=token_here
CRIMINALIP_API_KEY=token_here
CROWDSTRIKE_CLIENT_ID=client_id_here
CROWDSTRIKE_CLIENT_SECRET=client_secret_here
DFIR_IRIS_API_KEY=token_here
DFIR_IRIS_URL=https://dfir-iris.local
DFIR_IRIS_SEARCH_NOTES=false
GOOGLE_CSE_CX=cx_here
GOOGLE_CSE_KEY=key_here
GOOGLE_SAFE_BROWSING=token_here
HISTER_TOKEN=token_here
HISTER_BASE_URL=https://hister.example.com
IPAPI=token_here
IPINFO=token_here
MDE_CLIENT_ID=client_id_here
MDE_CLIENT_SECRET=client_secret_here
MDE_TENANT_ID=tenant_here
MISP_API_KEY=token_here
MISP_URL=https://misp.local
MISP_FEEDBACK_SERVER_URL=https://misp-feedback.local
MISP_FEEDBACK_TOKEN=token_here
OPENCTI_API_KEY=token_here
OPENCTI_URL=https://demo.opencti.io
PROXY_URL=
RANSOMWARE_LIVE_API_KEY=token_here
RL_ANALYZE_API_KEY=token_here
RL_ANALYZE_URL=https://spectra_analyse_url_here
ROSTI_API_KEY=token_here
SHODAN=token_here
SPUR_US=token_here
THREATFOX=token_here
VIRUSTOTAL=token_here
WEBSCOUT=token_here
[!IMPORTANT] 버전
v0.13.0부터 Cyberbro는 더 이상secrets.json과/config페이지를 지원하지 않습니다. discussion 165를 참고하세요.
레거시secrets.json이 이미 있다면 다음 명령으로.env로 변환하세요:python3 scripts/secrets_json_to_env.py
문서의 배포를 위한 고급 옵션을 참고하세요.
앱 실행
간편하고 쉬운 방법 - docker 사용
[!WARNING]
docker-compose가 아닌docker compose로compose플러그인을 설치했는지 확인하세요. Docker에서는 로컬.env에FLASK_HOST=127.0.0.1이 설정되어 있어도 앱이 컨테이너 내부의0.0.0.0에 바인딩됩니다.
docker compose up # use -d to run in background and use --build to rebuild the image
- http://127.0.0.1:5000 으로 이동하여 즐기세요.
이미지를 빌드하기 전에
.env를 편집하는 것을 잊지 마세요.
모든 Docker 배포 옵션을 확인하려면 문서의 배포를 위한 고급 옵션을 참고하세요.
예전 방식
- 저장소를 클론하고 요구 사항을 설치하세요.
의존성을 설치하기 전에 venv를 생성하는 것이 좋습니다.
pip install -r requirements.txt
gunicorn으로 앱을 실행하세요(클린 모드).
gunicorn -c prod/gunicorn.conf.py app:app
- 개발 모드로 앱을 실행하세요.
python3 app.py
스크린샷
모든 스크린샷 보기
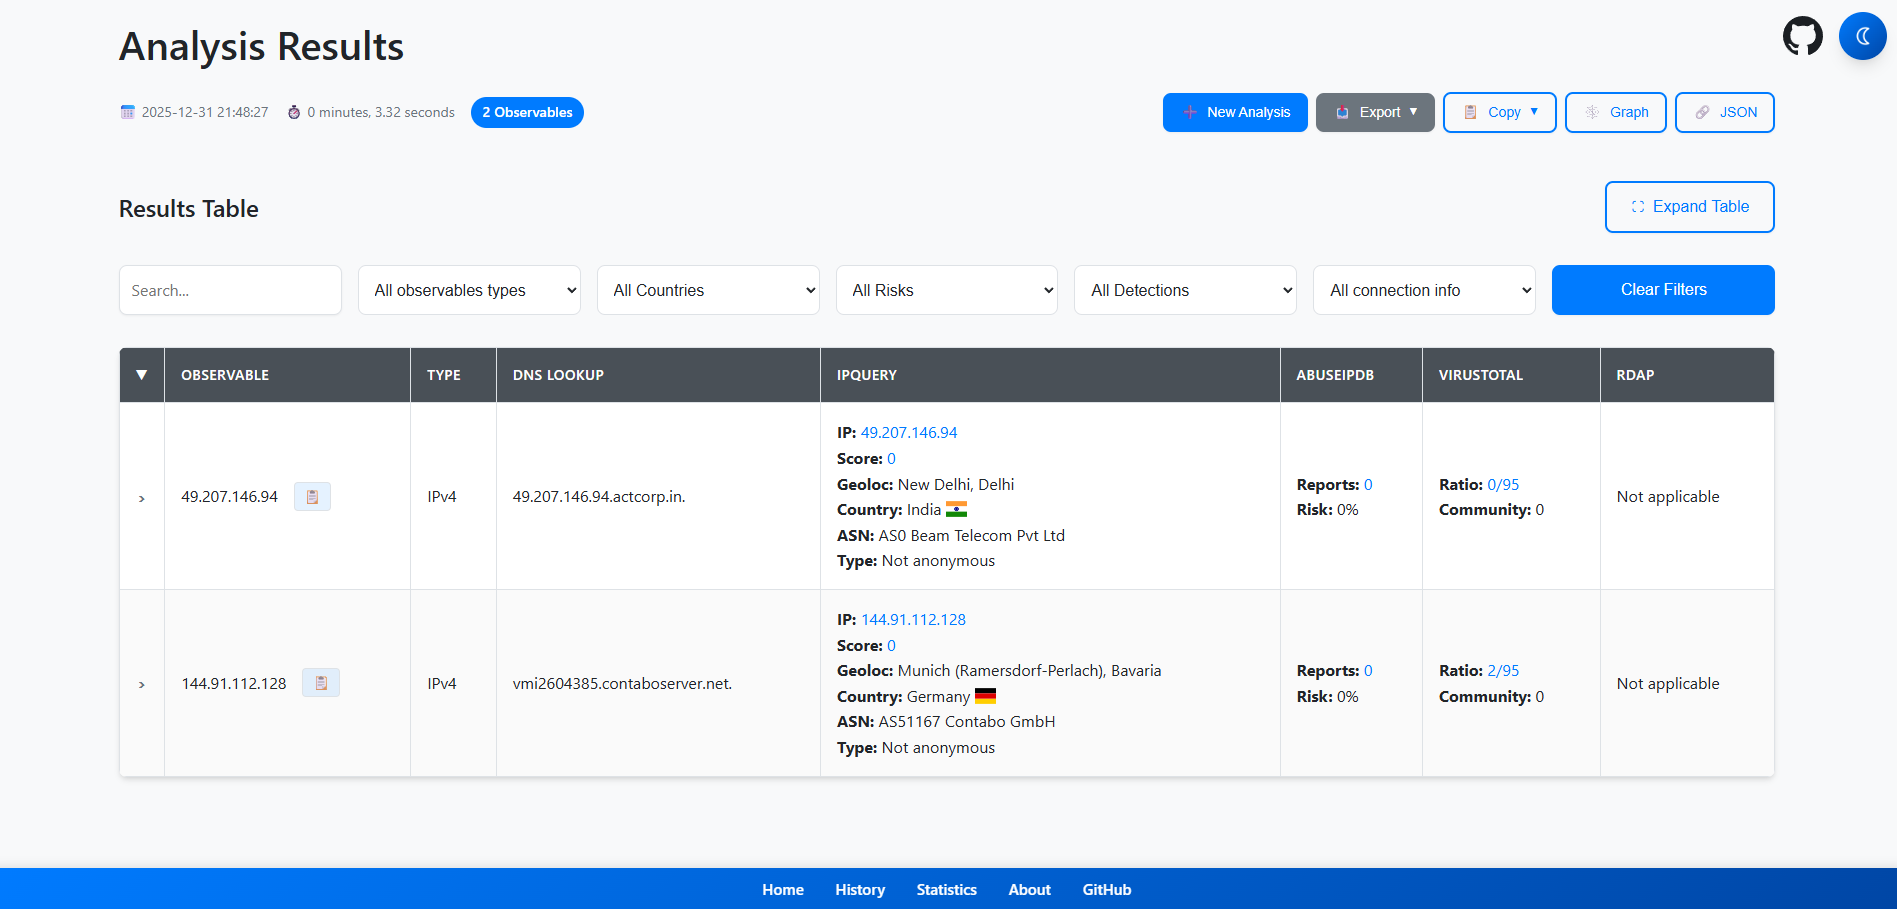
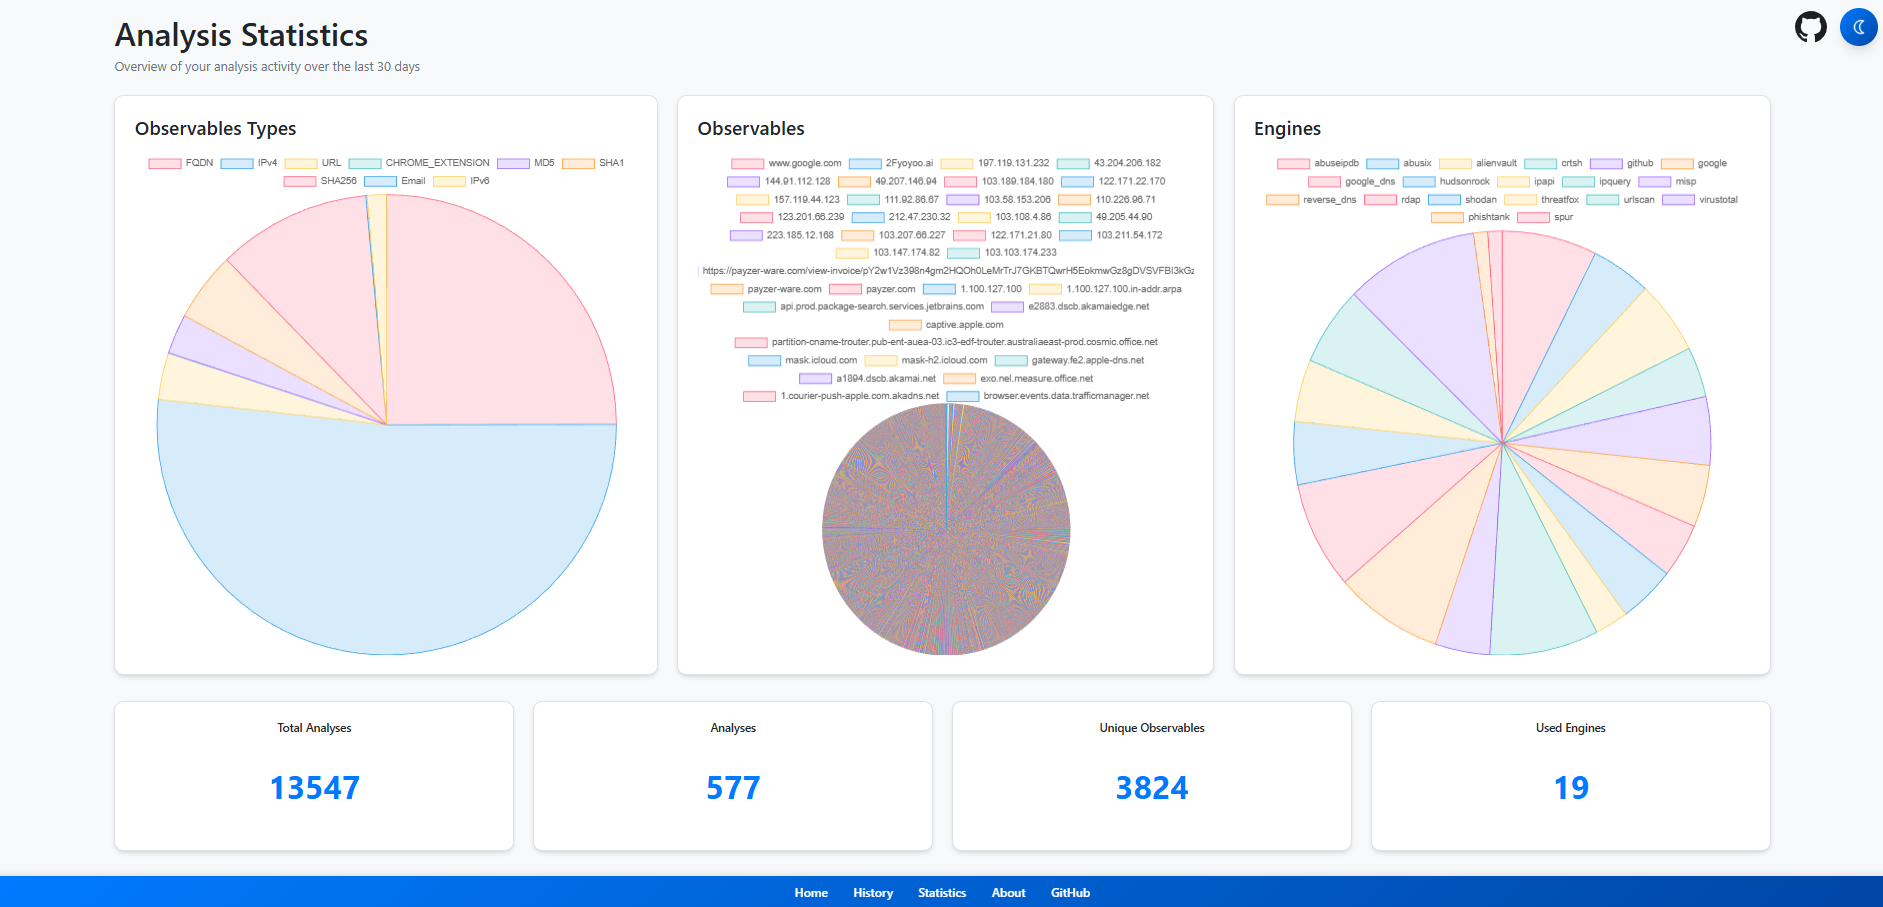
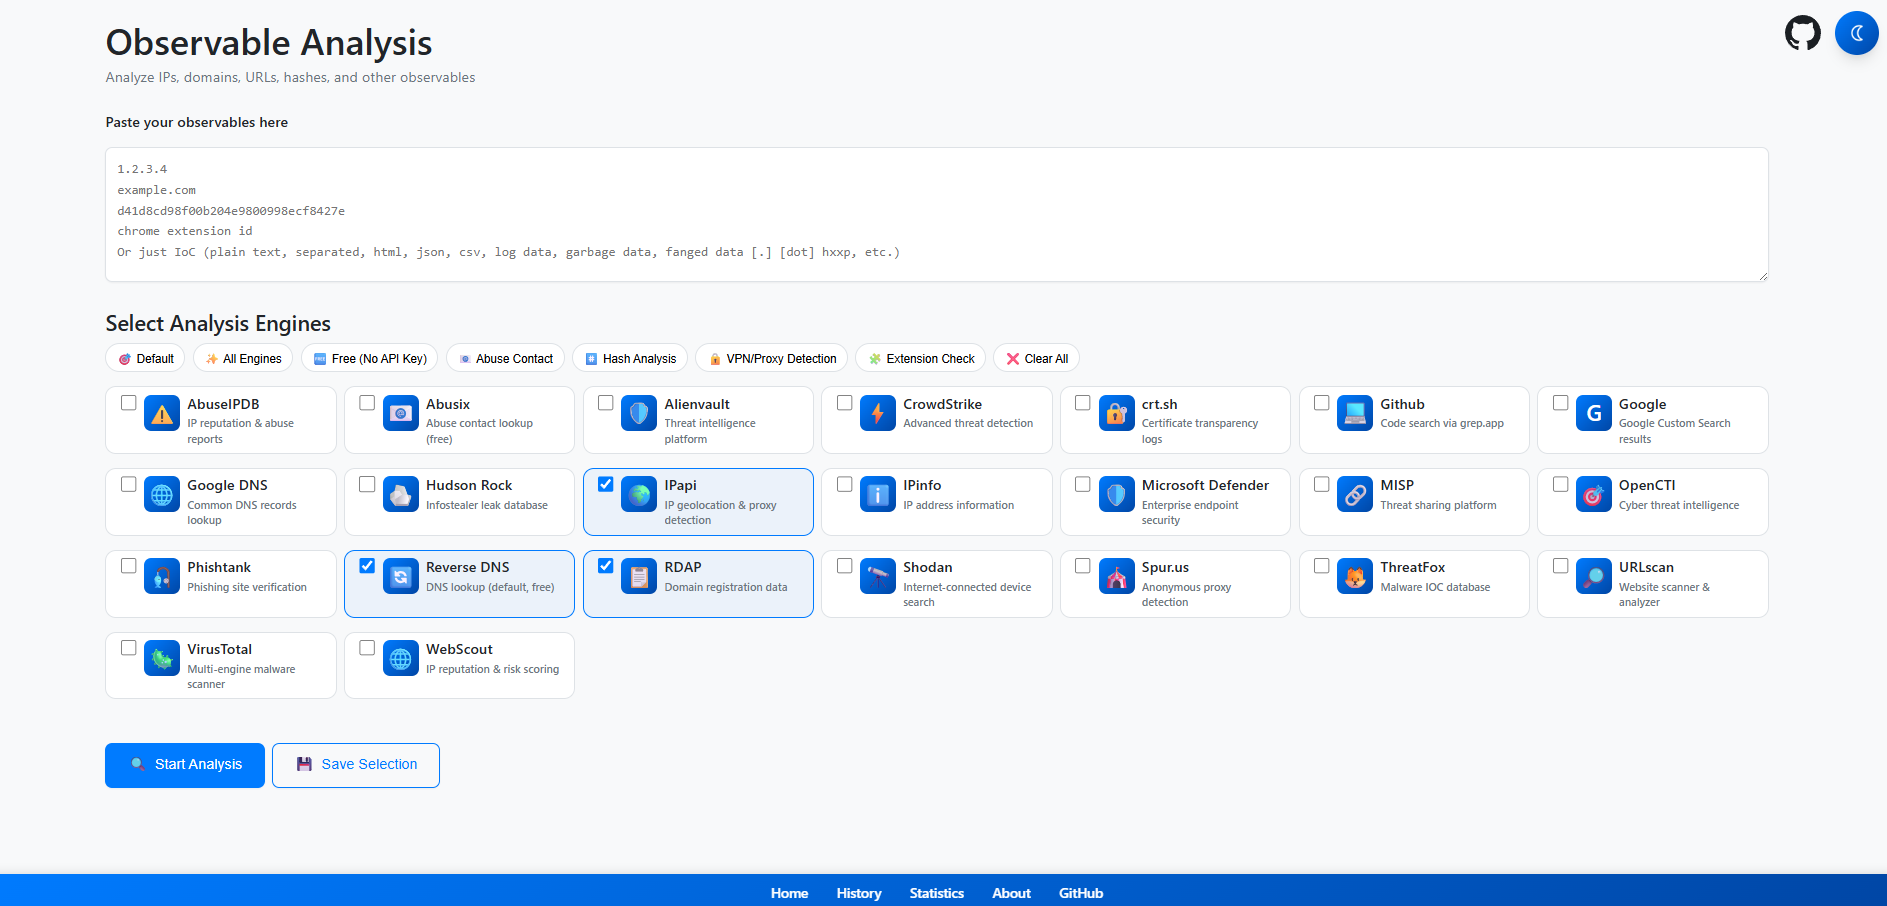
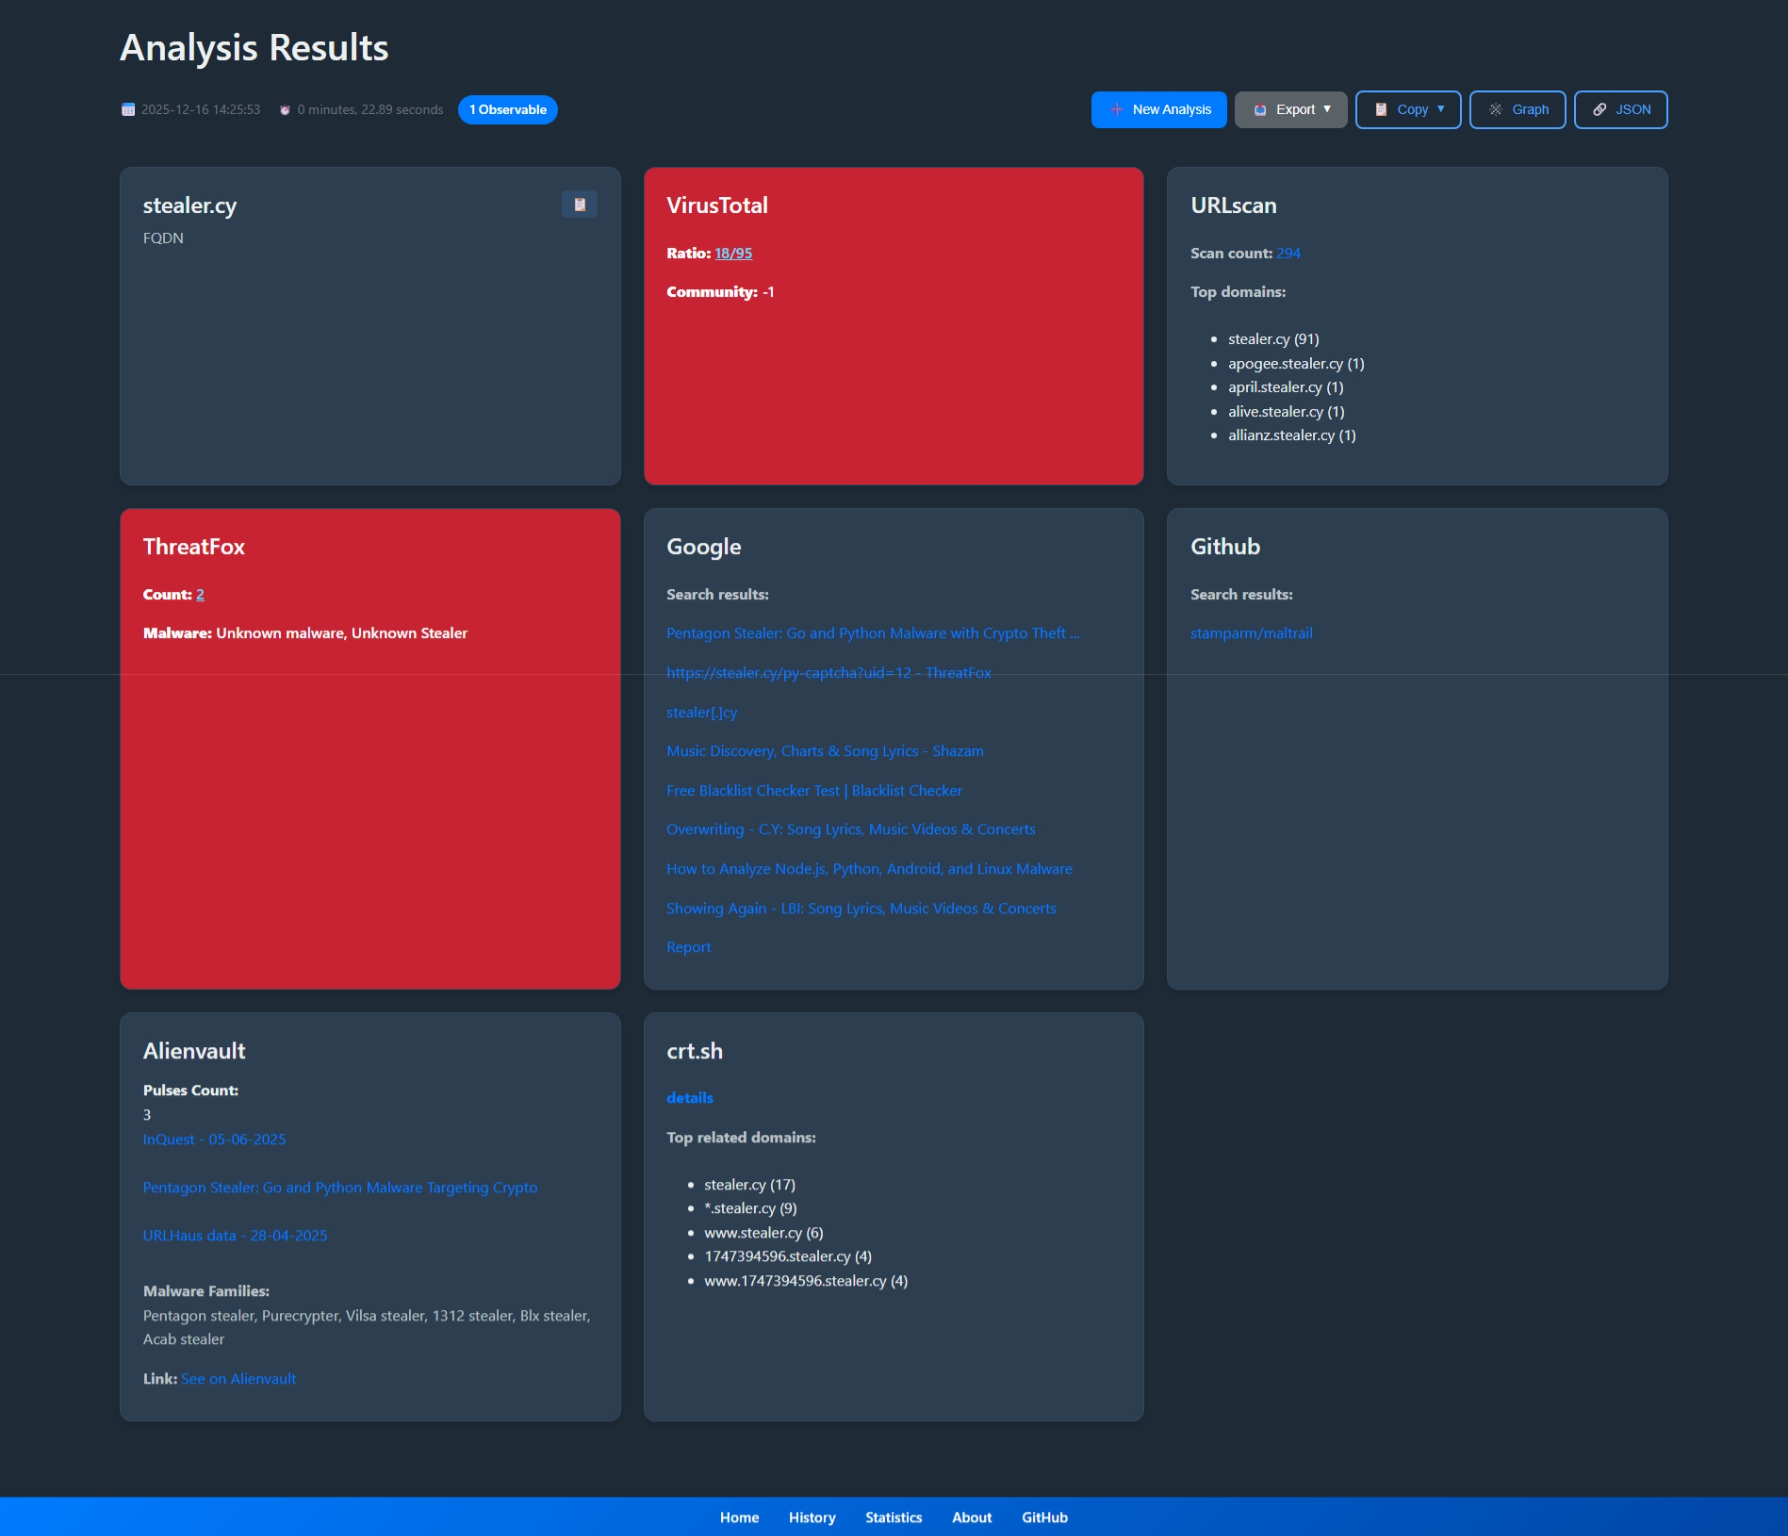
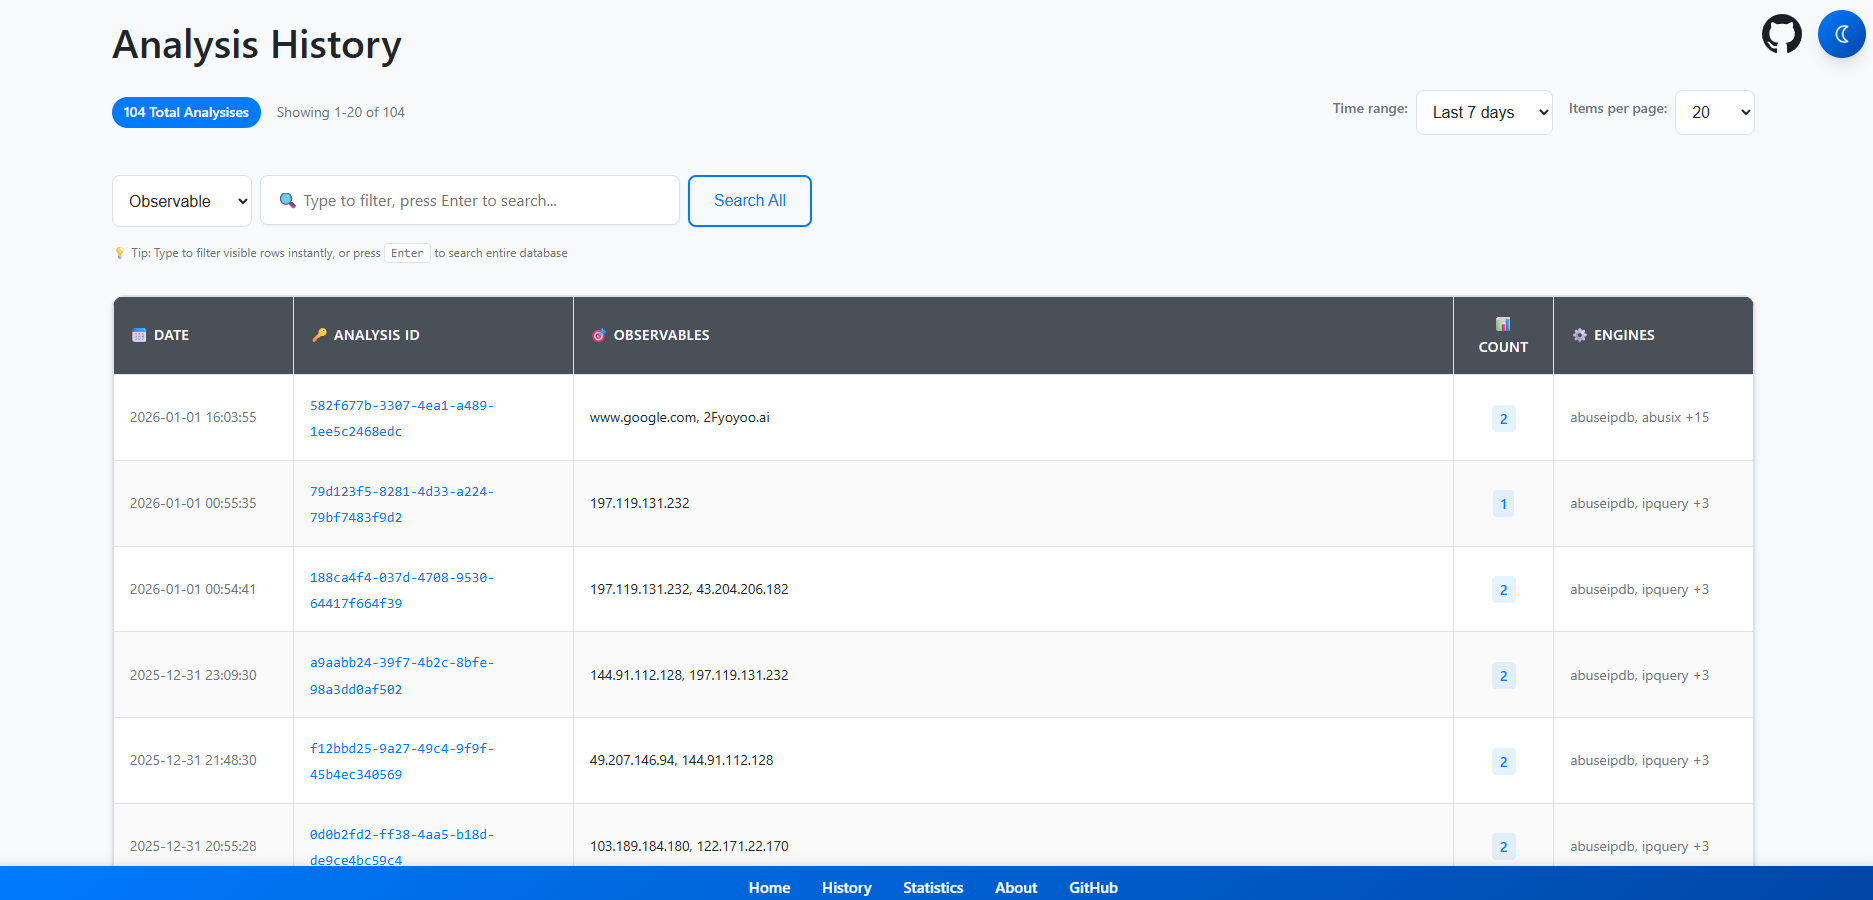
[!CAUTION] 프로덕션 환경에서 사용할 계획이라면 보안 문제를 방지하기 위해 잘 구성된 리버스 프록시 + WAF를 사용하세요.
Cyberbro 브라우저 확장 프로그램