
 #1
Tools for auditing, testing, and securing Wi-Fi, Bluetooth, and RFID systems.
Kitploit 추천

 pauleprichna/cybersecurity
네트워크 정찰, DDoS, 무차별 대입, 피싱, Wi-Fi 공격, 악성코드 생성, MITM, 그리고 librsvg use-after-free CVE 분석을 다루는 프랑스 사이버보안 연구실 과제.
 0xsemizzz/cve-2026-95622
특수하게 조작된 Cell Broadcast Message(CBM)를 처리할 때 발생하는 assertion 실패로 인한 ModemManager 서비스 거부(DoS) 취약점입니다.
 vulnsvnc/cve-2026-125399
Write-up and proof-of-concept for CVE-2026-125399, a zero-click unauthenticated OS command injection in Fluxion via eval() on attacker-controlled…
 llcforge/cve-2026-126978
Philips Hue Bridge HomeKit HAP 취약점을 위한 Python PoC 및 TLV8 퍼저: 인증 전 SRP publicKey 힙 오버플로(CVE-2026-126978) 및 ChaCha20 길이 언더플로(CVE-2026-126979).
 tianlansedexiaoniu/cve-2026-19971_guest
LB-LINK WR1210M (CVE-2026-19971) 무단 구성 정보 유출 취약점 및 게스트 네트워크 확장 공격 체인 분석
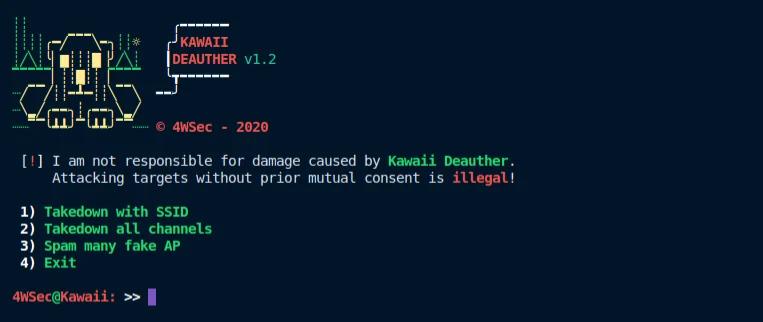 drau6/kawaiideauther
클라이언트와 라우터의 인증을 해제하고 mdk3와 macchanger를 사용해 가짜 액세스 포인트를 대량으로 생성하는 무선 보안 테스트용 셸 기반 WiFi 침투 테스트 툴킷입니다.
 hydrabus/hydrabus
임베디드 해킹, 디버깅 및 침투 테스트를 위한 오픈 소스 멀티툴 하드웨어 보드로, HydraFW 펌웨어, NFC/NAND 지원 및 JTAG/SWD 디버거 포트를 갖추고 있습니다.

 novacode1337/eviltwin
공용 Wi-Fi에서의 Evil Twin 공격에 대한 실용적 방어 지침 — 전체 연구 주기: 위협 분석, 격리된 실험실 시뮬레이션(Kali Linux / airgeddon), 그리고 6가지 규칙 보호 프레임워크
 entropq2/eviltwin
공용 Wi-Fi 환경에서 Evil Twin 공격에 대응하기 위한 실용적 방어 지침 — 전체 연구 주기: 위협 분석, 격리된 실습 환경 시뮬레이션(Kali Linux / airgeddon), 그리고 6가지 규칙 보호 프레임워크
 mahdamin/esp-idf-injection-ng
ESP-IDF v5+/v6+에서 단일 명령 `objcopy --weaken-symbol` 패치를 통한 원시 802.11 프레임 주입. `esp_wifi_80211_tx()`를 통해 인증(SAE Commit), Deauth, Reassoc, Disassoc 및 제어…








