 completetech-security/php2shell-check
CVE-2026-109618, CVE-2026-109619에 대한 패시브 PHP2Shell 노출 검사기로, 브랜드화된 HTML 보고서를 제공합니다. 단일 파일 Python, 의존성 없음, 익스플로잇 페이로드 없음.





PHP2Shell의 영향을 받는 PHP 버전을 공개적으로 알리는 웹사이트를 위한 수동적 분류
CVE-2026-109618 · CVE-2026-109619 · 단일 파일, 의존성 없음
php2shell-check는 웹사이트가 공개 응답 헤더에 이미 알리고 있는 PHP 버전을 읽고, 이를 각 PHP 브랜치의 공식 업스트림 수정 버전과 비교합니다. 익스플로잇 페이로드를 전혀 전송하지 않으며, robots.txt를 준수하고, 불확실성을 정직하게 보고합니다. 숨겨졌거나, 상충되거나, 벤더가 빌드한 버전은 unknown으로 처리되며, 절대 "안전"으로 표시되지 않습니다.
robots.txt를 읽은 후 대상당 일반 페이지 요청 한 번만 수행하며, 검증된 TLS와 설명이 포함된 User-Agent를 사용합니다.php2shell_exploitability=not_tested가 기록됩니다.wordpress_check.py는 Python 표준 라이브러리만 사용합니다. 파일명과 기본 User-Agent는 호환성을 위해 유지되며, PHP2Shell 평가에 WordPress는 필요하지 않습니다.[!IMPORTANT] 잠재적 노출은 확인된 익스플로잇 가능성이 아닙니다. 헤더로는 PHP SAPI, 벤더 백포트, 실제 패치 상태를 알 수 없습니다. 모든 결과를 관리자가 확인해야 할 신호로 취급하십시오. 평가 권한이 있는 웹사이트만 점검하십시오.
Windows, macOS 또는 Linux에서 Python 3.10 이상이 필요합니다. 설치할 것은 없습니다: pip 패키지, API 키, 브라우저, 데이터베이스 모두 필요하지 않습니다. 시스템에서 Python이 python3로 명명된 경우 python3를 사용하십시오.
git clone https://github.com/CompleTetech-Security/php2shell-check.git
cd php2shell-check

python wordpress_check.py example.com                       # CSV to the terminal
python wordpress_check.py --input websites.txt --format html --output report.html
websites.txt는 한 줄에 하나의 승인된 웹사이트가 들어 있는 텍스트 파일입니다. websites.example.txt는 예약된 예제 도메인을 사용하여 형식을 보여줍니다. 입력 규칙과 옵션은 사용법을 참조하세요.
모든 웹사이트 결과에는 php2shell_status가 포함됩니다:
| 상태 | 의미 |
|---|---|
potentially_affected | 해당 브랜치의 수정 버전보다 낮은, 완전하고 조건 없는 PHP 버전이 표시됩니다. 관리자에게 확인을 요청하세요. |
fixed_version_reported | 표시된 버전이 해당 브랜치의 수정 버전을 충족합니다. 이는 보고된 버전일 뿐, 검증된 패치나 이상 없음 판정이 아닙니다. |
unknown | 버전이 숨겨졌거나, 일부만 표시되었거나, 상충되거나, 사전 릴리스이거나, 벤더가 조건을 붙였거나, 대상 범위인 8.2–8.5 브랜치를 벗어난 경우입니다. |
| PHP 브랜치 | 8.2 | 8.3 | 8.4 | 8.5 |
|---|---|---|---|---|
| 수정 버전 | 8.2.35 | 8.3.36 | 8.4.27 | 8.5.12 |
임계값은 2026-10-21에 확인한 PHP 프로젝트의 CVE-2026-109618 및 CVE-2026-109619 권고에서 가져온 것입니다. 이 표는 스크립트에 내장되어 있으며 인터넷에서 갱신되지 않습니다. Ubuntu와 같은 배포판은 업스트림 버전 번호를 변경하지 않고 수정 사항을 백포트하므로, 패키지로 빌드된 버전은 항상 unknown입니다.
운영 결과는 평가 결과와 별개입니다. 완료된 실행에는 차단되었거나, 시간 초과되었거나, 범위를 벗어난 대상이 포함될 수 있으며, 해당 행은 부정적 발견이 아니라 unknown 평가를 가집니다. 탐지 status 및 fetch_status 값과 모든 출력 필드는 전체 참조를, 각 버전이 어떻게 분류되는지는 평가 방법론을 참조하세요.
--format html은 로고, 요약 타일, 그리고 위험도순으로 정렬된 모든 결과를 담은 단일 오프라인 파일을 생성합니다. 독자의 라이트 또는 다크 테마를 따르며 깔끔하게 인쇄됩니다.
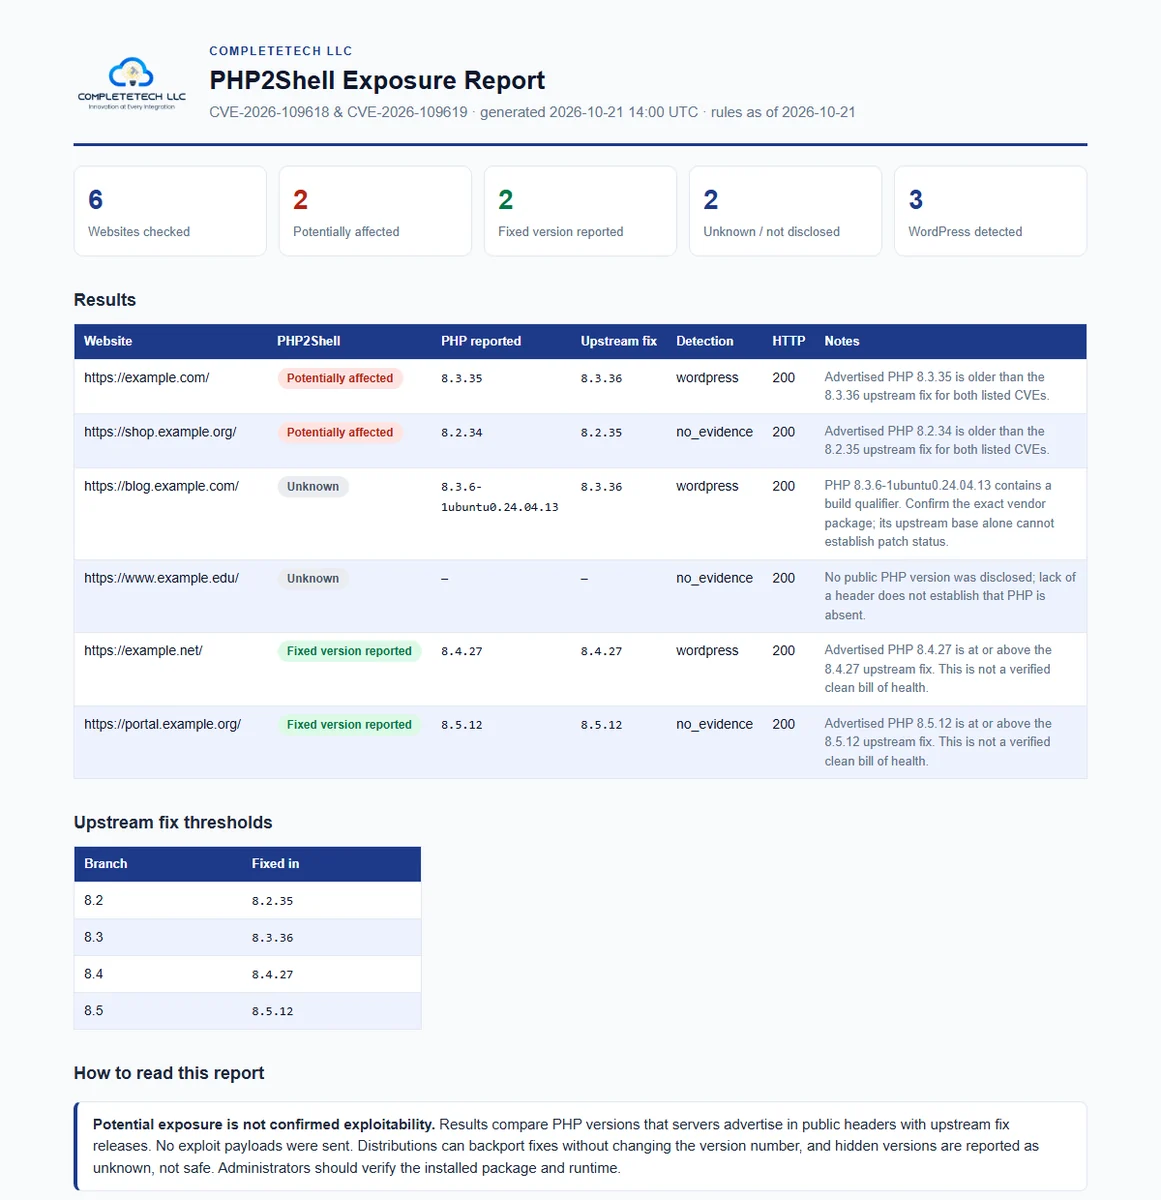
예약된 example.* 도메인으로 만든 합성 예시입니다. HTML 보기.
--logo path/to/logo.png와 --brand "Your Company"를 사용하여 자체 조직에 맞게 보고서를 브랜딩하세요. CSV와 JSON은 스프레드시트와 파이프라인용으로 계속 사용할 수 있습니다.
/robots.txt를 읽고, 페이지가 허용되지 않으면 중단합니다.GET 요청을 한 번 보냅니다.X-Powered-By 및 Server 헤더와, 이미 반환된 HTML의 WordPress 마커를 검사합니다.리디렉션 범위. 리디렉션은 각 제공된 오리진(스킴, 호스트명, 유효 포트) 내에 머뭅니다. 동일 호스트의 HTTP 포트 80에서 HTTPS 포트 443으로의 이동만 암묵적으로 허용됩니다. www 이름이나 다른 포트를 포함한 추가 오리진은 반복 가능한 --authorized-origin https://approved.example:8443을 통해 명시적으로 승인되어야 합니다. 해당 범위를 벗어난 페이지 및 robots 리디렉션은 목적지 요청 전에 중단되고 fetch_status=out_of_scope를 보고합니다. robots 허용은 승인이 아닙니다.
총 대상 기한. CLI는 --target-timeout 120을 강제합니다. 이는 로봇, 리디렉션, 페이싱 및 HTTP 획득이 공유하는 대상별 단조 예산입니다. --timeout 15는 추가적인 소켓 비활성 제한으로 유지됩니다. DNS, 연결, TLS, 응답 헤더 및 느리게 흘러나오는 본문은 한 번에 하나의 일회용 요청 프로세스에서 실행되며, 기한이 소진되면 해당 프로세스는 종료되고 다음 대상으로 넘어가기 전에 수거됩니다. 실패한 대상은 부정적 발견 대신 fetch_status=deadline_exceeded와 알 수 없는 평가를 기록합니다. 프로세스 시작 및 취소에는 약간의 OS 스케줄링 오버헤드가 있습니다.
리디렉션 홉, 응답 크기 제한, 로봇 파싱, 크롤 지연 처리 및 검사를 중단시키는 접근 제한 응답은 요청되는 항목에 명시되어 있습니다.
입력 파일은 한 줄에 하나의 도메인 또는 URL이 있는 UTF-8 텍스트입니다. 빈 줄과 #으로 시작하는 줄은 무시되며, 정확히 중복된 항목은 건너뜁니다. 맨 도메인은 기본적으로 HTTPS로 처리되며, 명시적 경로는 제공된 그대로 검사됩니다. 위치 인자 URL과 --input은 함께 사용할 수 있습니다. 이 파일은 텍스트 목록이며, CSV나 Excel 워크북이 아닙니다. 자세한 내용은 입력 형식을 참조하십시오.
python wordpress_check.py https://example.com                      # one site, CSV to stdout
python wordpress_check.py example.com https://example.org --format json --output results.json
python wordpress_check.py --input websites.txt --output results.csv --delay 2 --contact https://your-domain.example/contact
| 옵션 | 기본값 | 목적 |
|---|---|---|
--input PATH | 없음 | UTF-8 텍스트 파일, 한 줄에 웹사이트 하나. |
--output PATH | stdout | 최종 보고서를 원자적으로 게시하고 PATH.partial.json 체크포인트를 유지합니다. 기존 경로는 거부됩니다. |
--force | 꺼짐 | 성공적인 렌더링 후 기존 최종 출력을 교체합니다. 체크포인트는 절대 교체하지 않습니다. |
--recover PATH | 없음 | 대상이나 요청 없이 체크포인트를 오프라인으로 렌더링합니다. |
--format csv|json|html | csv | 출력 형식. |
--logo PATH / --brand NAME | assets/logo.png / CompleteTech LLC | HTML 보고서의 로고와 조직 이름. |
--delay SECONDS | 1 | 오리진에 대한 요청 간 최소 시간. Robots 규칙에 따라 늘어날 수 있습니다. |
--timeout SECONDS | 15 | 소켓별 타임아웃; 전체 데드라인은 아닙니다. |
--target-timeout SECONDS | 120 | 대상별 총 단조 예산. |
--authorized-origin ORIGIN | 없음 | 추가 승인된 리디렉션 오리진(스킴, 호스트, 선택적 포트); 반복 가능. |
--contact VALUE | 비어 있음 | User-Agent에 포함되는 공개 연락처 URL 또는 이메일. |







