에이전틱 스캐닝, 분석가 도구, API 테스팅, 모델 체크포인트 및 MCP 통합을 갖춘 오픈소스 셀프 호스팅 웹 모의해킹 제품군입니다.
오픈소스, 셀프 호스팅 웹 모의해킹 제품군.
에이전틱 스캐닝, 분석가 도구, API 테스팅 및 특화 보안 모델.
BugTraceAI는 웹 및 API 테스팅 엔진, 분석가 워크스페이스, 공개된 모델 체크포인트, MCP 통합을 하나의 모듈형 제품군으로 제공합니다. 필요한 컴포넌트를 자체 인프라에서 실행하고 각 발견 사항의 근거를 검토하세요.
런처로 설치 · 문서 읽기 · 샘플 보고서 살펴보기 · BugTraceAI 모델 둘러보기 · 커뮤니티 참여
| 원하는 작업 | 시작할 항목 |
|---|---|
| 터미널에서 에이전틱 웹 평가를 실행하거나 REST/MCP를 통해 자동화 | BugTraceAI-CLI |
| 브라우저에서 HTTP 트래픽을 조사하고, 분석가 도구를 사용하며, 스캔을 추적하고 보고서를 검토 | BugTraceAI-WEB |
| 계약 인식 탐색과 근거 검토로 API 대상을 평가 | BugTraceAI-API |
| 모듈을 선택하고, 서비스를 구성하고, 제품군을 설치 | BugTraceAI-Launcher |
| 공개된 BugTraceAI 모델 체크포인트 살펴보기 | BugTraceAI Models |
| MCP를 통해 추가 보안 도구 연결 | ReconFTW MCP |
| 의도적으로 취약하게 만든 대상에 대해 연습 | BugStore |
WEB은 웹 스캔을 위해 CLI 엔진에, API 대상 스캔을 위해 API 엔진에 연결할 수 있습니다. 런처를 사용하면 WEB, CLI, API 또는 이들의 조합을 선택할 수 있습니다.
| 제품 | CVE | CVSS |
|---|---|---|
| Wallos | CVE-2026-27479 | 7.7 High |
| ZoneMinder | CVE-2026-27470 | 8.8 High |
| Piwigo | CVE-2026-27834 | 7.2 High |
CLI 4.0.16-beta · 대화형 터미널 워크스페이스
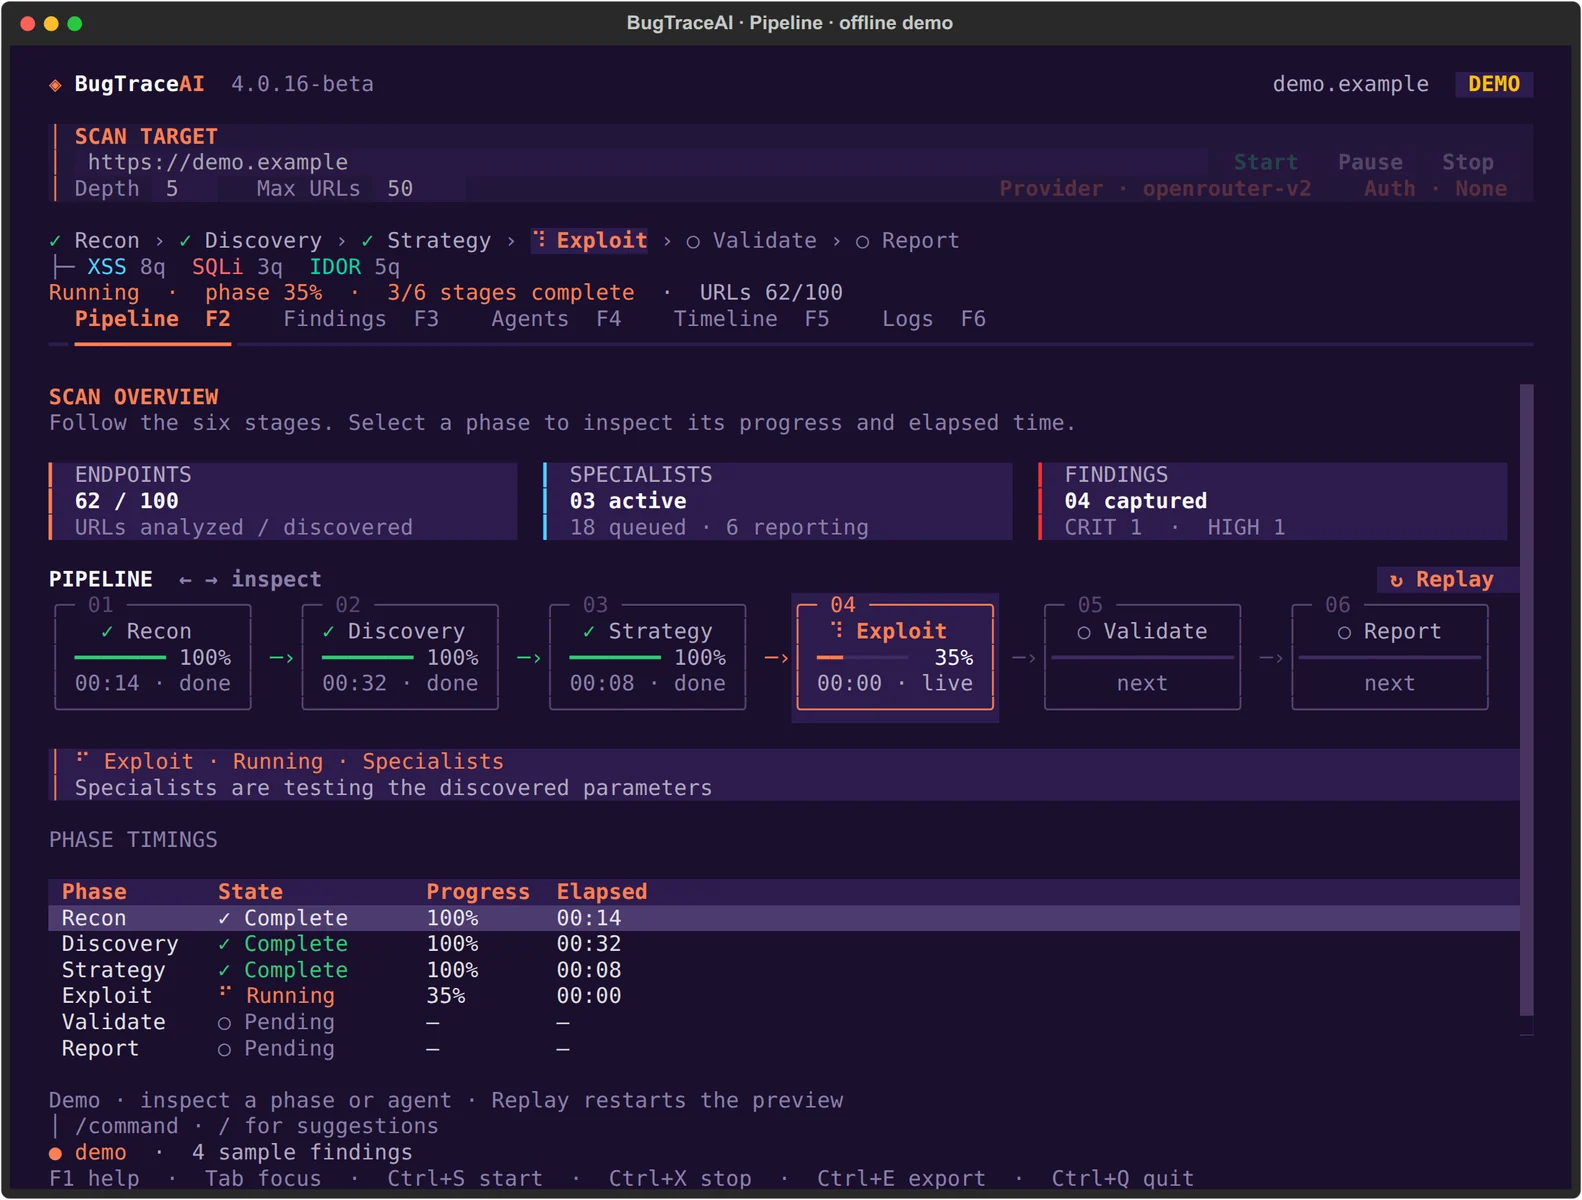
실제 TUI에는 Pipeline, Findings, Agents, Timeline, Logs의 다섯 가지 뷰가 있습니다. 워크스페이스에서 대상, 크롤링 제한, Provider/F7 및 Auth/F8을 구성하세요. 터미널 캡처는 샘플 데이터를 사용하는 내장 오프라인 데모를 사용합니다. CLI 스크린샷 갤러리 및 설치 가이드 열기.
WEB · API 검색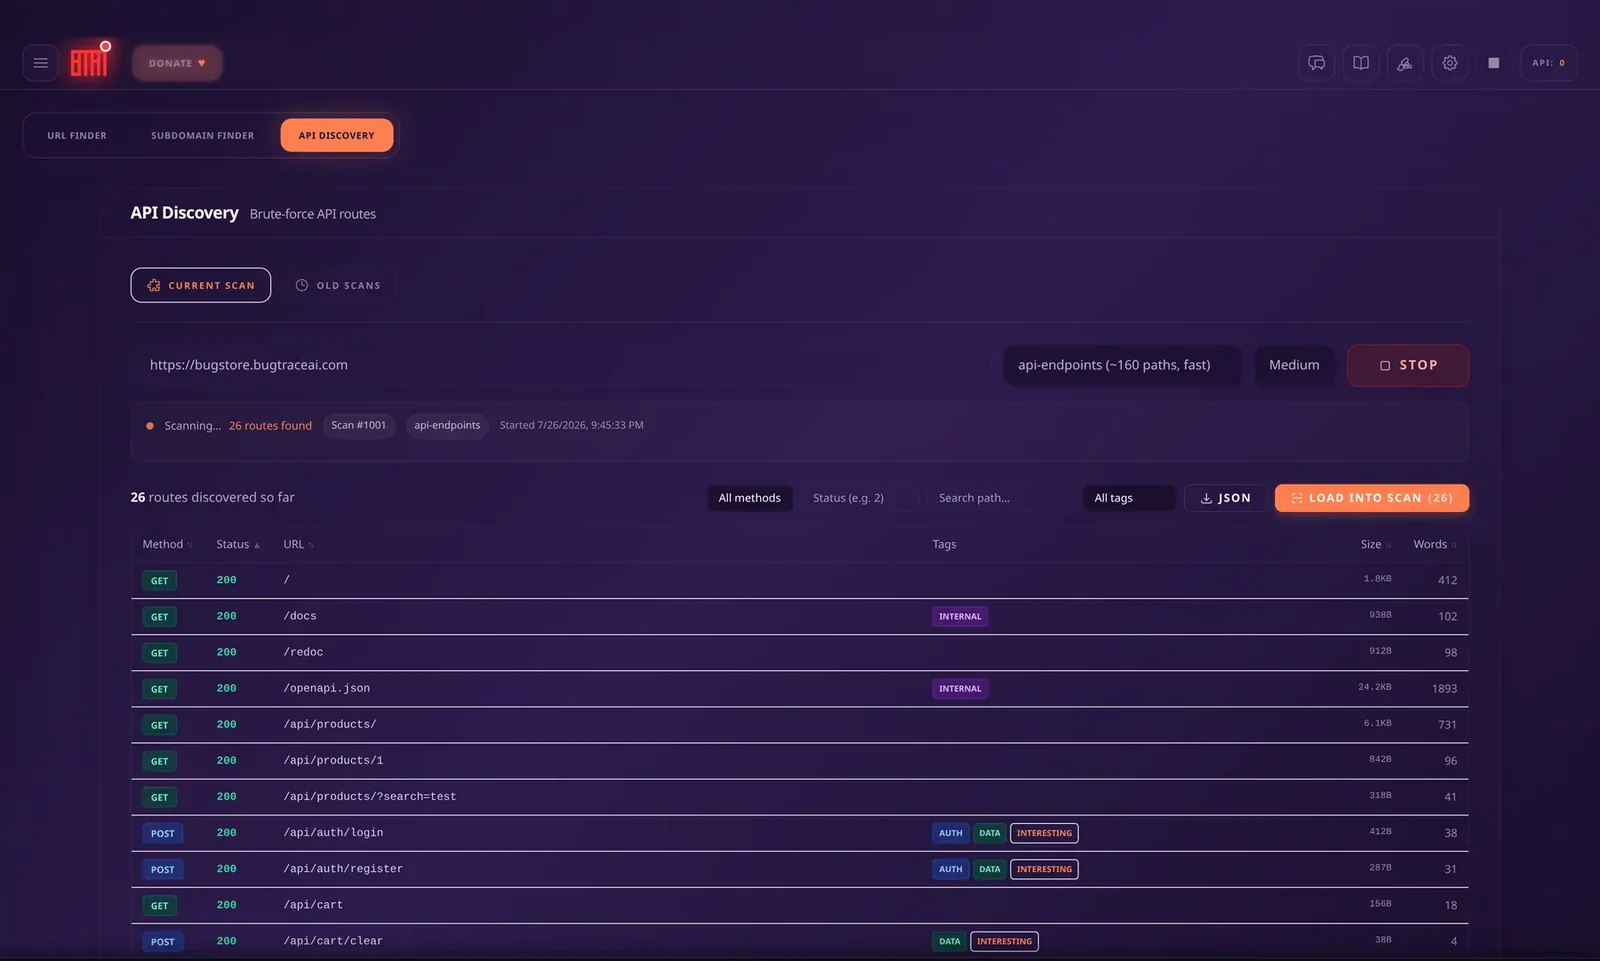 |
WEB · 전문가 그래프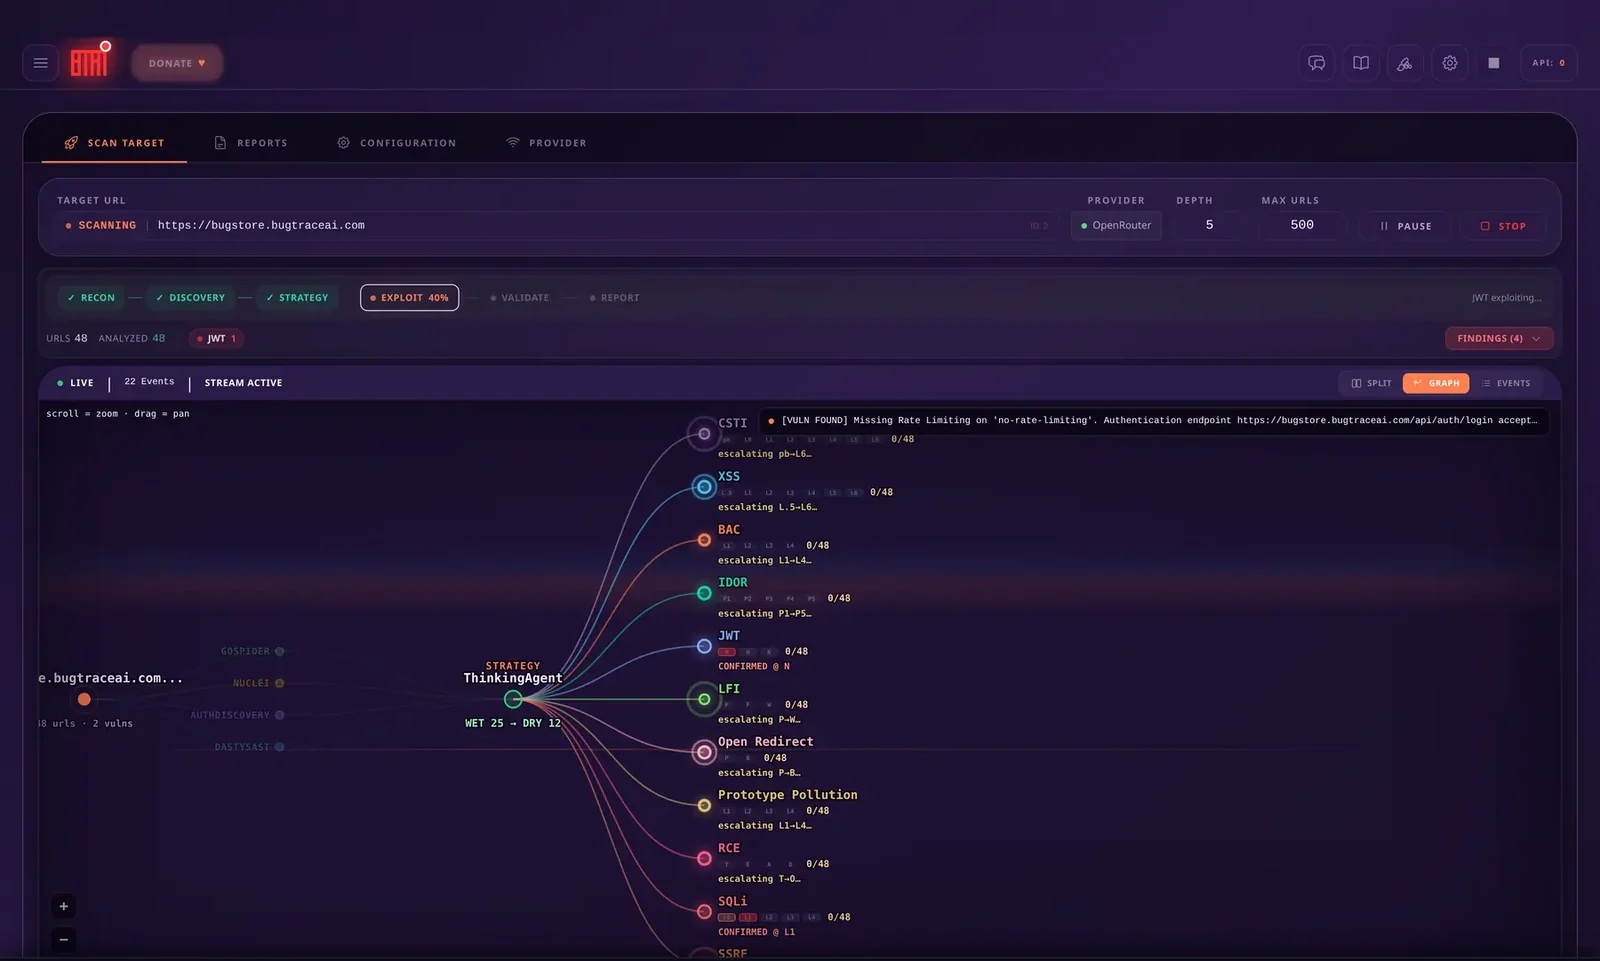 |
WEB · 스캔 콘솔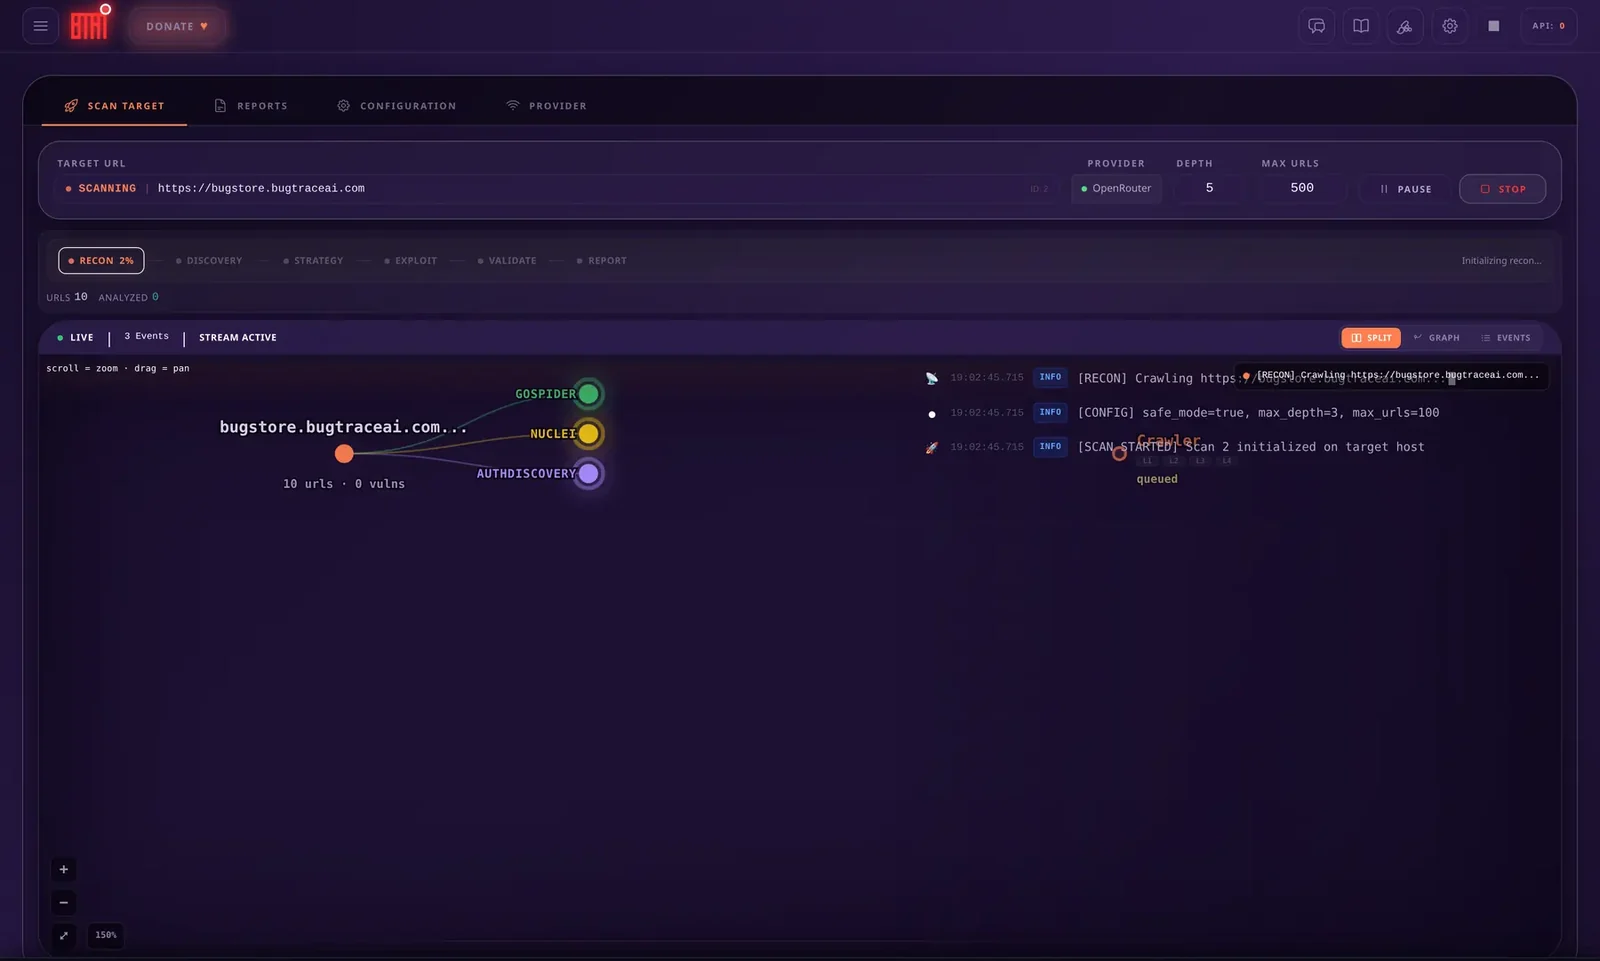 |
WEB · 보고서 탐색기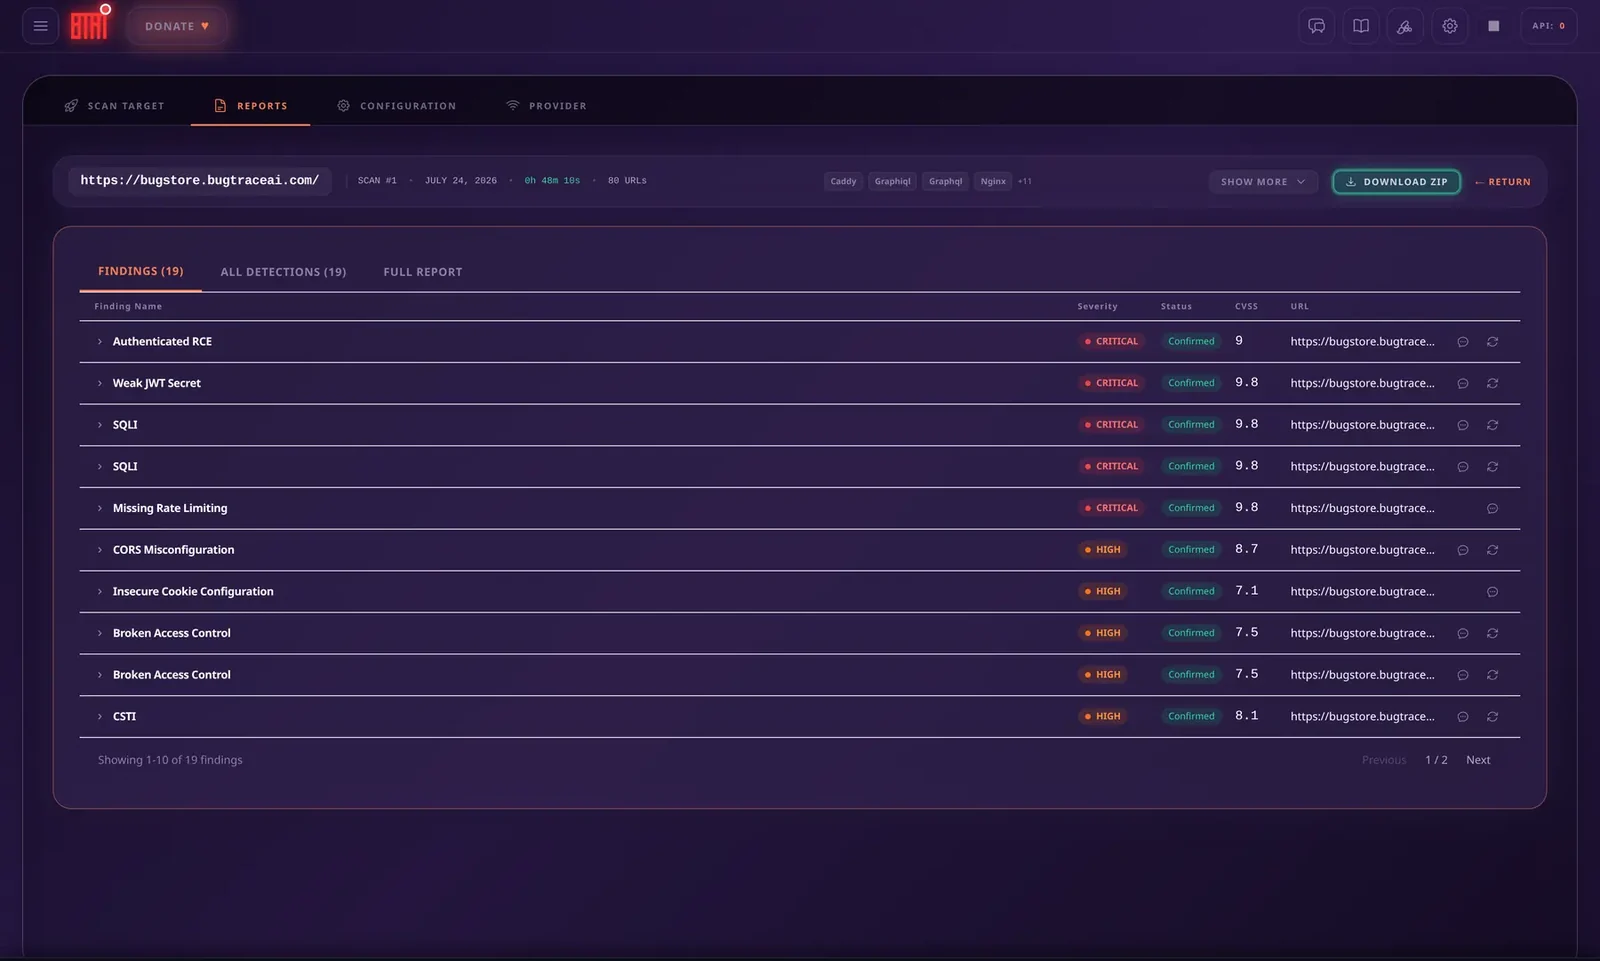 |
WEB 캡처는 BugStore 연습 대상을 사용한 스캔 및 보고 인터페이스를 보여줍니다. 스크린샷의 보고서 수치는 해당 예시 세션을 설명합니다.
BugTraceAI는 AI 기반 조사와 결정론적 보안 도구를 결합합니다. AI는 가설의 우선순위를 정하고 추론하며, 도구와 증거가 실제 여부를 검증합니다.
이 플랫폼은 교육 및 승인된 보안 테스트 목적으로만 제공됩니다.
항상 발견 사항을 수동으로 검증하십시오.
BugTraceAI는 승인된 보안 연구를 위한 오픈소스, 자체 호스팅 웹 모의해킹 제품군입니다. 에이전트 기반 스캐닝, 분석가 워크스페이스, 독립적인 API 테스트 엔진, 공개된 모델 체크포인트 및 확장 가능한 도구를 결합합니다. 스캐닝 엔진은 AI 조사를 보안 점검, 검증 및 보고와 연결합니다.
에이전트는 점검을 계획하고 우선순위를 정하며, 작업을 전문가에게 라우팅하고 스캐닝 도구와 검증 단계를 통해 증거를 수집합니다.
| 원칙 | 설명 |
|---|---|
| 프라이버시 우선 | 자체 호스팅 스캐닝 및 보고서 저장; 분석은 구성된 LLM 제공자를 사용 |
| 오픈소스 | Apache-2.0 라이선스 공개 제품 저장소 |
| 자체 호스팅 | 스캔 보고서와 로컬 서비스는 사용자의 인프라에 유지됨 |
| 모듈식 | 구성 요소를 독립적으로 또는 함께 사용 |
| 배포 | 로컬 또는 Docker CLI 프로필; Launcher를 통한 전체 플랫폼 설정 |
이 제품군은 네 개의 독립적으로 배포 가능한 제품 구성 요소, 공개된 모델 체크포인트, MCP 통합 및 전용 연습 대상을 포함합니다:
| 구성 요소 | 설명 | 저장소 |
|---|---|---|
| BugTraceAI-API | REST 및 MCP를 통한 독립형 증거 우선 API 보안 테스트 서비스 | BugTraceAI-API |
| BugTraceAI-CLI | Textual 터미널 워크스페이스, REST API 및 MCP를 갖춘 자율 보안 스캐너. 전문 도구와 브라우저 검증을 갖춘 멀티 에이전트 파이프라인 | BugTraceAI-CLI |
| BugTraceAI-WEB | 20개 이상의 AI 보안 도구, 실시간 스캔 모니터링 및 CLI 제어 센터를 갖춘 웹 대시보드 | BugTraceAI-WEB |
| BugTraceAI-Launcher | CLI TUI/API 프로필, 로컬 또는 Docker 런타임, 선택적 전역 btai, 서비스 관리 및 선택적 AI 설정 및 복구 어시스턴트를 갖춘 가이드 배포 | BugTraceAI-Launcher |
| MCP Ecosystem | Model Context Protocol을 사용하는 확장 가능한 에이전트 프레임워크. 통합된 Kali Linux 및 ReconFTW 에이전트 포함 | reconftw-mcp |
| BugStore | 데모 및 워크스루에서 사용되는 의도적으로 취약한 연습 대상. 32개의 심어진 OWASP 취약점으로 가득한 완전한 기능의 상점 | BugTraceAI/BugStore |
| BugTraceAI Models | 버그 바운티 및 웹 모의해킹 워크플로를 위한 공개된 모델 체크포인트 | BugTraceAI Models |
CLI TUI를 로컬에서 사용하거나, 자동화를 위해 해당 API/MCP를 사용하거나, Launcher를 사용하여 독립 제품 또는 조합을 설치하십시오. WEB은 각 엔진에 적합한 스캐닝 백엔드에 연결됩니다. API 스캔은 BugTraceAI-API를 사용하고 웹 스캔은 CLI API를 사용합니다.
이 제품군의 모델 생태계는 세 부분으로 구성됩니다:









