#1
Tools for testing, exploiting, and securing web applications and APIs.
Kitploit 추천
 schierlm/javapayload
JavaPayload는 순수 Java 익스플로잇 또는 일반적인 잘못된 구성(예: 비밀번호로 보호되지 않은 Tomcat 매니저 또는 디버거 포트)에서 사후 침투(post-exploitation)에 사용할 수 있는 순수 Java 페이로드 모음입니다.
 synacktiv/laravel-crypto-killer
Laravel 애플리케이션의 잘못된 복호화 메커니즘 구현을 악용하도록 설계된 도구입니다.
 mrcl0wnlab/shellshockhunter
shellshock 취약점 테스트를 위한 간단한 도구입니다.
 earthboundkid/heffalump
끝없는 무작위 데이터를 리버스 프록시 URL을 통해 악성 봇에 제공하여 메모리와 저장 공간을 소진시키는 무한 HTTP 허니팟입니다.
 h4x0r-dz/cve-2024-21893.py
CVE-2024-21893: Ivanti Connect Secure의 SSRF 취약점
 jas502n/cve-2019-19781
Python 익스플로잇: CVE-2019-19781을 대상으로 하며, 취약한 게이트웨이에서 원격 코드 실행을 달성하기 위해 Citrix ADC에 템플릿 인젝션을 사용합니다.
 pbnj/infosec-interview-questions
🗒️ [작업 진행 중] 정보 보안 직무 면접 질문 모음집
 doyensec/csptplayground
CSPTPlayground는 CSPT(Client-Side Path Traversal, 클라이언트 측 경로 탐색)를 찾고 악용하기 위한 오픈소스 플레이그라운드입니다.
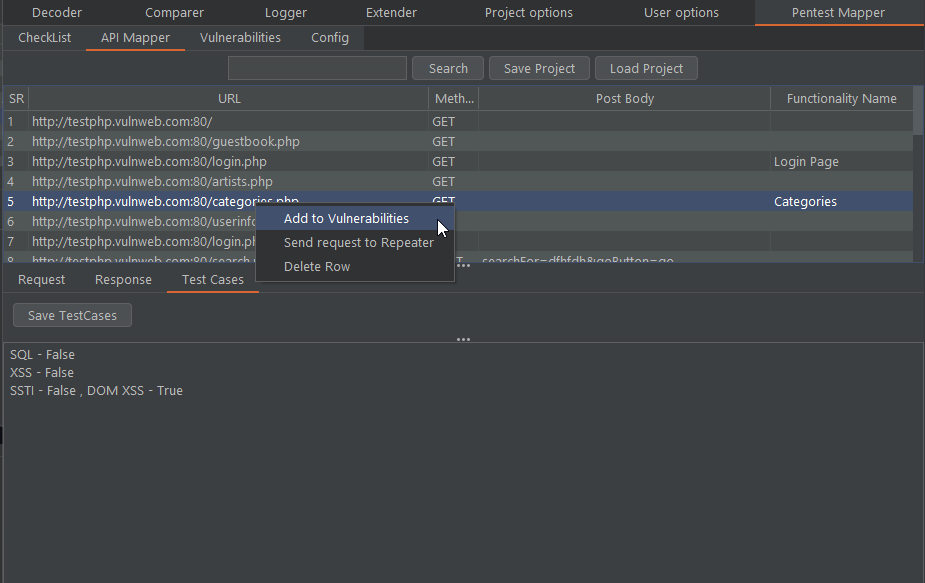 anof-cyber/pentest-mapper
펜테스터와 버그 바운티 헌터를 위한 Burp Suite 확장 프로그램으로, 체크리스트 유지, 흐름 매핑, 테스트 케이스 작성 및 취약점 추적을 지원합니다.
 payatu/cve-2015-6086
CVE-2015-6086용 PoC
 xteam-wing/cve-2021-22205
CVE-2021-22205용 Pocsuite3
 0neb1n/cve-2020-16947
# CVE-2020-16947 개념 증명 익스플로잇 CVE-2020-16947에 대한 개념 증명 익스플로잇으로, 잘못된 형식의 HTML 콘텐츠로 인해 힙 버퍼 오버플로우와 원격 코드 실행이 발생하는 Microsoft Outlook RCE 취약점입니다.
 gobysec/weblogic
WebLogic 취약점 탐구: 초보자부터 전문가까지.
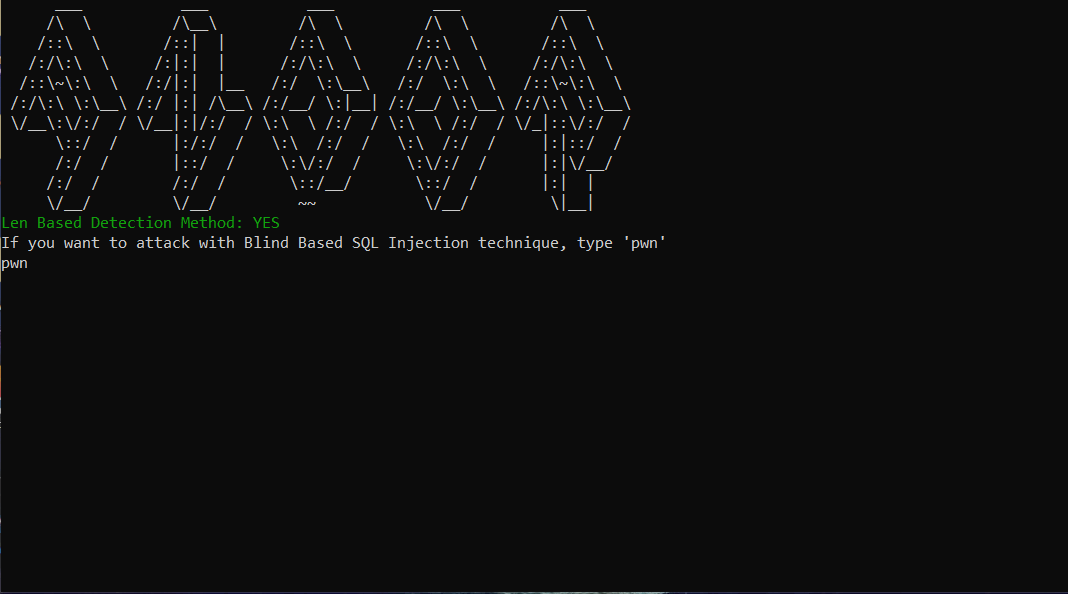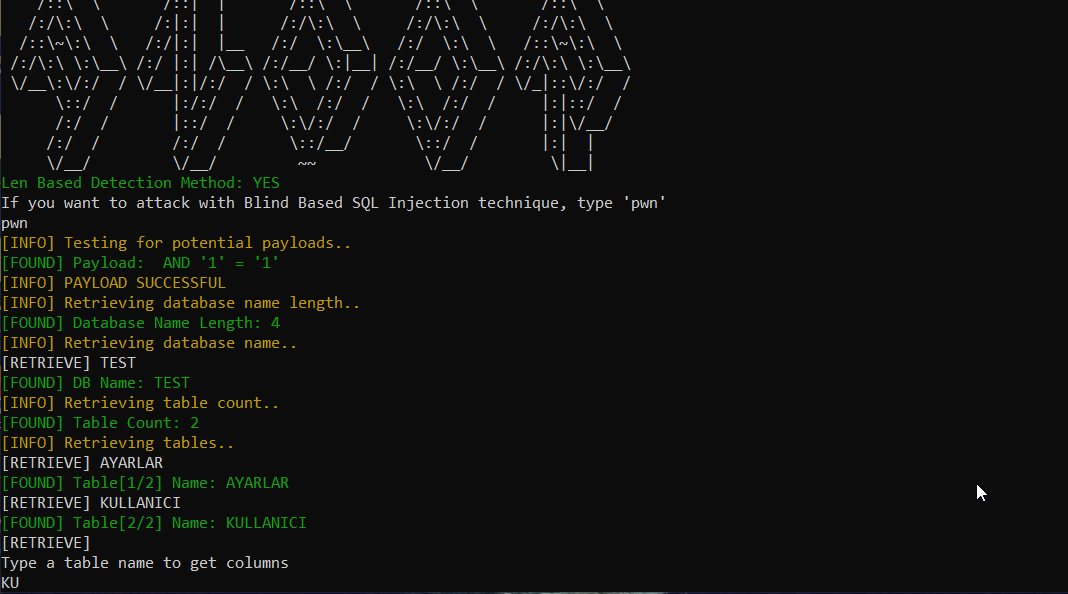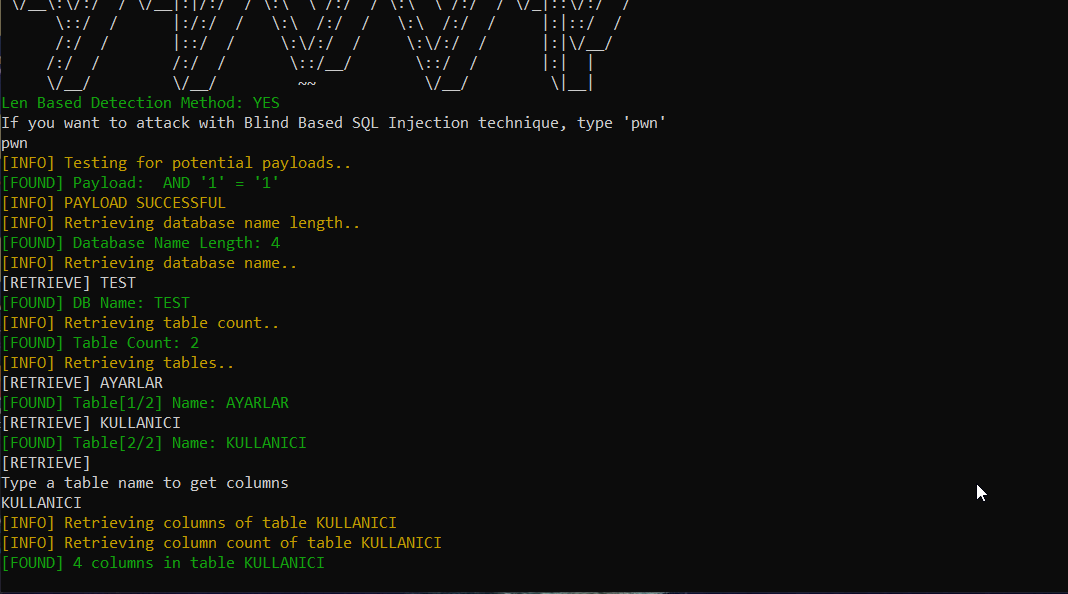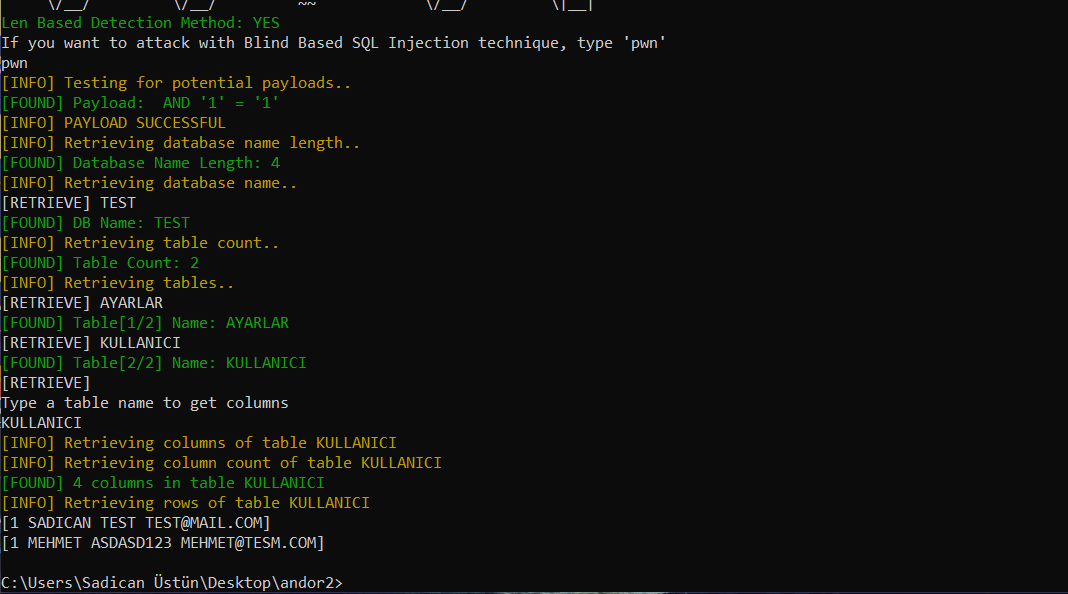
 sirpedrotavares/proxylogon-exploit
proxylogon exploit - CVE-2021-26857
 tuskira/ai-agent-gateway
MCP 도구 호출과 LLM 트래픽을 보안, 거버넌스, 관찰하는 오픈소스 게이트웨이로, API 키 인증과 모니터링용 관리자 콘솔을 제공합니다.
 horizon3ai/proxyshell
CVE-2021-34473, CVE-2021-34523 및 CVE-2021-31207에 대한 개념 증명