
 #1
Tools for intercepting, analyzing, and modifying web traffic for security testing.
Kitploit 추천
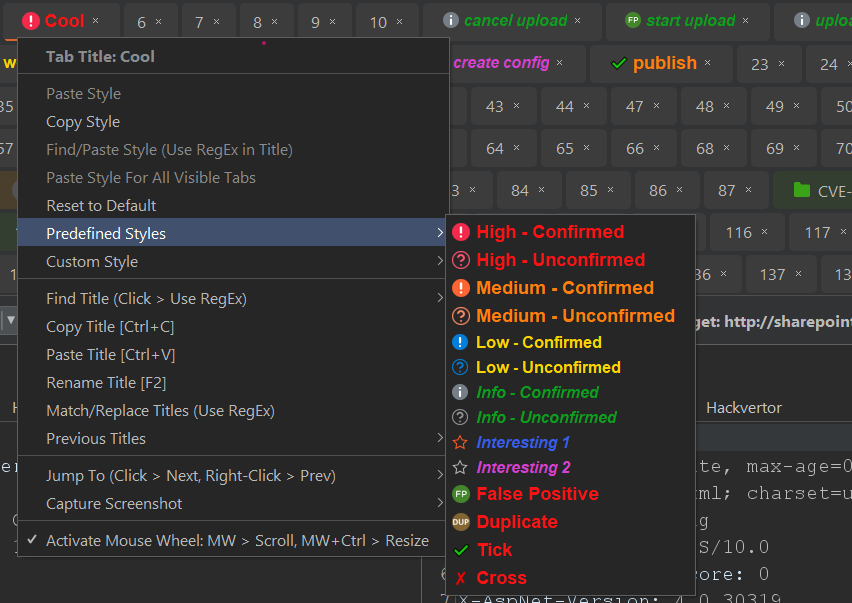
 irsdl/burpsuitesharpenerex
이 확장 프로그램은 Burp Suite에 여러 UI 및 기능적 기능을 추가하여 더욱 사용자 친화적으로 만들어 줍니다.
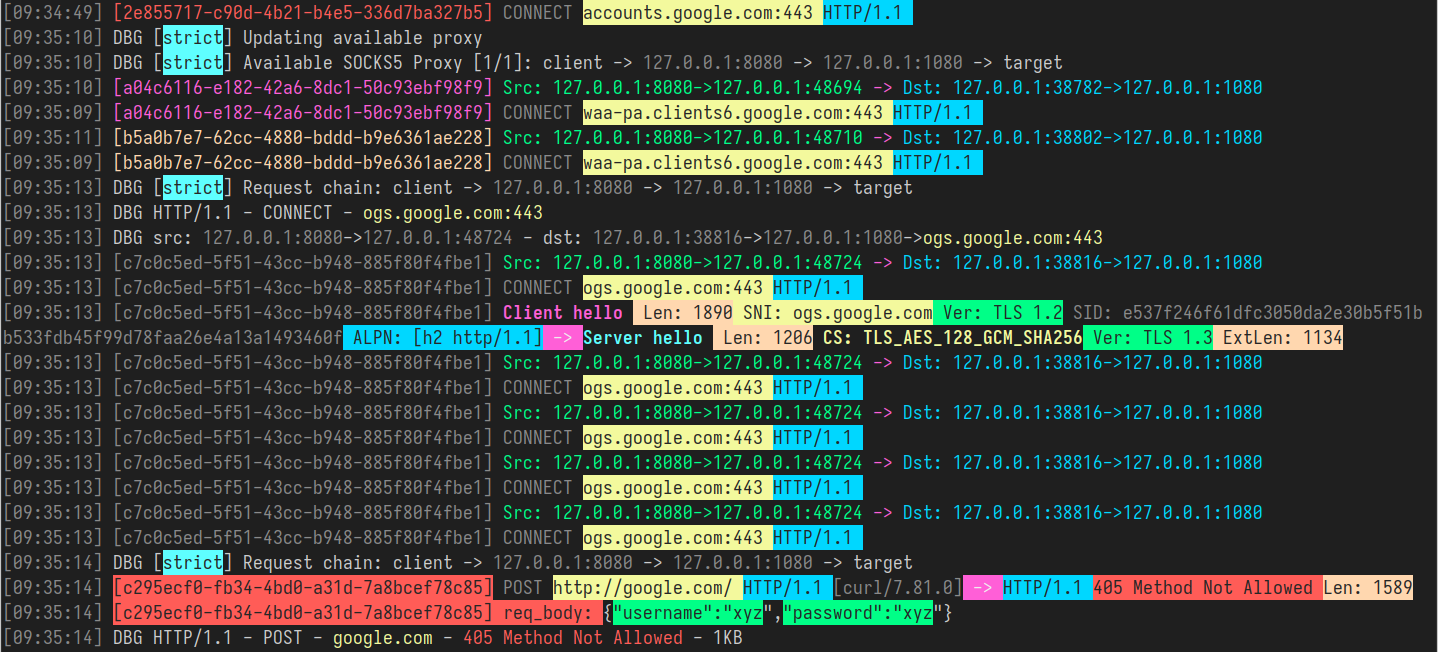 shadowy-pycoder/go-http-proxy-to-socks
SOCKS4/SOCKS5를 HTTP/HTTPS/HTTP2/HTTP3 프록시로 변환하고 투명 TCP/UDP 리디렉션, ARP/NDP/DNS 스푸핑, 트래픽 스니핑 및 패킷 캡처를 지원하는 CLI MITM 프록시입니다. 순수 Go로 작성되었으며 libpcap이 필요하지…
 argos83/ritm
Ruby In The Middle (HTTP/HTTPS 가로채기 프록시)
 nccgroup/berserko
Kerberos 인증을 수행하는 Burp Suite 확장 프로그램
 v1v1/sleight
Empire HTTP(S) C2 리다이렉터 설정 스크립트
 synacktiv/bbs
bbs는 SOCKS 및 HTTP 프록시용 라우터입니다. SOCKS5(또는 HTTP CONNECT) 서비스를 노출하고 요청의 대상에 따라 수신 요청을 프록시 또는 프록시 체인으로 전달합니다. 라우팅은 PAC 스크립트(PAC 지원으로 빌드된 경우) 또는 JSON 파일로…
 stolenusername/cowitness
CoWitness는 테스트 작업의 정확성과 효율성을 향상시키는 강력한 웹 애플리케이션 테스트 도구입니다. HTTP 서버와 DNS 서버를 모방할 수 있어 테스트 과정에서 완전한 응답과 유용한 통찰력을 제공합니다.
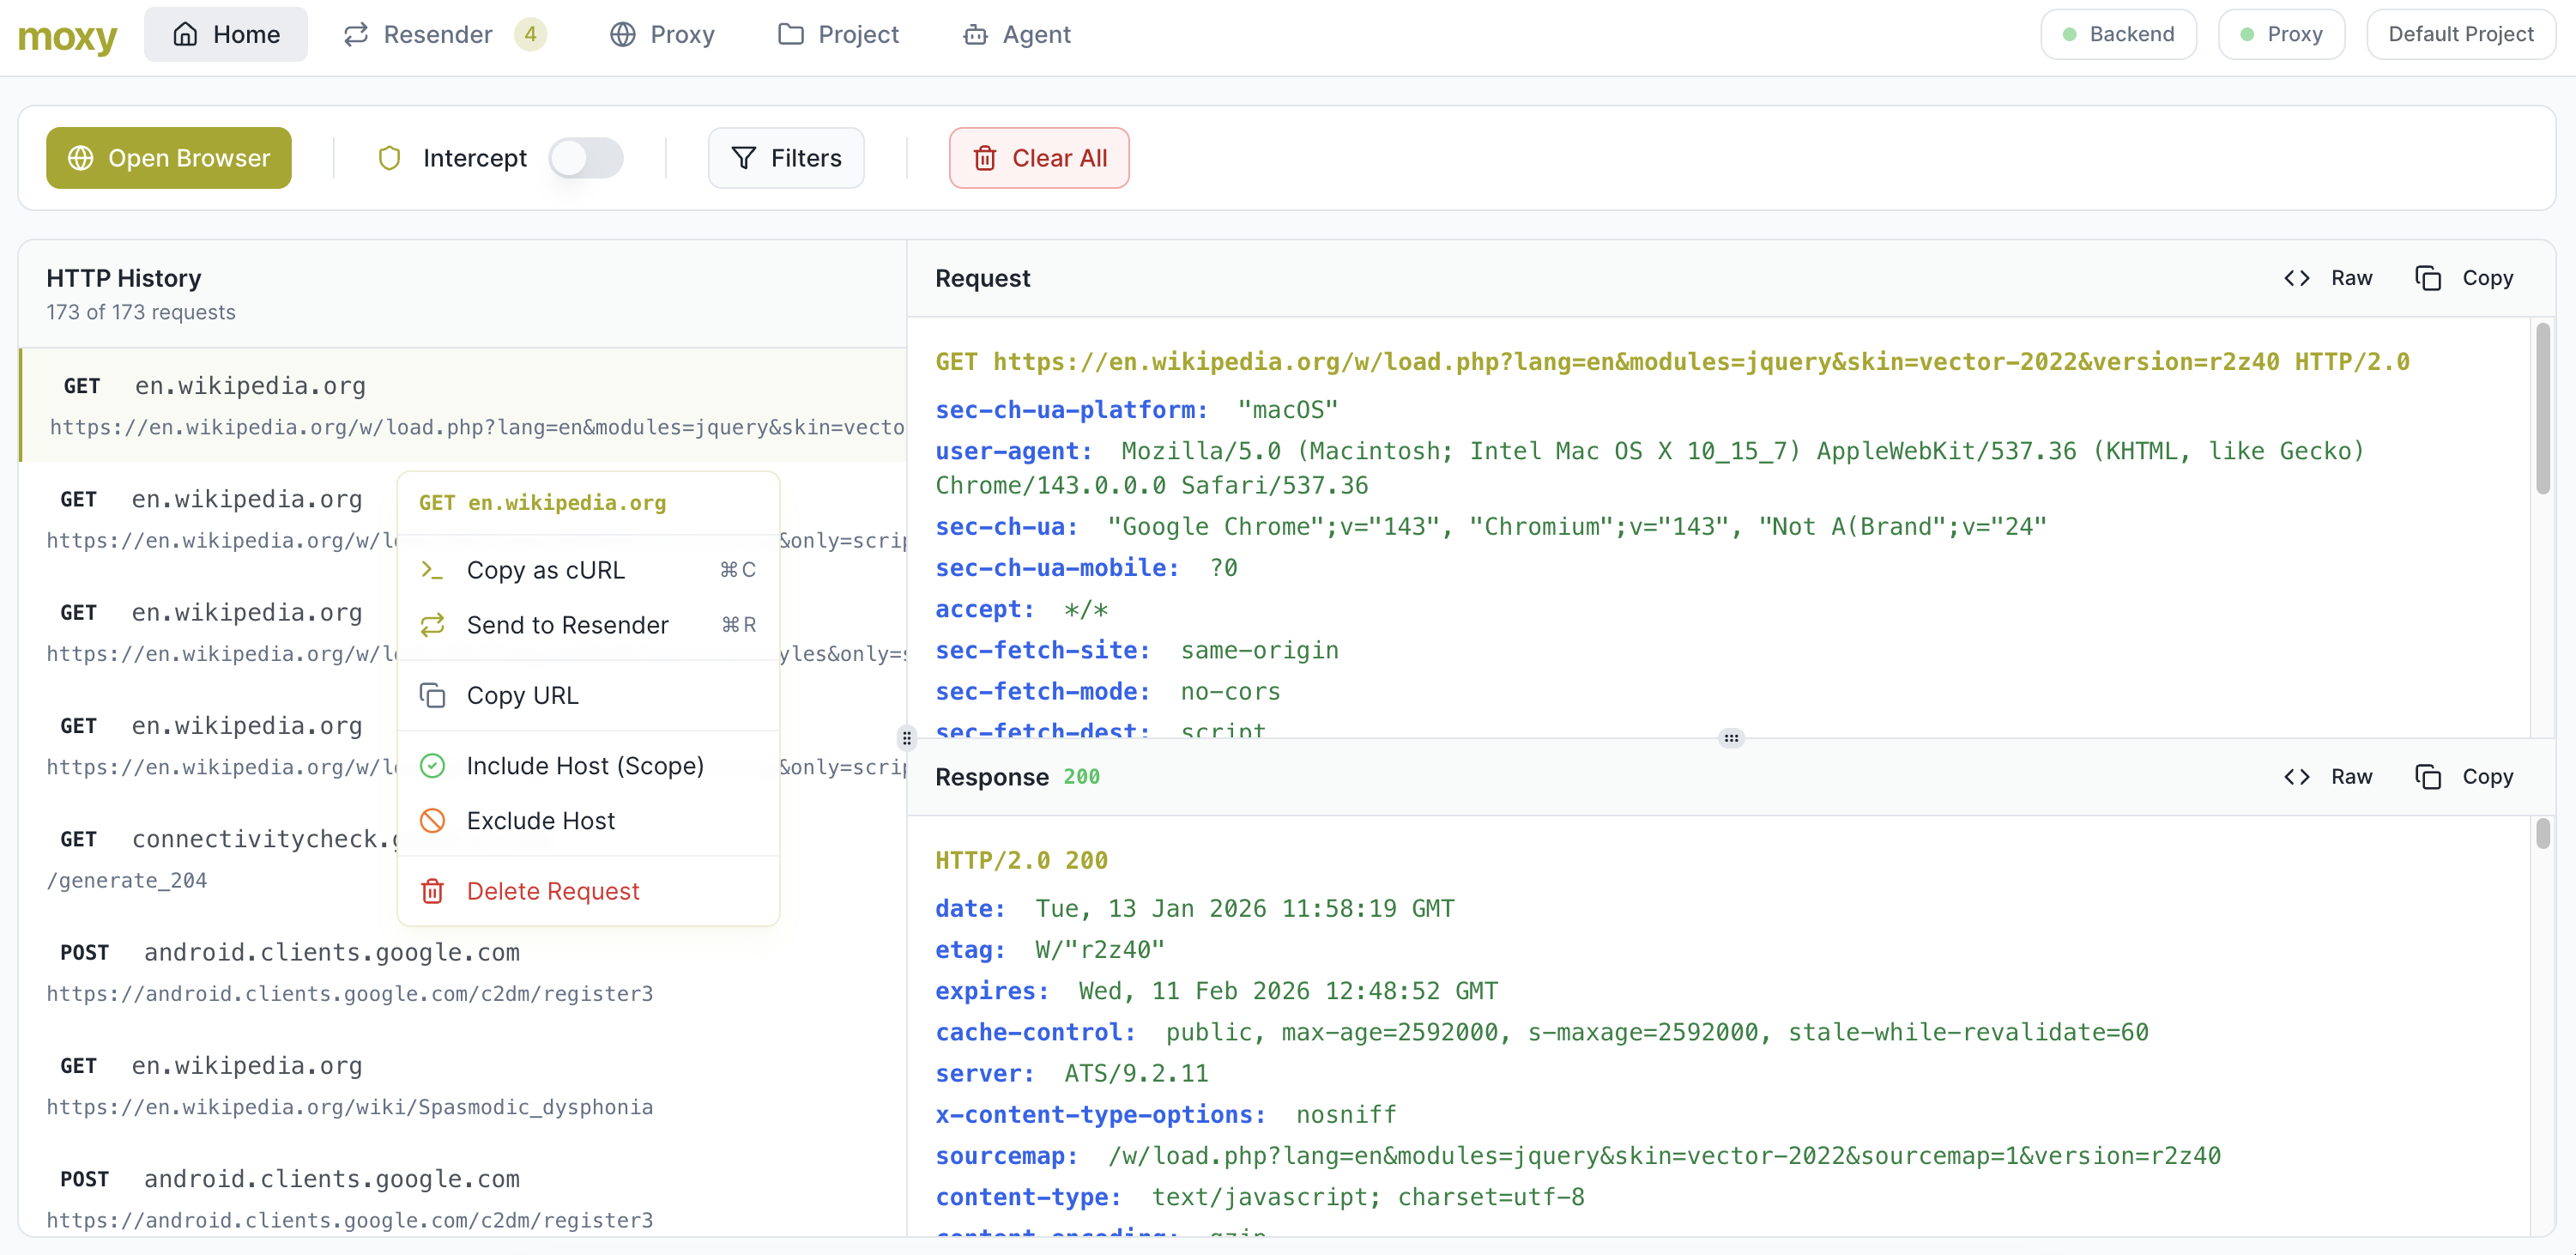 matank001/moxy
Moxy는 최신 웹 애플리케이션 보안 테스팅을 위해 설계된 오픈소스 DAST 도구입니다. 사용하기 쉬운 인터페이스와 에이전트적 기능을 제공하여 침투 테스트 워크플로우를 지원하고 자동화합니다.
 danieldev23/frida-ssl-bypass
Android 앱의 SSL/TLS 인증서 피닝을 우회하는 Frida 툴킷으로, Java TrustManager, OkHttp, Conscrypt, 그리고 네이티브 OpenSSL/BoringSSL 계층을 후킹합니다.
 deepbluedynamics/grubcrawler
세계에서 가장 빠른 에이전틱 크롤러. 되찾았다. 재창조했다. 전투 준비 완료.
 go-appsec/toolbox
CLI 및 MCP를 통한 인간과 에이전트 간의 협업형 애플리케이션 보안 테스트
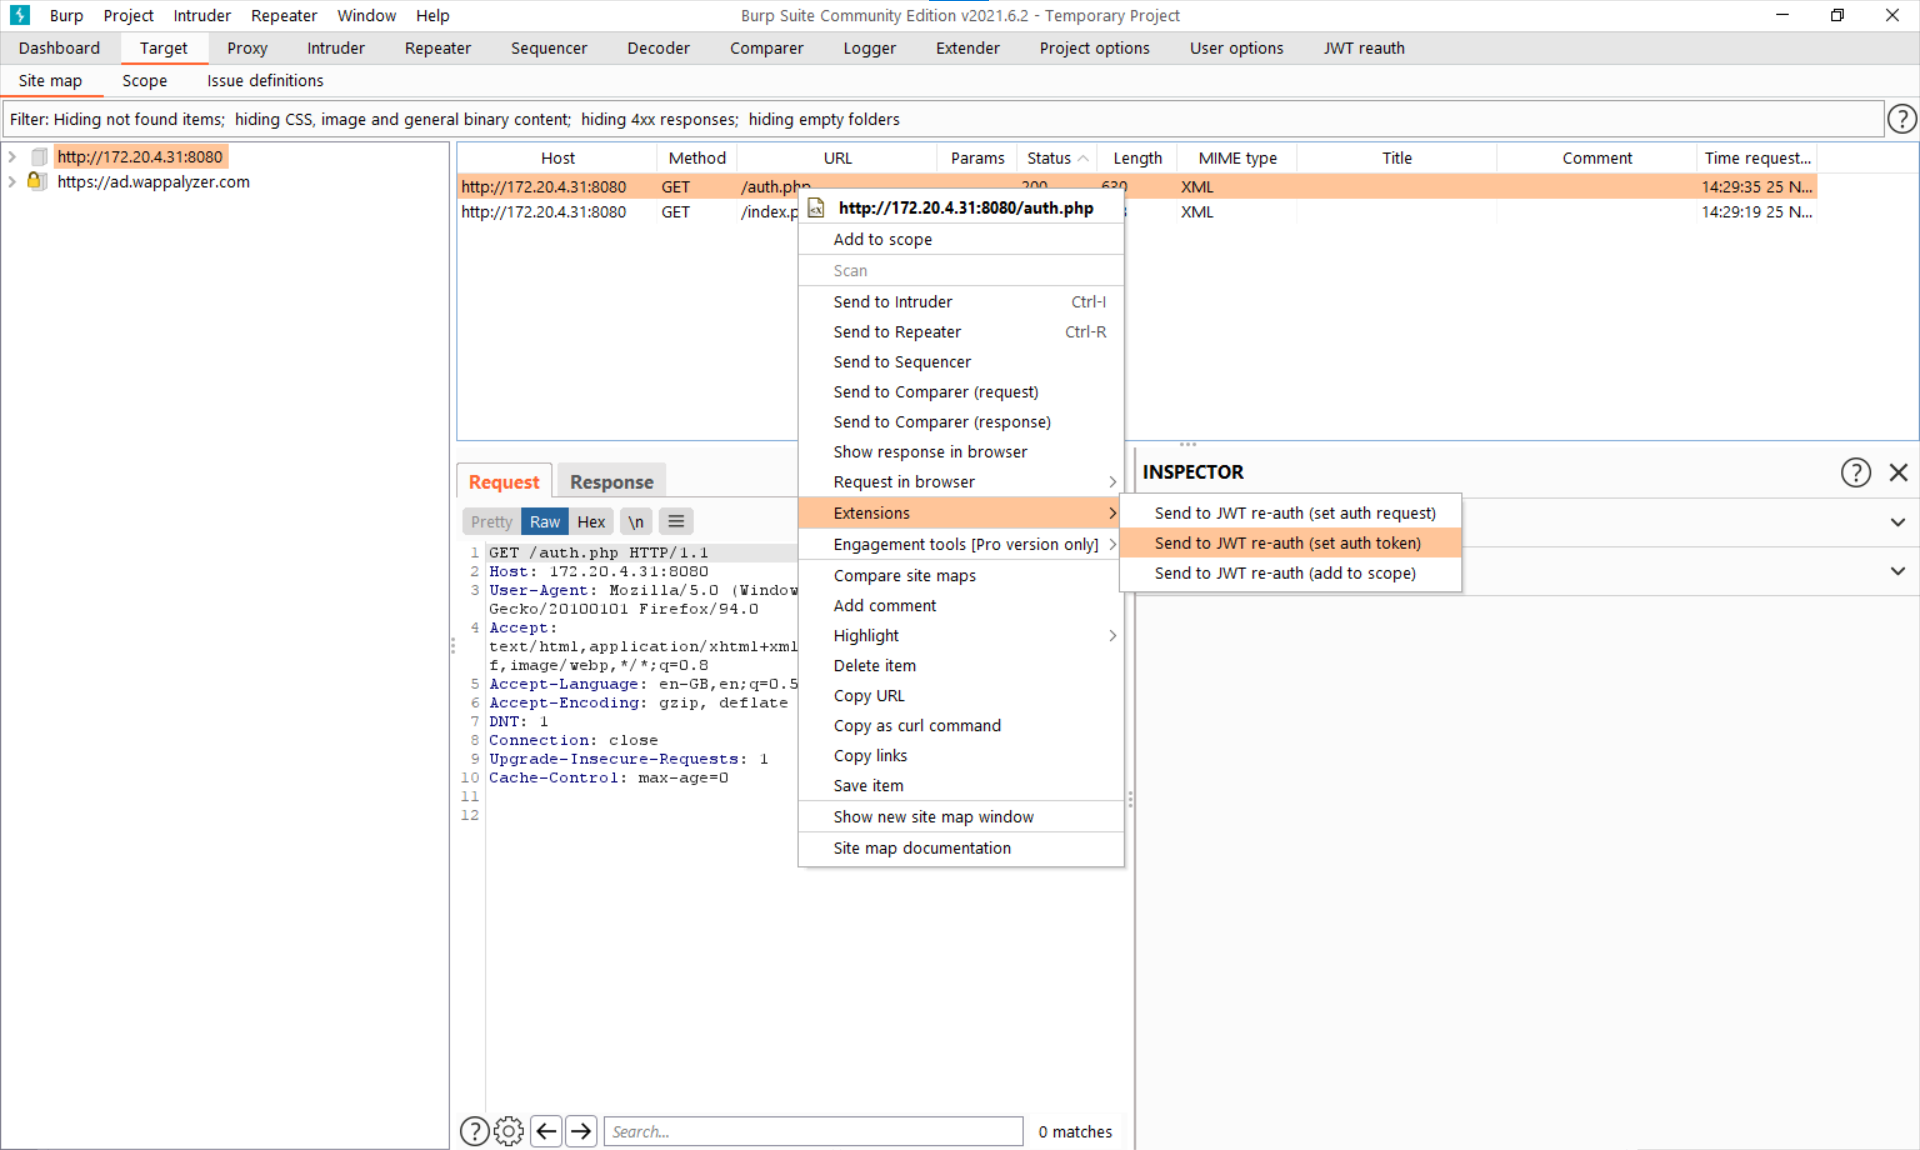 nccgroup/jwt-reauth
인증 URL에서 JWT 인증 토큰을 캐시하고 Burp Suite의 범위 내 요청에 헤더로 첨부하여 자동화된 세션 처리를 수행합니다.
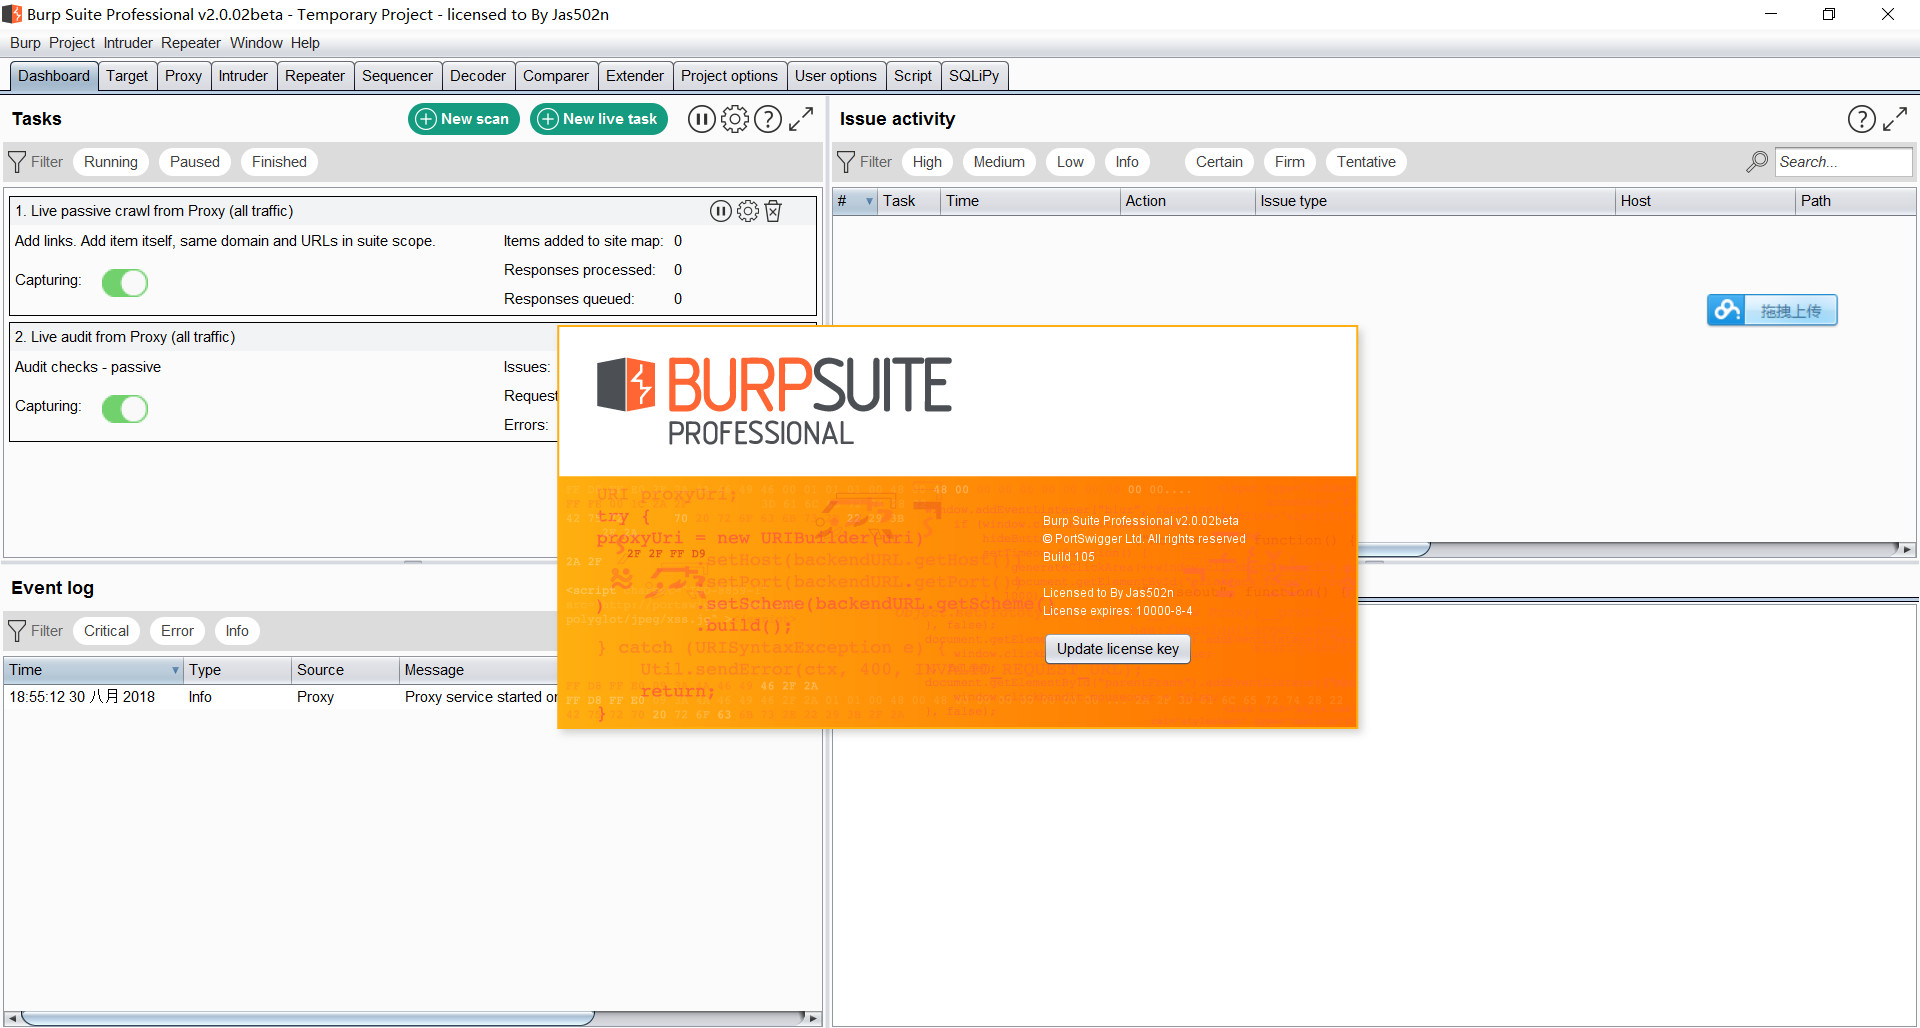 jas502n/burpsuite_pro_v1.7.37
포괄적인 웹 애플리케이션 보안 테스트 플랫폼으로, 고급 스캐닝 엔진, 인터셉팅 프록시, 그리고 침투 테스터를 위한 자동화된 취약점 탐지를 제공합니다.
 davidcarliez/cover
클라우드 코딩 에이전트에 개인 데이터, 내부 인프라, 시크릿을 노출하지 않으면서 워크플로를 유지하세요.
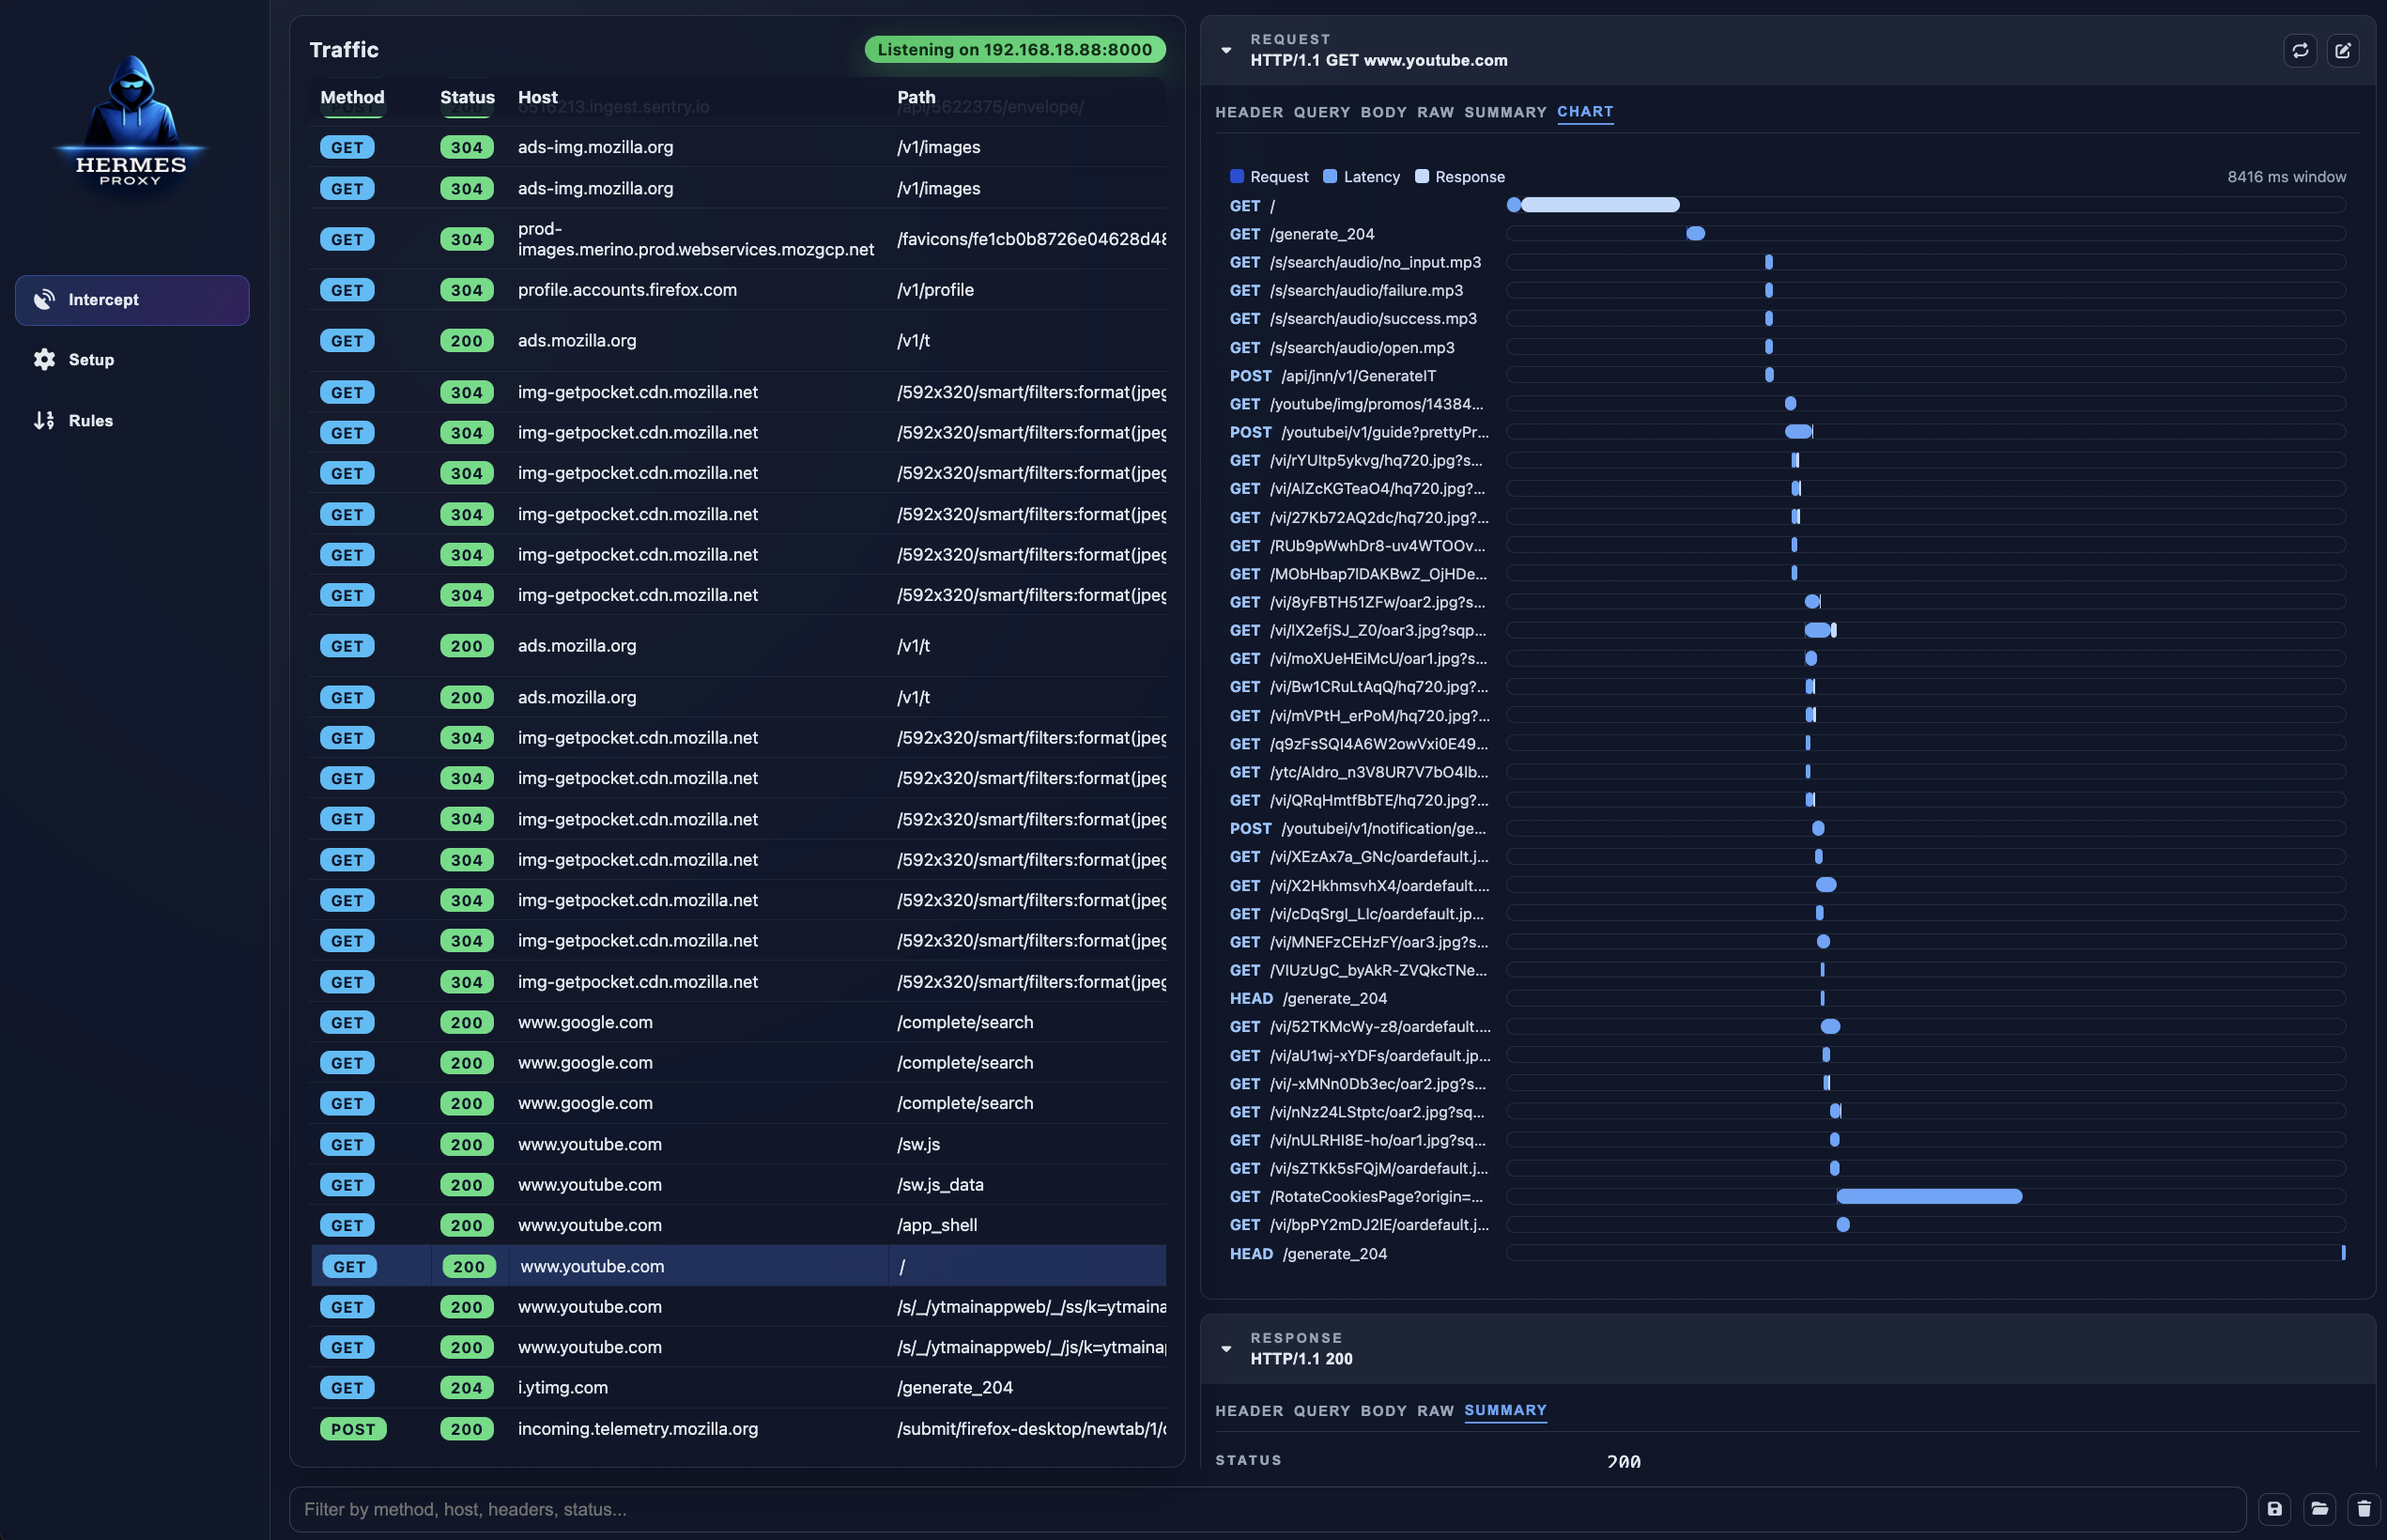 jp/hermes-proxy
Hermes Proxy - HTTP 트래픽 분석기
 vichhka-git/universal-flutter-ssl-pinning
모든 Flutter 및 Shorebird 버전에 대한 자동화된 SSL 핀닝 우회 — PyGhidra 정적 분석이 BoringSSL을 자동으로 발견하고 즉시 실행 가능한 Frida 및 Renef 스크립트를 생성합니다
 pownjs/cdb
Chrome Debug Protocol의 일반적인 작업을 자동화하여 명령줄에서 웹 애플리케이션을 디버깅하고 HTTP 요청과 응답을 적극적으로 모니터링 및 가로챌 수 있습니다.








