
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
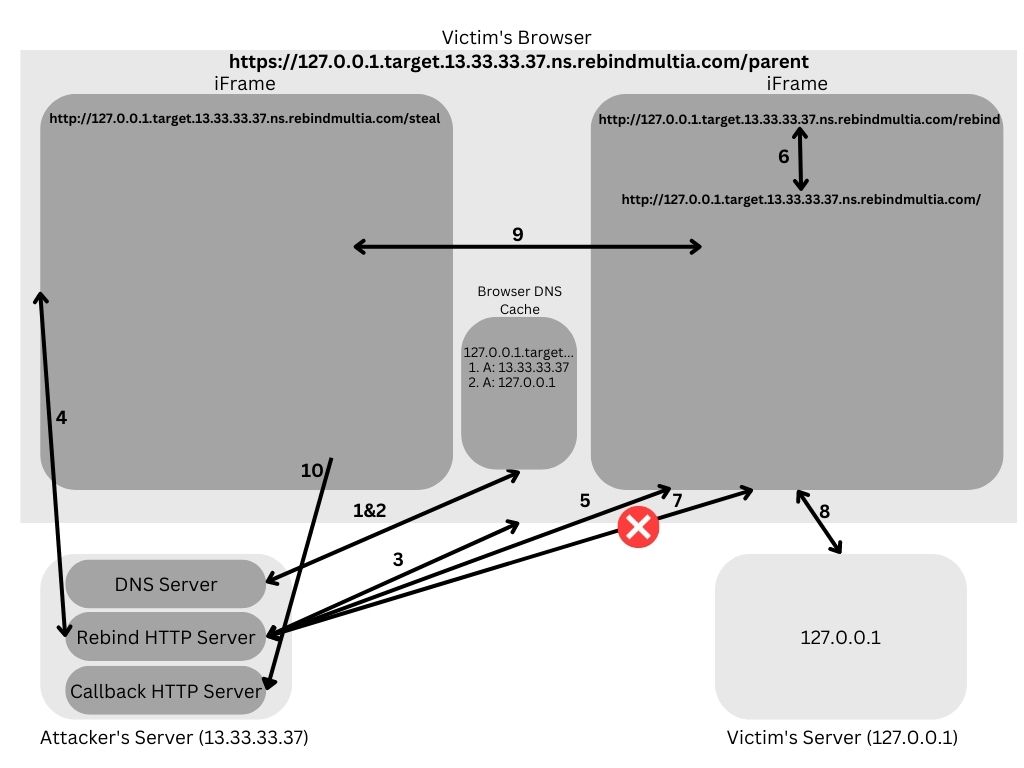
 rhynorater/rebindmultia
DNS 리바인딩 공격 도구로, 여러 개의 A 레코드를 악용하여 동일 출처 정책을 우회하고 브라우저 폴백 동작을 통해 내부 네트워크 서비스에서 데이터를 유출합니다.
 ahisec/geoserver-
geoserver CVE-2024-36401 취약점 악용 도구
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15未授权-任意文件上传
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
ManageEngine ServiceDesk Plus의 PreAuth RCE(CVE-2021-44077)에 대한 개념 증명(PoC) 익스플로잇입니다. 취약한 대상에 임의의 Windows 실행 파일을 업로드하고 실행합니다.
 c1ph3rx13/cve-2023-42820
JumpServer 비밀번호 재설정 취약점 CVE-2023-42820용 익스플로잇 스크립트로, 인증 코드 자동 계산 및 비밀번호 수정 기능을 포함합니다.
 crowsec-edtech/cve-2022-26134
CVE-2022-26134용 Python PoC 익스플로잇으로, Atlassian Confluence의 OGNL 인젝션을 통한 인증 전 원격 코드 실행 취약점입니다. 취약한 서버에서 임의의 명령을 실행합니다.
 hexsecteam/cve-2025-8088-winrar-tool
WinRAR 경로 탐색 취약점(CVE-2025-8088)을 ADS 및 RAR5 헤더 조작을 통해 악용하는 악성 RAR 아카이브를 생성하기 위한 정교한 GUI 도구입니다.
 4m3rr0r/cve-2025-47812-poc
Wing FTP Server 원격 코드 실행 (RCE) 익스플로잇 (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management는 XXE 취약점(CVE-2020-4463)을 통한 정보 공개(Information Disclosure)에 취약합니다.
 wuzuowei/cve-2020-17530
S2-061의 payload 및 그에 대응하는 간단한 PoC/Exp
 err0r-ica/whatspayloadrce
Whatsapp 자동 페이로드 생성기 [CVE-2019-11932]
 silverplate3/my-cves
내가 찾은 CVE들. 기술 문서, 익스플로잇 예제 및 퍼징 세션 워크스루
 pwntester/springbreaker
Spring RCE 문제(CVE-2011-2894)에 대한 익스플로잇 PoC
 win3zz/cve-2023-43261
CVE-2023-43261 - 보호되지 않은 시스템 로그와 취약한 비밀번호 암호화를 통한 자격 증명 유출
 wjlin0/cve-2024-23897
CVE-2024-23897 - Jenkins 임의 파일 읽기 활용 도구
 onlytoxi/cve-2025-8088-winrar-tool
CVE-2025-8088용 고급 WinRAR 경로 탐색 익스플로잇 도구








