
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천
 dinosn/cve-2024-20931
Oracle WebLogic에서 CVE-2023-21839 패치를 우회하는 CVE-2024-20931용 Java 기반 익스플로잇입니다. ForeignOpaqueReference를 통한 JNDI 주입을 사용하여 원격 코드 실행을 달성합니다.
 7iosecurity/xss-payloads
웹 애플리케이션 보안 테스트, 필터 우회 연구 및 침투 테스트 작업을 위한 XSS(크로스 사이트 스크립팅) 페이로드 모음입니다.
 sourceincite/dashoverride
이는 VMware vRealize Operations Manager용 사전 인증 RCE 익스플로잇입니다.
 mzzdtot/cve-2023-28432
MinIO 민감정보 노출 취약점 일괄 스캔 poc&exp
 csenox/cve-2021-22911
Rocket Chat 3.12.1에서 인증 전 블라인드 NoSQL 인젝션으로 인한 원격 코드 실행
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
CVE-2022-41040에 대한 metasploit 스크립트(POC)입니다. Microsoft Exchange는 SSRF(서버 측 요청 위조) 공격에 취약합니다. 인증된 공격자는 이 취약점을 이용하여 권한을 상승시킬 수 있습니다.
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI & 인증 우회 | 전체 서버 장악 | 워드리스트 지원
 embedi/amt_auth_bypass_poc
CVE-2017-5689 개념 증명 익스플로잇
 pimps/cve-2019-2725
WebLogic 안전하지 않은 역직렬화 - CVE-2019-2725 페이로드 빌더 및 익스플로잇
 le1a/cve-2023-33246
Apache RocketMQ 원격 코드 실행 취약점(CVE-2023-33246) Exploit
 iletee/struts2-rce
CVE-2017-5638 악용 가능한 대상
 hrishikesh7665/follina_exploiter_cli
Microsoft 제로데이 취약점 Follina (CVE-2022-30190) 악용
 jas502n/cve-2019-2890
CVE-2019-2890 WebLogic 역직렬화 RCE 익스플로잇으로, ysoserial 통합을 통해 T3 프로토콜을 이용한 원격 코드 실행을 위한 단계별 PoC를 제공합니다.
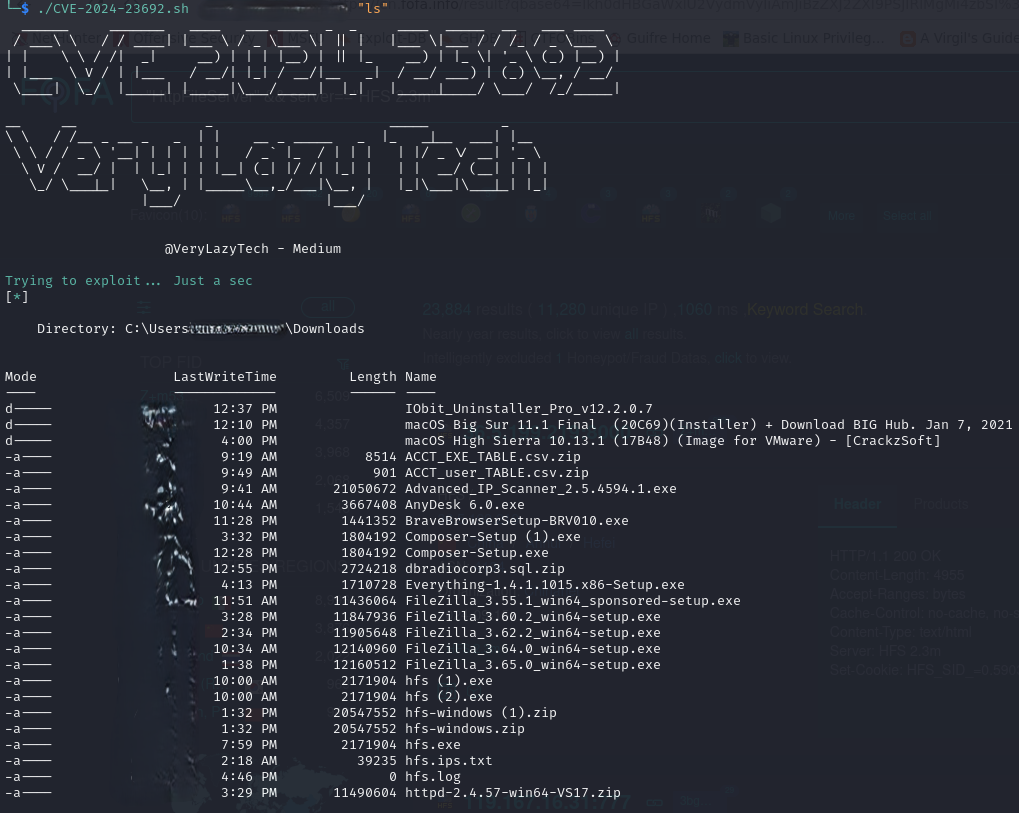 verylazytech/cve-2024-23692
POC - Rejetto HTTP 파일 서버의 인증되지 않은 RCE 결함 - CVE-2024-23692
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 일괄 처리
 do4choo/cve-2026-3227-tp-link-authenticated-rce
TP-Link 라우터 펌웨어에서 인증된 OS 명령어 삽입을 위한 개념 증명. 복호화, QEMU 기반 암호화 후크, 지속적 부트루프 또는 백도어 배포를 위한 15자 페이로드 생성을 포함합니다.
 sophoslabs/cve-2018-18500
CVE-2018-18500 - Firefox 사용 후 해제(Use-After-Free) PoC
 nuts7/cve-2023-27372
SPIP 4.2.1 이전 버전에서는 직렬화(serialization) 처리가 잘못되어 공개 영역의 폼(form) 값을 통해 원격 코드 실행(Remote Code Execution)이 가능합니다. 수정된 버전은 3.2.18, 4.0.10, 4.1.8, 4.2.1입니다.








