
 #1
 agienka/blindy
블라인드 SQL 인젝션 취약점에 대한 무차별 대입 공격을 자동화하는 간단한 스크립트
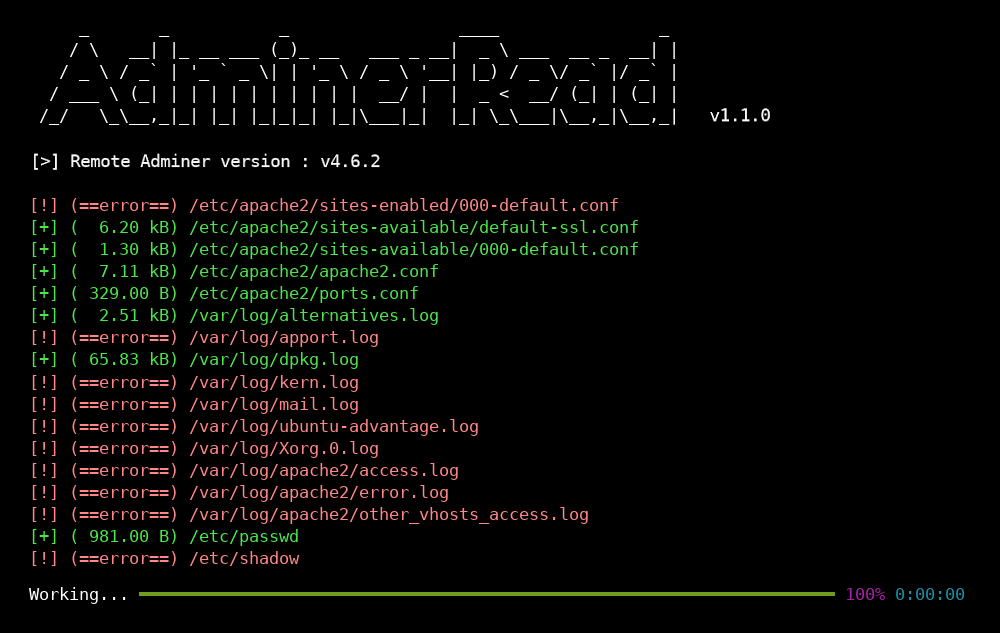 p0dalirius/cve-2021-43008-adminerread
CVE-2021-43008 Adminer 1.0 ~ 4.6.2 임의 파일 읽기 취약점 익스플로잇 도구
 abdoghazy2015/ofbiz-cve-2023-49070-rce-poc
Apache OFBiz CVE-2023-49070용 인증 전(pre-auth) RCE 개념 증명(PoC)으로, XML-RPC Java 역직렬화를 악용하여 취약한 버전에서 원격 코드 실행을 달성합니다.
 zephrfish/cve-2024-4577-php-rce
PHP RCE PoC for CVE-2024-4577 written in bash, go, python and a nuclei template
 doocop/cve-2022-30190
CVE-2022-30190(Follina) 원격 코드 실행 취약점의 재현 - 악성 docx/rtf 파일과 ms-msdt 프로토콜 핸들러를 통한 Microsoft Office Word 취약점.
 nettitude/cve-2024-20356
Cisco CIMC의 명령 주입 취약점인 CVE-2024-20356에 대한 개념 증명입니다.
 mpgn/cve-2019-7609
Kibana 5.6.15 이전 및 6.6.0 이전 버전의 Timelion 시각화 도구에서의 RCE
 watchtowrlabs/fortios-auth-bypass-check-cve-2024-55591
FortiOS 인증 우회(CVE-2024-55591)를 탐지하는 Python 스크립트로, 관리 인터페이스에 대한 WebSocket 연결을 프로빙하여 취약한 FortiOS 및 FortiProxy 버전을 식별합니다.
 imabee101/cve-2023-44487
취약한 서버, 리버스 프록시 및 로드 밸런서에서 서비스 거부(DoS) 조건을 트리거하기 위해 조작된 HTTP/2 스트림을 전송하는 HTTP/2 Rapid Reset(CVE-2023-44487)용 PoC 스크립트
 xuechiyaobai/cve-2019-9810-poc
Array.prototype.slice 잘못된 별칭 정보.
 ambionics/owncloud-exploits
# CVE-2023-49105용 ownCloud 익스플로잇
 csenox/gitlab-exiftool-rce
GitLab 13.10.3 이전 버전에서 GitLab Workhorse 이미지 업로드를 통해 ExifTool DjVu 파싱을 악용하여 원격 코드 실행을 달성하는 Python 익스플로잇입니다.
 alt3kx/cve-2021-26084_poc
CVE-2021-26084에 대한 개념 증명 익스플로잇 — Confluence Server 및 Data Center의 OGNL 인젝션 취약점으로, 인증되지 않은 원격 코드 실행을 시연합니다.
 flyteas/struts2-045-exp
Struts2 S2-045(CVE-2017-5638)GUI 포함 Exp
 imbas007/cve-2026-42533
nginx 힙 버퍼 오버플로(CVE-2026-42533)를 위한 익스플로잇으로, two-pass capture clobbering을 통해 사전 인증 RCE를 제공합니다. 정보 유출, 힙 스프레이 및 리버스 셸 모듈을 포함합니다.
 idealdreamlast/cve-2020-9484
Kali 2.0으로 Apache Tomcat Session 역직렬화 코드 실행 취약점 재현
 dragoneeg/struts2-048
Python 기반의 CVE-2017-9791 (Apache Struts2 S2-048) 개념 증명 익스플로잇으로, 침투 테스트를 위한 점검 및 명령 실행 모드를 제공합니다.









