
 #1
Tools specifically designed to exploit common web application vulnerabilities (e.g., SQL injection, XSS).
Kitploit 추천

 hook-s3c/cve-2018-18852
CERIO 라우터(DT300N, DT100G, AMR-3204, WMR-200N)에서 공급업체 기본 자격 증명을 사용하는 인증된 원격 코드 실행 익스플로잇. MIPS 아키텍처를 대상으로 하는 Python PoC.
 dgh05t/vmware_esxi_openslp_pocs
CVE-2020-3992 & CVE-2019-5544
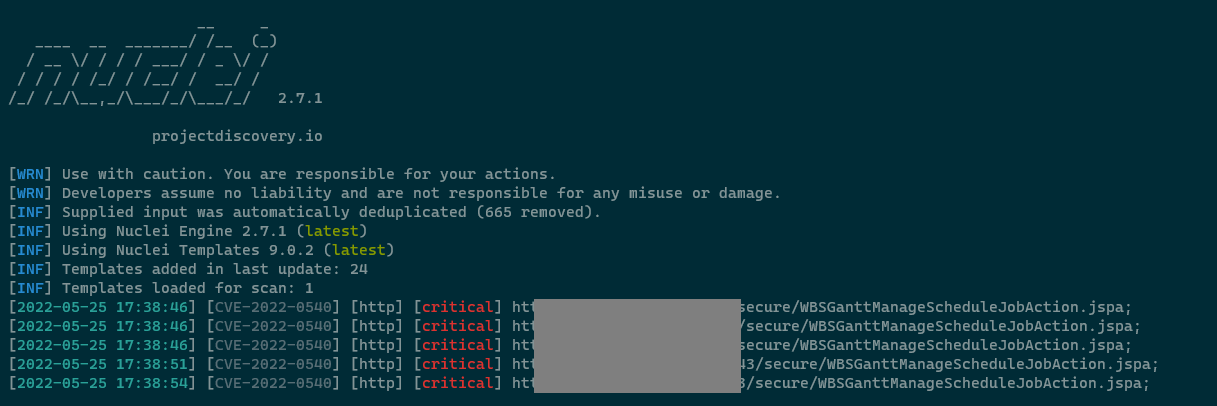 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph 인증 우회 원격 코드 실행(CVE-2022-0540)
 hightechsec/scarce-apache2
CVE-2021-41773 취약점이 공개된 웹사이트를 대상으로 하는 버그 헌팅 또는 침투 테스트를 위한 프레임워크
 stahlz/jqshell
CVE-2018-9206(jQuery File Upload)를 위한 자동 익스플로잇 도구로, 단일/다중 대상 스캐닝, Tor 프록시 지원, 모의 침투 테스트 및 교육용 출력 로깅을 제공합니다.
 numanturle/cve-2022-0332
CVE-2022-0332에 대한 개념 증명 익스플로잇으로, Moodle 3.11~3.11.4에 존재하는 SQL 인젝션 취약점이며, 인증 없이 데이터베이스를 추출할 수 있는 HTTP GET 페이로드를 제공합니다.
 marven11/cve-2024-28397-js2py-sandbox-escape
CVE-2024-28397: js2py 샌드박스 탈출, pyimport 제한 우회.
 jas502n/burpsuite_pro_v1.7.37
포괄적인 웹 애플리케이션 보안 테스트 플랫폼으로, 고급 스캐닝 엔진, 인터셉팅 프록시, 그리고 침투 테스터를 위한 자동화된 취약점 탐지를 제공합니다.
 jas502n/zentao-getshell
禅道8.2 - 9.2.1前台Getshell
 iilegacyyii/poc-cve-2021-41773
Apache HTTP Server 경로 탐색(CVE-2021-41773)을 위한 PoC 스캐너로, 다중 호스트 지원, SSL 검증 전환 및 동시 스캐닝 기능을 제공합니다.
 y4sec-team/cve-2023-21939
JDK CVE-2023-21939
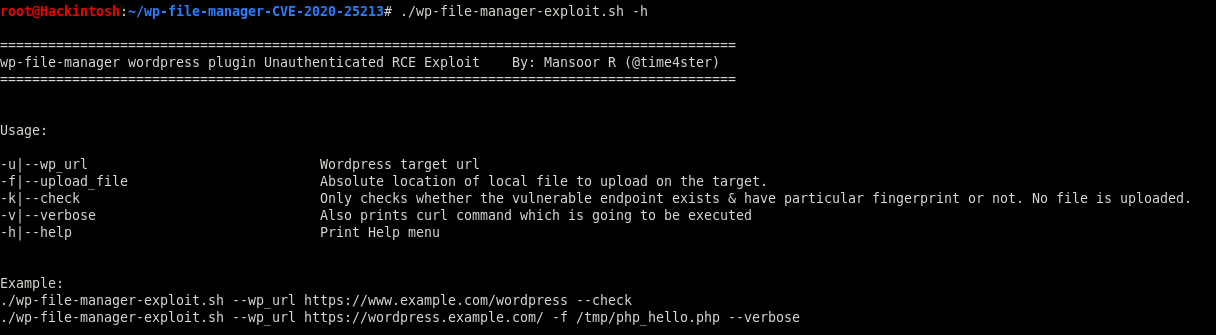 mansoorr123/wp-file-manager-cve-2020-25213
https://medium.com/@mansoorr/exploiting-cve-2020-25213-wp-file-manager-wordpress-plugin-6-9-3f79241f0cd8
 warxim/cve-2022-41852
CVE-2022-41852 개념 증명 (비공식)
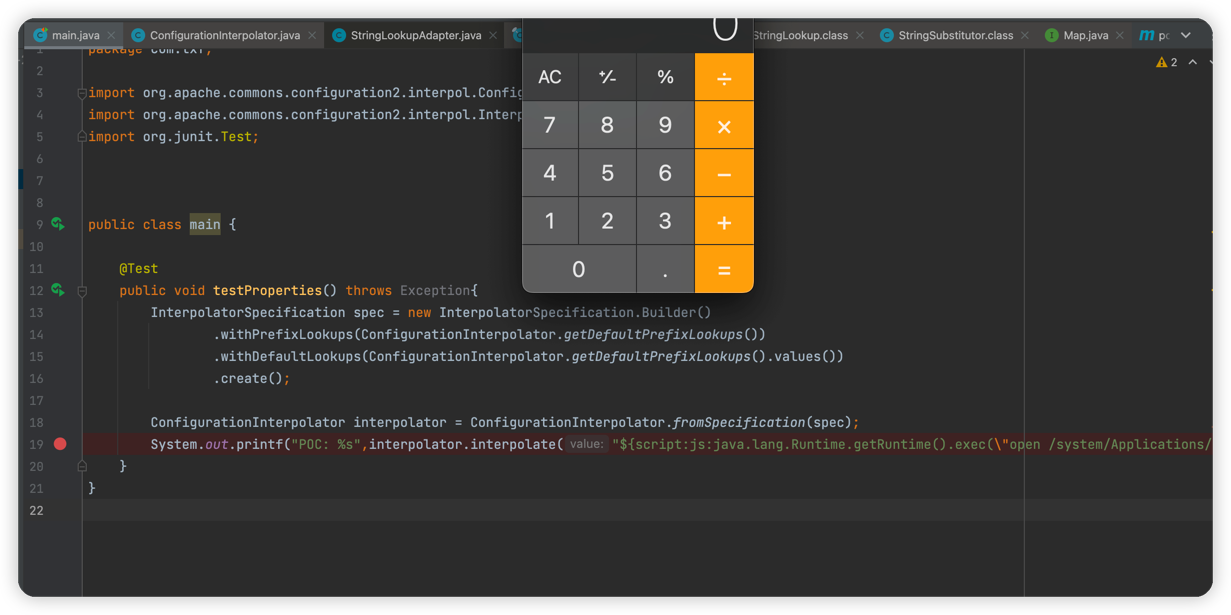 tangxiaofeng7/cve-2022-33980-apache-commons-configuration-rce
CVE-2022-33980 Apache Commons Configuration 원격 명령 실행 취약점
 l4rm4nd/cve-2025-55182
CVE-2025-55182(React2Shell RCE)를 탐지하고 악용하기 위한 Docker 기반 랩으로, Next.js/React Server Components 환경에서 사전 구성된 취약한 설정과 PoC 스캐너를 제공합니다.
 jas502n/xxl-job
xxl-job RESTful API RCE
 mistymntncop/cve-2023-2033
CVE-2023-2033을 대상으로 하는 JavaScript 익스플로잇으로, 웹 애플리케이션에서 개념 증명 테스트 및 취약점 검증을 위한 도구입니다.
 0x00-0x00/cve-2019-0841-bypass
Windows 10의 모든 Edge 버전을 대상으로 하는 완전 자동 CVE-2019-0841 우회








