
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pond는 Nuclei를 활용하여 커피 한 잔 값으로 인터넷 전체를 스캔하는 유틸리티입니다.
 gotr00t0day/cve-2024-4577
CVE-2024-4577 PHP 인자 주입 취약점을 위한 Python 기반 익스플로잇으로, 단일 대상 및 배치 스캔 기능을 지원합니다.
 whenx/cve-2026-0776
Discord 데스크톱 클라이언트에 영향을 미치는 CVE-2026-0776에 대한 보안 연구 및 개념 증명(PoC)입니다.
 technion/erlvulnscan
CVE-2015-1635를 위한 동시 네트워크 스캐너
 misakamikato/cve-2017-7921-golang
Hikvision IP 카메라 접속 우회 익스플로잇, golang으로 개발됨.
 trya9ain/cve-2026-24061
CVE-2026-24061용 배치 스캐너로, 여러 IP/CIDR을 스캔하여 취약한 서비스를 탐지하며, 포트, 타임아웃, 스레딩을 구성 가능하여 대규모 취약점 탐지를 효율적으로 수행합니다.
 keyuan15/cve-2023-23752
Joomla 4.0.0–4.2.7의 무단 REST API 액세스를 대상으로 하는 CVE-2023-23752용 Python 익스플로잇 스크립트로, 프록시를 통한 단일 및 일괄 스캔을 지원합니다.
 infobyte/faraday_templates
Faraday 보안 플랫폼용 템플릿 저장소로, 자동화된 침투 테스트 워크플로우를 위한 재사용 가능한 취약점 스캔 및 익스플로잇 템플릿을 제공합니다.
 yutusec/apisix_crack
Apisix 시리즈 취약점: 인증 없음 취약점(CVE-2021-45232), 기본 비밀 키(CVE-2020-13945) 대량 탐지.
 ianxtianxt/automated-blind-xss-search-for-burp-suite
Blind XSS 탐색을 자동화하는 BurpSuite 플러그인입니다. 능동 및 수동 검사를 수행할 수 있습니다.
 teycir/skillsguard
AI 에이전트 스킬 패키지용 정적 보안 스캐너. 실행 전에 악성 SKILL.md 파일과 번들 스크립트를 탐지합니다.
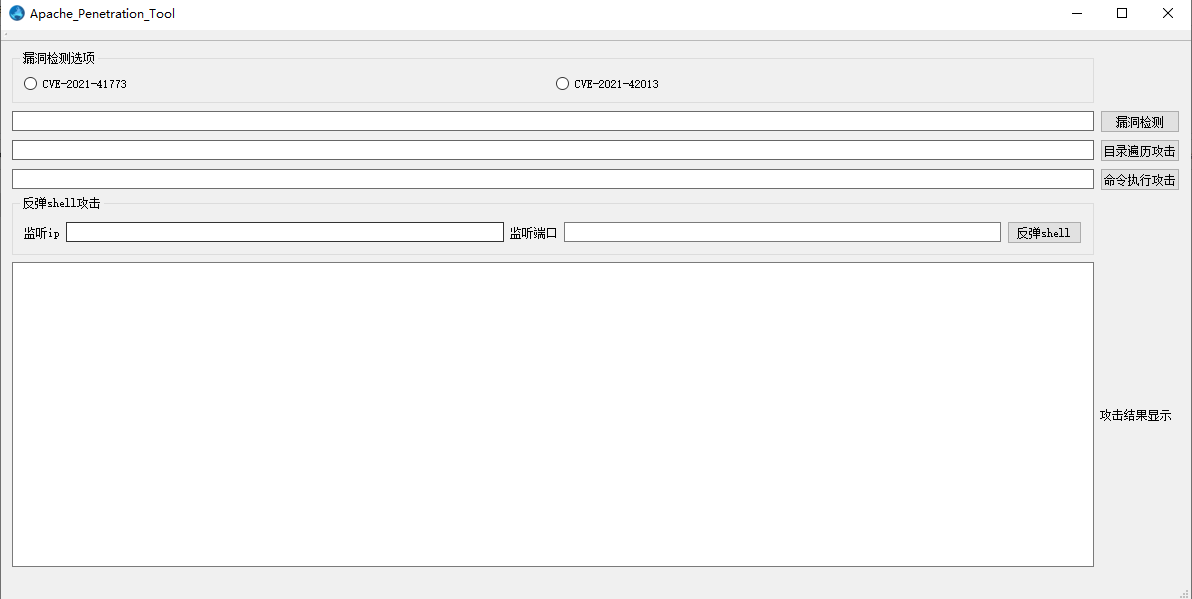 wangfly-me/apache_penetration_tool
CVE-2021-41773&CVE-2021-42013 그래픽 기반 취약점 탐지·이용 도구
 mf-labs/witcher
대규모로 GitHub 고급 보안(GHAS) 컨트롤 관리하기
 blazz3/cve2018-13379-nmap-script
CVE-2018-13379 Nmap NSE용 스크립트.
 piratesshield/arise-xti
AI 기반 외부 공격 표면 관리 파이프라인: 정찰, 서브도메인/DNS 열거, 웹/API/클라우드 취약점 스캔, OSINT 강화 및 CAPEC 공격 경로 연결을 위한 28개 모듈.
 imbas007/cve-2026-67401
CVE-2026-67401에 대한 개념 증명으로, cPanel/WHM EmailTrack SQL 인젝션을 통해 임의 파일 쓰기 및 root RCE가 가능하며, SQLi 탐지 프로브와 자체 포함된 취약한 랩을 제공합니다.
 bughuntar/cve-2022-37122-exploit
CVE-2022-37122 경로 탐색 스캐너
 xuemian168/cve-2025-3248
Langflow 애플리케이션의 CVE-2025-3248 취약점 스캐너입니다. Langflow 애플리케이션에서 CVE-2025-3248 취약점을 스캔하는 도구입니다.








