
 #1

 password123456/ssl-certificate-expiry-date-checker
SSL/TLS 인증서의 만료 날짜, 발급자 세부 정보 및 OCSP 상태를 스캔합니다. 웹훅, Telegram 또는 Slack을 통해 알림을 보냅니다. 도메인별 프록시를 지원하고 상세 로그를 생성합니다.
 unweb/plown
Plone CMS용 보안 스캐너 도구입니다.
 snow0715/log4j-scan-burpsuite
Log4j 취약점(CVE-2021-44228) 탐지용 Burpsuite 플러그인
 1820112015/cve-2023-29923
CVE-2023-29922 배치 탐지 스크립트
 tc4dy/cve-2026-67279-86060-toolkit
MikroTrick MikroTik RouterOS SSH 사전 인증 탈취 체인을 위한 Python 툴킷: exploit.py는 관리자 셸을 위한 rekey 우회 및 fd-2 정책 스왑을 수행하고, safedetect.py는 배너 감사를 수행합니다.
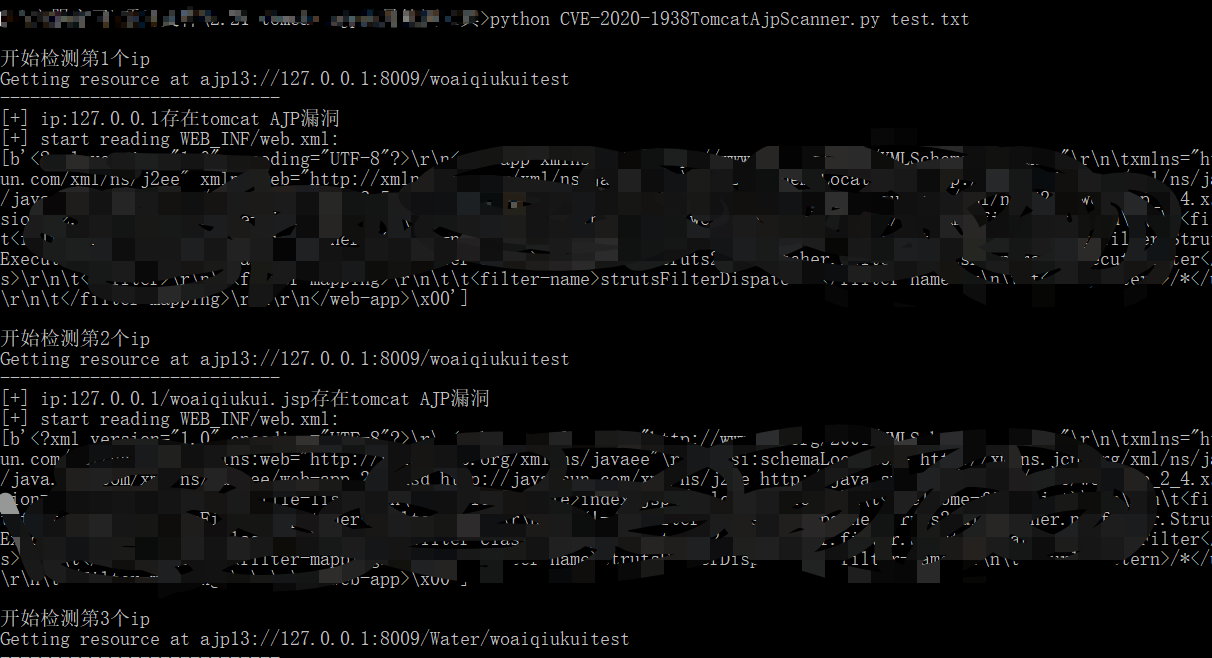 woaiqiukui/cve-2020-1938tomcatajpscanner
TomcatAJP 취약점 일괄 스캔
 sachinart/cve-2025-61882
# CVE-2025-61882 멀티스레드 스캐너 Oracle E-Business Suite의 CVE-2025-61882를 위한 멀티스레드 스캐너로, HTTP 요청 스머글링을 악용하여 인증 없이 원격 코드 실행을 달성하고 명령 출력을 통해 검증합니다.
 doggycheng/cnvd-2020-10487
CVE-2020-1938 / CNVD-2020-1048 탐지 도구
 geniuszly/cve-2024-5522
WordPress의 CVE-2024-5522용 PoC 익스플로잇 스캐너. 사용자 지정 페이로드로 대상 URL을 스캔하여 취약한 사이트를 식별하고, 윤리적 보안 테스트를 위해 색상으로 구분된 결과를 출력합니다.
 4minx/cve-2026-72898
CVE-2026-72898 PoC : Metabase 인증되지 않은 SQL 인젝션
 affolter-engineering/xssearch
Rust 기반 XSS 스캐너로, 컨텍스트 인식 페이로드 선택, WAF 탐지 및 우회, 크롤링, 블라인드 XSS 콜백, 정적 DOM 싱크 분석 기능을 제공합니다.
 ooafa/bucketbuster
Yandex, VK, Selectel, Sber, Alibaba, Tencent, Huawei, Baidu 전반의 퍼블릭 클라우드 오브젝트 스토리지 엔드포인트를 스캔하여 목록 조회 가능한 버킷과 노출된 오브젝트를 찾습니다.
 eugexo/security-baseline-ubuntu
Ubuntu 24.04/26.04 LTS를 위한 프로덕션급 보안 베이스라인 및 하드닝 가이드. 커널 격리, 비상 패닉 버튼, 사용자 정의 AppArmor/Firejail 0.9.80 및 Bubblewrap, 루트리스 Docker, AIDE 무결성 검사, Lynis…
 io1337/icg-autoexploiterbot
Joomla, WordPress, Drupal, PrestaShop 및 OsCommerce의 CMS 취약점을 대상으로 하며 내장된 무차별 대입 및 셸 업로드 기능을 갖춘 자동화된 익스플로잇 도구입니다.
 0-d3y/cve-2023-29489
Cpanel의 대량 스캐닝 취약점 [XSS]
 pennacle-security/summit
오픈소스 웹 보안 테스트 플랫폼: 프록시, 스캐너, 퍼저를 하나의 CLI로 제공. Pennacle Security 제작.
 p33d/cve-2024-23113
CVE-2024-23113을 탐지하는 Python 스크립트로, FortiGate FGFM 서비스(TCP/541)의 포맷 문자열 취약점을 SSL 연결과 조작된 페이로드를 사용하여 메모리 손상을 유발합니다.









