
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
 creadpag/cve-2021-41773-poc
Apache 2.4.49 경로 탐색 취약점(CVE-2021-41773)을 탐지하는 Nmap NSE 스크립트로, 조작된 요청을 보내고 악용 여부를 분석합니다.
 elevenpaths/atomshields
리포지토리 및 소스 코드용 보안 테스트 프레임워크
 synacktiv/action-octoscan
📦 :octocat: GitHub Actions에 대한 보안 검사를 수행하는 GitHub Action입니다.
 decalage2/detect_cve-2026-86950
CVE-2026-86950을 악용하는 PDF 파일을 탐지하는 Python 도구
 thegenetic/cve-2024-6387-exploit
CVE-2024-6387 익스플로잇
 soltanali0/cve-2024-40725
CVE-2024-40725 (Apache httpd)를 ~로 익스플로잇
 penteraio/cve-2022-22948
CVE-2022-22948용 스캐너: VMWare vCenter의 정보 노출(Information Disclosure) 취약점
 zeronine9/cve-2021-41773
URL 목록에서 Apache 경로 탐색 CVE-2021-41773을 테스트하는 빠른 Python 도구
 asaotomo/cve-2021-42013-apache-rce-poc-exp
Apache 원격 코드 실행 (CVE-2021-42013) 대량 탐지 도구: Apache HTTP Server는 미국 아파치(Apache) 재단의 오픈소스 웹 서버입니다. 이 서버는 빠르고 안정적이며 간단한 API를 통해 확장할 수 있는 특징이 있습니다. Apache…
 jiansiting/cve-2020-0796-scanner
CVE-2020-0796 (SMBGhost)용 경량 스캐너로, negotiate 요청을 통해 SMBv3 서버의 압축 지원 여부를 확인하여 취약한 호스트를 식별합니다.
 liamromanis101/dirtyfrag-detector
CVE-2026-43284/CVE-2026-43500 'DirtyFrag' 무해 패치 및 완화 탐지 스크립트
 ochebotar/copy-fail-cve-2026-31431-detection-probe
CVE-2026-31431 "Copy Fail" 및 CVE-2026-43284 "Dirty Frag"에 대한 안전한 탐지 도구입니다. 2017년 이후 모든 주요 배포판에 영향을 미치는 리눅스 커널의 algif_aead 모듈에서의 로컬 권한 상승 취약점입니다.
 gpiechnik2/nmap-spring4shell
Nmap NSE 스크립트 — HTTP 서비스의 Spring4Shell(CVE-2022-22965) RCE 취약점을 탐지·악용하며, 구성 가능한 페이로드 주입 및 명령 실행을 지원합니다.
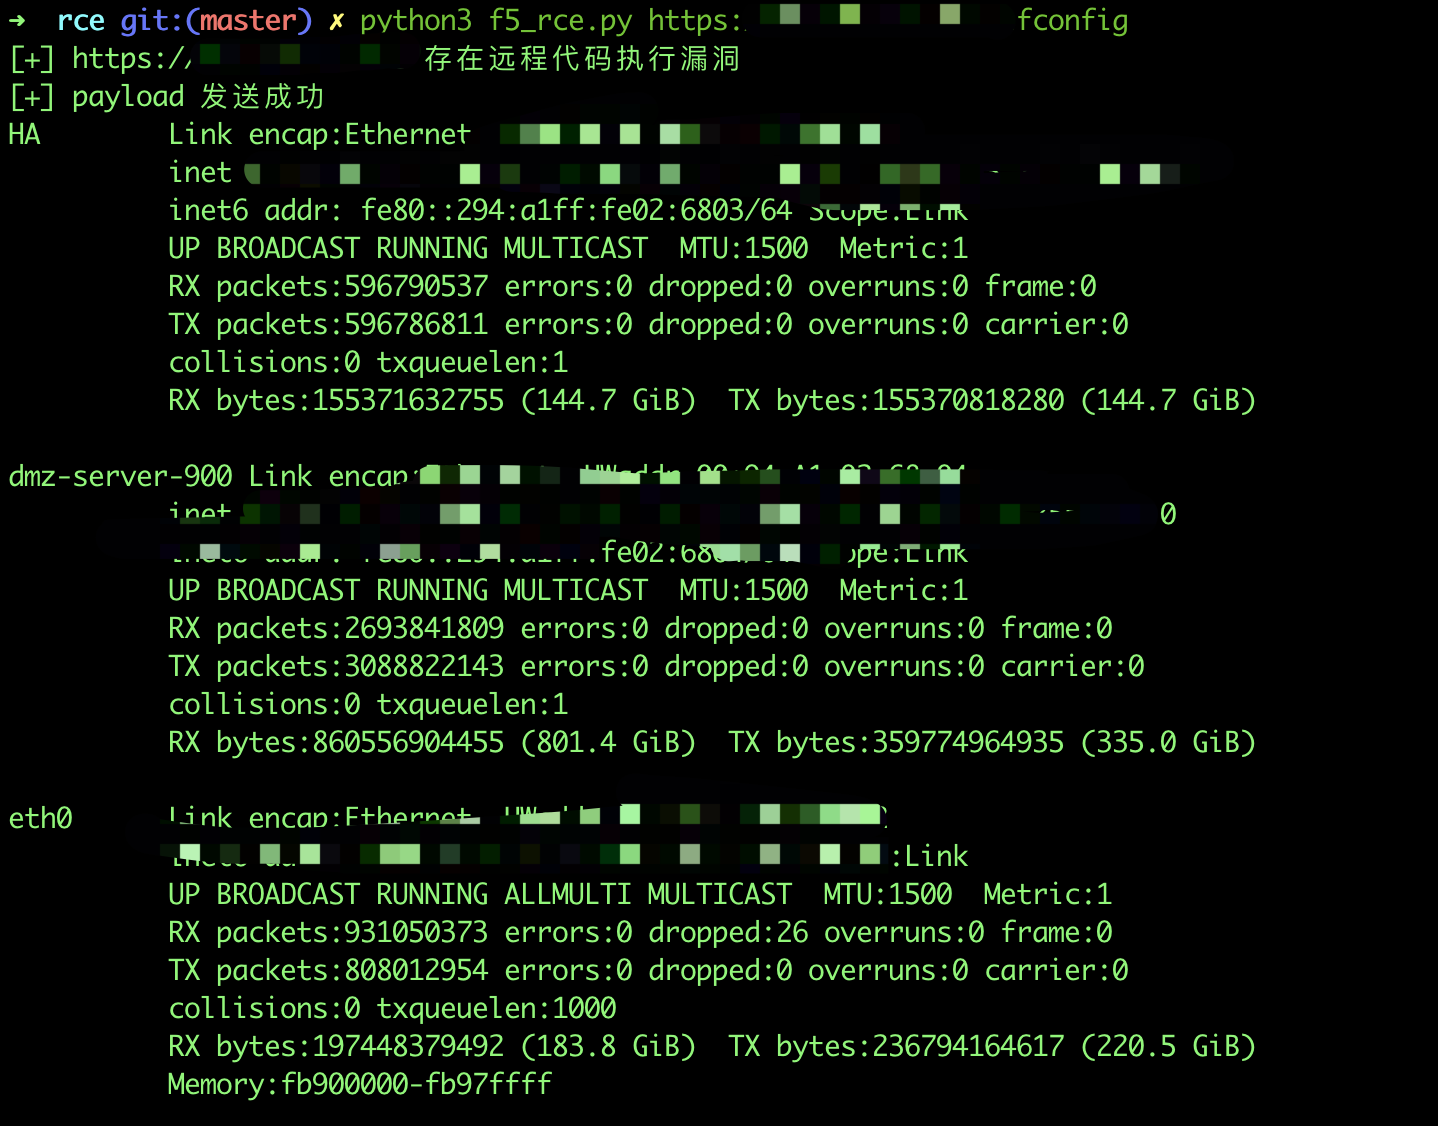 lijiaxing1997/cve-2020-5902-poc-exp
CVE-2020-5902 대량 스캔, 원격 코드 실행, 테스트 완료
 okaytc/superset_auth_bypass_check
Apahce-Superset 인증 우회 취약점(CVE-2023-27524) 탐지 도구
 bigb0x/cve-2024-4879
ServiceNow CVE-2024-4879 취약점 대량 스캔 도구
 m507/nmap-vulnerability-scan-scripts
CVE-2022-45477, CVE-2022-45479, CVE-2022-45482, CVE-2022-45481을 위한 nmap 탐지 스크립트
 rxerium/cve-2025-68461
CVE-2025-68461 탐지








