
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
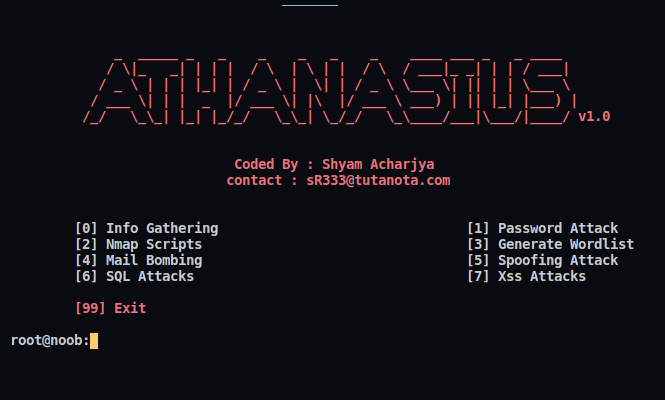
 shyam999/athanasius
침투 테스트를 위한 프레임워크입니다. 이 소프트웨어는 크로스 사이트 스크립팅에서 SQL 인젝션까지 모든 것을 식별할 수 있습니다. 개발자는 이 도구를 사용하여 스캔 및 무차별 대입 공격을 수행할 수도 있습니다. 해킹을 즐기세요.
 toramanemre/log4j-rce-detect-waf-bypass
Apache Log4j RCE (CVE-2021-44228) 탐지를 위한 WAF 우회 페이로드가 포함된 Nuclei 템플릿
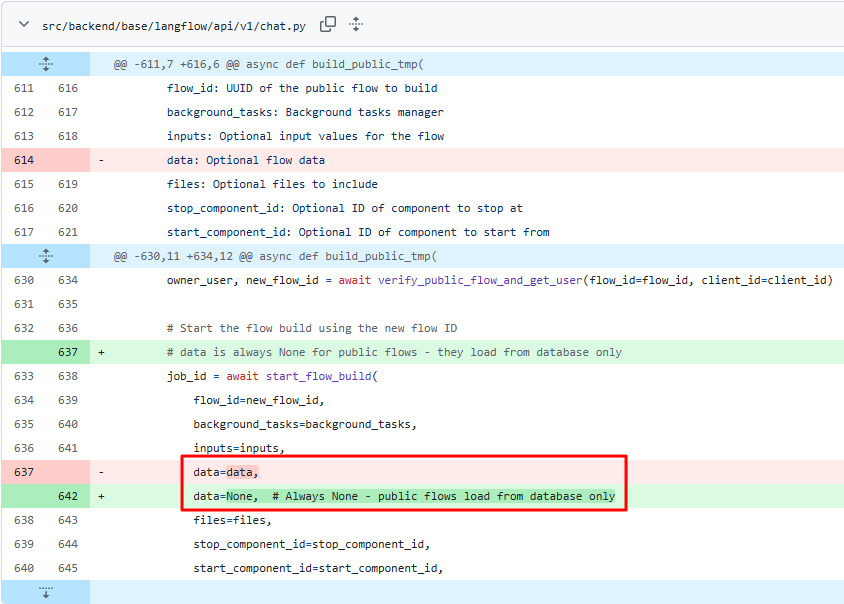
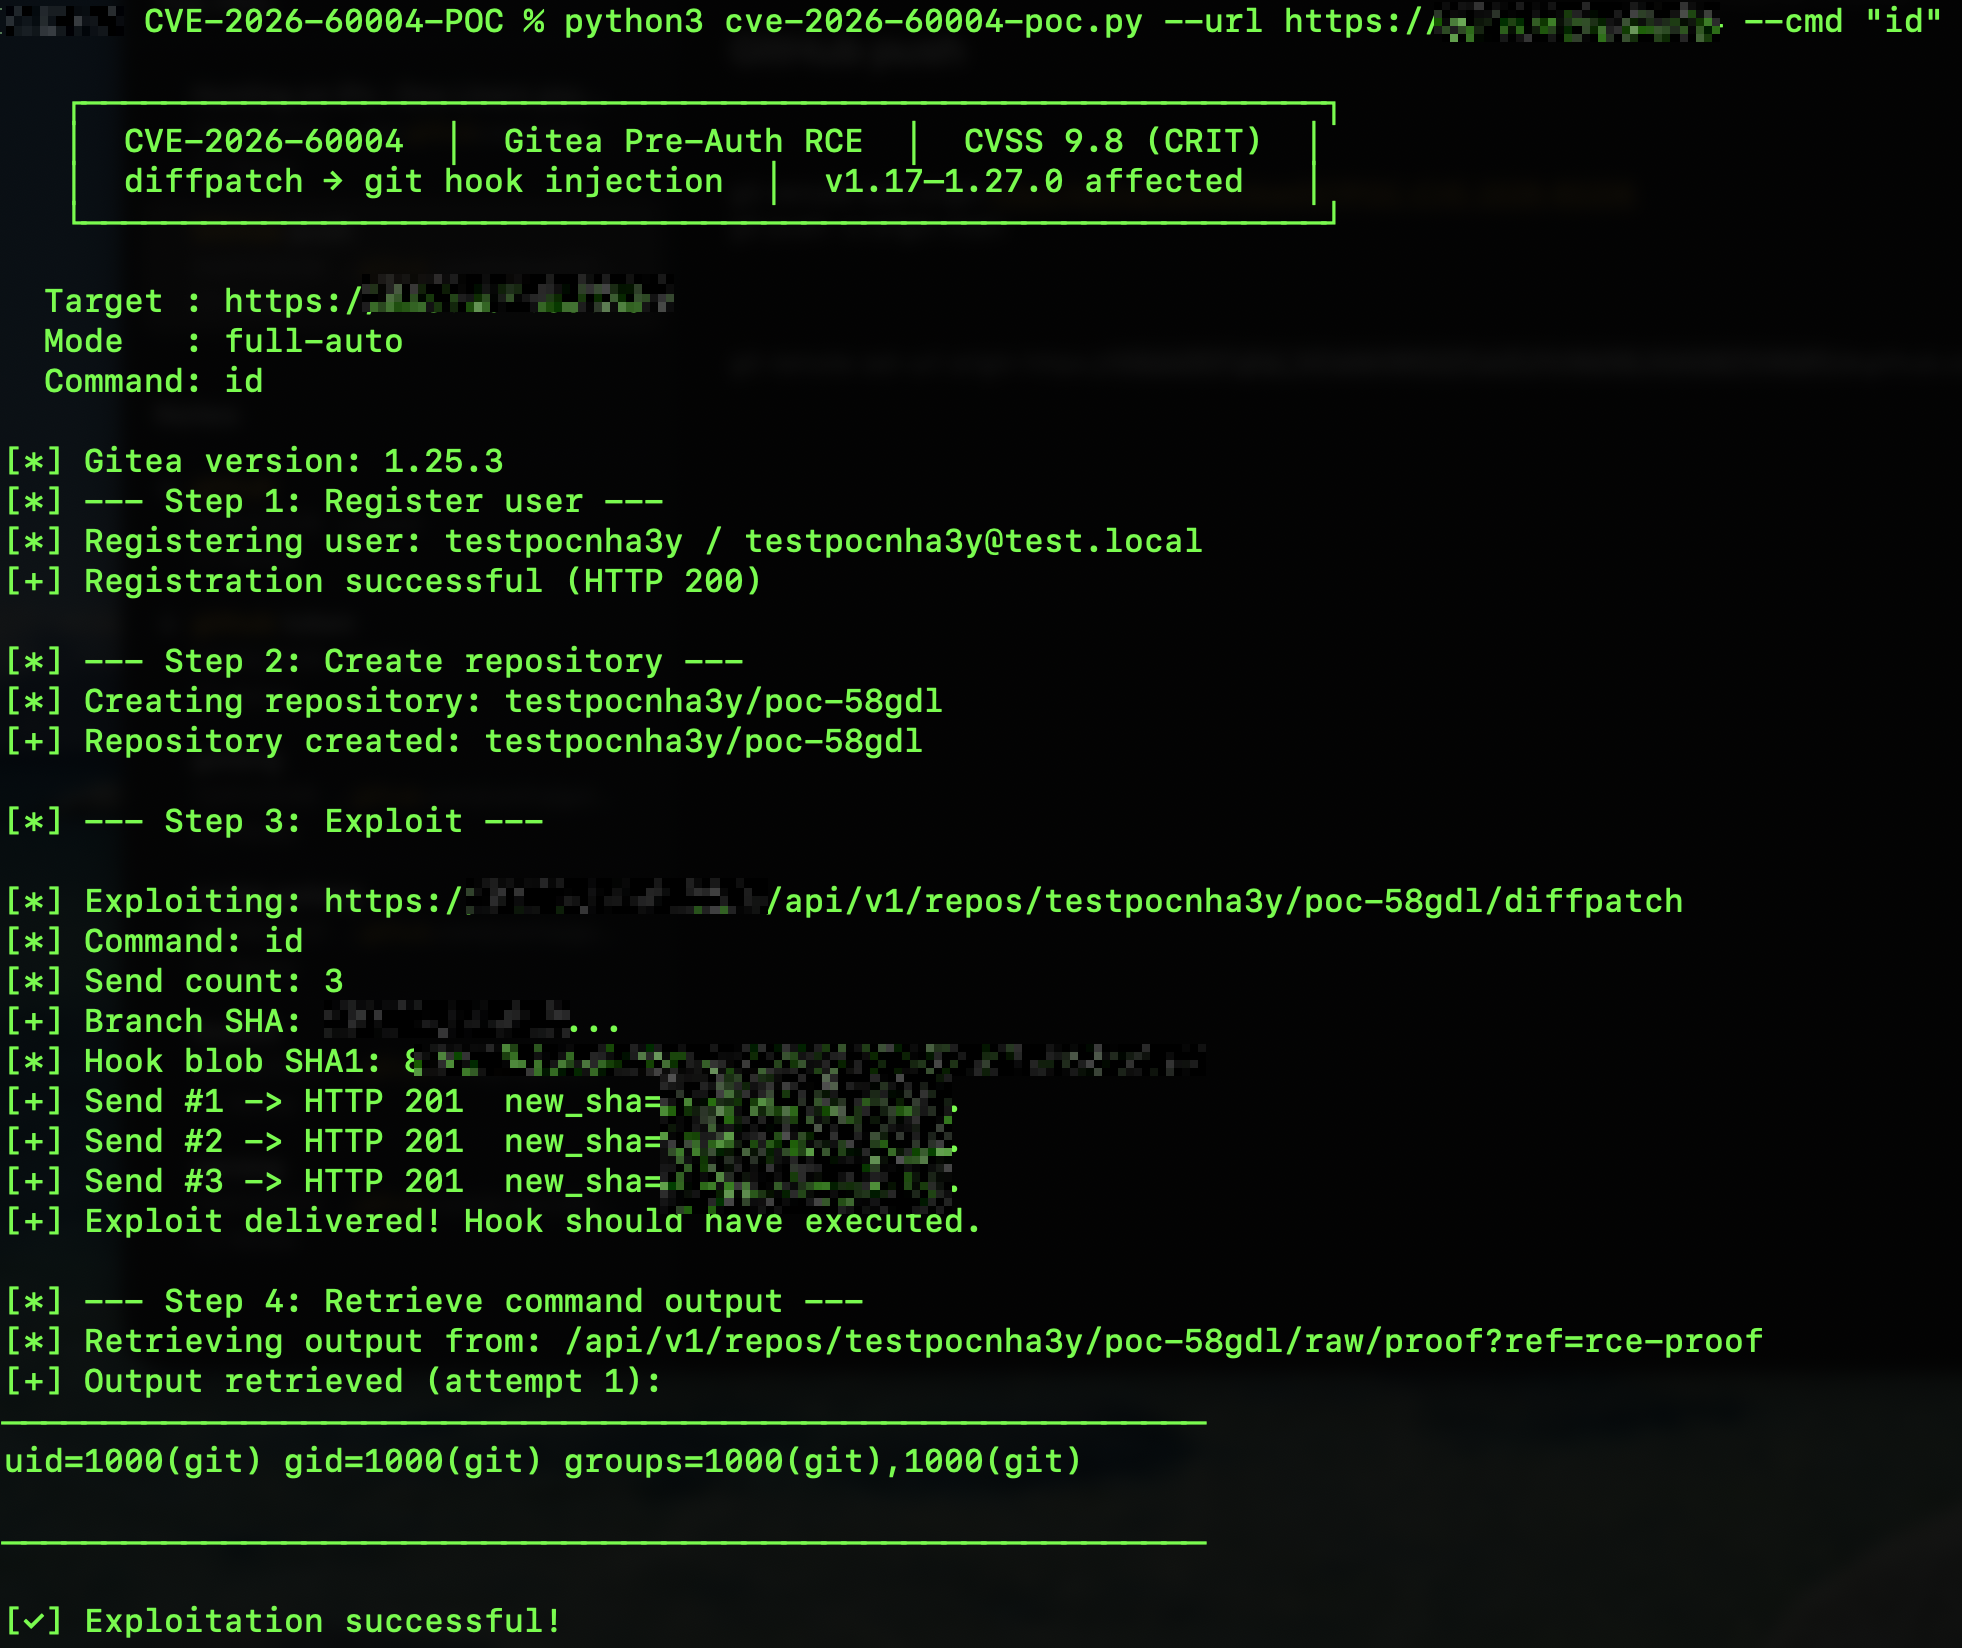 imbas007/cve-2026-60004-poc
CVE-2026-60004 사전 인증 RCE 익스플로잇 — Gitea <= 1.27.0 diffpatch git 훅 주입 (CVSS 9.8)

 hoppr/hoppr-cop
여러 데이터베이스의 취약점 데이터를 CycloneDX SBOM으로 집계하여, 중복이 제거된 VEX, HTML 및 GitLab 호환 보고서를 생성하여 지속적인 공급망 보안 모니터링을 제공합니다.
 guokers/aioscan_cve-2020-0796
asyncio(코루틴) 기반의 CVE-2020-0796 속도는 매우 만족스럽습니다. 운영자 분들이 내부 네트워크를 빠르게 스캔하는 데 편리합니다.
 kaanatmacaa/cve-2024-23897
Nuclei 템플릿으로 CVE-2024-23897 Jenkins Local File Inclusion(LFI) 취약점을 탐지하여, 패치 적용을 위해 악용 가능한 인스턴스를 신속하게 식별할 수 있습니다.
 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 인증되지 않은 경로 탐색 대량 스캐너
 aquasecurity/trivy-plugin-kubectl
kubernetes 리소스의 이미지를 스캔하는 Trivy 플러그인
 ustayready/outpost
AWS 테스팅 및 리포팅 관리 도구
 bugbounty-site/gitsecure
GitHub 커밋에서 노출된 API 키를 탐지합니다.
 turtlesec-software/crlf-desyncs
CRLF 기반 desync 공격을 위한 Nuclei 템플릿 및 익스플로잇 리소스
 owasp/secretsifter
OWASP 인큐베이터 프로젝트: 브라우저로 전달되는 콘텐츠(JavaScript, 구성 응답, 실시간 트래픽)에 노출된 자격 증명을 탐지합니다.
 rapticore/orenpmguard
Shai-Hulud 공급망 공격에 대한 방어
 rxerium/cve-2025-68613
CVE-2025-68613 탐지
 ecomtech-oss/pisc
공개 OCI-Image (도커 이미지) 보안 점검 도구
 hwmex0/cve-2024-43044
이 스크립트는 인스턴스에서 Jenkins 버전을 검색하여 알려진 취약 버전 범위와 비교함으로써 CVE-2024-43044에 대한 Jenkins 엔드포인트를 확인합니다.
 ffx64/wprecon
WRecon은 워드프레스의 취약점 인식 및 블랙박스 정보 수집을 위한 도구입니다.








