
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
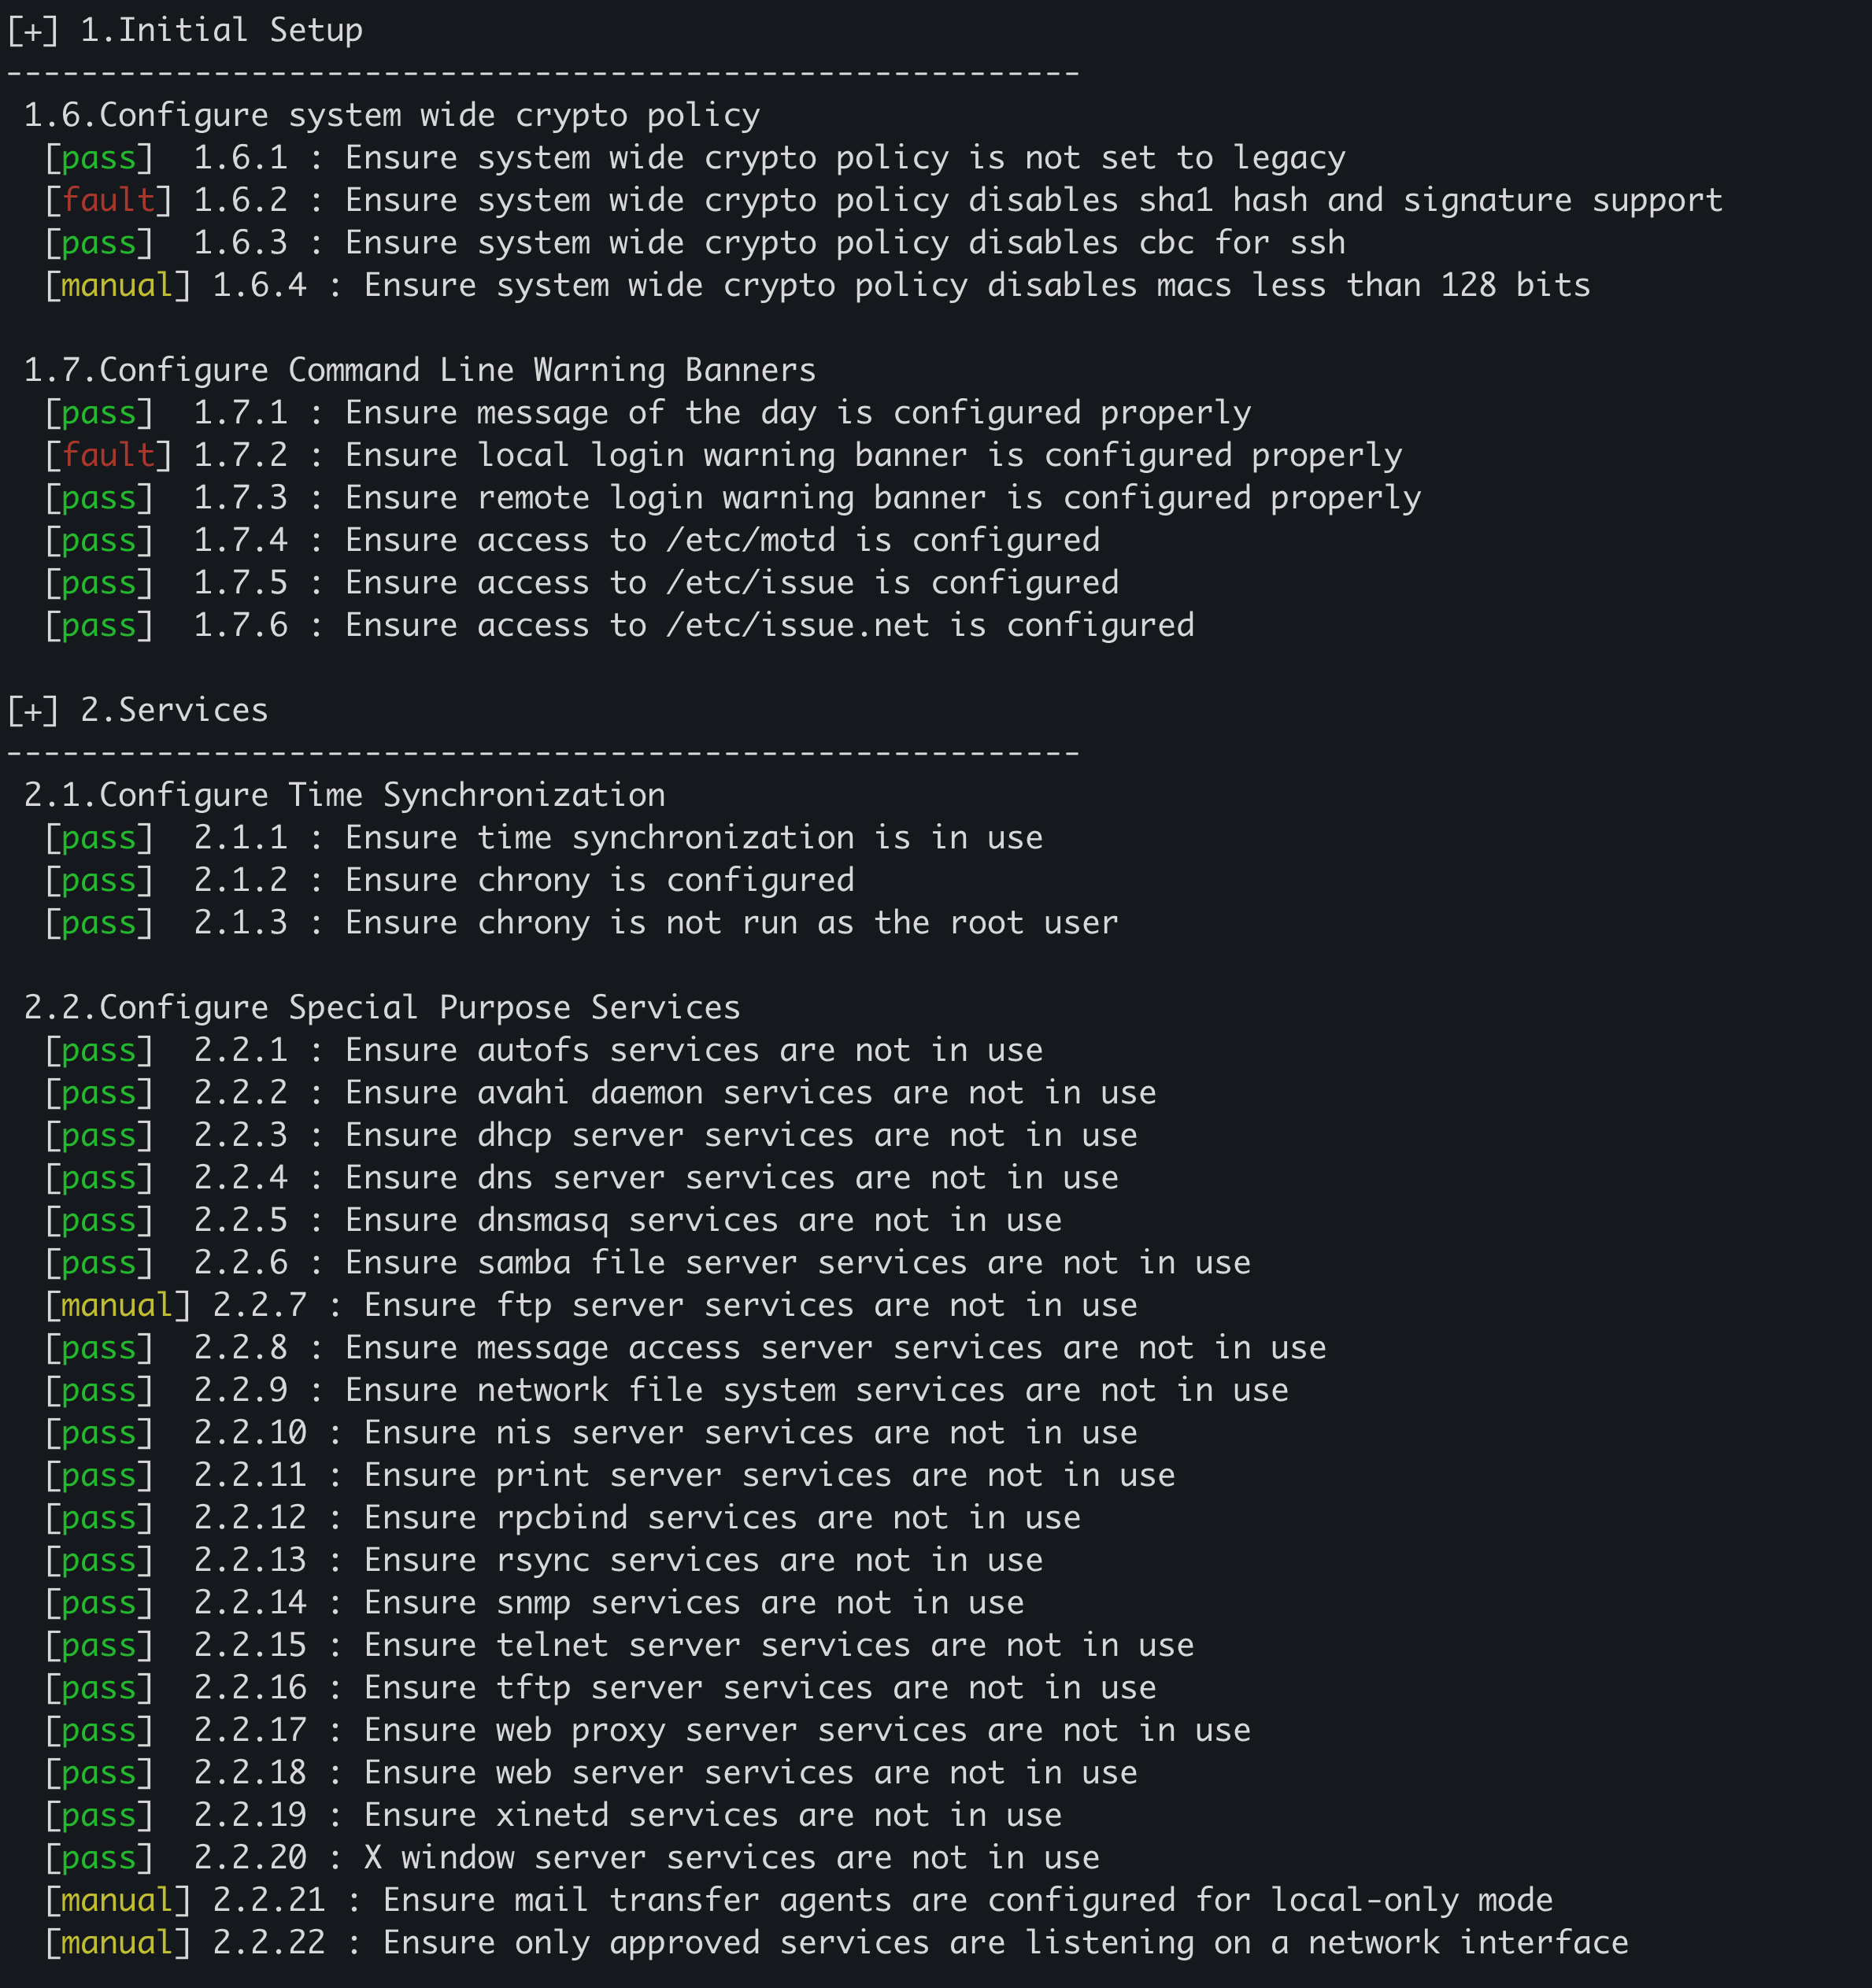
 password123456/linux-security-audit
RHEL 기반 시스템에서 130개 이상의 CIS 벤치마크 항목을 검사하여 시스템 구성, 암호화 정책 및 서비스 강화에 대한 상세한 XML 보고서를 생성하는 자동화된 Linux 보안 감사 도구입니다.
 ill-deed/cve-2025-34085-multi-target
다중 대상 비인증 RCE 스캐너, CVE-2025-34085 대상, WordPress Simple File List 플러그인에 영향을 미칩니다. 대규모 대상 집합에 걸쳐 PHP 웹쉘을 업로드, 이름 변경 및 트리거합니다.
 sachinart/cve-2026-41940-cpanel-0day
CVE-2026-41940 최신 cPanel & WHM 0day - Chirag Artani가 7천만 개 웹사이트를 노출시킬 수 있음
 themehackers/cve-2025-55182
React Server Components (RSC)에서 발생하는 심각한 원격 코드 실행(RCE) 취약점입니다. 또한 취약점을 안전하게 테스트하고 이해할 수 있는 실제 "Lab Environment"를 포함하고 있습니다.
 oligocybersecurity/shelltorchchecker
TorchServe 인스턴스가 CVE-2023-43654에 취약한지 확인하는 도구
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88772
Citrix NetScaler CVE-2026-88772에 대한 탐지 아티팩트 생성기로, 원격 코드 실행을 검증하기 위해 DTLS 사전 인증 버퍼 오버플로 페이로드를 생성합니다.
 sobri3195/-pegasus-suite
포괄적인 보안 툴킷으로 1000개 이상의 침투 테스트 및 보안 평가 도구를 제공합니다.
 vulpecuna/cve-2026-87902
CVE-2026-87902에 대한 Python PoC로, get_page_template()를 통한 인증되지 않은 WordPress 경로 순회 RCE이며, 버전 핑거프린팅, 테마 검사, 선택적 파일 포함 기능을 갖추고 있습니다.
 vitaliy-grigoriev/protocol-analyzer
네트워크 프로토콜을 위한 퍼즈 테스트 프레임워크
 adarshvs/cve-2020-3580
CVE 2020 3580에 대한 자동 대량 IP 또는 도메인 스캐너. Cisco ASA 및 FTD XSS 헌터.
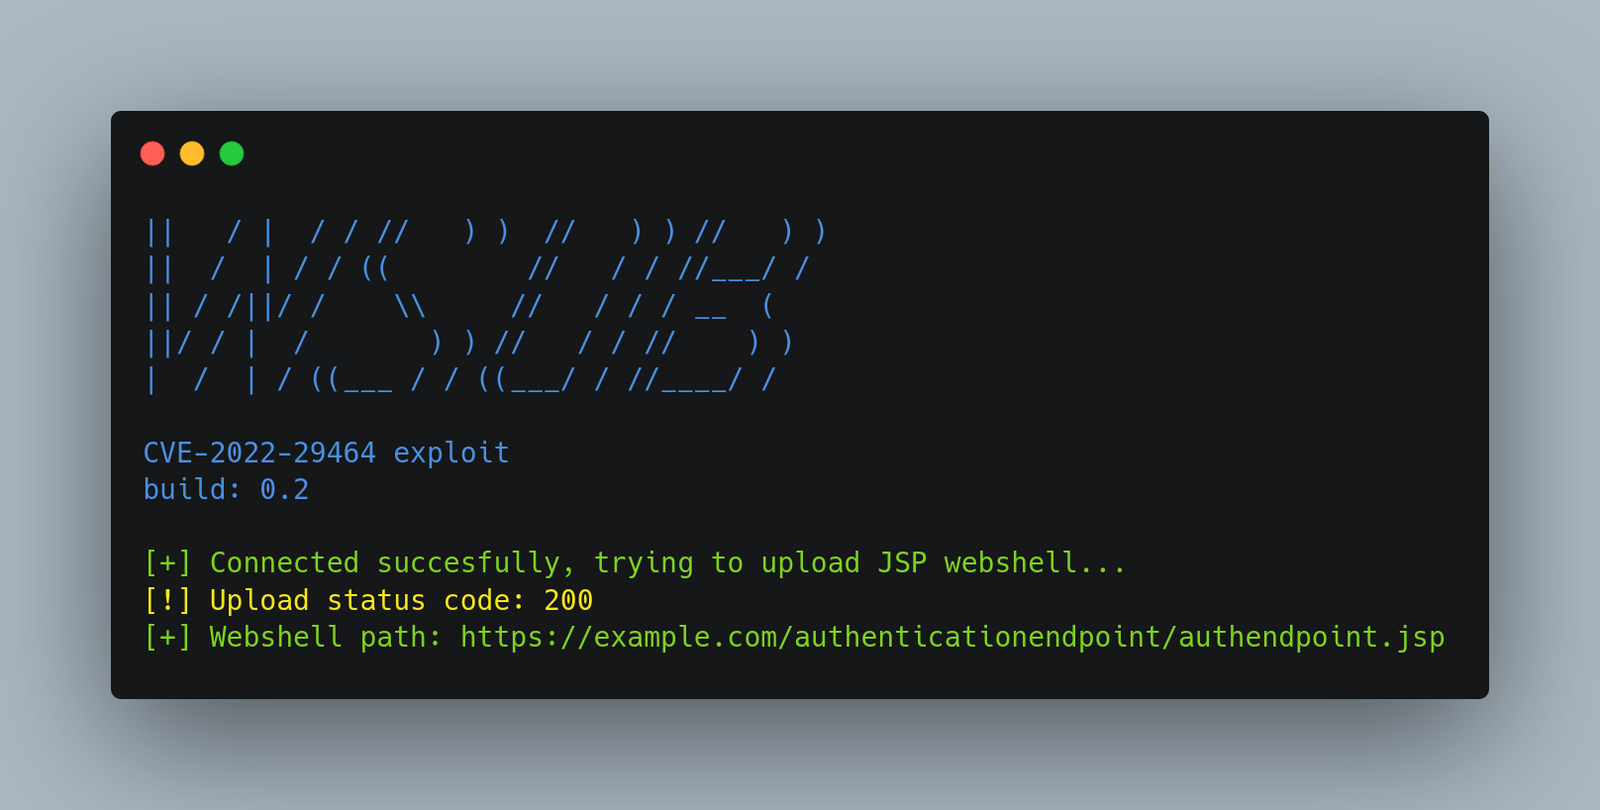 dsssssssm/wsob
Python 익스플로잇 도구로, CVE-2022-29464를 대상으로 하며 디렉터리 트래버설을 통해 취약한 WSO2 제품에서 무제한 파일 업로드 및 원격 코드 실행을 가능하게 합니다.
 coinbase/salus
모든 기여자분들께서는 9월 21일 유지보수 이후로 이 저장소의 *새로운 복사본*을 클론해 주시기를 부탁드립니다.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail) 탐지 스크립트로, Linux 시스템에서 커널 버전, 패치 존재 여부, 커널 구성, AF_ALG 소켓 사용 가능 여부, setuid 바이너리 및 완화 조치를 확인하여 취약점 상태를 판단합니다.
 yojiwatanabe/networkalarm
로컬 네트워크 트래픽을 모니터링하여 가능한 보안 취약점을 탐지하는 도구입니다. 사용자에게 가능한 nmap 스캔, Nikto 스캔, 평문으로 전송되는 자격 증명, 셸쇼크 공격에 대해 경고합니다. 현재 실시간 모니터링 및 네트워크 캡처(pcap) 스캔을 지원합니다.
 ajutamangdev/hatiyar
모듈식 침투 테스트 프레임워크로, Metasploit 스타일의 대화형 셸, 사전 제작된 CVE 익스플로잇 모듈, 그리고 승인된 보안 평가를 위한 클라우드/네트워크 정찰 기능을 제공합니다.
 atea-redteam/cve-2023-20198
CVE-2023-20198 체크스크립트
 0xinfection/pewswitch
FreeSWITCH 전용 스캐닝 및 익스플로잇 툴킷 (CVE-2021-37624 및 CVE-2021-41157 대상)








