#1
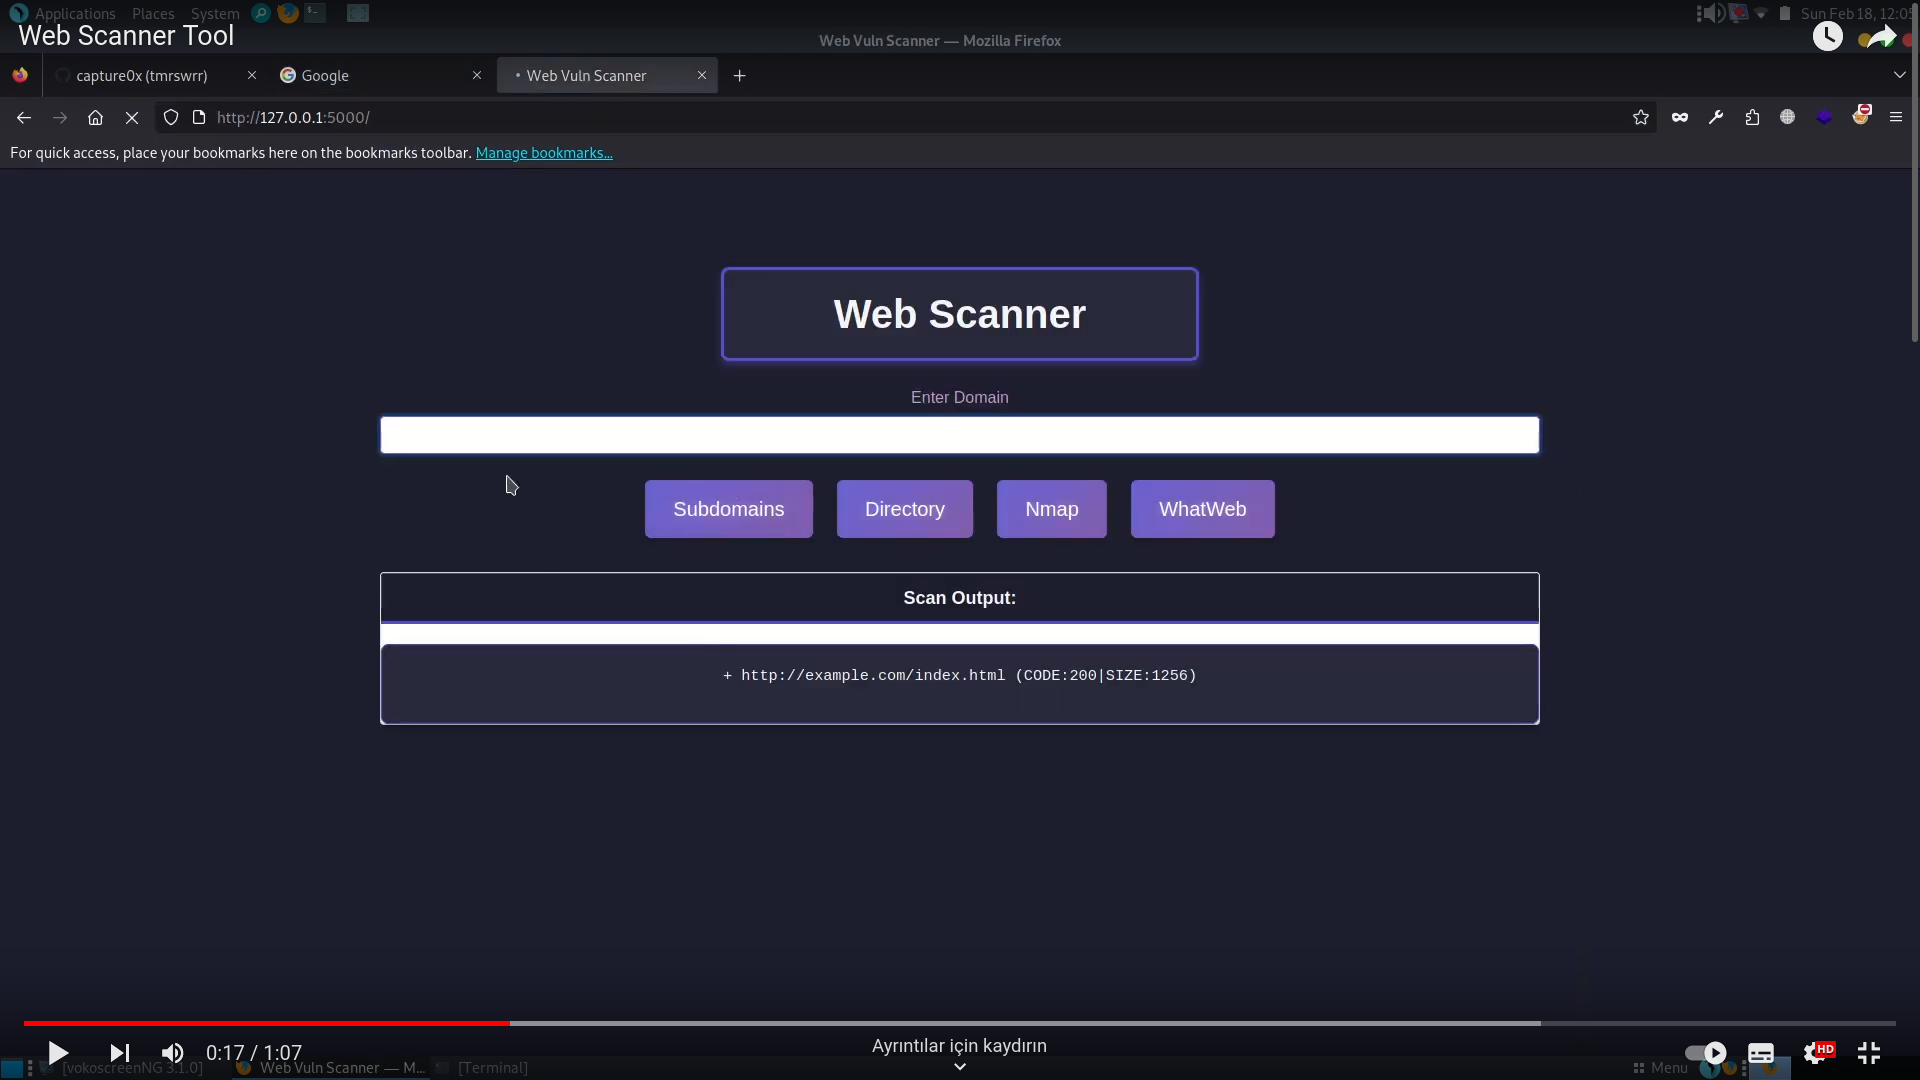
 capture0x/web-scanner
Python 기반 웹 도메인 스캐너로, Sublist3r, Dirble, Nmap 및 WhatWeb을 통합하여 서브도메인 발견, 디렉토리 열거, 네트워크 스캐닝, 웹 사이트 기술 식별을 Flask 웹 인터페이스를 통해 수행합니다.
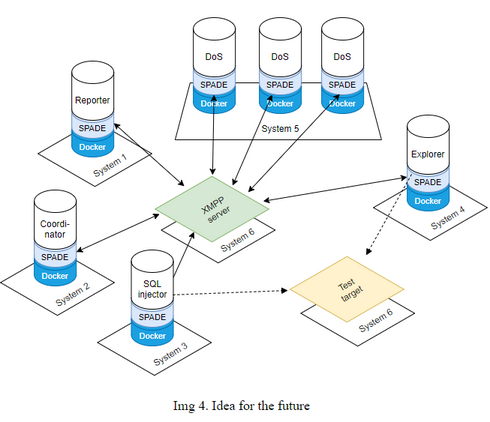 marzekan/masapt
자동화된 침투 테스트를 위한 다중 에이전트 시스템 (MASAPT)
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Atlassian Jira, Confluence, Bitbucket 인스턴스에서 CVE-2026-21589 임의 파일 읽기 취약점을 검사하는 Python 탐지 아티팩트입니다.
 nu11secur1ty/sqlmap-nu11secur1ty
sqlmap 프로젝트의 전문가용 확장
 boostedchaos/fleet-cve-scanner
RMM으로 관리되는 환경을 위한 오픈소스 단일 스크립트 CVE 스캐너입니다. 순수 PowerShell 7 기반 — RMM 소프트웨어 인벤토리를 NVD, CISA KEV, EPSS, SSVC와 결합하여 이 버전이 취약한지, 그리고 얼마나 긴급한지에 답합니다.
 opensecurityresearch/ciphertest
gnutls를 사용하는 더 나은 SSL 암호 검사기
 d0ge/xsw
XML Signature Wrapping Burp Suite 확장 기능
 fourtwizzy/cve-2019-0708-check-device-patch-status
원격 장치가 CVE-2019-0708에 대해 패치되었는지 확인하는 PowerShell 스크립트로, termdd.sys 파일 버전을 Microsoft의 2019년 5월 보안 업데이트와 대조하여 검증합니다.
 yasindce1998/barzakh
Ring -4 to Ring 0: offense-defense firmware research platform. We build the bootkits, then we catch them. Closed-loop. Zero trust in silicon.
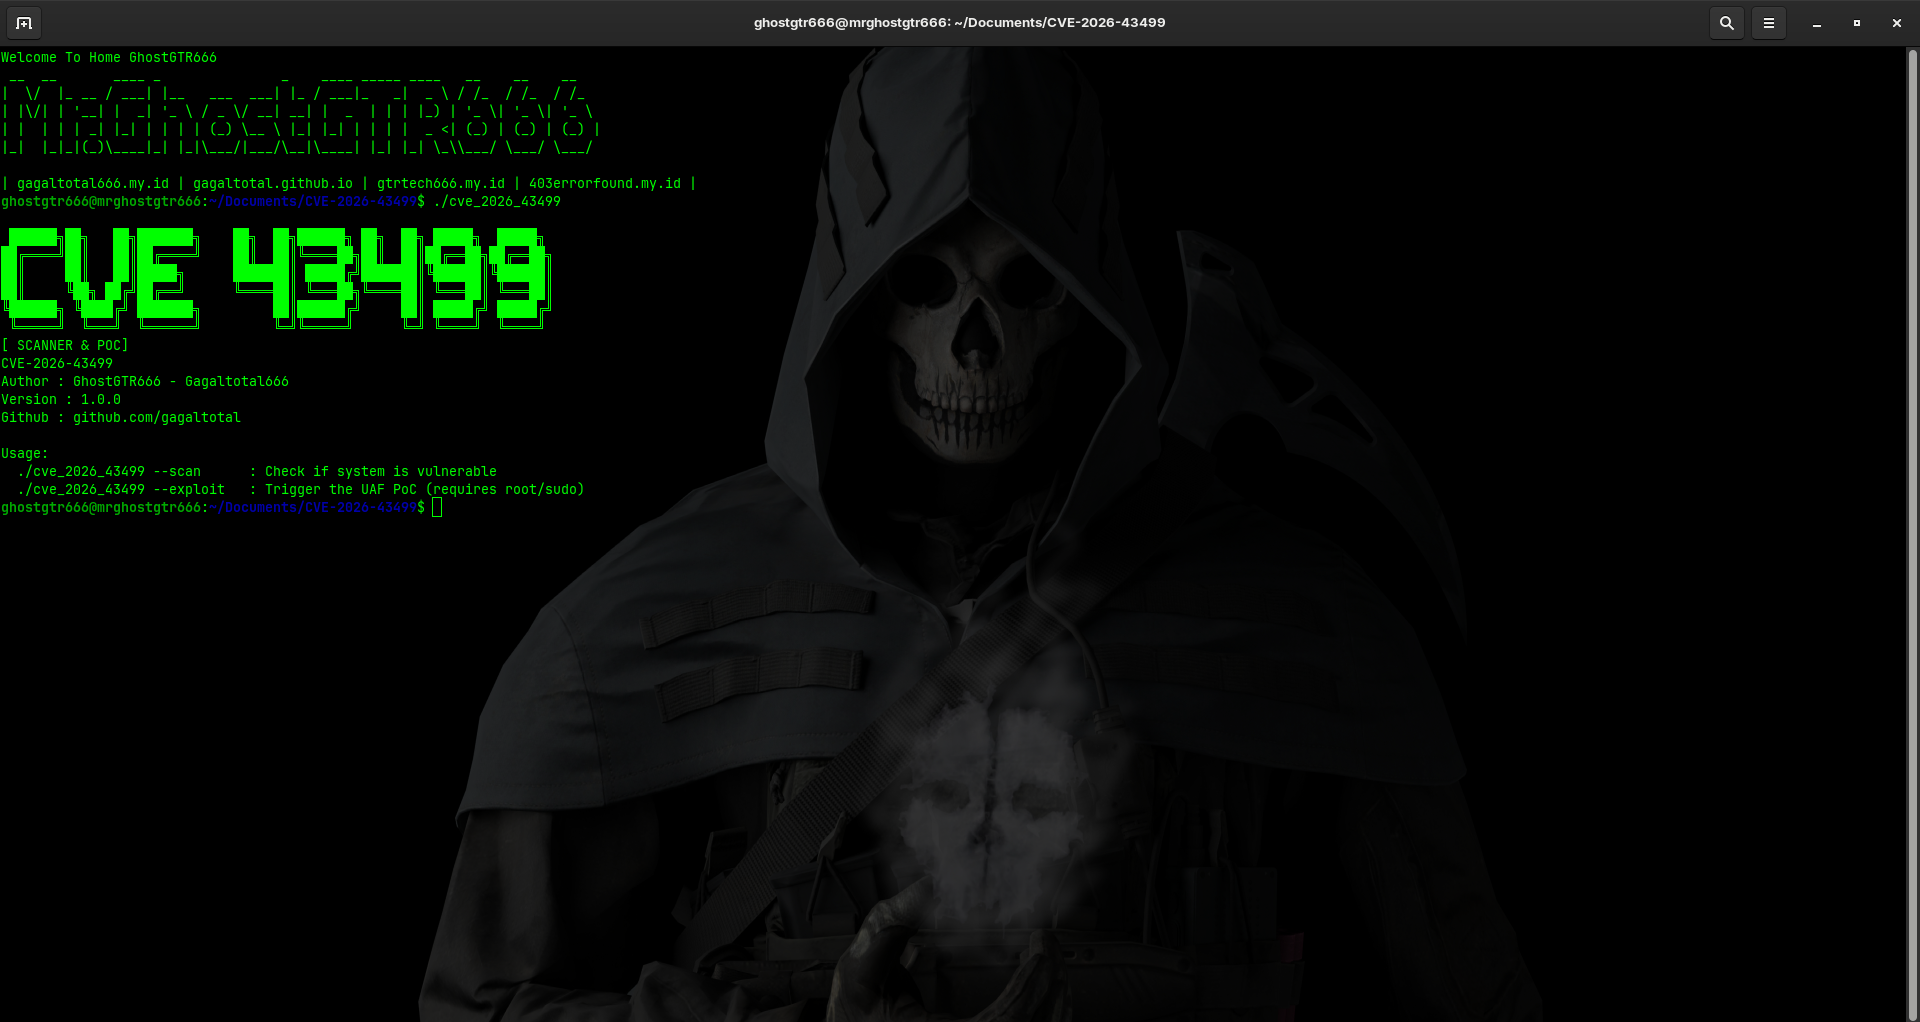 gagaltotal/cve-2026-43499-poc-scanner
CVE-2026-43499 PoC 스캐너
 masriyan/fufufafa
통합 결함 및 오류 감사를 위한 프레임워크 보안 감사를 너무나 쉽게 만들어, 졸린 상태에서도 할 수 있는 궁극의 AWS 클라우드 보안 감사 프레임워크입니다!
 teycir/apihunter
Rust로 작성된 비동기 API 보안 스캐너로, CORS, CSP, GraphQL, JWT, OpenAPI 및 능동적 API 자세 점검을 수행합니다.
 pr3r00t/cve-2020-3452-cisco-scanner
CVE-2020-3452 Cisco ASA 스캐너 - 무인증 경로 탐색 검사
 m3ssap0/gitlab_rce_cve-2022-2884
CVE-2022-2884로 알려진 GitLab의 인증된 RCE 취약점을 악용합니다.
 otsmane-ahmed/ci-supplychain-guard
CI/CD 파이프라인에서 패턴 매칭과 AST 분석을 사용하여 악성 종속성을 탐지하는 정적 분석 도구로, 신호등 방식의 위험 점수 시스템과 선택적 Docker 샌드박스 검증을 제공합니다.
 yousseflahouifi/cloudpulse
SSL 인증서 기반 정찰 엔진으로, AWS 클라우드 자산(IP, 서브도메인, 도메인 포함)을 발견하고 취약점 평가를 위한 활성 포트 스캐닝을 수행합니다.