
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천
 brut-security/cve-2024-4879
CVE-2024-4879 - ServiceNow에서의 Jelly Template Injection 취약점
 agentsid-dev/agentsid-scanner
MCP 서버용 보안 스캐너. 인증, 권한, 인젝션 위험 및 도구 안전성을 평가합니다. 에이전트 보안의 등대.
 gensecaihq/cve-2024-3094-vulnerability-checker-fixer
xz-utils에서 CVE-2024-3094를 탐지하고 수정하기 위한 셸 스크립트 및 Ansible 플레이북. 패키지 버전을 확인하고, 보안 릴리스로 업그레이드하거나 다운그레이드하고, Linux 서버 전반에 걸쳐 수정을 자동화합니다.
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 jax7sec/s2-062
Python 기반의 Apache Struts2 S2-062(CVE-2021-31805) 원격 코드 실행 스캐너 및 익스플로잇으로, 배치 스캔과 명령 실행을 지원합니다.
 immune-gmbh/tpm-vuln-checker
TPM 취약점을 확인합니다.
 mrcl0wnlab/nuclei-template-cve-2022-1388-big-ip-icontrol-rest-exposed
이 취약점으로 인해 관리 포트 및/또는 self IP 주소를 통해 BIG-IP 시스템에 네트워크 접근이 가능한 인증되지 않은 공격자가 임의의 시스템 명령을 실행하거나, 파일을 생성 또는 삭제하거나, 서비스를 비활성화할 수 있습니다. 데이터 플레인 노출은 없으며, 이는…
 onapsis/cve-2020-6287_recon-scanner
블랙박스 취약점 스캐너 및 침해 지표 분석기로, SAP NetWeaver Java 애플리케이션의 CVE-2020-6287 (RECON)에 대한 신속한 노출 평가와 로그 기반 포렌식 조사를 가능하게 합니다.
 owasp/abap-code-scanner
ABAP Code Analyzer
 shadow0ps/cve-2023-20198-scanner
이것은 CVE-2023-20198 및 CVE-2023-20273의 영향을 받는 Cisco IOS XE WebUI의 임플란트를 식별하도록 설계된 웹쉘 지문 스캐너입니다.
 sensepost/cve-2025-64446
FortiNet 취약점 CVE-2025-64446용 스캐너
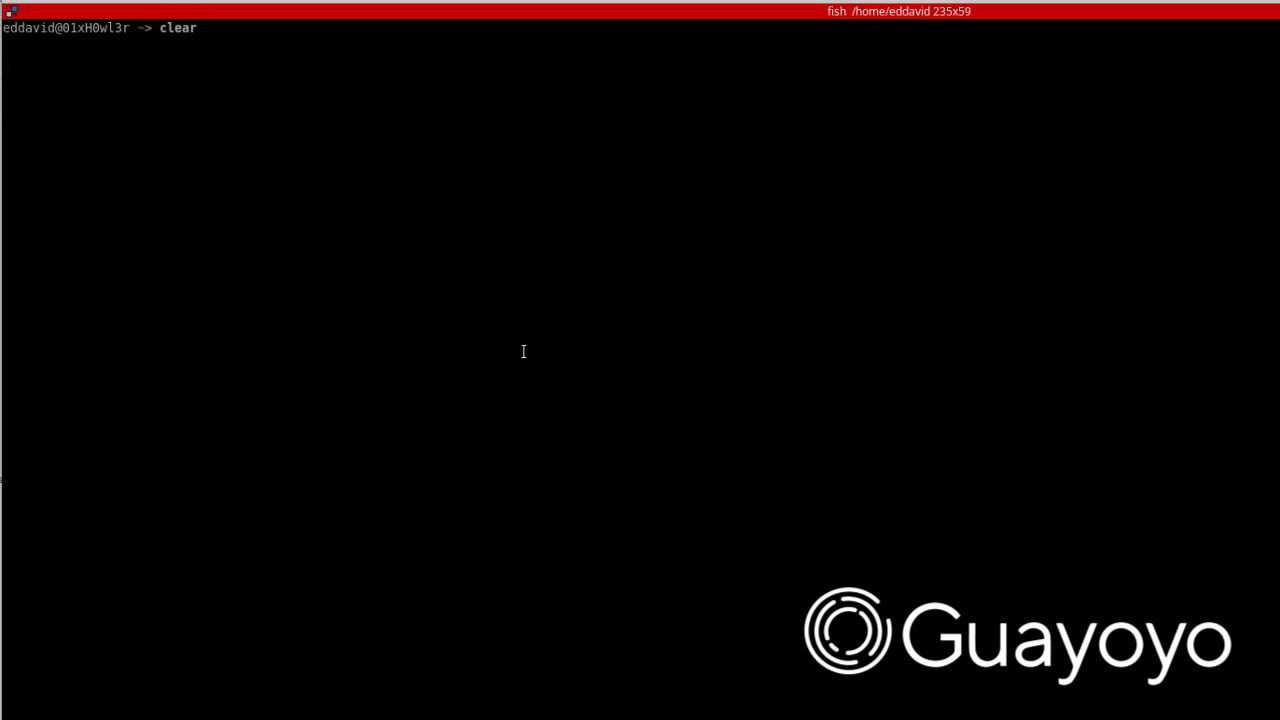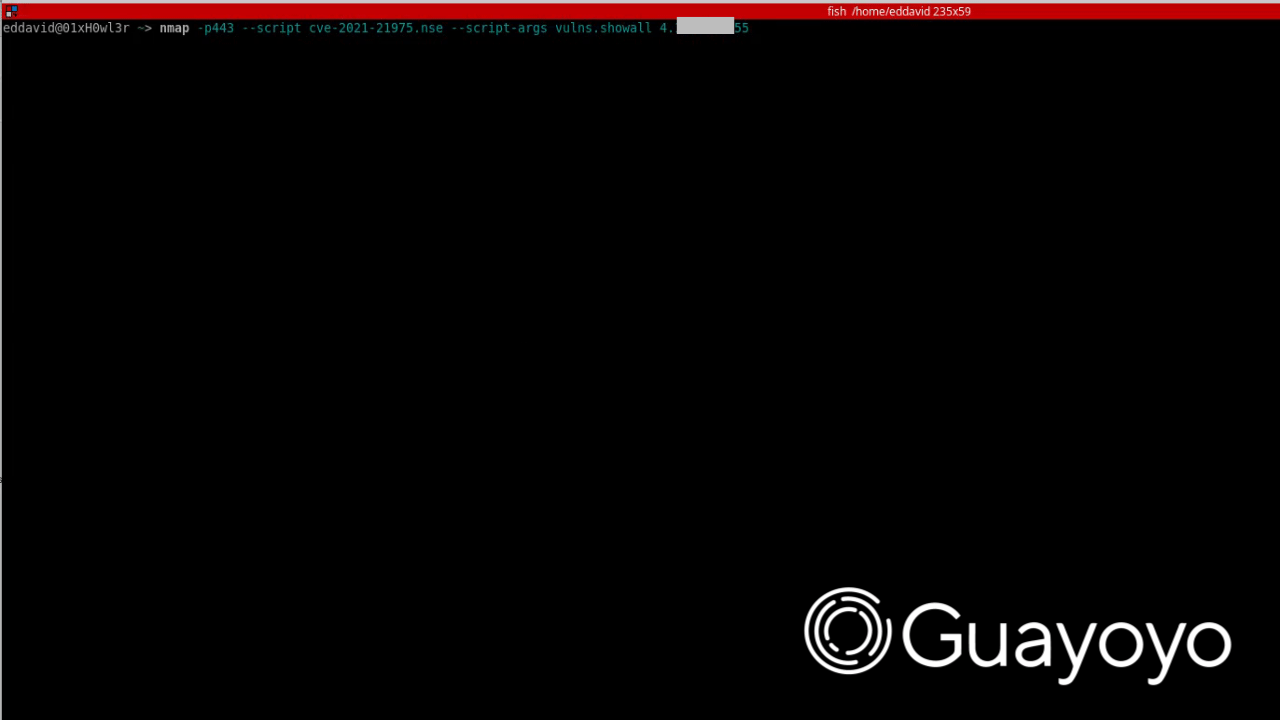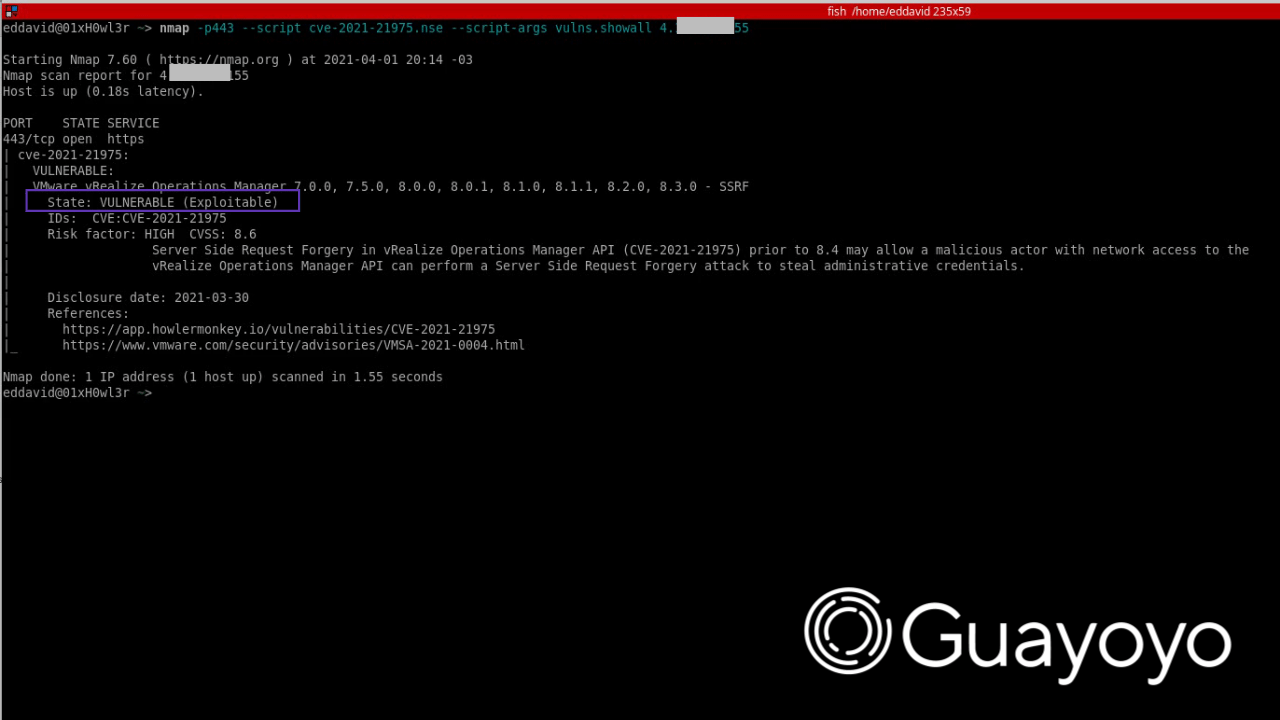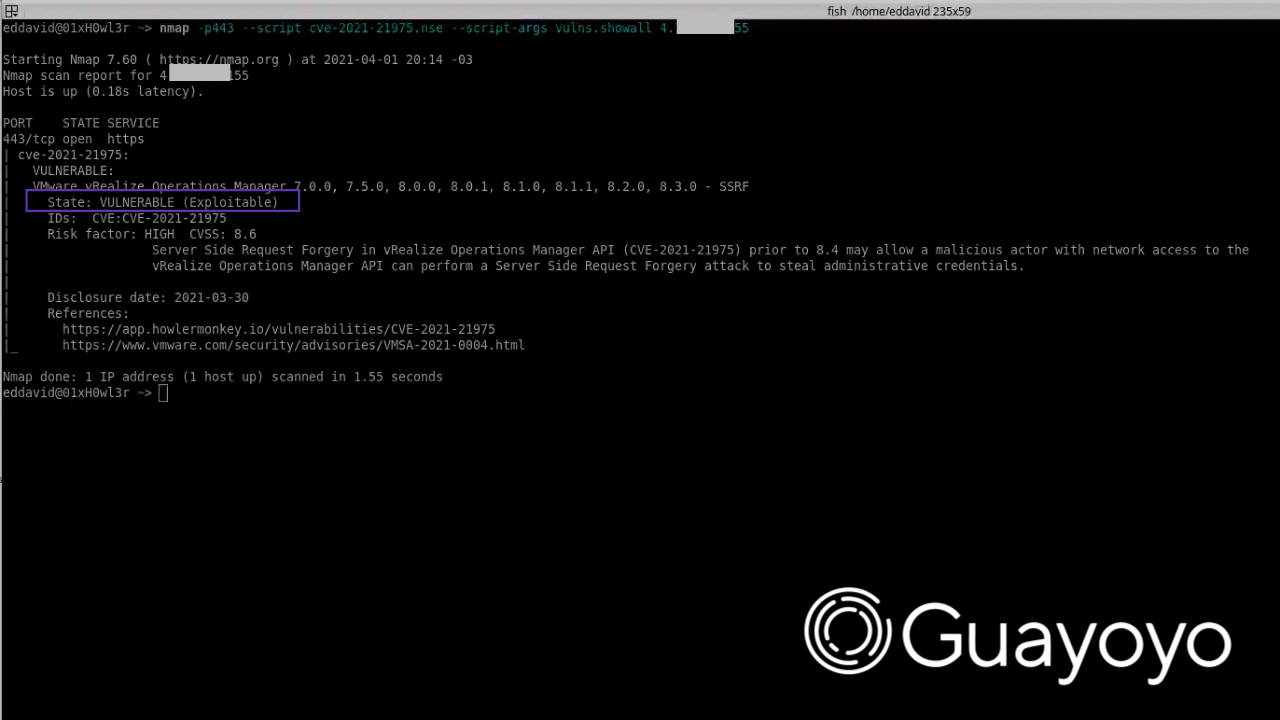 guayoyocyber/cve-2021-21975
CVE-2021-21975 취약점을 점검하는 Nmap 스크립트
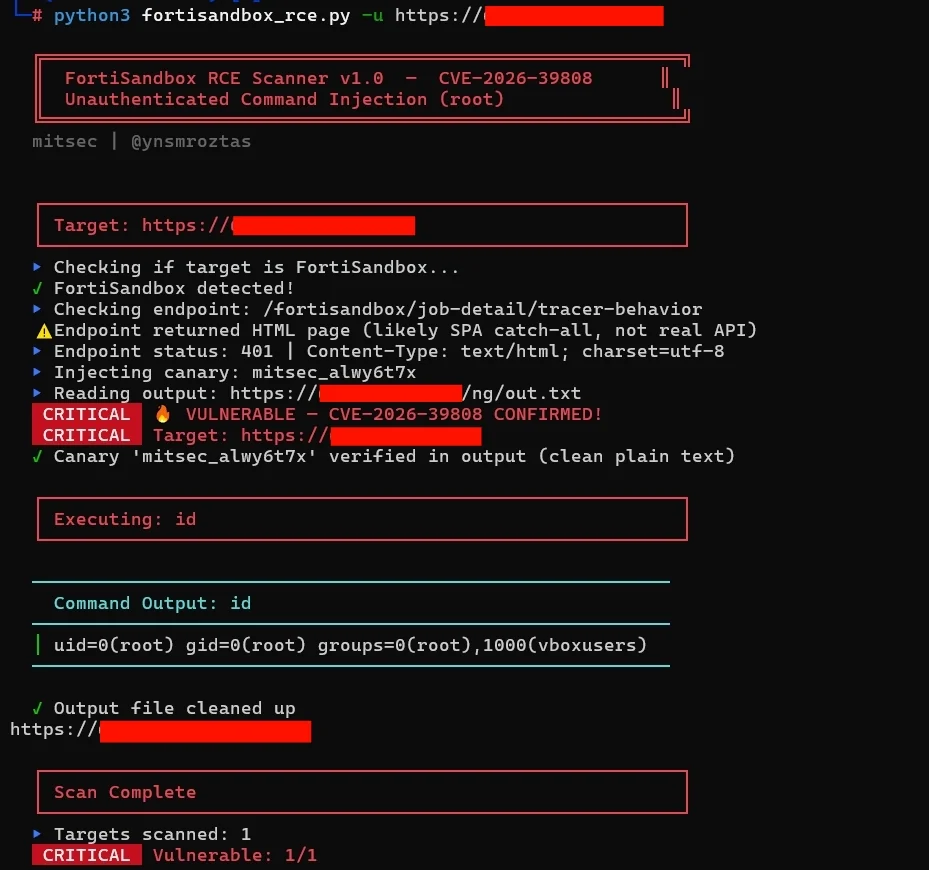 ynsmroztas/fortisandbox-rce-exploit-cve-2026-39808
# FortiSandbox CVE-2026-39808 무인증 RCE 스캐너 카나리 기반 검증, 명령 실행, 대량 스캔을 위한 파이프라인 통합을 갖춘 FortiSandbox CVE-2026-39808 무인증 RCE 스캐너입니다.
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql 무단 SQL 인젝션 대량 스캔 poc Jeecg-Boot는 Spring Boot와 Jeecg-Boot-Plus를 기반으로 한 빠른 개발 플랫폼입니다. 최신 jeecg-boot 3.5.0에서 여러 SQL 인젝션 취약점이 발견되었습니다.
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Python 기반 CVE-2025-57819 탐지 아티팩트 생성기, SQL 인젝션 및 인증 우회를 통한 FreePBX 사전 인증 RCE를 악용하여 웹쉘을 배포하거나 백도어 사용자를 생성합니다.
 ethicalhackingplayground/crlfmap
CRLFMap은 HTTP 스플리팅 취약점을 찾는 도구입니다.
 murphysecurity/libwebp-checker
취약한 libwebp(CVE-2023-4863)를 찾기 위한 도구
 chen-keinan/mesh-kridik
Kubernetes 클러스터와 Istio 서비스 메시를 위한 자동화된 보안 검사기로, OPA 정책을 통해 모범 사례를 적용하고 잘못된 구성에 대한 수정 보고서를 생성합니다.








