
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 christbowel/cve-2024-25600_nuclei-template
Nuclei 템플릿 및 CVE-2024-25600에 대한 PoC 정보
 hazcod/cve-2025-53770
SharePoint CVE-2025-53770 RCE 취약점을 감지하는 Go 기반 스캐너로, ToolBox 위젯에 무해한 마커를 주입하고 서버 응답에서 해당 마커의 존재를 확인합니다.
 denizparlak/blackhat-arsenal-tools
Black Hat Arsenal 도구 공식 계정
 magicming200/cve-2020-10199_cve-2020-10204
CVE-2020-10199, CVE-2020-10204 취약점 원클릭 탐지 도구, 그래픽 인터페이스. CVE-2020-10199 및 CVE-2020-10204 취약점 도구 (GUI 포함).
 ariary/trojansourcefinder
🔎 코드에서 Trojan Source 취약점을 찾는 데 도움을 줍니다 👀 . 여러 협력자가 있는 프로젝트(CI/CD)에서 코드 리뷰에 유용합니다.
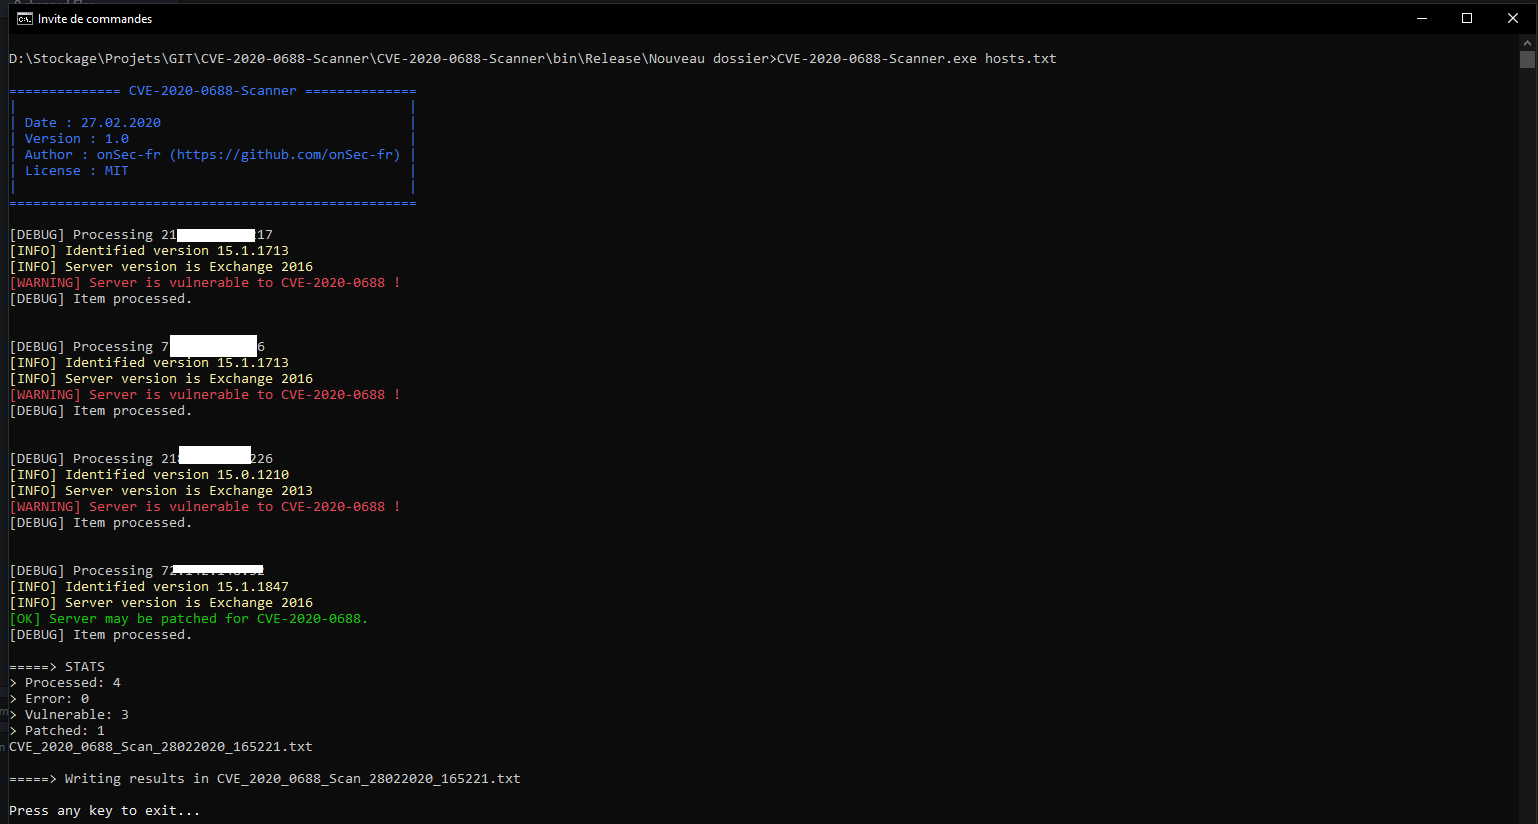 onsec-fr/cve-2020-0688-scanner
비침투적 방법으로 여러 호스트에서 CVE-2020-0688을 확인하는 빠른 도구.
 bi8d0/driversentinel
DriverSentinel은 Go로 개발된 보안 도구로, Windows 시스템에서 악성 및 취약한 드라이버를 LOLDrivers.io 데이터베이스와 비교하여 탐지합니다.
 a7vinx/swarm
모듈식 분산 침투 테스트 도구입니다.
 dn9uy3n/check-wp-cve-2020-35489
(WordPress) 웹사이트 테스트 스크립트는 CVE-2020-35489를 통해 무제한 파일 업로드에 악용될 수 있습니다.
 friparia/nginx_rift_scan_cve_2026_42945
Nginx Rewrite CVE 스캔(CVE-2026-42945 nginx-rift CVE-2026-9256)
 tophat-cloud/cumulus
실시간 웹 애플리케이션 취약점 모니터링 SDK 및 스캐너. 동적 런타임 분석 및 정적 크롤링을 통해 XSS, SQL injection, 민감한 payloads 및 코드 취약점을 탐지합니다.
 1lann/log4shelldetect
파일 내부의 클래스 경로를 검사하여 Log4Shell(CVE-2021-44228) 또는 "그 Log4j JNDI 익스플로잇"에 잠재적으로 취약한 Java 프로그램을 빠르게 파일 시스템에서 스캔합니다.
 aquasecurity/trivy-plugin-aqua
Trivy를 Aqua Security 플랫폼과 통합하여 IaC, 파이프라인 및 종속성에서 취약점과 잘못된 구성을 스캔하는 플러그인입니다.
 akanthed/secureai-scan
SecureAI-Scan은 AI 기반 앱에 특화된 보안 문제(프롬프트 인젝션, MCP 도구 남용, RAG 데이터 오염, 에이전트 신뢰 위반 등)를 찾기 위해 TypeScript 및 JavaScript 코드베이스를 스캔하는 CLI 도구입니다.
 cybersecurityworks553/cve-2021-1675_printnightmare
Windows Print Spooler RCE 취약점(CVE-2021-1675)을 단일 IP, IP 목록 또는 CIDR 범위에서 Python을 사용하여 탐지하는 스캐너입니다.
 randomrobbiebf/phpunit-brute
PHPunit RCE CVE-2017-9841을 위한 여러 경로를 시도하는 도구
 sumanrox/rschunter
CVE-2025-55182 및 CVE-2025-66478에 대한 대규모 헌팅 및 익스플로잇 PoC
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773








