#1
 halencarjunior/sss3
도메인 목록에서 공개적으로 접근 가능하고 목록 권한이 있는 S3 버킷을 테스트하여 결과를 클라우드 침투 테스트용으로 내보내는 자동화된 S3 버킷 보안 스캐너입니다.
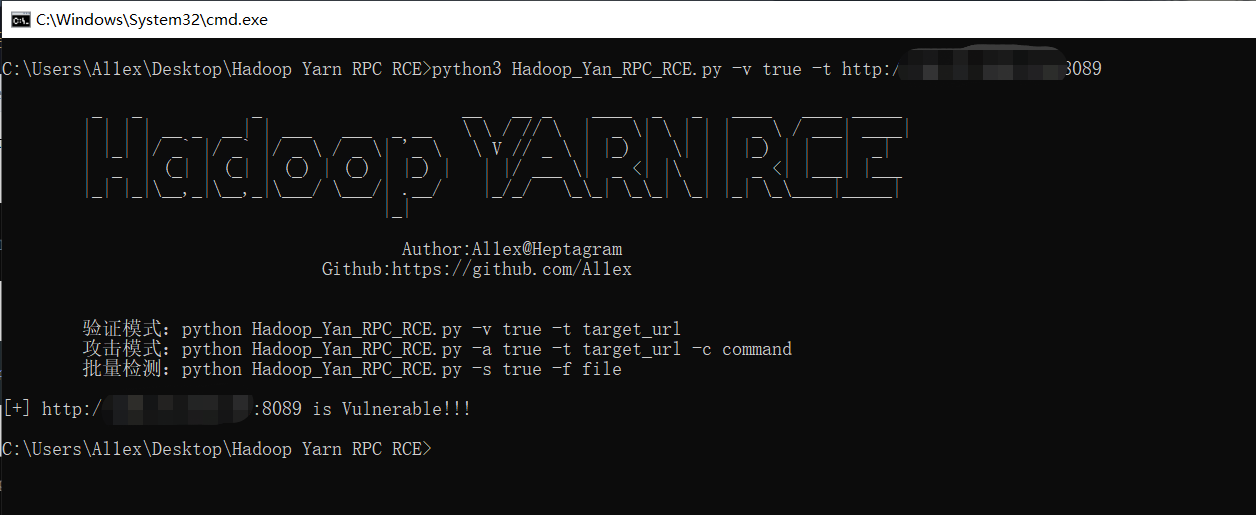 al1ex/hadoop-yarn-resourcemanager-rce
Hadoop Yan ResourceManager 무인증 RCE
 jay123anta/laravel-threat-detection
SQL 인젝션, XSS, RCE, 봇 스캐너 및 175개 이상의 공격 패턴을 탐지하고 기록하는 패시브 Laravel 미들웨어입니다. 내장 대시보드, Slack 알림, REST API 및 지리 정보 보강 기능을 갖추고 있습니다. WAF가 아닌 IDS입니다.
 lucab85/log4j-cve-2021-44228
Ansible 플레이북으로 Red Hat의 Log4j 탐지 스크립트를 자동화하여 GPG 검증과 함께 CVE-2021-44228(Log4Shell) 취약점을 Linux 호스트에서 스캔합니다.
 malwaretech/spookyssltools
OpenSSL 3.0.0 - 3.0.6(최신 이름 없는 취약점에 취약함)을 사용하는 소프트웨어를 탐지하기 위한 예제 도구
 sevenstones/auditpolcis
Windows SIEM 구성의 CIS 벤치마크 테스트
 thomaspoppelgaard/netscaler-ctx697096-checker
Citrix NetScaler CTX697096(CVE-2026-88771–88778)에 대한 읽기 전용 검사기: 빌드, CVE 사전 조건 및 업그레이드 위험을 검증하고, 침해 여부에 대한 공개 IoC를 전수 조사합니다.
 cymmetria/weblogic_honeypot
WebLogic Honeypot은 Oracle Fusion Middleware의 Oracle WebLogic Server 구성 요소에서 CVE-2017-10271을 탐지하기 위한 저상호작용 허니팟입니다. 이는 원격 코드 실행 취약점입니다.
 nccgroup/cowcloud
정찰 및 취약점 스캔 워크로드를 분산 처리하는 서버리스 AWS 솔루션입니다. 웹 UI를 통해 작업을 제출하면 EC2 워커가 Nmap과 같은 도구를 사용해 커스텀 Python 스크립트를 실행합니다.
 al1ex/cve-2022-1388
CVE-2022-1388 F5 BIG-IP iControl REST RCE
 xen0bit/netprobe-cve-2026-98432
Linux IPv4 TCP ireq_opt use-after-free인 CVE-2026-98432를 차분 SYN-ACK 옵션 에코를 통해 탐지하는 블랙박스 원격 프로브이며, 정적 vmlinux 검증 기능도 제공합니다.
 juanschallibaum/cve-2024-38473-nuclei-template
Nuclei 템플릿으로 CVE-2024-38473 취약점이 있는 Apache 서버 탐지
 dmonst3r/wordpressmassexploiter
[단종됨] WordPress CMS용 CVE-2015-1579 대량 익스플로이터
 brennhill/sloppy-joe
공급망, slopsquatting, typosquatting 공격으로부터 의존성과 코드를 보호합니다.
 rxerium/freepbx-vulns-december-25
CVE-2025-61675, CVE-2025-61678 & CVE-2025-66039 탐지
 ruppde/rdg_scanner_cve-2020-0609
원격 데스크톱 게이트웨이 스캔(패치되지 않았을 가능성이 있는 CVE-2020-0609 및 CVE-2020-0610)
 codeshield-security/log4jshell-bytecode-detector
로컬 바이트코드 스캐너 - Log4JShell 취약점(CVE-2021-44228) 대응