
 #1

 aquasecurity/trivy-repo
Trivy용 deb/rpm 리포지토리
 armourbird/csf
ArmourBird CSF - 컨테이너 보안 프레임워크
 y0-kan/log4jshell-scan
log4j2 RCE 취약점(CVE-2021-44228) 내부망 스캐너로, 네트워크에 연결되지 않은 상태에서도 취약점 스캔을 수행할 수 있으며, 기업 내부에서 Log4jShell 취약점을 신속하게 발견할 수 있도록 도와줍니다.
 redsection/jspanda
클라이언트 측 프로토타입 오염 취약점 스캐너
 mateusverass/ngixshell
nginx CVE 스캐너 + RCE 익스플로잇 프레임워크 (CVE-2026-42945 + 기타 16개)
 vncert-cc/0dayex-checker
제로데이 Microsoft Exchange Server 체커 (가상 패치 체커)
 b1anda0/cve-2020-17519
Apache Flink 디렉터리 트래버설 취약점 일괄 탐지 (CVE-2020-17519)
 g4bri-3l3/hostbadger
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis
 hynekpetrak/cve-2019-5544_cve-2020-3992
Python / scapy 모듈로 SRVLOC/SLP 프로토콜을 구현하고 활성화된 OpenSLP 서비스를 스캔합니다.
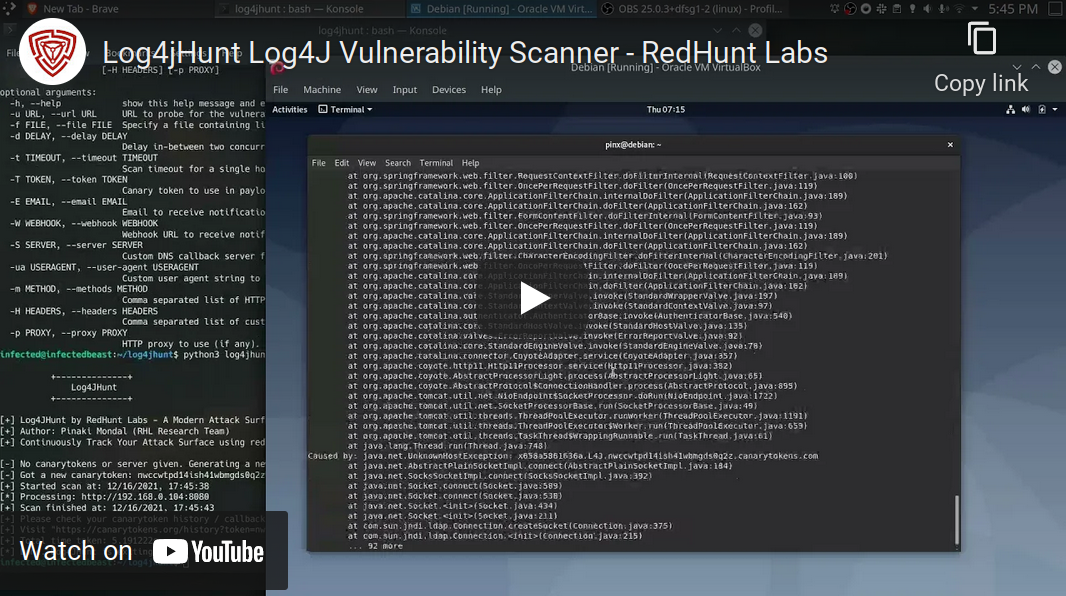 redhuntlabs/log4jhunt
Log4Shell(CVE-2021-44228) 취약점을 위한 자동화된 신뢰할 수 있는 스캐너입니다.
 noptrix/httpgrep
호스트, 포트, CIDR/범위 및 TLS 인증서 vhost에서 응답 본문과 헤더를 문자열 또는 정규식으로 grep하는 비동기 HTTP(S) 스캐너입니다.
 darkarnium/log4j-cve-detect
중첩된 바이너리 내부의 CVE-2021-44228 탐지
 jfrog/cve-2024-3094-tools
파일 및 디렉터리에서 XZ Backdoor (CVE-2024-3094) 취약점을 탐지하는 셸 기반 스캐너로, 손상된 시스템의 신속한 식별과 완화를 가능하게 합니다.
 alegrey91/vex8s
스캔에 Kubernetes 컨텍스트를 적용하여 취약점을 억제
 k8gege/pyladon
Ladon Scanner For Python, 대규모 네트워크 침투 스캐너 및 Cobalt Strike, 취약점 / 익스플로잇 / 탐지 / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 alessiodallapiazza/wpscan
침투 테스트를 위해 취약한 플러그인, 테마, 사용자를 열거하여 잘못된 구성과 알려진 취약점을 식별하는 WordPress 보안 스캐너입니다.
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc 취약점 oracle 스캐너 보안









