 redhuntlabs/log4jhunt
Log4Shell(CVE-2021-44228) 취약점을 위한 자동화된 신뢰할 수 있는 스캐너입니다.

Log4Shell CVE-2021-44228 취약점을 위한 자동화되고 신뢰할 수 있는 스캐너입니다.
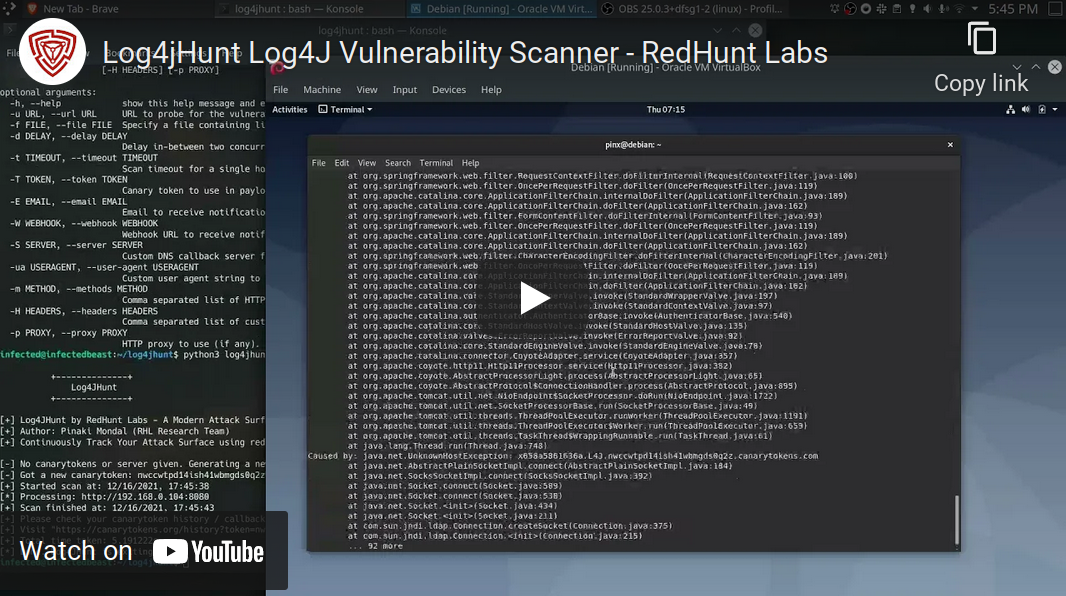
동영상 데모:
도움말 사용법은 다음과 같습니다:
$ python3 log4jhunt.py

          +--------------+
              Log4JHunt
          +--------------+

[+] Log4jHunt by RedHunt Labs - A Modern Attack Surface (ASM) Management Company
[+] Author: Pinaki Mondal (RHL Research Team)
[+] Continuously Track Your Attack Surface using https://redhuntlabs.com/nvadr.

[-] You have to supply at least a single host to scan!

usage: log4jhunt.py [-h] [-u URL] [-f FILE] [-d DELAY] [-t TIMEOUT] [-T TOKEN] [-E EMAIL] [-W WEBHOOK] [-S SERVER] [-ua USERAGENT] [-m METHOD] [-H HEADERS] [-p PROXY]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     URL to probe for the vulnerability.
  -f FILE, --file FILE  Specify a file containing list of hosts to scan.
  -d DELAY, --delay DELAY
                        Delay in-between two concurrent requests.
  -t TIMEOUT, --timeout TIMEOUT
                        Scan timeout for a single host.
  -T TOKEN, --token TOKEN
                        Canary token to use in payloads for scanning.
  -E EMAIL, --email EMAIL
                        Email to receive notifications.
  -W WEBHOOK, --webhook WEBHOOK
                        Webhook URL to receive notifications.
  -S SERVER, --server SERVER
                        Custom DNS callback server for receiving notifications.
  -ua USERAGENT, --user-agent USERAGENT
                        Custom user agent string to use for requests.
  -m METHOD, --methods METHOD
                        Comma separated list of HTTP Method to use
  -H HEADERS, --headers HEADERS
                        Comma separated list of custom HTTP headers to use.
  -p PROXY, --proxy PROXY
                        HTTP proxy to use (if any).
이 도구는 Canary Tokens의 Log4Shell 토큰을 사용합니다. --token 및 --server 값이 비어 있으면 도구가 자동으로 토큰을 생성할 수 있습니다.
토큰이 생성되면 토큰과 인증 값이 canary-token.json 파일에 기록됩니다.
대상을 두 가지 모드로 지정할 수 있습니다:
./log4jhunt.py -u 1.2.3.4:8080 ...
./log4jhunt.py -f targets.txt ...
알림 채널을 받을 수 있는 두 가지 방법이 있습니다:
--email) -- Canarytokens에서 제공하는 서비스.--webhook) -- Canarytokens에서 제공하는 서비스.--server) -- 자체 DNS 콜백 서버.도구가 취약한 서버를 찾으면 알림이 선택한 통신 채널로 전달됩니다.
--methods를 사용하여 HTTP 메서드를 사용자 지정할 수 있습니다.--headers를 통해 지정할 수 있습니다.--user-agent 헤더를 사용하여 지정할 수 있습니다.--timeout을 사용하여 지정할 수 있습니다.--proxy를 통해 지정할 수 있습니다.많은 HTTP 요청이 포함되므로 원격 호스트가 요청을 처리하는 데 부담이 될 수 있습니다. --delay 매개변수는 이러한 경우에 도움이 됩니다. 초 단위의 지연 값을 지정할 수 있습니다. 이 값은 서버의 동일한 포트에 대해 두 번의 연속 요청 사이에 사용됩니다.
Log4j 취약점에 대한 자세한 내용은 블로그에서 확인할 수 있습니다.
이 도구는 MIT 라이선스에 따라 라이선스가 부여됩니다. LICENSE를 참조하세요.
현재 도구 버전은 v0.1입니다.
RedHunt Labs의 연구팀은 훌륭한 Canary Token 프로젝트를 제공한 Thinkst Canary에 감사드립니다.
To know more about our Attack Surface Management platform, check out NVADR.






