
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 denizparlak/hayat
Hayat은 Google Cloud Platform 리소스를 보고 및 분석하기 위한 스크립트입니다.
 bishopfox/bigip-scanner
원격 F5 BIG-IP 관리 인터페이스에서 실행 중인 소프트웨어 버전을 확인합니다.
 scottjpack/shellshock_scanner
"ShellShock"(CVE-2014-6271)용 Python 스캐너
 kpomin57/waf-tester
WAF 기능 테스트를 위한 프로그램
 hahwul/s3reverse
다양한 s3 버킷의 형식을 하나의 형식으로 변환합니다. 버그바운티 및 보안 테스트용.
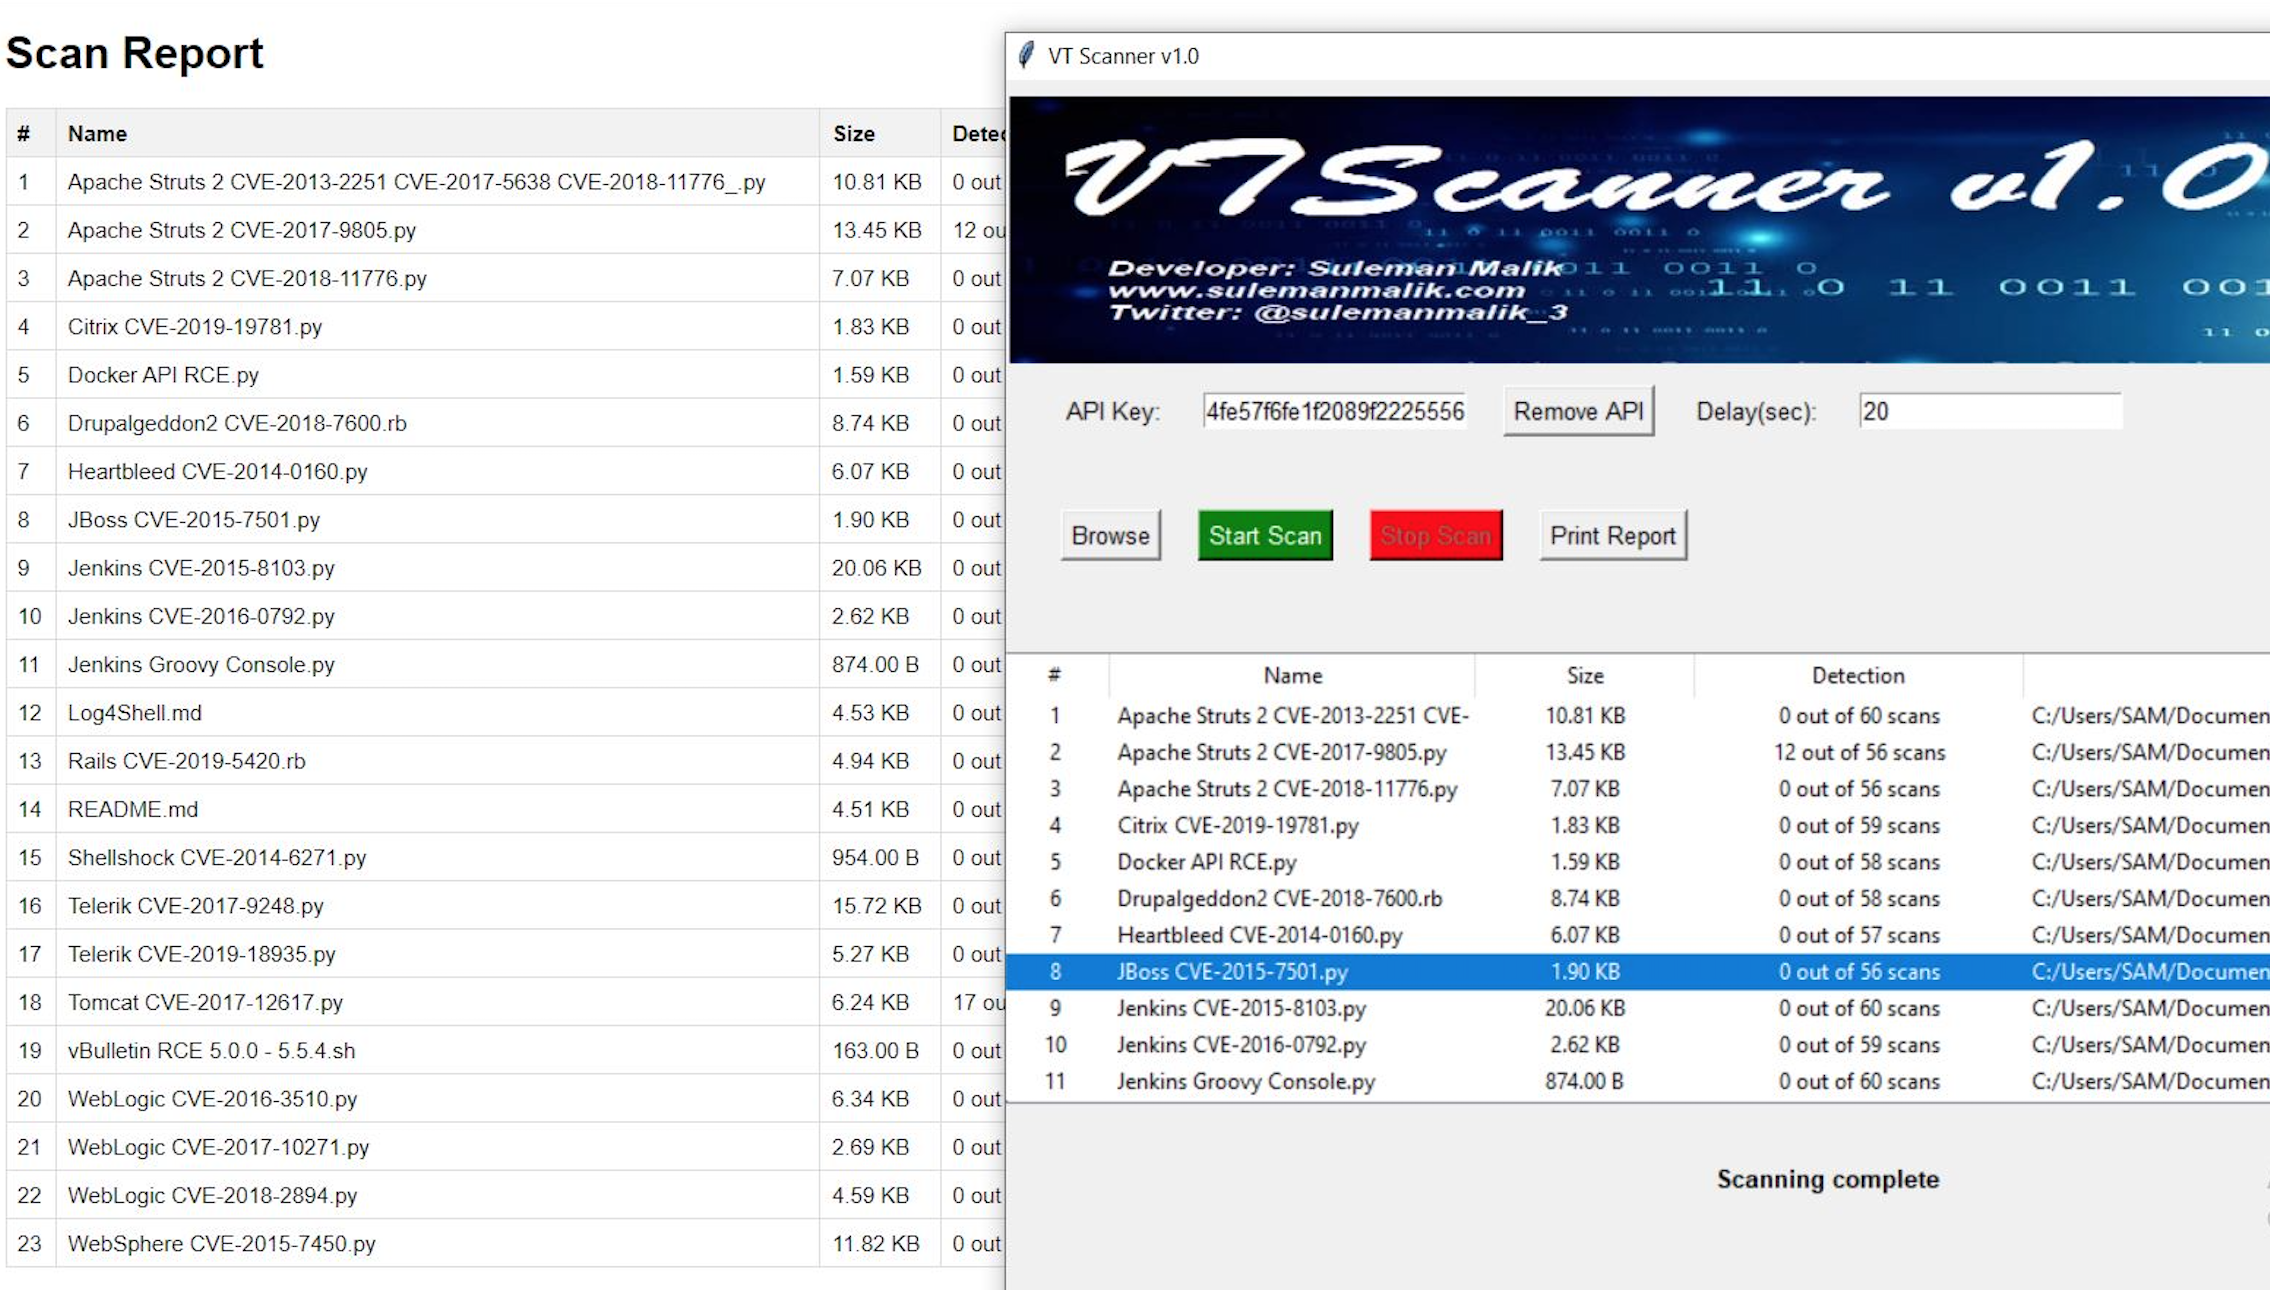 samhaxr/vtscanner
끊임없이 진화하는 사이버 환경에서 파일 스캔, 악성코드 탐지 및 분석을 위한 포괄적인 Python 기반 보안 도구입니다.
 securelayer7/cve-2024-38856_scanner
Apache OFBiz RCE 스캐너 및 익스플로잇 (CVE-2024-38856)
 tpt11fb/springvulscan
burpsuite용 Spring 취약점 스캔 플러그인. SpringVulScan: 탐지 지원: 라우트 노출|CVE-2022-22965|CVE-2022-22963|CVE-2022-22947|CVE-2016-4977
 evilashz/pigadvulnscanner
도메인 내 일반적인 원샷 취약점 탐지: NoPac, ZeroLogon, CVE-2022-26923, PrintNightMare
 tripwire/openssl-ccs-inject-test
이 스크립트는 다양한 구성에서 취약한 서버(CVE-2014-0224)를 탐지하기 위해 설계되었습니다. 영향을 받는 각 프로토콜 버전(SSLv3, TLSv1, TLSv1.1, TLSv1.2)을 사용하여 포괄적인 암호화 제품군을 광고하며 협상을 시도합니다.
 rsatan/next.js-exploit-tool
Next.js-Exploit-Tool 그래픽 기반 종합 활용 도구로, Go 언어로 개발되었으며, CVE-2025-55182를 대상으로 하는 독립적인 보안 평가 도구입니다.
 hightechsec/scarce-apache2
CVE-2021-41773 취약점이 공개된 웹사이트를 대상으로 하는 버그 헌팅 또는 침투 테스트를 위한 프레임워크
 stahlz/jqshell
CVE-2018-9206(jQuery File Upload)를 위한 자동 익스플로잇 도구로, 단일/다중 대상 스캐닝, Tor 프록시 지원, 모의 침투 테스트 및 교육용 출력 로깅을 제공합니다.
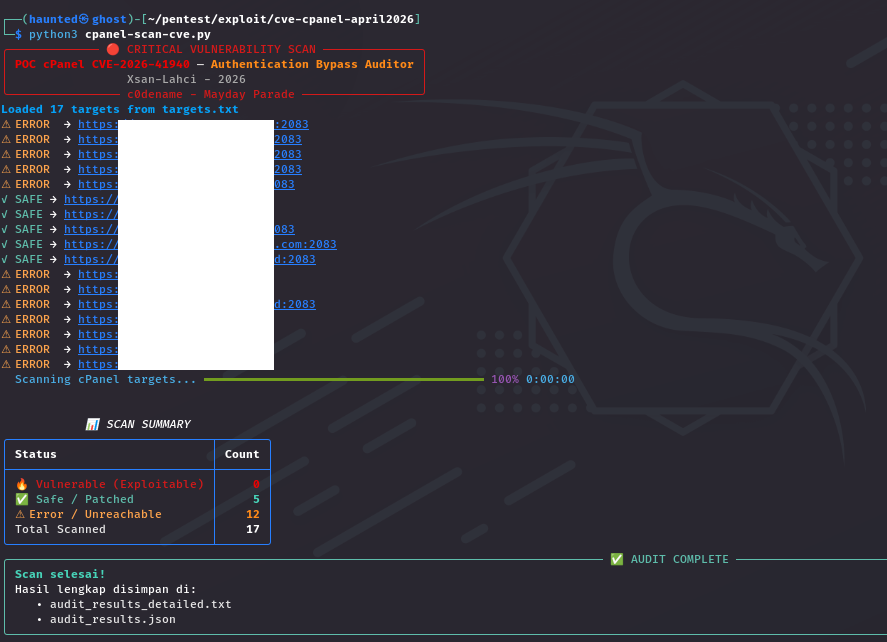 xsanflip/poc-cpanel-cve-2026-41940
Multi-threaded 보안 감사 도구로, cPanel/WHM의 인증 우회 취약점인 CVE-2026-41940을 탐지하며, 승인된 침투 테스트를 위해 CRLF 인젝션과 동적 포트 검색을 사용합니다.
 macmod/goblob
공개된 Azure Storage Blob을 위한 빠른 열거 도구입니다.
 coffinxp/google-api-key-scanner
Google Maps API 키를 21개 엔드포인트에 대해 검증하여 PoC URL과 함께 노출된 서비스를 식별하며, 프록시 지원 및 집중 감사를 위한 quiet 모드를 제공합니다.
 owasp/apicheck
모듈형 DevSecOps 도구 모음으로, REST API 보안 테스트를 위해 설계되었으며 개발자, 시스템 관리자, 침투 테스터가 개발 수명 주기 전반에 걸쳐 보안 검사를 자동화할 수 있도록 지원합니다.
 smxlabs/lamma-beta
모든 암호 구현을 위한 취약점 평가 및 감사 프레임워크








