
 #1
Automated tools for detecting known vulnerabilities in systems and applications.
Kitploit 추천

 giterlizzi/nmap-log4shell
Nmap NSE 스크립트로, HTTP 헤더 또는 TCP/UDP 소켓을 통해 네트워크 전반에 JNDI 익스플로잇 페이로드를 주입하여 Apache Log4j RCE(CVE-2021-44228)를 탐지합니다.
 papermtn/gitlab-watchman
GitLab에서 노출된 비밀 및 개인 데이터 찾기
 sobri3195/pegasus-neo
PEGASUS-NEO는 보안 전문가와 윤리적 해커를 위해 설계된 종합 침투 테스트 프레임워크입니다. 정보 수집, 익스플로잇, 무선 공격, 웹 해킹 등을 위한 여러 보안 도구와 사용자 정의 모듈을 결합합니다.
 infobyte/faraday-cli
Faraday의 명령줄 인터페이스
 projectdiscovery/nuclei-templates-labs
보안 테스트 및 학습을 위한 즉시 사용 가능한 Nuclei 템플릿이 포함된 취약 환경! 🚀
 asaotomo/hx0-hawkeye
가벼운 브라우저 트래픽 캡처 및 보안 분석 확장 프로그램으로, 브라우저 사이드바에서 캡처, 차단, 수정, 재전송, 규칙 기반 탐지 및 AI 지원 분석의 전체 워크플로를 완료할 수 있습니다.(가벼운 브라우저 익스텐션으로 트래픽 캡처 및 보안 분석을 위해 브라우저…
 faloker/purify
AppSec 파이프라인에서 발생하는 취약점 보고서를 관리하는 올인원 도구
 sech0us3/waf-checker
자동화된 WAF 평가 도구로, 방화벽 벤더를 탐지하고, 19가지 공격 카테고리를 고급 우회 페이로드로 테스트하며, CLI, Cloudflare Worker 또는 Docker를 통해 색상으로 구분된 우회 분석을 제공합니다.
 jonnyhightower/neet
Neet - 네트워크 정보 수집 및 익스플로잇 도구
 n1ckdunn/exploitivator
Metasploit 스캐닝 및 익스플로잇 자동화
 northwavesecurity/log4jcheck
취약한 Log4j(CVE-2021-44228) 시스템을 일반적인 HTTP 헤더에 페이로드를 주입하여 확인하는 스크립트.
 trinitor/cve-vulnerability-information-downloader
CVSS, EPSS 및 CISA 알려진 악용 취약성 데이터를 다운로드하고 집계하여 통합 JSON/CSV 파일 및 SQLite 데이터베이스로 만듭니다. 취약성 스캐너 보고서(예: OpenVAS)를 보강하여 우선 순위에 따른 수정을 지원합니다. 선택적 Logstash…
 vainlystrain/vailyn
Python으로 작성된 단계적이고 회피적인 경로 탐색 + LFI 스캐닝 및 익스플로잇 도구
 malwaretech/citrixhoneypot
Detect and log CVE-2019-19781 scan and exploitation attempts. → CVE-2019-19781 스캔 및 악용 시도를 탐지하고 기록합니다.
 umair9747/genzai
IoT 보안 툴킷으로, IoT 관련 대시보드를 식별하고 기본 비밀번호와 취약점을 스캔하는 데 도움을 줍니다.
 kvesta/vesta
클라우드 컴퓨팅의 실제 침투를 기반으로 한 취약점 정적 분석, Docker 및 Kubernetes 클러스터 구성 탐지 도구 키트
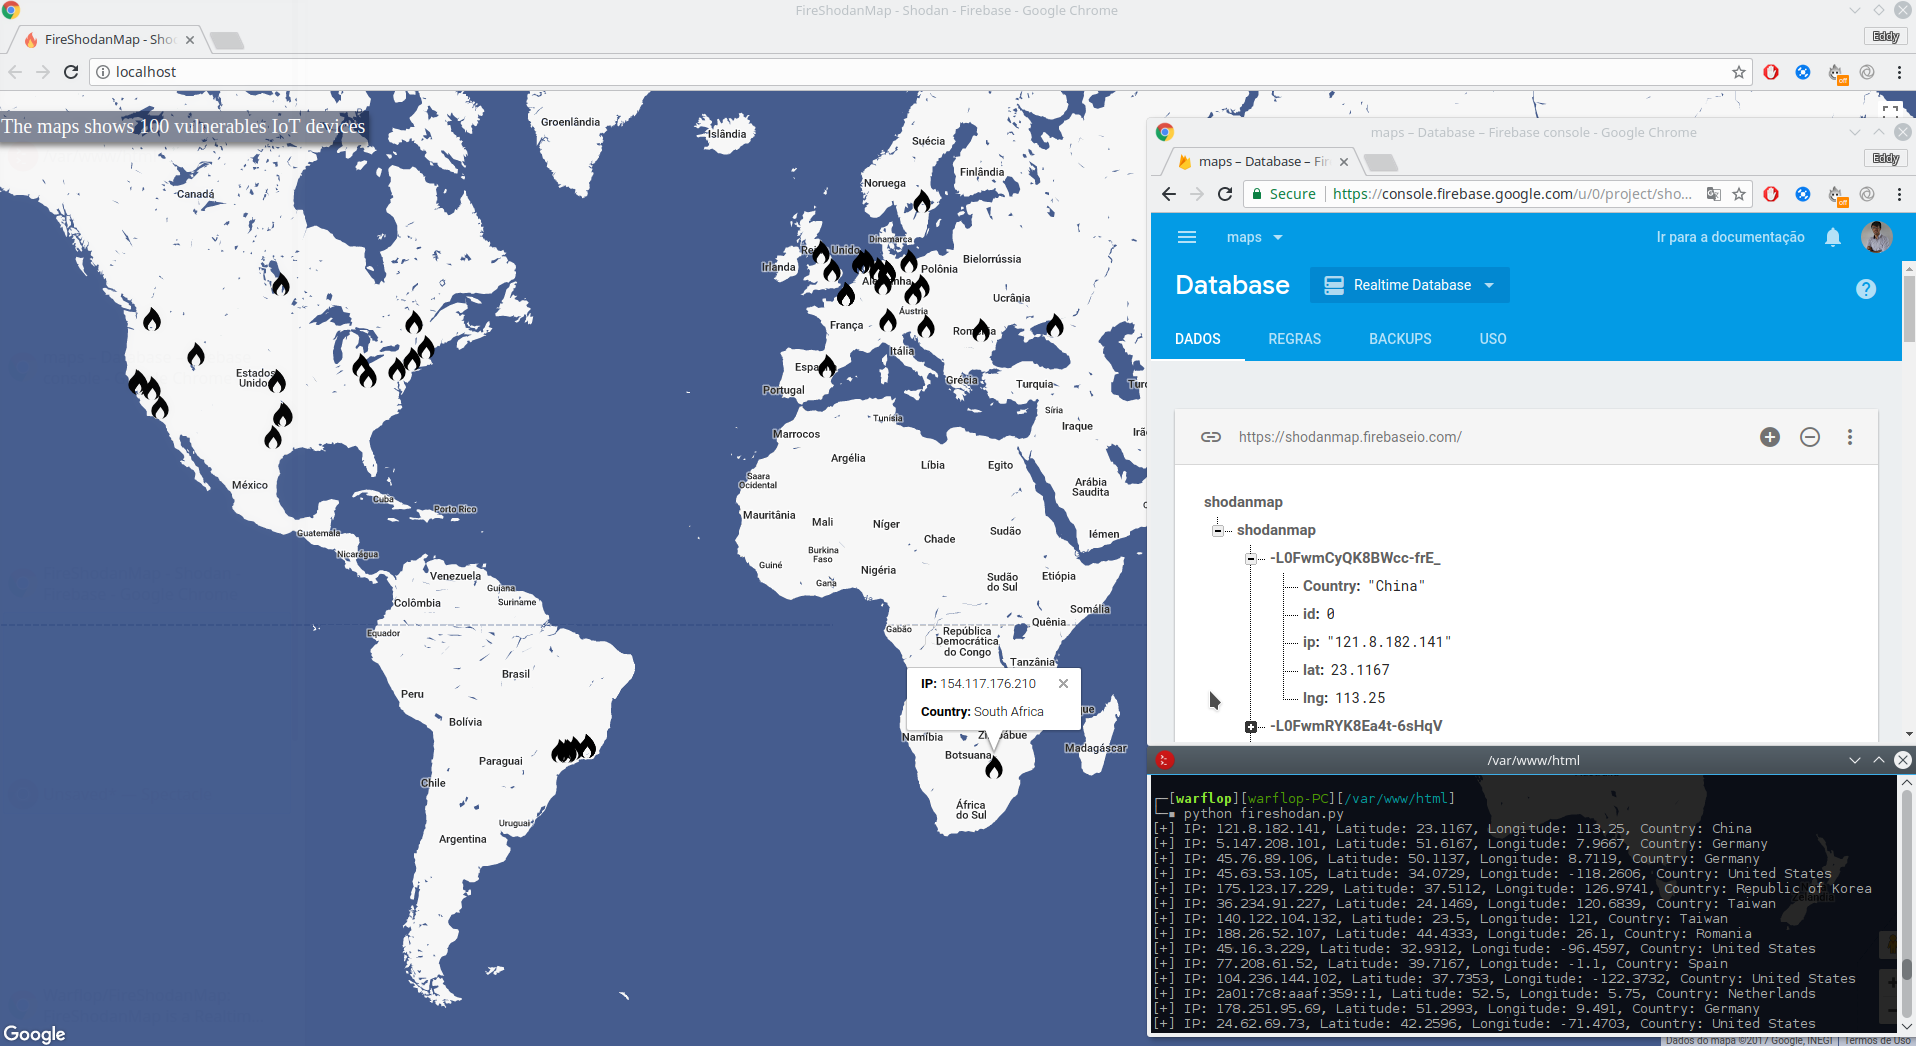 warflop/fireshodanmap
FireShodanMap은 Firebase, Google Maps 및 Shodan을 통합한 실시간 맵입니다. Shodan을 사용하여 취약한 장치를 검색하고 분석을 위해 지도에 표시합니다. Firebase에서 업데이트된 모든 데이터는 실시간입니다.
 0xdevrel/easyscan
Python 기반 웹 보안 스캐너로, HTTP 헤더, SSL/TLS, DNS 레코드 및 일반적인 잘못된 구성을 분석하여 점수화된 보안 보고서와 실행 가능한 권장 사항을 생성합니다.








