
 infobyte/faraday-cli
Faraday의 명령줄 인터페이스

가장 좋아하는 터미널에서 faraday를 직접 사용하세요
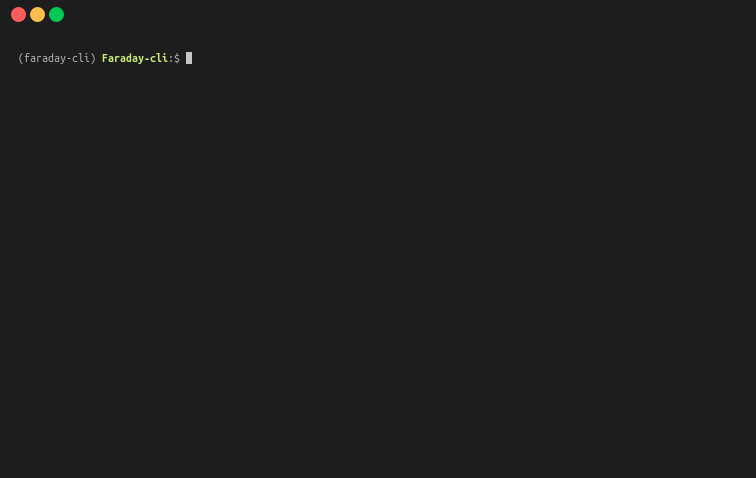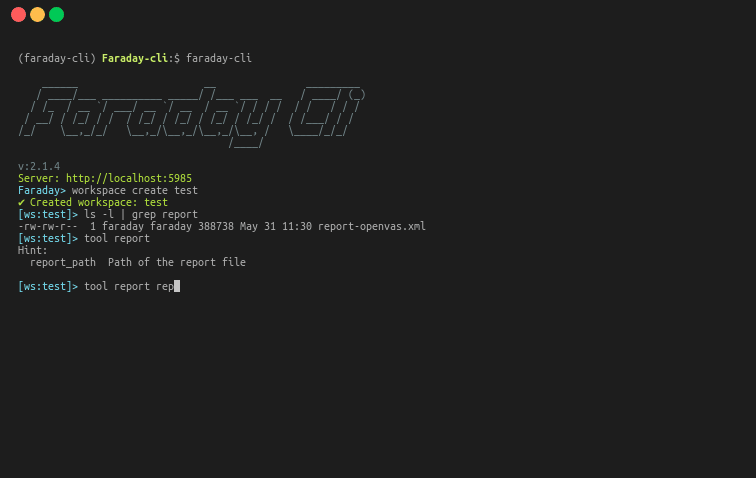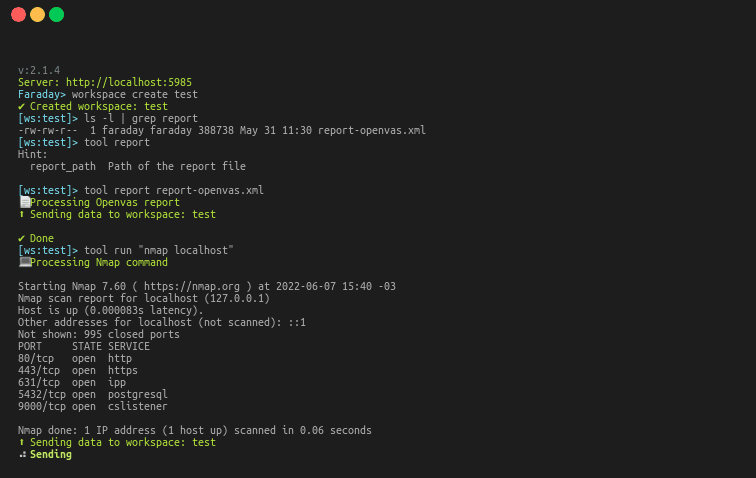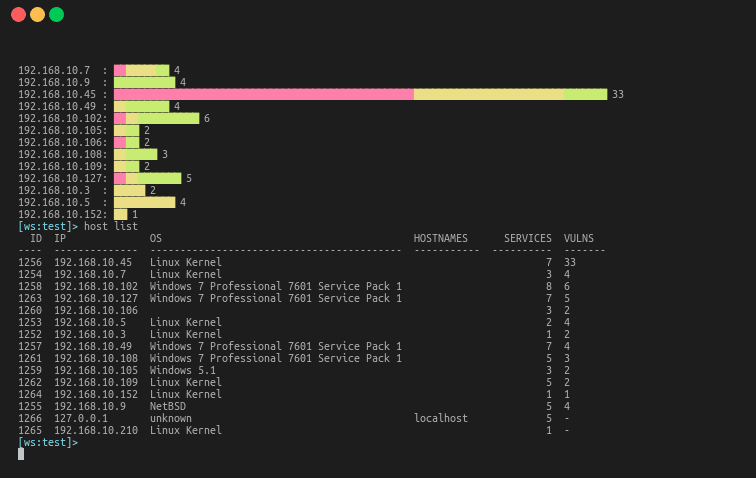
faraday-cli는 보안 워크플로 자동화를 더 쉽게 만들어 주는 공식 클라이언트입니다.
설치하기 전에 시스템 Python 패키지에 영향을 주지 않도록 Python 가상 환경을 생성하고 활성화하는 것을 권장합니다. 예를 들어:
python3 -m venv .venv
source .venv/bin/activate
virtualenv를 선호하는 경우 이를 사용할 수도 있습니다. 가상 환경이 활성화되면 아래 설치 명령을 실행하세요.
pip install faraday-cli
git clone https://github.com/infobyte/faraday-cli.git
cd faraday-cli
pip install .
더 많은 정보는 문서에서 확인할 수 있습니다
farday-cli의 인증을 구성합니다
$ faraday-cli auth
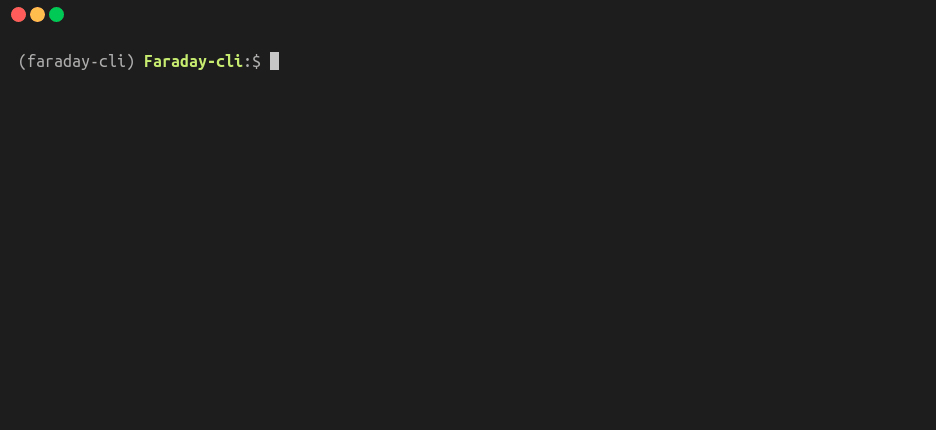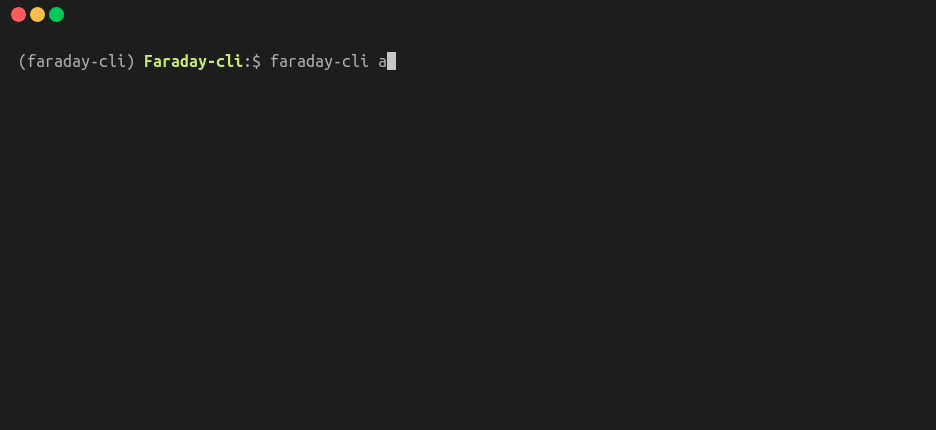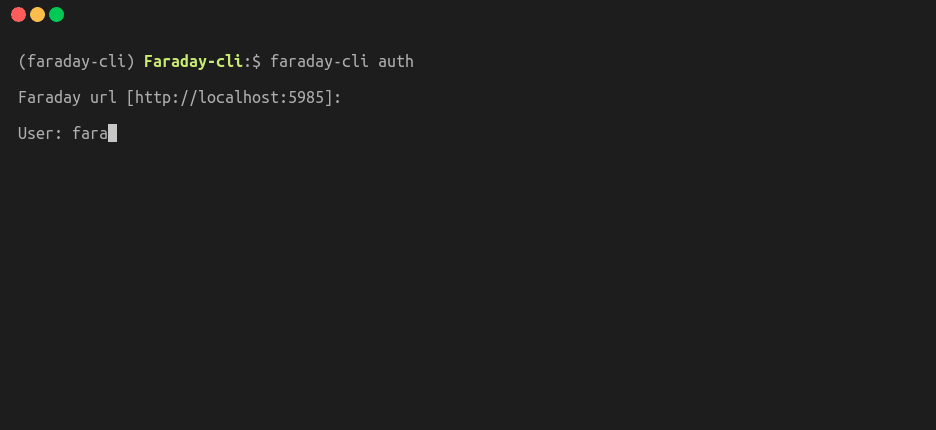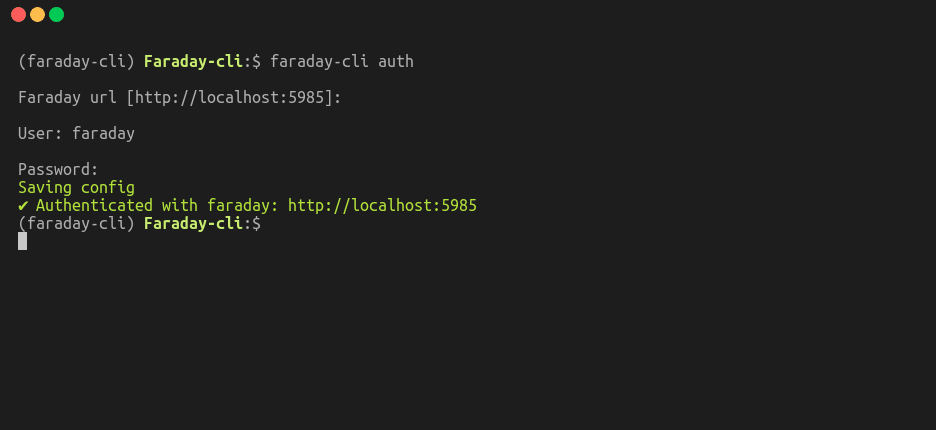
워크스페이스를 생성하면 "-d" 플래그를 사용하지 않는 한 기본적으로 활성 상태로 선택됩니다.
$ faraday-cli workspace create some_name
✔ Created workspace: some_name
$ faraday-cli workspace select some_name
✔ Selected workspace: some_name
$ faraday-cli list_ws
NAME         HOSTS    SERVICES    VULNS  ACTIVE    PUBLIC    READONLY
---------  -------  ----------  -------  --------  --------  ----------
some_name       14          13       39  True      False     False
$ faraday-cli host list
  ID  IP           OS       HOSTNAMES          SERVICES  VULNS
----  -----------  -------  ---------------  ----------  -------
 574  127.0.0.1    unknown                            1  3
 566  127.0.0.10   unknown                            1  3
 569  127.0.0.11   unknown                            1  3
 568  127.0.0.12   unknown                            1  3
 570  127.0.0.13   unknown                            1  3
 576  127.0.0.2    unknown                            1  3
 565  127.0.0.3    unknown                            1  3
 572  127.0.0.4    unknown                            1  3
 573  127.0.0.5    unknown                            1  3
 567  127.0.0.6    unknown                            1  3
 571  127.0.0.7    unknown                            1  3
 564  127.0.0.8    unknown                            1  3
 575  127.0.0.9    unknown                            1  3
 590  58.76.184.4  unknown  www.googlec.com           0  -
$ faraday-cli host get 574

$ faraday-cli host get 574
Host:
  ID  IP         OS       HOSTNAMES    OWNER    OWNED      VULNS
----  ---------  -------  -----------  -------  -------  -------
 574  127.0.0.1  unknown               faraday  False          3

Services:
  ID  NAME    DESCRIPTION    PROTOCOL      PORT  VERSION    STATUS      VULNS
----  ------  -------------  ----------  ------  ---------  --------  -------
2638  ssh                    tcp             22  unknown    open            2

Vulnerabilities:
   ID  NAME                                      SEVERITY    STATUS    CONFIRMED    TOOL
-----  ----------------------------------------  ----------  --------  -----------  -------
13509  SSH Weak Encryption Algorithms Supported  MED         opened    False        Openvas
13510  SSH Weak MAC Algorithms Supported         LOW         opened    False        Openvas
13511  TCP timestamps                            LOW         opened    False        Openvas
$ faraday-cli host create -d \''[{"ip": "stan.local", "description": "some server"}]'\'
또는 파이프로 전달하세요
$ echo '[{"ip": "1.1.1.5", "description": "some text"}]' | faraday-cli host create --stdin
작은따옴표 이스케이프(\')는 명령으로 사용할 때만 필요합니다. 셸이나 파이프를 사용할 때는 필요하지 않습니다
$ faraday-cli tool report "/path/to/report.xml"
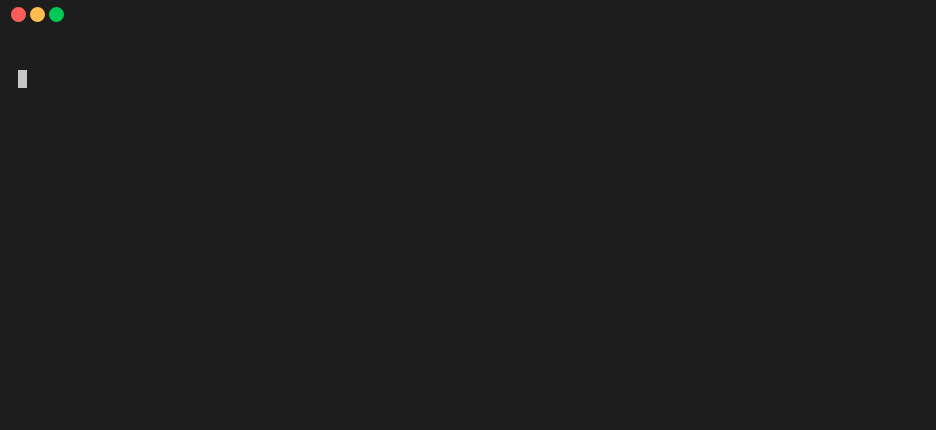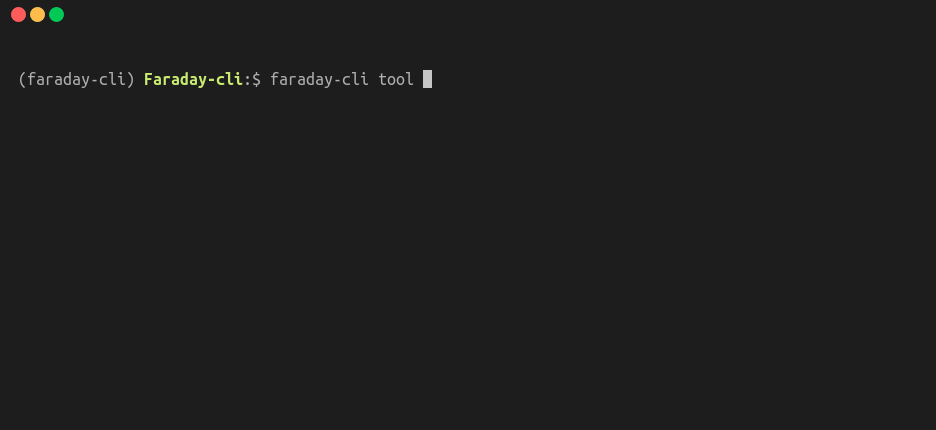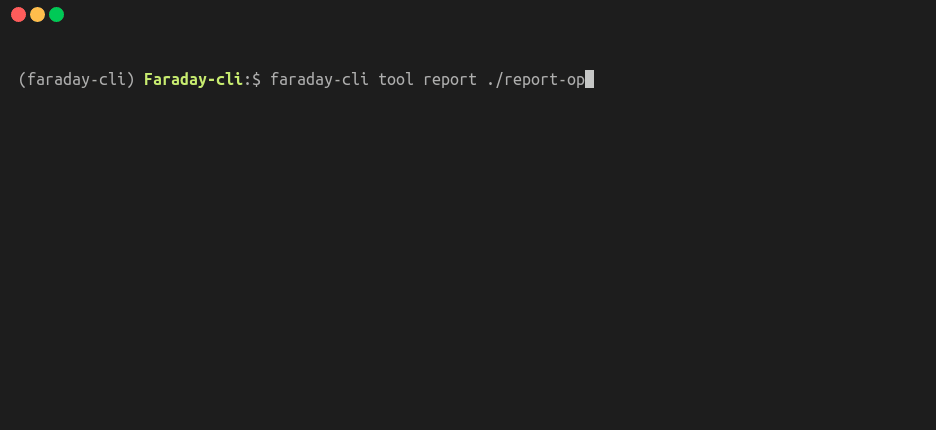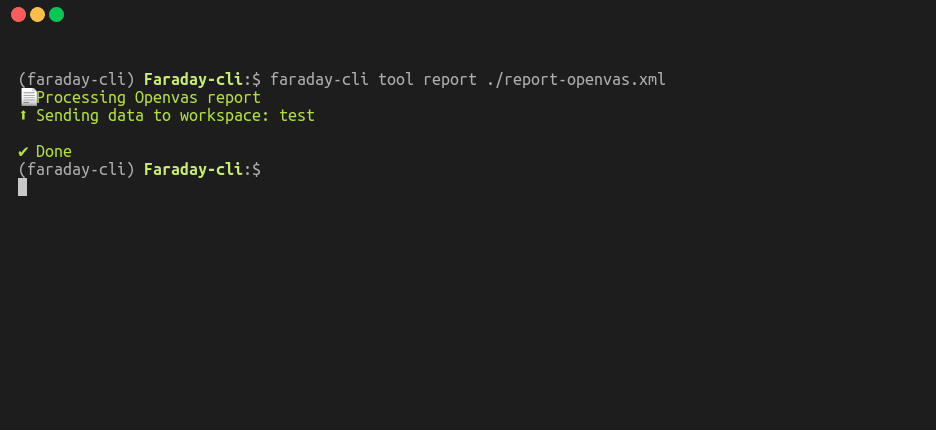
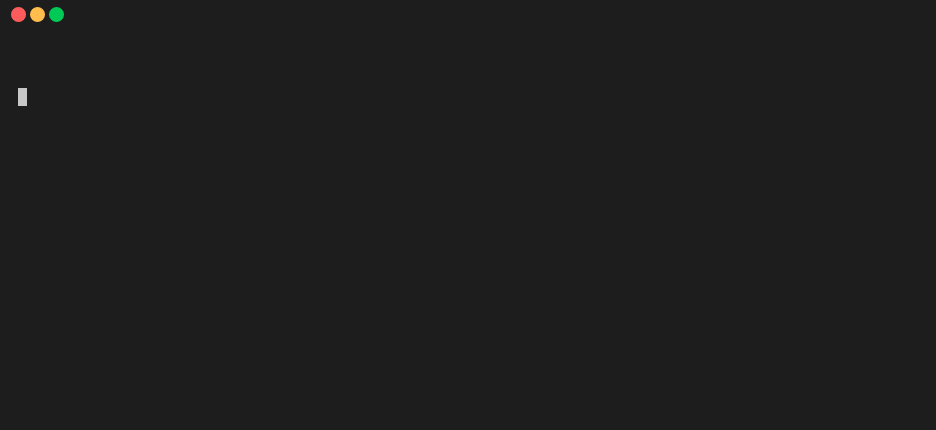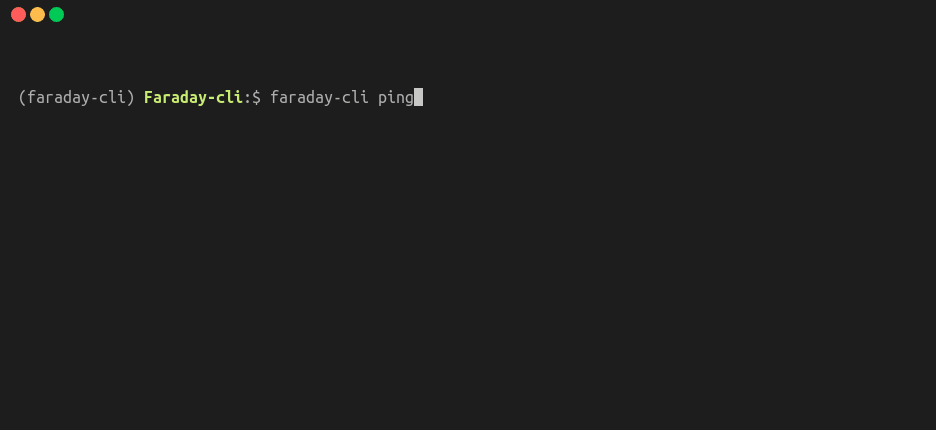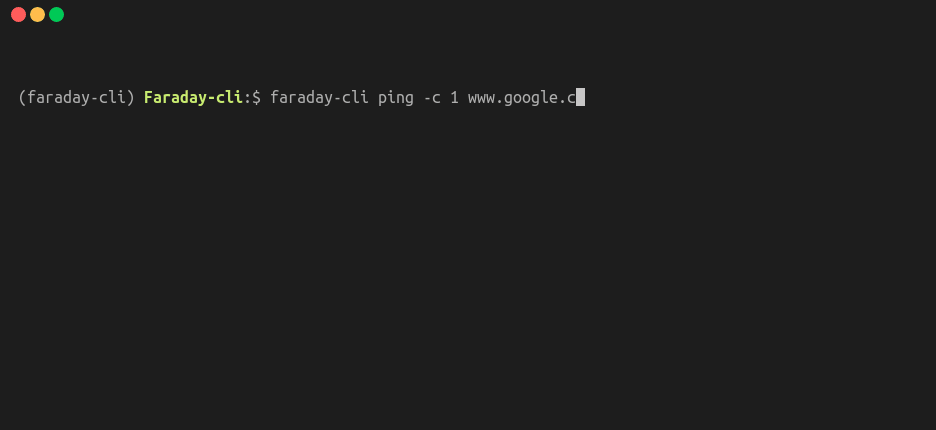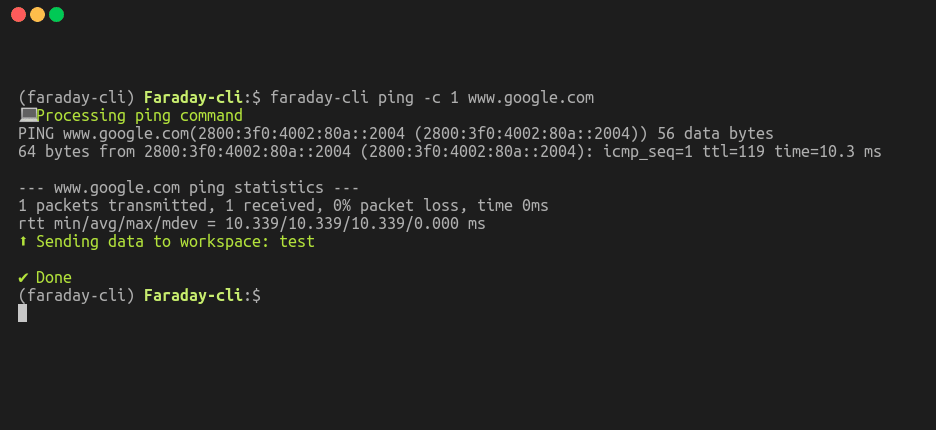
$ faraday-cli ping -c 1 www.google.com
로컬 Faraday 에이전트(디스패처 러너). agent, agents, runner 또는 runners로 접근 가능(모두 동일).
$ faraday-cli agent list
  id  name      active    status    executors
----  --------  --------  --------  -----------
   8  internal  True      online    nmap
$ faraday-cli agent run -a 1 -e nmap -p \''{"target": "www.google.com"}'\'
Run executor: internal/nmap [{'successful': True}]
클라우드 에이전트는 서버 측 보안 스캐너(v3/cloud_agents API)로, 위의 로컬 러너와는
별개입니다. FaradAI는 그러한 스캐너 중 하나로, 자체 명령과 최상위 단축키를
가지고 있습니다.
# Quick FaradAI pentest (standard tier — 20 rounds)
$ faraday-cli pentest --target https://example.com

# Deeper audit (80 rounds), and watch it until it finishes
$ faraday-cli pentest --target https://example.com --advanced --watch

# Triage the existing findings of a workspace
$ faraday-cli triage -w my_workspace --severities critical,high --reproduce
클라우드 에이전트를 일반적으로 나열하고 실행합니다:
$ faraday-cli scanners list
  ID  NAME            SLUG            CATEGORY   LAST_RUN
----  --------------  --------------  ---------  ----------
   2  FaradAI         faradai         pentest    -
   4  FaradAI Triage  faradai-triage  triage     -

$ faraday-cli scanners run --agent faradai -w my_workspace \
    --param TARGET=https://example.com --param ROUNDS=20
Faraday 서버에 연결되어 있지 않으신가요?
pentest/triage는 FaradAI-scan SaaS로 대체되어 첫 사용 시 계정 생성 과정을 안내합니다. 등록 및--standalone세부 사항은 FaradAI 문서를 참조하세요.
Faraday-cli는 셸처럼 사용할 수 있으며, cli에서 사용하는 것과 동일한 모든 명령을 제공합니다
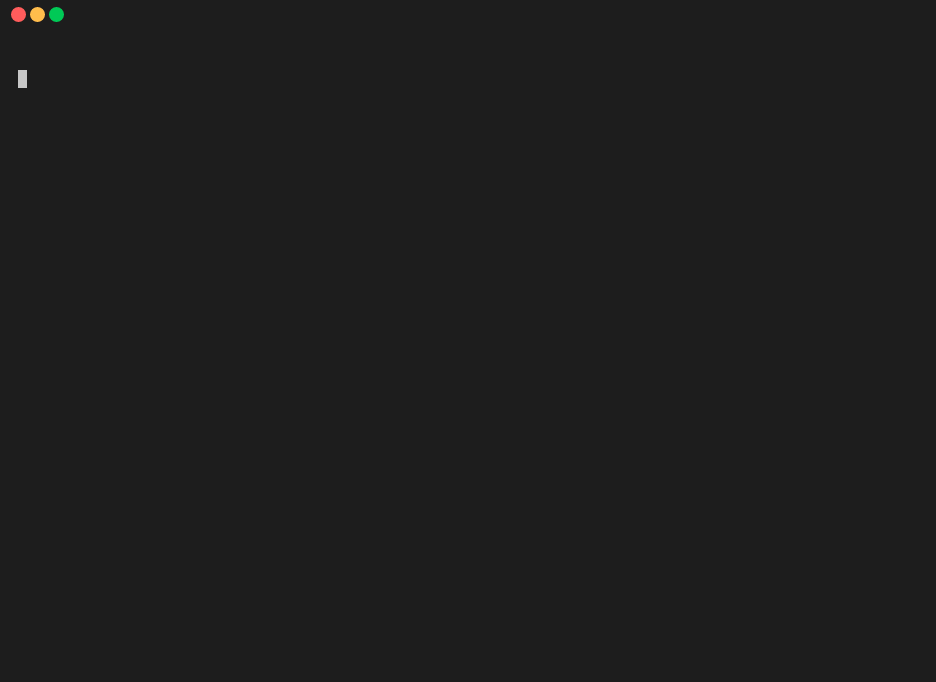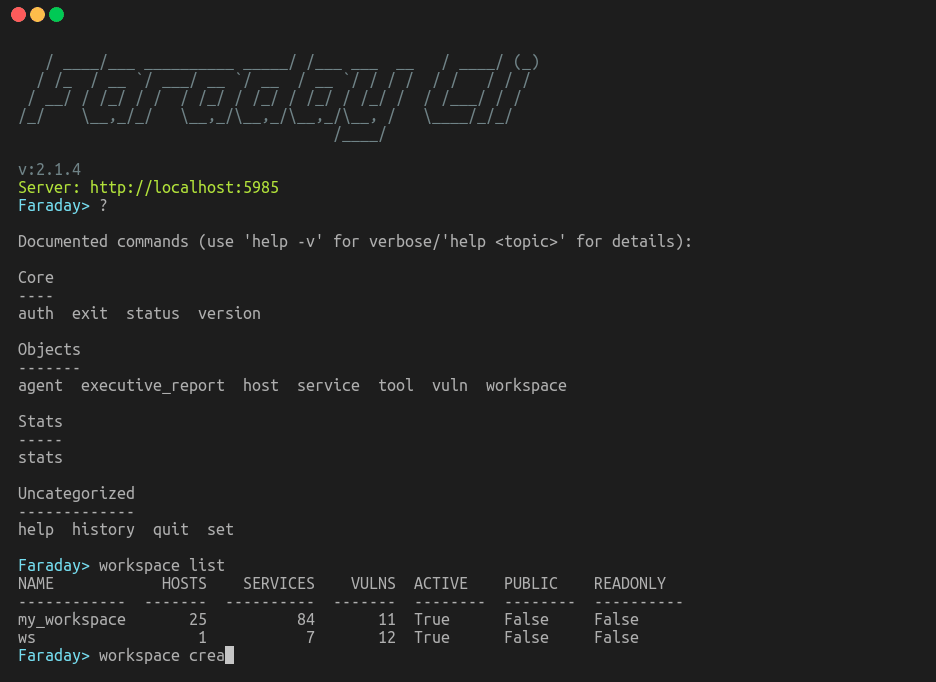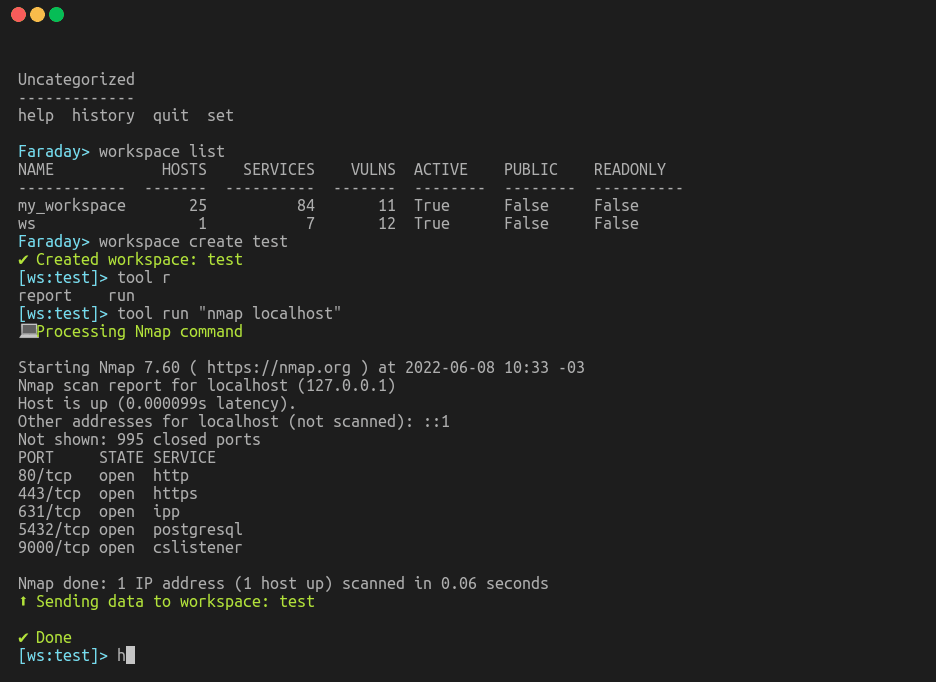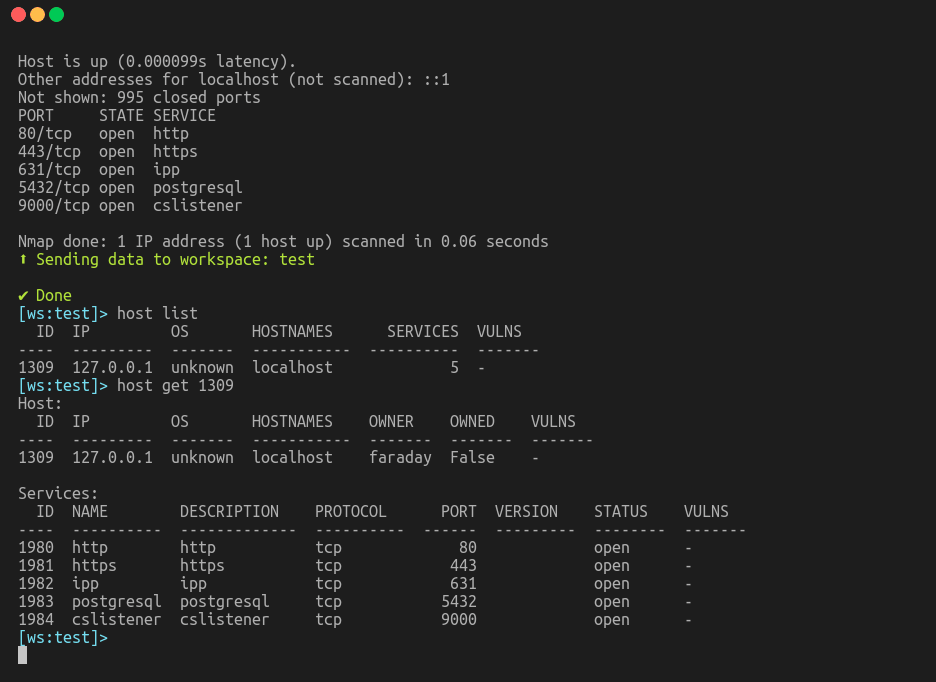
예를 들어 faraday에서 443 포트를 수신 대기 중인 모든 호스트에 대해 nmap을 실행하고 결과를 다시 faraday로 가져올 수 있습니다
$ faraday-cli host list --port 443 -ip | nmap -iL - -oX /tmp/nmap.xml && faraday-cli process_report /tmp/nmap.xml
assetfinder 같은 도구를 사용하여 도메인 조회를 수행하고, nmap으로 스캔한 뒤 결과를 faraday로 전송하세요
$ assetfinder -subs-only example.com| sort | uniq |awk 'BEGIN { ORS = ""; print " {\"target\":\""}
{ printf "%s%s", separator, $1, $2
separator = ","}END { print "\"}" }' | faraday-cli  agent run  -a 1 -e nmap --stdin
